Protéjase contra la vulnerabilidad de OpenSSL
A continuación le indicamos lo que debe saber sobre las vulnerabilidades de alta gravedad presentes en las versiones 3.0 y posteriores de OpenSSL.
Cómo podría verse afectada su organización
El November 1, OpenSSL publicó la versión 3.0.7 para solucionar las vulnerabilidades de alta gravedad detectadas en las versiones 3.0 y posteriores. La clave para reducir el riesgo de su organización consiste en detectar, aplicar parches y corregir cualquier implementación afectada lo antes posible. Sin embargo, aplicar parches a bibliotecas de código abierto de terceros, como OpenSSL, puede resultar complicado.
¿Se trata de otro Log4Shell?
No. La vulnerabilidad no está tan extendida ni es tan grave, pero tanto la CVE-2022-3786 como la CVE-2022-3602 deben corregirse lo antes posible.
¿Se generalizará esto?
Aunque OpenSSL se utiliza tanto en dispositivos de IoT como en aplicaciones empresariales, las circunstancias necesarias para que se produzca la vulnerabilidad son específicas y, por lo tanto, no se espera que su incidencia sea generalizada.
¿Por qué resulta tan difícil encontrarlo?
OpenSSL es un código fuente que puede distribuirse de forma estática o dinámica, lo que da lugar a dependencias que resultan difíciles —y, en ocasiones, imposibles— de detectar para los escáneres de vulnerabilidades tradicionales.
Detecte y solucione rápidamente sus vulnerabilidades de OpenSSL con Tanium SBOM
La aplicación de parches en bibliotecas de código abierto de terceros de uso generalizado, como OpenSSL, en toda su organización requiere un enfoque en varias capas. Tanium SBOM está diseñado para identificar todas las aplicaciones de software de su entorno y los dispositivos finales en los que se encuentra el paquete vulnerable.
Encuéntrelo
Ya sea que esté instalado como servicio independiente o como dependencias reempaquetadas, identifique el paquete OpenSSL vulnerable.
Tome el control
En función de la tolerancia al riesgo de su organización, tome decisiones detalladas sobre sus aplicaciones.
Arregle eso
Encontrarlos es solo la mitad del camino. Desde la misma consola de Tanium, aplique los parches correspondientes a las vulnerabilidades de OpenSSL.
¿Cree que está expuesto?
Podemos ayudarle. Tanium es capaz de detectar rápidamente los paquetes de software vulnerables, aplicarles los parches necesarios y supervisar de forma continua la evolución de la situación.
Más recursos
Cómo usar Tanium SBOM para protegerse de la última vulnerabilidad crítica de OpenSSL
Los desarrolladores del kit de herramientas de código abierto anuncian dos vulnerabilidades de gravedad "Alta" en OpenSSL v3, y Tanium tiene la solución para ayudar.
Cómo Tanium puede ayudar a identificar OpenSSL 3.0.X
Consulte nuestra guía sobre cómo identificar OpenSSL 3.0.X usando el Software Bill of Materials (SBOM) de Tanium
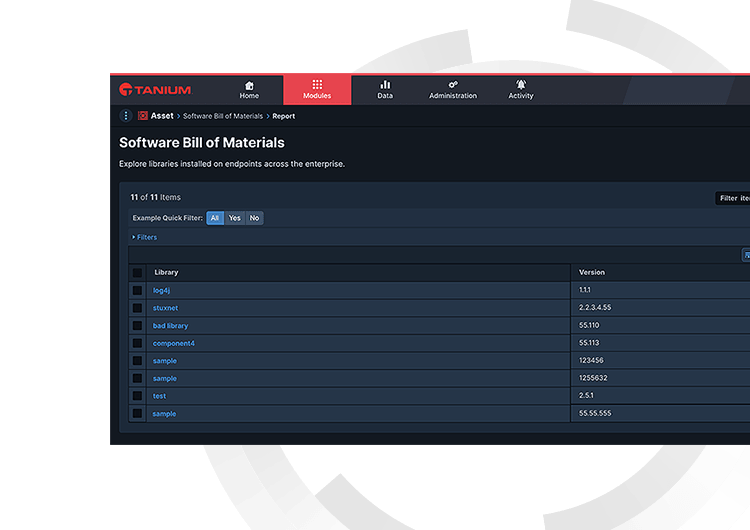
Tanium SBOM
No sabremos cuál será la próxima vulnerabilidad en la cadena de suministro, pero con Tanium, sepa cómo se ven afectadas sus aplicaciones antes de que suceda, para que cuando ocurra, esté listo para tomar medidas.

