OPERACIONES DE SEGURIDAD DE TANIUM
El SOC reactivo termina aquí
Los atacantes se mueven a velocidad de máquina ahora, y su equipo de seguridad también debería hacerlo. Vea lo que está sucediendo en cada endpoint en tiempo real, actúe en él instantáneamente y busque lo que aún se está ocultando antes de que se convierta en un titular.

CREAR LA SOLUCIÓN DE CONDUCCIÓN AUTÓNOMA
Modernice el SOC. Mover a velocidad de máquina.

Conozca lo normal. Obtenga lo que no lo es.
Consulte cualquier comportamiento normal en toda la flota de endpoint, en vivo o histórico y de referencia para detectar la desviación.

Desde la detección hasta la resolución, instantáneamente
Alcance los incidentes en segundos, aísle y corrija los puntos finales instantáneamente a escala, incluso cuando no estén en línea.

Velocidad de la máquina, con usted en control
Establezca límites para Atlas, ejecute en seco cada respuesta, requiera aprobación y controle el acceso por rol.

Visibilidad de la IA y la infraestructura agente
Comprenda los servidores de MCP, los administradores de modelos y los agentes de IA que se ejecutan en su entorno.
Operaciones de seguridad
Diseñado para superar el ataque
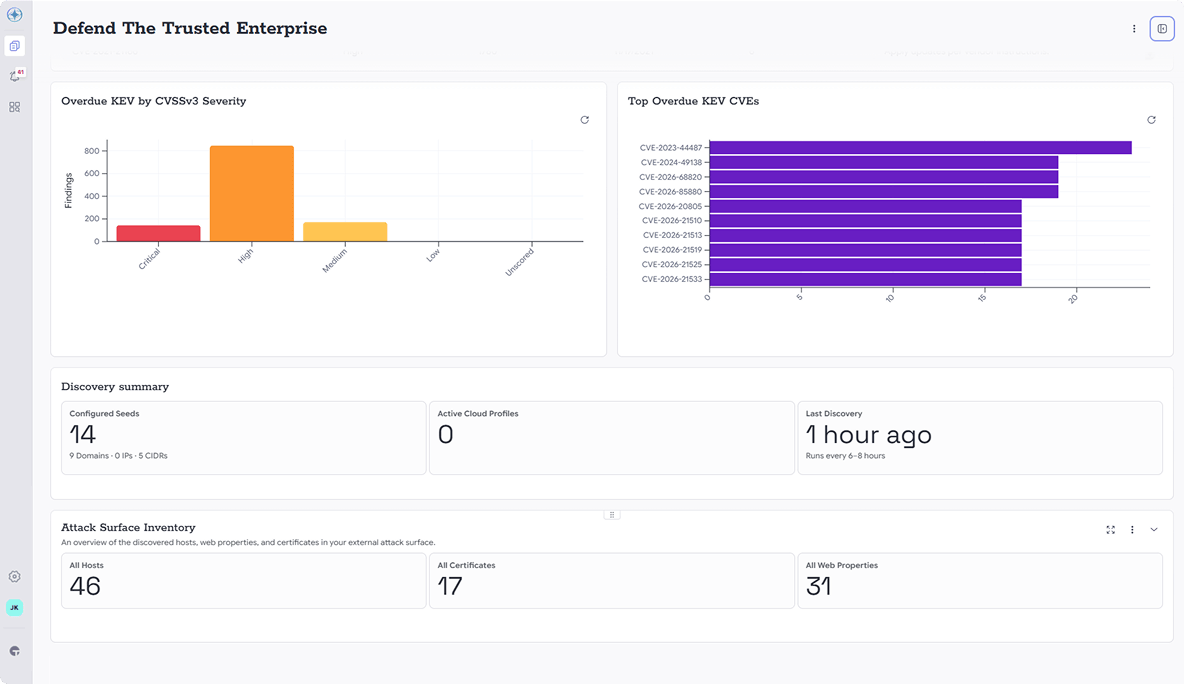
Detección, respuestas y búsqueda trabajan juntas en una plataforma, todo ejecutándose en datos en vivo desde cada endpoint que posee.
Detección de amenazas modernas
Sepa lo que está sucediendo ahora, no lo que sucedió ayer.
- Capturar ataques fuera de la tierra y movimiento lateral ocultos en la actividad normal
- Busque en toda su flota en vivo, con datos históricos y análisis forense junto a ella
- Trabaje primero con las alertas más riesgosas, clasificadas con Google Threat Intelligence
HUNTIQ
Caza como si tuviera un equipo de expertos. Porque lo hace.
La búsqueda de amenazas es una de las cosas más valiosas que hace su equipo de seguridad y una de las más difíciles de usar. HuntIQ pone a los cazadores de amenazas propios de Tanium dentro de su entorno, trabajando junto a su equipo para encontrar lo que solo la automatización pierde.

Sepa lo que es real y más rápido
Los cazadores expertos de Tanium trabajan directamente en su entorno, demostrando o desacreditando el riesgo con un método disciplinado, para que su equipo actúe ante amenazas reales en lugar de conjeturas.

Menos falsas alarmas
La inteligencia ajustada, la lógica de detección más precisa y los sensores y consultas personalizados diseñados para su entorno reducen el ruido, para que pueda enfocarse en los riesgos que realmente afectan al negocio.

Cada búsqueda lo fortalece
HuntIQ aprende cómo es lo normal, señala el comportamiento inusual en toda su propiedad y alimenta lo que encuentra a su equipo de ingeniería, para que cada búsqueda comience de manera más inteligente que la anterior.
Lo último en operaciones de seguridad
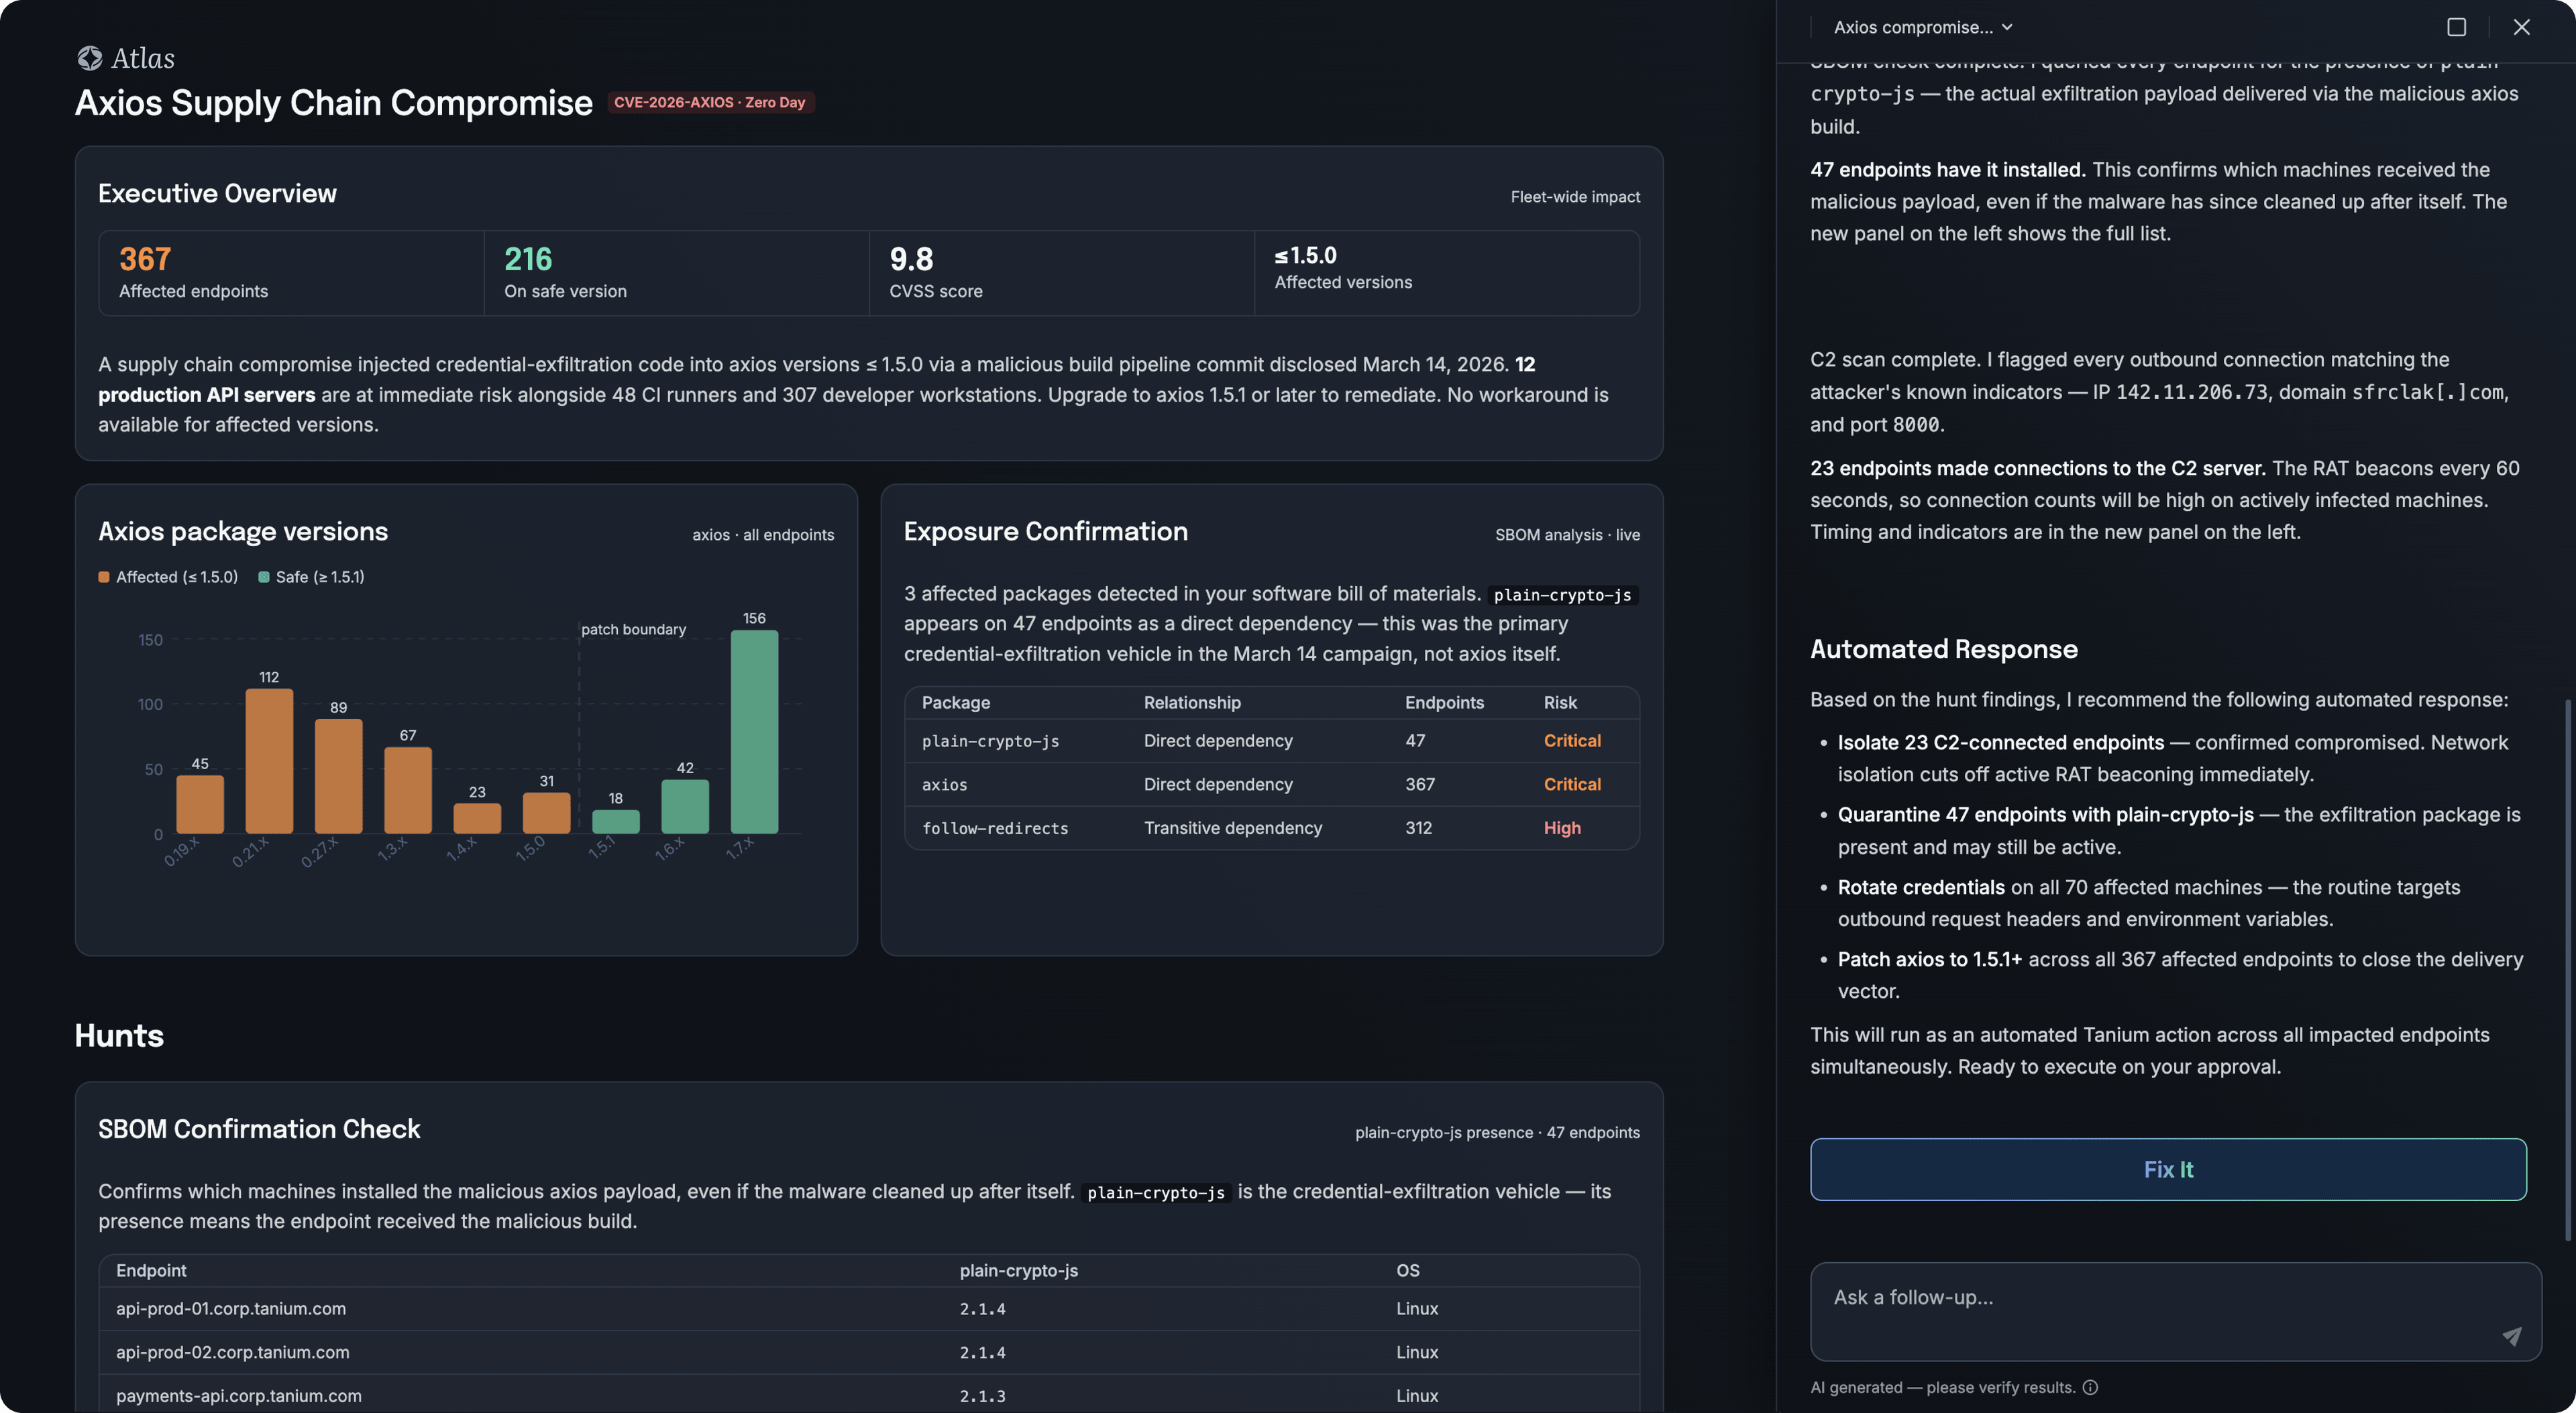
De los mitos a la defensa a velocidad de máquina
La IA de Frontier ha reducido el tiempo desde el descubrimiento hasta la explotación y las horas. Vea cómo Tanium Atlas lleva a un operador de la pregunta a la solución, con la aprobación humana incorporada.
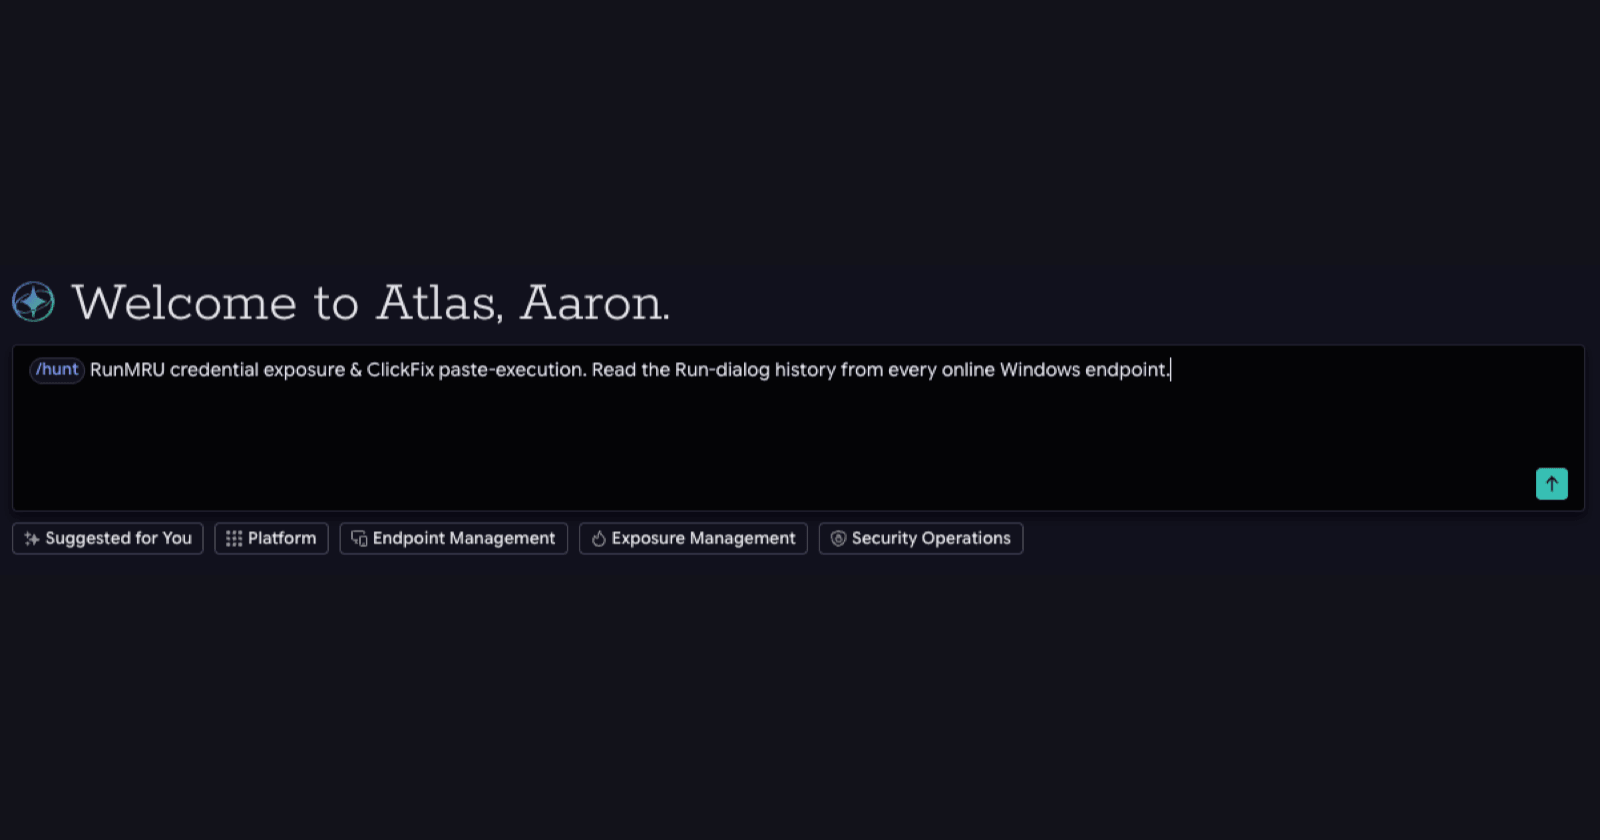
Búsqueda o búsqueda: Búsqueda de RunMRU para exposición de credenciales
Un libro de estrategias de caza diseñado para ClickFix buscó comandos pegados y encontró una credencial de trabajo en un portal de terceros.
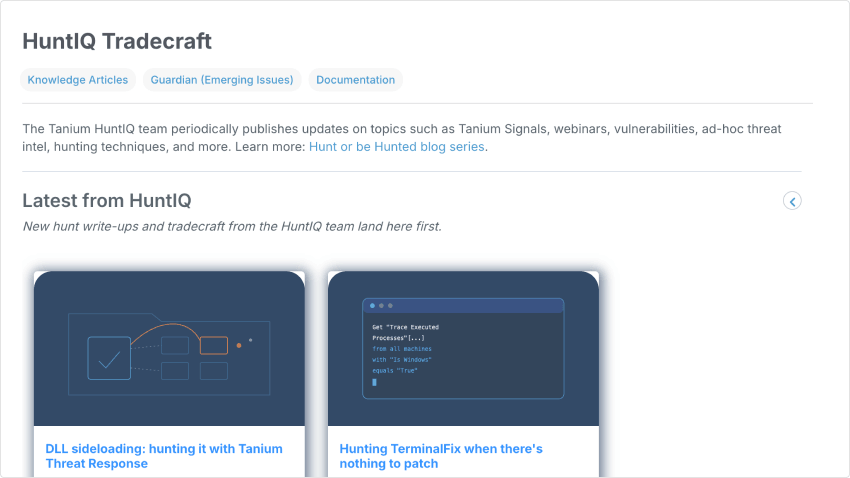
Hunter gana: HuntIQ Tradecraft es su nueva biblioteca de búsqueda
La serie Hunt o be Hunted cuenta las historias de caza. HuntIQ Tradecraft, ahora en vivo en el Centro de Recursos de Tanium, le brinda los manuales para ejecutarlos usted mismo.
TESTIMONIO DEL CLIENTE
“Automation Endpoint Management representa el avance más significativo en la gestión de endpoint en más de una década”.
LA PLATAFORMA DE TANIUM
Seguridad y TI, trabajando desde los mismos datos.
Deje de pagar por herramientas que no hablan entre sí. Operaciones de Seguridad se ejecuta en la misma plataforma que su punto endpoint y gestión de exposición, por lo que el equipo que encuentra un problema y el que lo corrige trabajan desde la misma información en vivo.
Use las teclas de flecha izquierda y derecha para navegar por las tarjetas.
RECONOCIMIENTO DE ANALISTAS
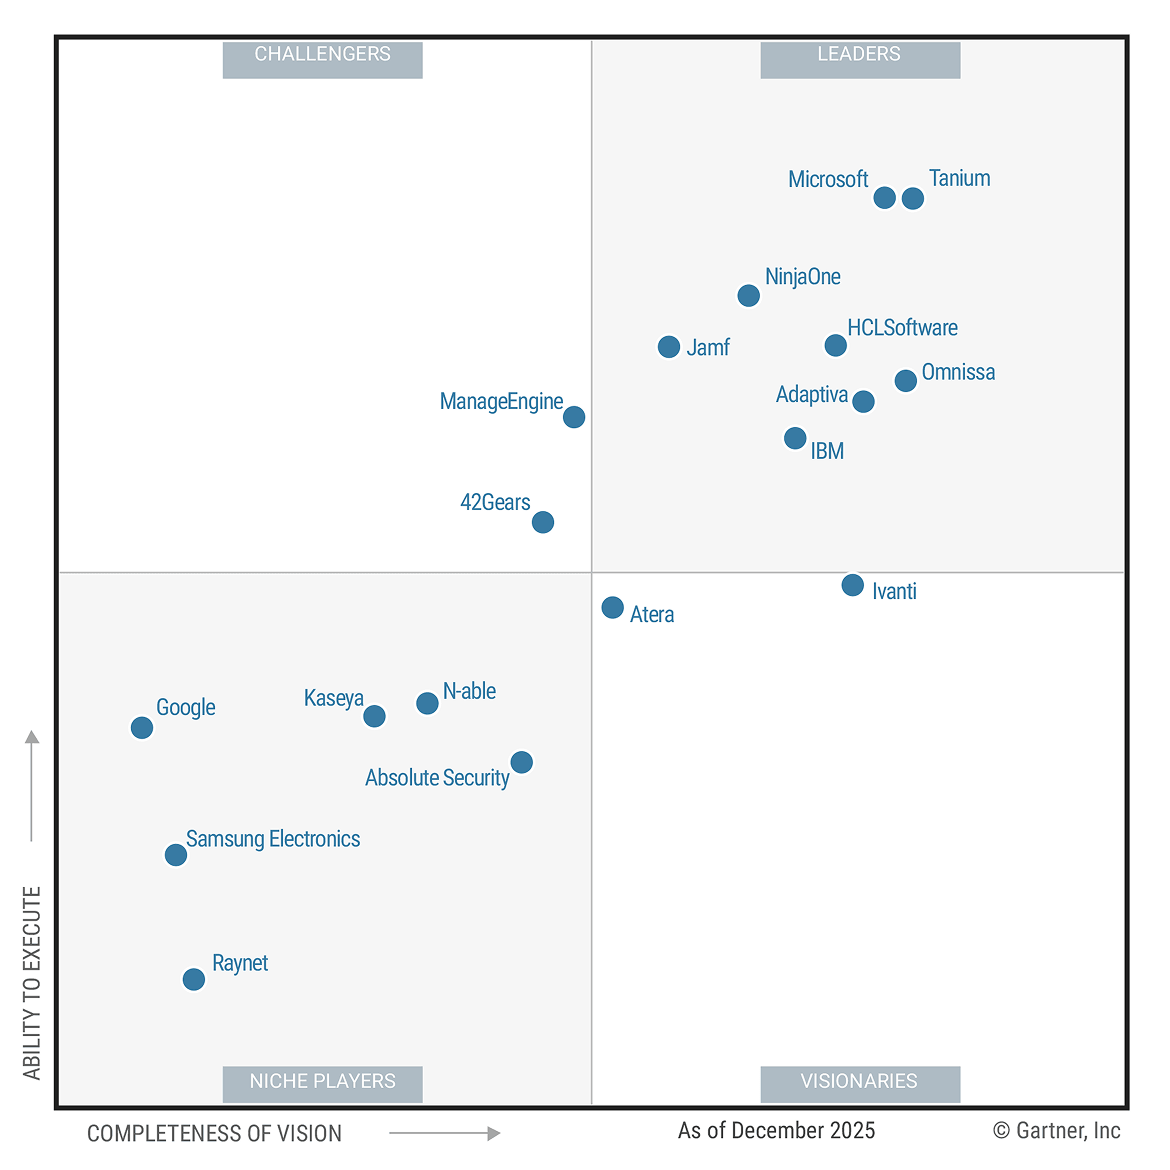
Tanium nombrado Líder y con mayor amplitud en Integridad de Visión
PREGUNTAS FRECUENTES
Preguntas, respondidas.
Preguntas comunes sobre cómo Tanium ayuda a los equipos de seguridad a detectar, responder y cazar.
PREPÁRATE AHORA
¿Está listo para finalizar el SOC reactivo?
Traiga su pregunta más difícil. Lo responderemos en vivo, en cada endpoint, en segundos.

