Cargas de trabajo de Tanium Cloud
Reduzca el riesgo general asociado a la implementación y la gestión de aplicaciones en contenedores.
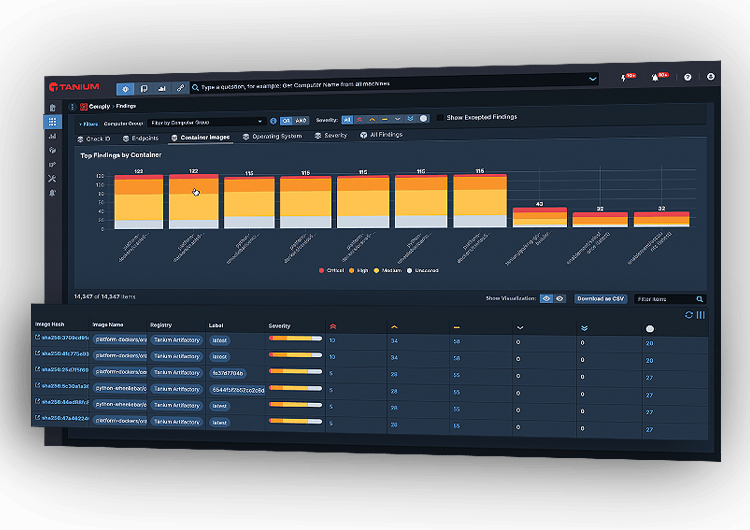
Implementar y proteger aplicaciones en contenedores
Tanium Cloud Workloads proporciona visibilidad y protección para entornos en contenedores, incluida la visibilidad del registro de imágenes y el análisis de vulnerabilidades, el análisis de contenedores en tiempo de ejecución con identificación de contenedores no autorizados y la aplicación de políticas de tiempo de ejecución de Kubernetes.
Seguridad mejorada
Gestione vulnerabilidades de forma proactiva y detecte contenedores no autorizados.
Menor riesgo
Visibilidad detallada y análisis de vulnerabilidades: identifique amenazas antes de que afecten al negocio.
Resiliencia operativa
Mejora la seguridad y la estabilidad de la infraestructura de TI.
Mayor eficiencia de DevOps
Integra la seguridad en el proceso de implementación, reduciendo retrasos y errores.
Cumplimiento garantizado
Aplique políticas de tiempo de ejecución del clúster de Kubernetes, garantizando el cumplimiento de las normativas y estándares del sector.
Visibilidad integral de las cargas de trabajo en la nube
La visibilidad completa del entorno de contenedores permite la supervisión continua de la postura de seguridad y riesgo, lo que facilita la toma de decisiones de corrección informadas.
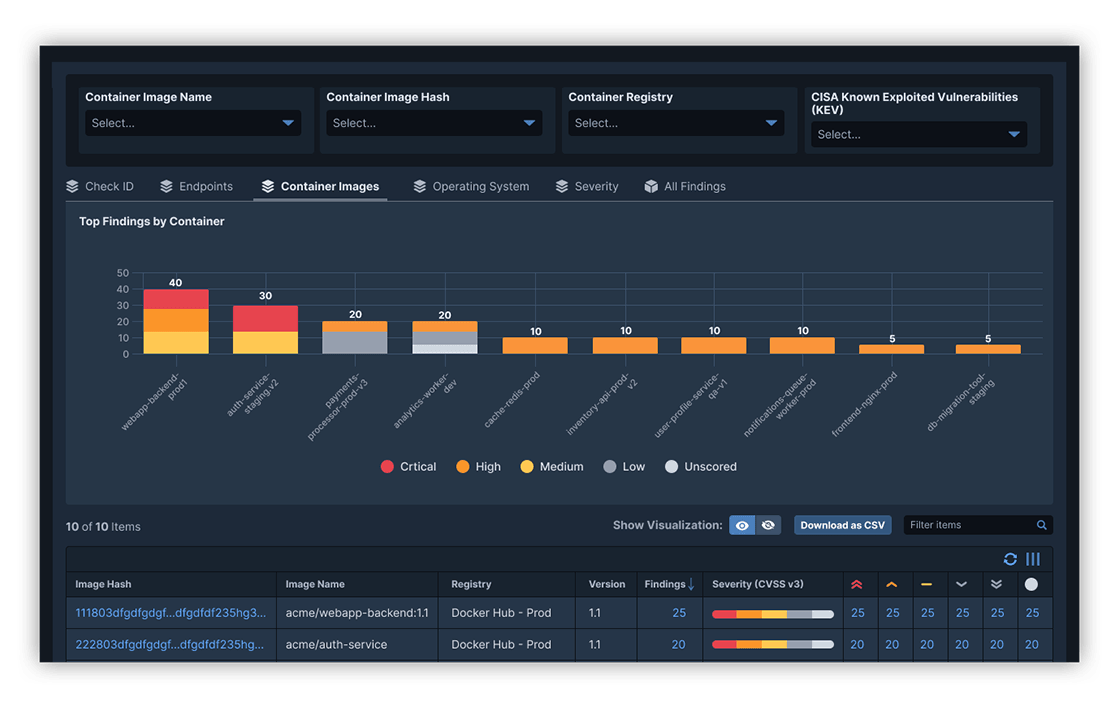
Vulnerabilidades de imágenes de contenedor
El análisis detallado de vulnerabilidades del registro de imágenes permite a los equipos de Seguridad y DevOps identificar y abordar posibles exploits de contenedores.
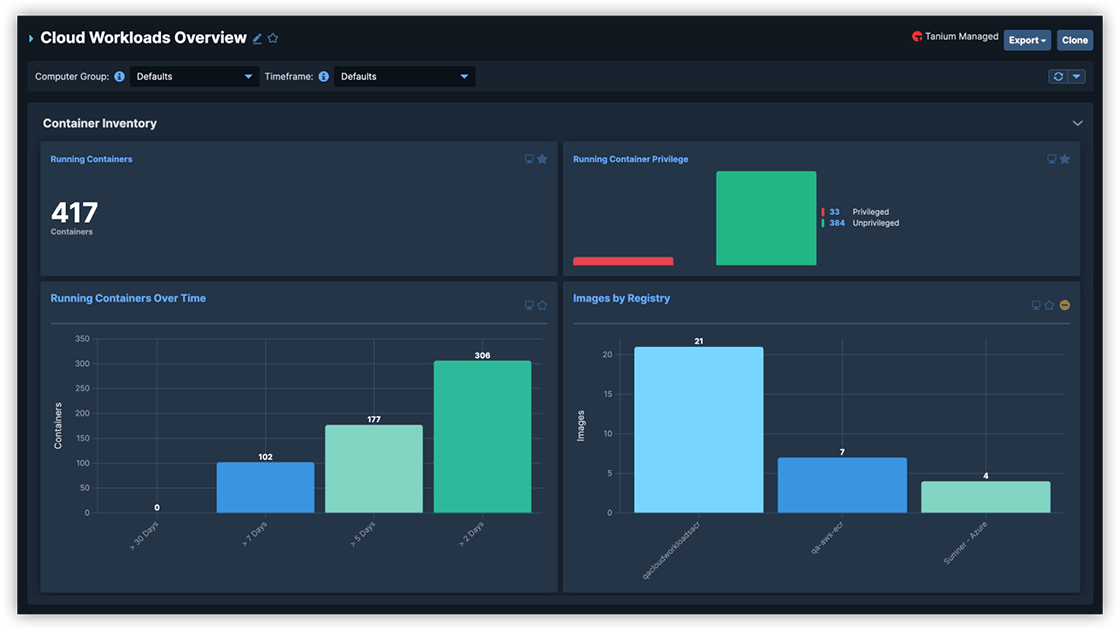
Visibilidad de imágenes y contenedores en tiempo de ejecución
El inventario de contenedores e imágenes proporciona visibilidad y análisis en todos los clústeres, permitiendo la identificación de contenedores no autorizados potencialmente maliciosos.
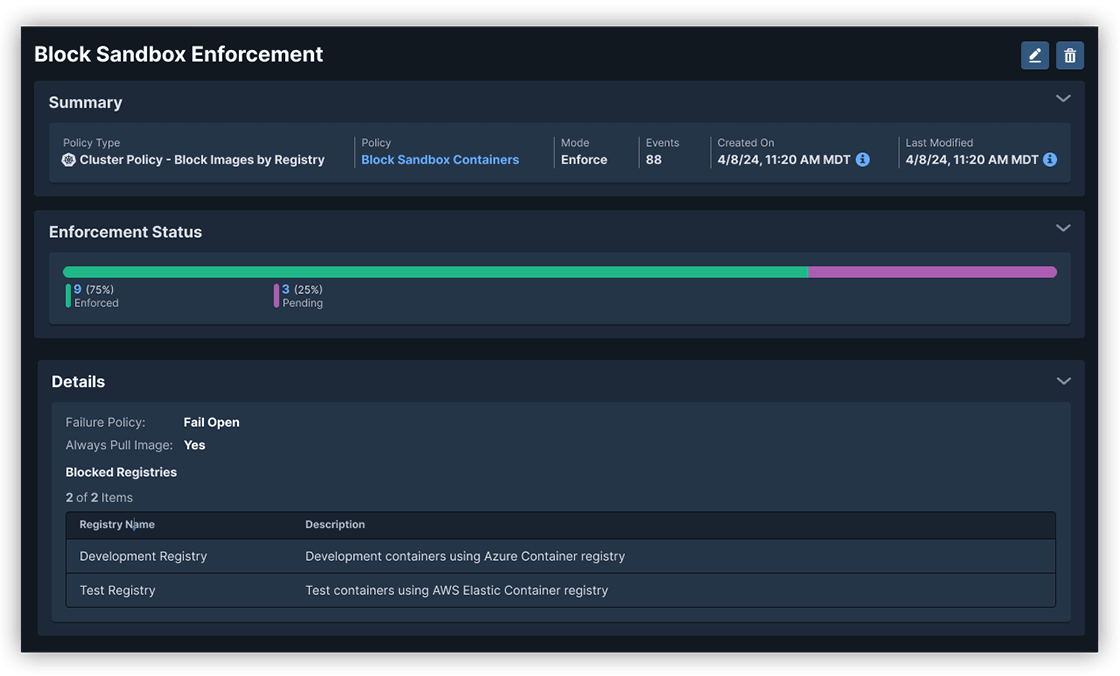
Aplicación de políticas en tiempo de ejecución
La supervisión en tiempo real y la aplicación de políticas de tiempo de ejecución de Kubernetes garantizan el cumplimiento de los estándares de seguridad, minimizando los riesgos operativos.
Los riesgos asociados con los contenedores son reales
La seguridad de los contenedores es vital para minimizar su superficie de ataque, reducir riesgos y mitigar brechas de datos, interrupciones del servicio y exploits del sistema.

