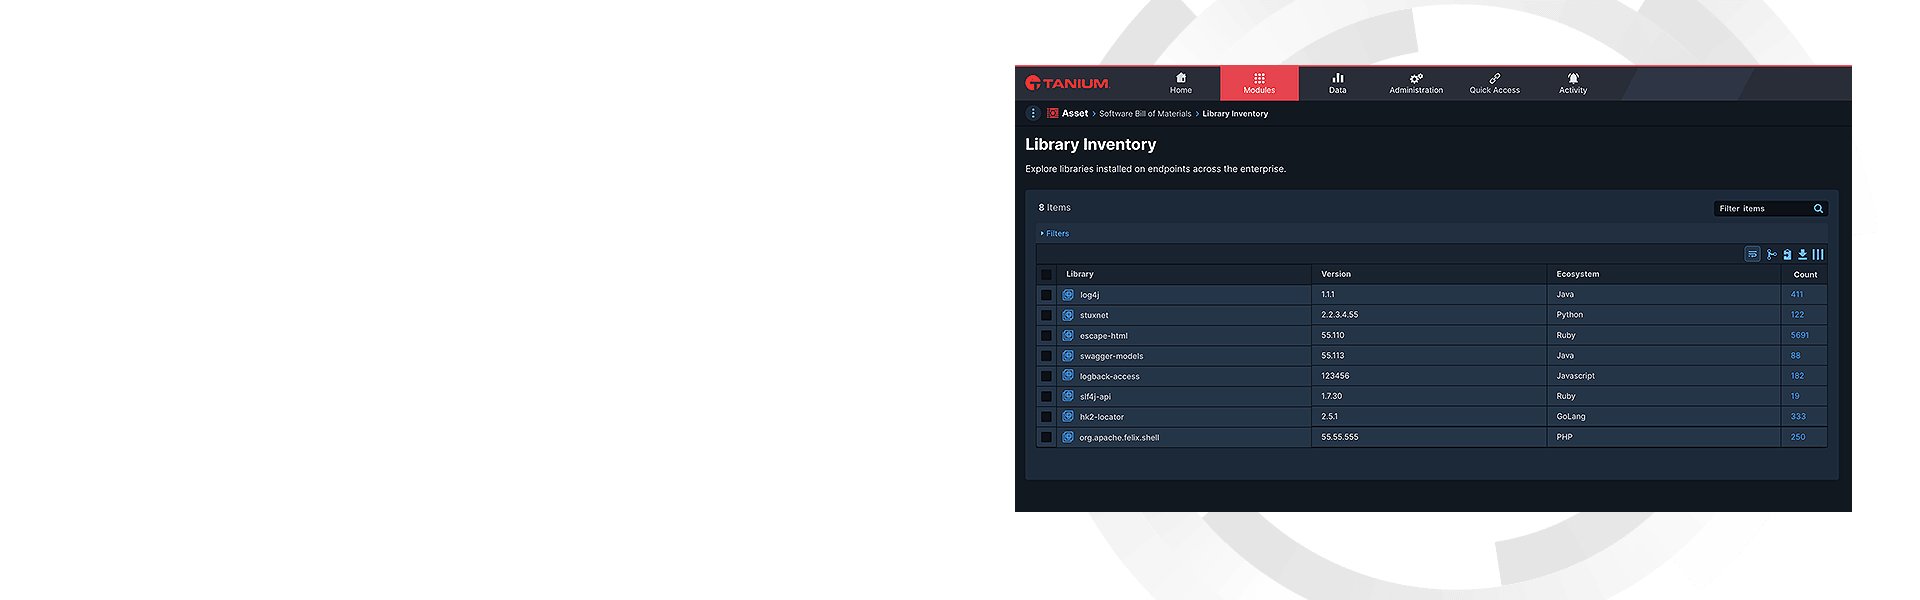
Tanium SBOM
Conozca todas las vulnerabilidades de su cadena de suministro de software en segundos.
No sabremos cuál será la próxima vulnerabilidad en la cadena de suministro, pero con Tanium, sepa cómo se ven afectadas sus aplicaciones antes de que suceda, para que cuando ocurra, esté listo para tomar medidas.
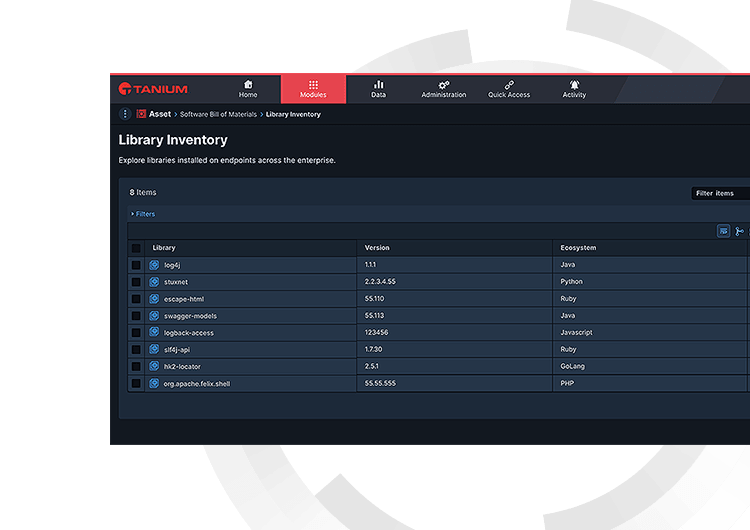
Las organizaciones no saben qué software de código abierto se utiliza en todas sus aplicaciones
Las herramientas SBOM actuales no pueden proporcionar información actualizada o precisa con rapidez. Eso significa que los líderes de TI y seguridad no pueden responder:
Dónde está la vulnerabilidad
en nuestra cadena de suministro de software en el entorno?
Cuánto tiempo llevará
encontrar el zero-day, como Log4j, o vulnerabilidades críticas, como OpenSSL, en todos nuestros endpoints?
Qué tan rápido
podemos remediar estas vulnerabilidades?
Los líderes necesitan Tanium SBOM para evaluar y proteger rápidamente sus organizaciones
Tan pronto como conozca el nombre y la versión del paquete de software vulnerable, puede identificar cada aplicación de software en su entorno y los endpoints donde existe este paquete vulnerable y tomar medidas.
Conozca cada paquete de software
Identifique todas las bibliotecas en tiempo de ejecución, el freeware de código abierto y los paquetes de software con solo hacer clic en un botón.
Habilite la toma de decisiones granular
Tome decisiones matizadas sobre sus aplicaciones en función de la tolerancia al riesgo de su organización.
Tome medidas según sus necesidades
Remedie el elemento SBOM de la manera que mejor se adapte a su organización, utilizando la flexibilidad de Tanium.
Métricas de valor de Tanium
Tanium puede contribuir a mejorar de forma cuantificable la higiene informática y la eficiencia de la organización, al tiempo que reduce el riesgo, la complejidad y los gastos generales. Los clientes de Tanium necesitarán los módulos del área de solución de Descubrimiento e Inventario de Activos para obtener el mayor valor de SBOM. Con estos módulos del área de solución, Tanium SBOM puede lograr rápidamente y mantener continuamente el éxito a lo largo de las siguientes métricas de valor:
Más recursos
Cómo usar Tanium SBOM para protegerse de la última vulnerabilidad crítica de OpenSSL
Los desarrolladores del kit de herramientas de código abierto anuncian dos vulnerabilidades de gravedad "Alta" en OpenSSL v3, y Tanium tiene la solución para ayudar.
Tanium lanza el Software Bill of Materials para una visibilidad sin precedentes en la lucha contra las amenazas a la cadena de suministro
Tanium lanzó hoy el Software Bill of Materials (SBOM) de Tanium para ayudar a las organizaciones a proteger los activos digitales contra amenazas externas derivadas del software de código abierto, incluido OpenSSL v3. Tanium es la primera y única solución que proporciona a los equipos de TI y seguridad visibilidad granular y corrección en tiempo real de paquetes de software para cada aplicación en cada endpoint en tiempo de ejecución.
Cómo Tanium puede ayudar a identificar OpenSSL 3.0.X
Consulte nuestra guía sobre cómo identificar OpenSSL 3.0.X usando el Software Bill of Materials (SBOM) de Tanium

