Aspectos destacados de la innovación de productos de Tanium
Avanzando en la TI autónoma para operaciones de seguridad y TI a través de la IA
Avance de la IA agéntica a través de Tanium Atlas
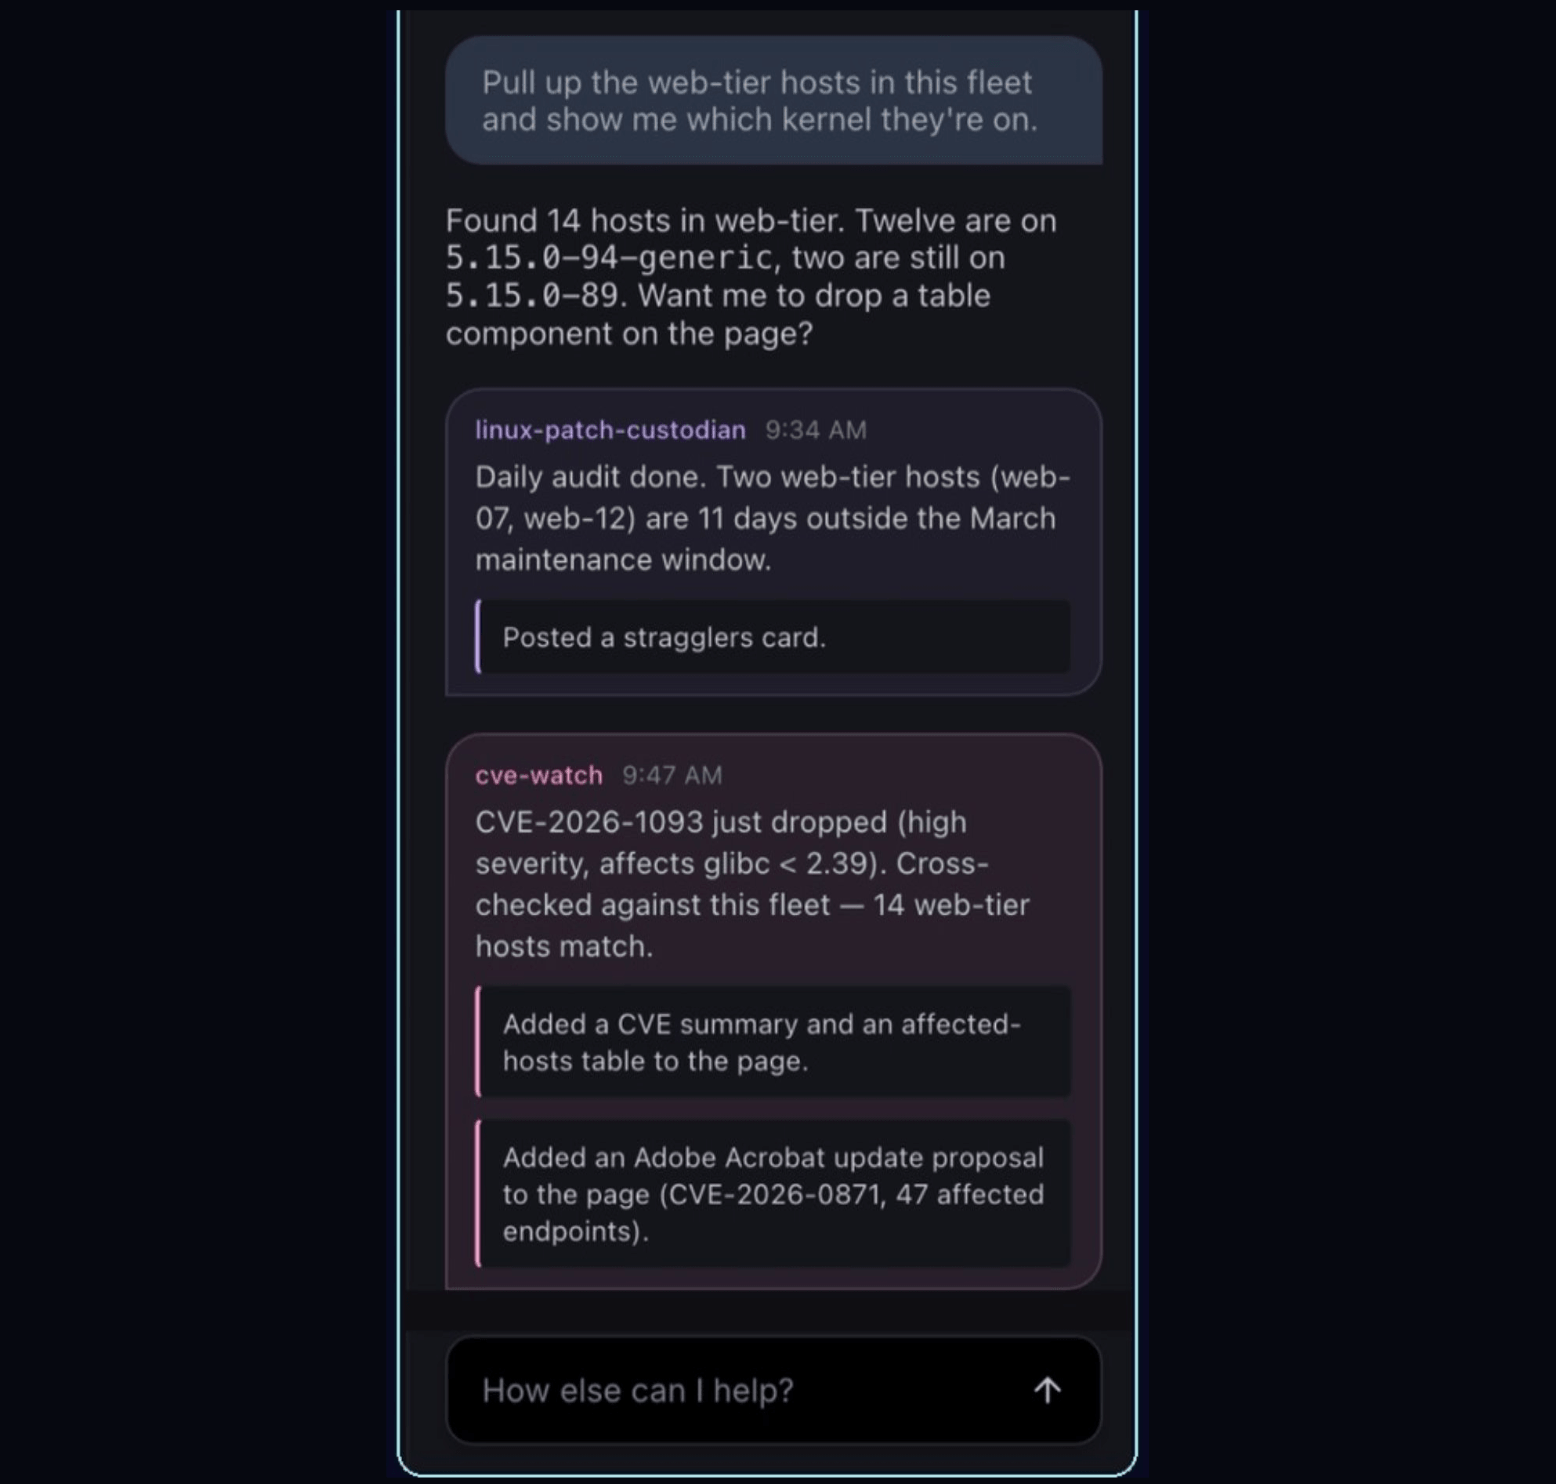
Tanium Atlas es el sistema operativo autónomo para TI y seguridad, que lleva a los operadores de la pregunta a la resolución en una experiencia impulsada por IA. No se requiere cambio de herramientas, transferencias manuales ni experiencia profunda en la plataforma. Construido de forma nativa en la plataforma Tanium Autonomous IT, pone todo ese poder en manos de un solo operador para que pueda moverse de forma segura a velocidad de máquina con acción autónoma gobernada.
Agentes de IA en segundo plano
Detecte los problemas antes de que escalen
- Observe su entorno de forma continua a nivel de sistema
- Conozca los problemas en el momento en que comienzan, antes de que usted los detecte
Tanium Automate: Ejecución de endpoints + Paso de API
Ejecute automatizaciones conectadas más rápido
- Complete automatizaciones en toda la flota a la velocidad del endpoint
- Conéctese directamente a sistemas externos cuando su flujo de trabajo lo requiera
Análisis de rendimiento agéntico
Diagnostica fácilmente los endpoints con bajo rendimiento en una sola herramienta
- Pregunta en lenguaje natural por qué una máquina es lenta
- Rastrea el problema hasta su causa raíz en tiempo real con investigación impulsada por IA
Tanium Atlas MCP Server (se abre en una nueva pestaña)
Investiga más rápido sin salir de tu flujo de trabajo de IA
- Consulta los datos de endpoints en tiempo real de Tanium a través de Claude, ChatGPT y más
- Gobierna cada consulta con permisos de usuario
Gestión de la exposición
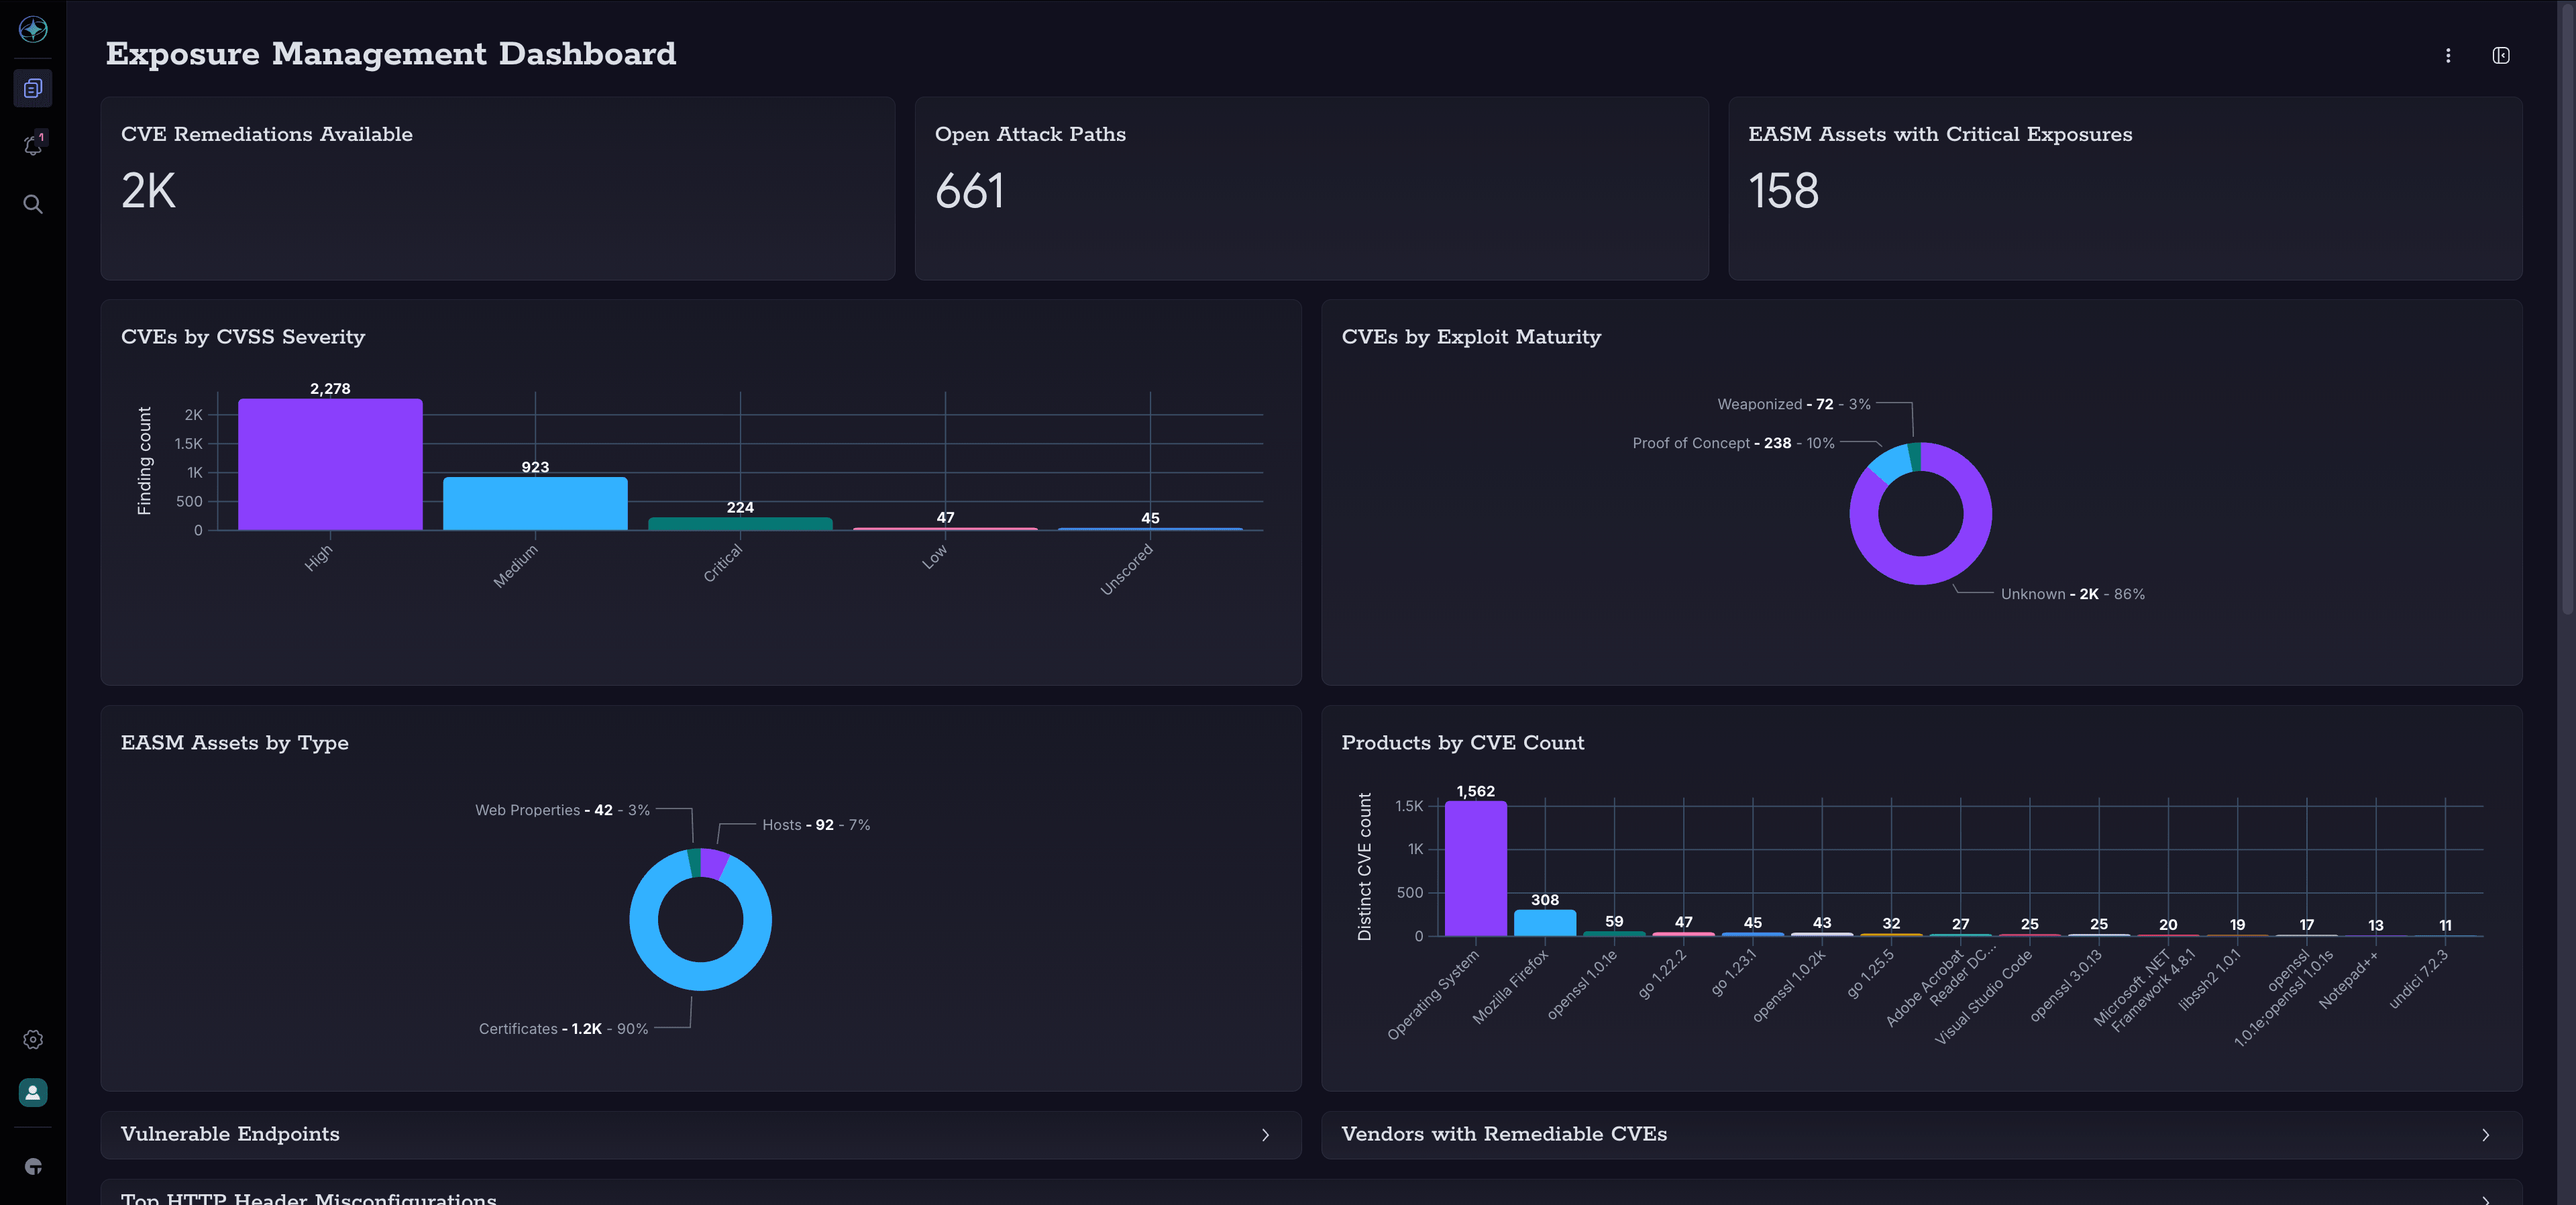
La IA está acelerando la velocidad con la que emergen nuevas vulnerabilidades, y la mayoría de las organizaciones aún carecen de una visión integral de su superficie de ataque para saber qué está realmente en riesgo. Las herramientas fragmentadas solo amplían esa brecha, dejando a los equipos expuestos más tiempo del necesario sin una idea clara de qué solucionar primero. Tanium la cierra conectando los hallazgos de exposición orientados a internet directamente con la inteligencia de endpoints en tiempo real, trazando los caminos que tomarían los atacantes, para que los equipos puedan solucionar lo que más importa, rápidamente.
Gestión de la Superficie de Ataque Externa
Unifica el descubrimiento de activos externos y la remediación en una sola plataforma
- Descubre e inventaría continuamente los activos orientados a internet — hosts, propiedades web y certificados — cada 6–8 horas
- Muestra los hallazgos de CVEs y configuraciones incorrectas en activos orientados a internet directamente en Tanium Atlas
Mapeo de Rutas de Ataque
Prioriza e implementa la corrección que cierra la mayor cantidad de rutas de ataque
- Visualiza las rutas exactas que los adversarios podrían encadenar para acceder a tus Joyas de la Corona
- Implementa la corrección que interrumpe la mayor cantidad de rutas a la vez dentro de Tanium Atlas
Operaciones de seguridad
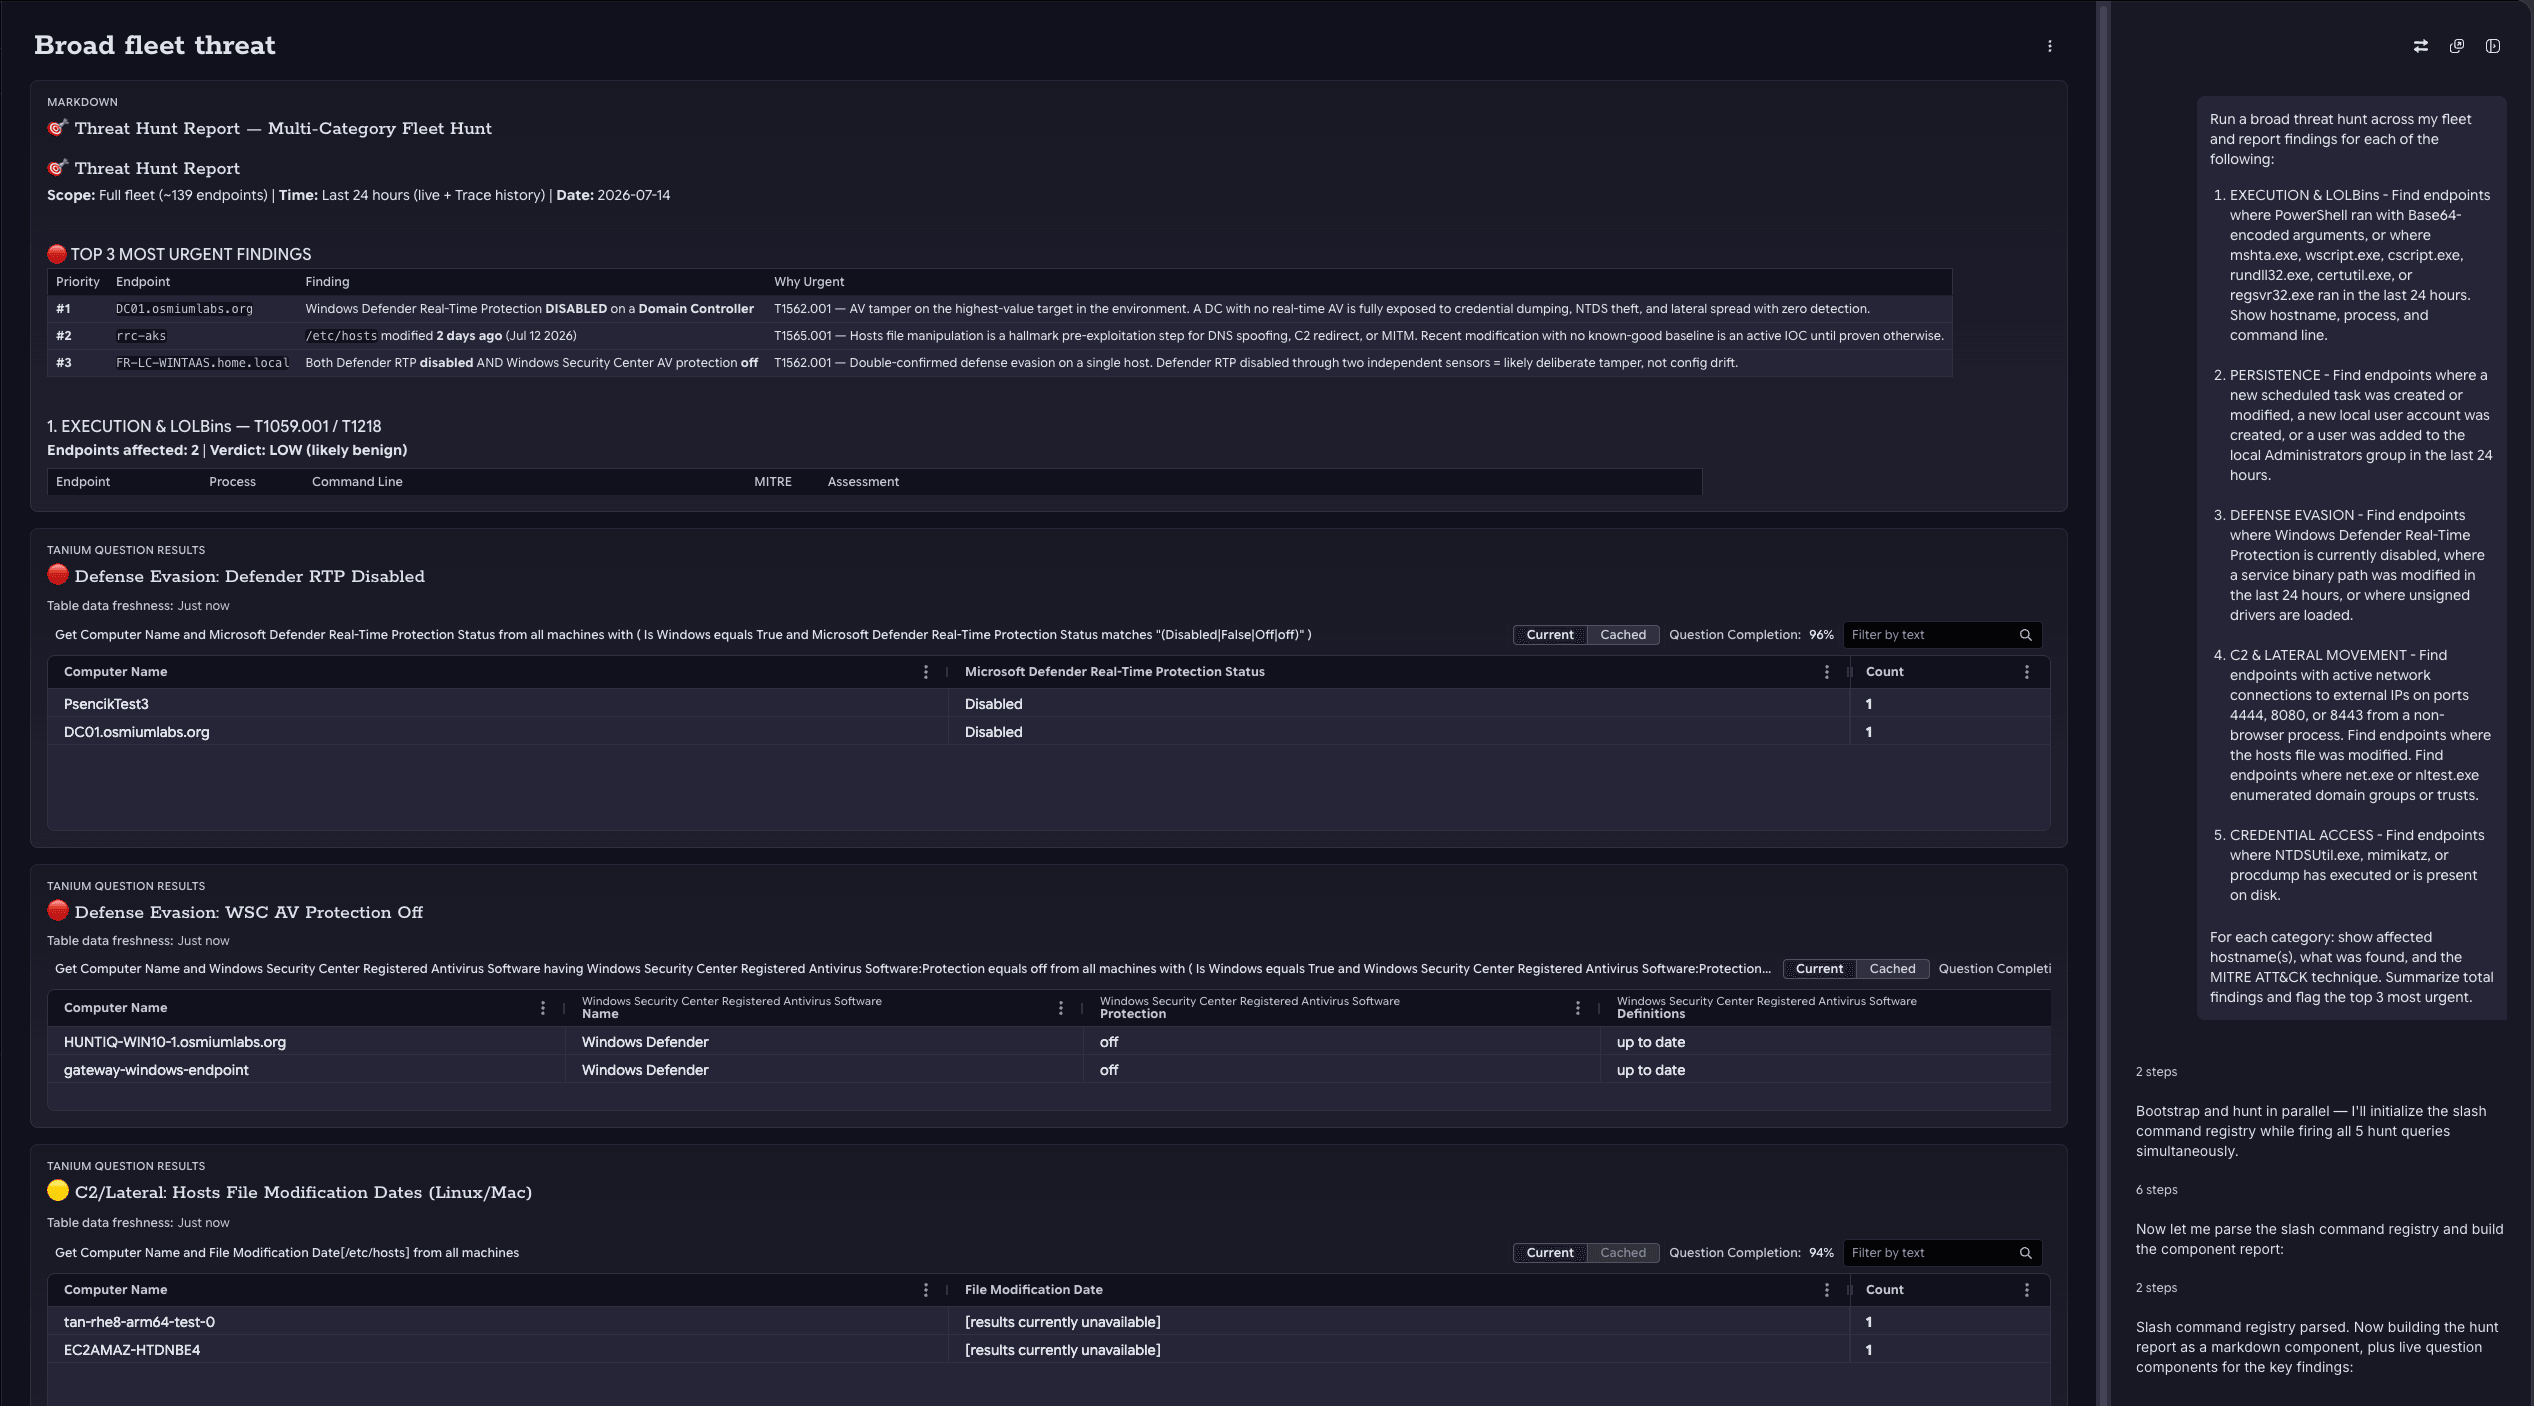
La caza de amenazas es una de las actividades de mayor valor que puede realizar un SOC, y una de las más difíciles de escalar. Tanium Atlas cambia eso. Con la caza de amenazas guiada por agente, un equipo de seguridad describe una hipótesis de caza en lenguaje sencillo, luego Tanium Atlas razona sobre datos de endpoints en tiempo real y orquesta las capacidades de caza de Tanium — llevando a los equipos desde una hipótesis, o una señal de inteligencia de amenazas, a una acción validada de forma significativamente más rápida que la caza manual.
Caza de amenazas guiada por agente
Hacer de la caza a nivel experto una práctica habitual
- Ejecute la caza contra datos de endpoints en tiempo real simplemente describiendo una hipótesis en lenguaje sencillo a Tanium Atlas
- Mapear los hallazgos a MITRE ATT&CK automáticamente
Tanium + Google Threat Intelligence
Cace más rápido, reduzca el ruido y actúe con confianza
- Inicie búsquedas con inteligencia de alta confianza
- Valide la información contra datos de endpoints en vivo
Seguir leyendo
Gestión Autónoma de Exposición
Tanium Autonomous Exposure Management cierra el ciclo de exposición a remediación — ofreciendo descubrimiento continuo en endpoints, nube y activos externos, priorización de rutas de ataque impulsada por IA y flujos de trabajo de remediación automatizados en una única plataforma unificada.
Presentamos Agentic SecOps: información en tiempo real sobre los terminales para el SOC impulsado por IA
La Búsqueda de Amenazas Guiada por Agentes en Tanium Atlas cambia la economía de una búsqueda: describa una hipótesis en lenguaje sencillo, luego Atlas ejecuta la búsqueda en sus endpoints en tiempo real, mapeando los hallazgos a MITRE ATT&CK y convirtiendo una búsqueda única en cobertura de detección duradera.
Incorporación de la inteligencia en tiempo real de Tanium sobre los terminales a los flujos de trabajo de IA de las empresas mediante MCP
Tanium Atlas MCP Server conecta los datos y acciones de sus endpoints de Tanium directamente a las herramientas de IA que su equipo ya utiliza — como Claude y Microsoft Copilot — para que los analistas puedan obtener respuestas y tomar medidas sin abandonar su flujo de trabajo de IA.
VER UNA DEMOSTRACIÓN
Sus mayores desafíos de TI: resueltos
Obtenga una demostración en vivo y personalizada que muestre exactamente cómo Tanium puede fortalecer sus operaciones de TI y su postura de seguridad.
* Las declaraciones y el contenido de Tanium con respecto a sus planes, direcciones e intenciones están sujetos a cambios sin previo aviso a discreción exclusiva de Tanium. La información sobre posibles productos o funcionalidades futuras tiene como objetivo describir la dirección general de los productos de Tanium y no debe utilizarse como base para tomar una decisión de compra, ni está incorporada en ningún contrato. No constituye un compromiso, promesa ni obligación legal. El desarrollo, lanzamiento y calendario de cualquier producto o funcionalidad futura queda a la entera discreción de Tanium.

