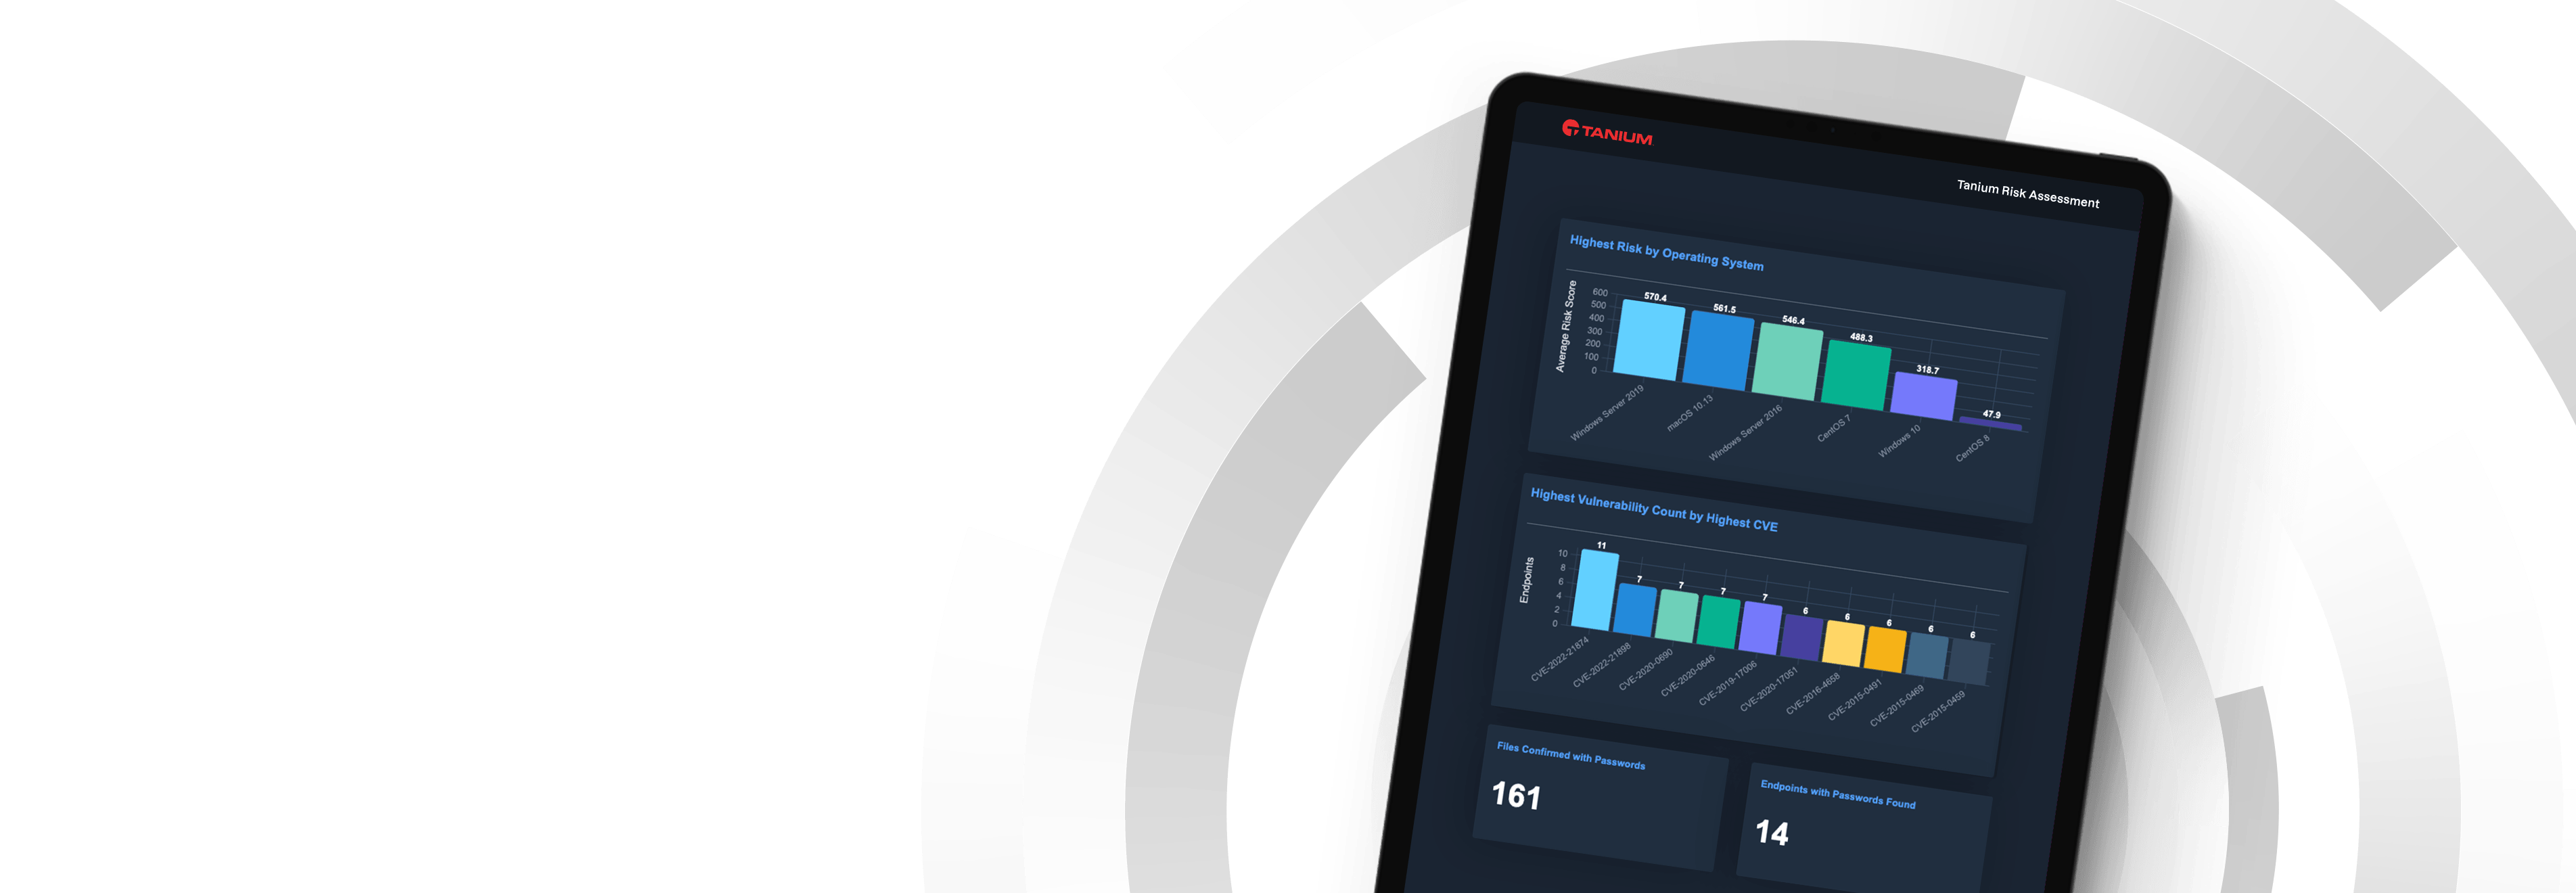
¿Conoce su puntuación de riesgo?
Evalúe sus terminales en función de múltiples criterios —vulnerabilidades, amenazas, cumplimiento normativo, estado de los parches, datos confidenciales y susceptibilidad a patrones de filtraciones a gran escala, como el Log4j — en 5 días y sin coste alguno.
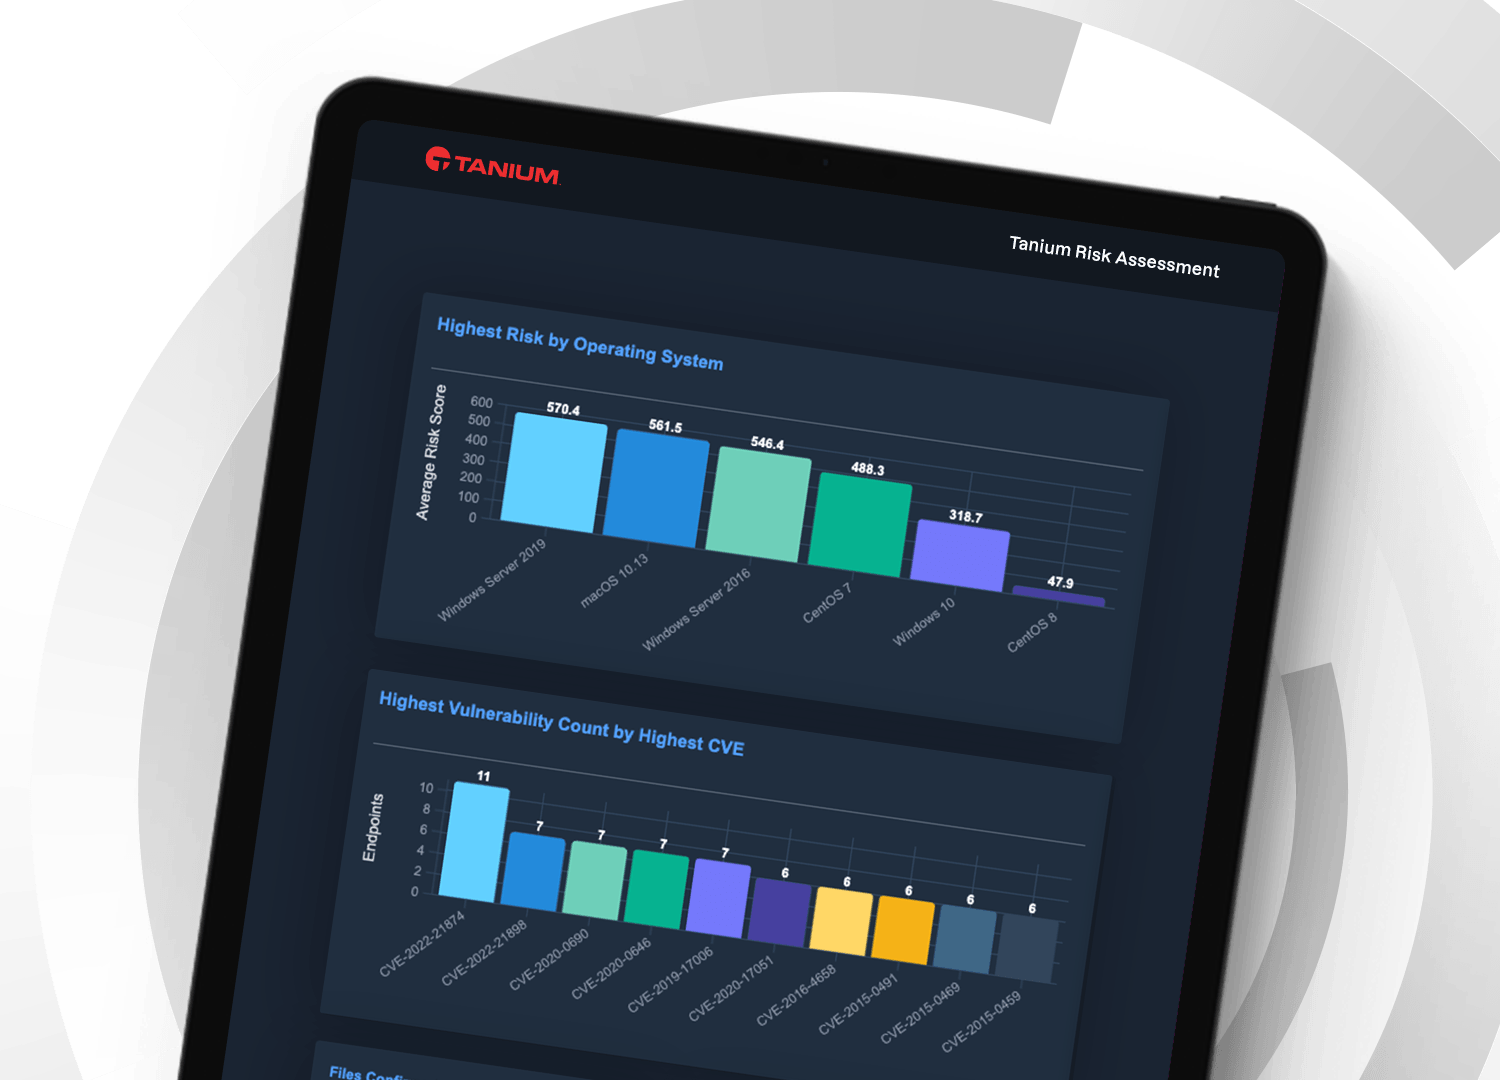
Gracias a la evaluación de riesgos de Tanium, una organización descubrió que
La gestión proactiva de riesgos comienza con una visión integral de la postura de riesgo
La evaluación de riesgos ofrece una puntuación dinámica para cada dispositivo terminal en relación con múltiples vectores, así como un plan de mejora con medidas concretas.
Plan de gestión de riesgos con medidas concretas
Proactively communicate and improve your risk posture with an executive summary, composite risk score, asset inventory, proposed implementation plan, and Log4j exposure analysis.
Análisis de vectores de riesgo
Comprenda su situación de riesgo analizando en profundidad las vulnerabilidades del sistema, el cumplimiento normativo, la evaluación del movimiento lateral, la exposición de datos sensibles y protegidos, los protocolos de seguridad de transporte inseguros, así como el cifrado y la autenticación mutua.
Controles compensatorios y criticidad de los activos
Descubra y evalúe los dispositivos finales sin controles, como la protección de credenciales, el refuerzo de la seguridad de los dispositivos finales, los programas antivirus y antimalware, y mucho más. Comprenda el nivel de criticidad asignado a los activos dentro del alcance de la evaluación.
Métricas de higiene cibernética
Responda preguntas básicas sobre el inventario de activos, el estado de los parches y la exposición al riesgo de vulnerabilidades. Vea qué aplicaciones se ejecutan en su entorno y qué software no está utilizando realmente.
Una puntuación de riesgo casi en tiempo real, que ofrece una visión completa del estado de los dispositivos finales, permite a los directivos comprender mejor el impacto de los ciberataques en los resultados empresariales. Los responsables de la toma de decisiones pueden dar prioridad a las vulnerabilidades graves y responder a las brechas de seguridad con mucha mayor rapidez, lo que permite reducir drásticamente la superficie de ataque.
”
Cada 11 segundos se produce un ataque de ransomware
Los ataques contra infraestructuras críticas, empresas privadas y municipios son cada vez más frecuentes y generalizados. Con Tanium, puede gestionar esta amenaza comprendiendo su exposición real y priorizando la remediación con el mayor impacto.
Comience con su evaluación de riesgos
A medida que su organización crece y se vuelve más descentralizada, pierde visibilidad y control sobre su entorno informático.
Tanium puede ayudarle.
Regístrese a continuación
y un ingeniero de soluciones técnicas de Tanium se pondrá en contacto con usted.
Implemente nuestro agente ligero
y comience a evaluar su situación general de riesgo en todos los dispositivos finales.
Inicie la recopilación de datos
mientras nuestro ingeniero de soluciones técnicas recopila los metadatos necesarios para el informe de evaluación de riesgos.
Reciba el informe final
se ha presentado junto con una lista de recomendaciones ordenadas por orden de prioridad para ayudar a reducir y, en última instancia, eliminar los factores que contribuyen al riesgo.
Solicite su evaluación de riesgos
Su informe de riesgos personalizado incluirá un resumen ejecutivo, su puntuación de riesgo, un plan de implementación propuesto, un inventario de activos, un análisis de vectores de riesgo, un análisis de exposición Log4j y mucho más.

