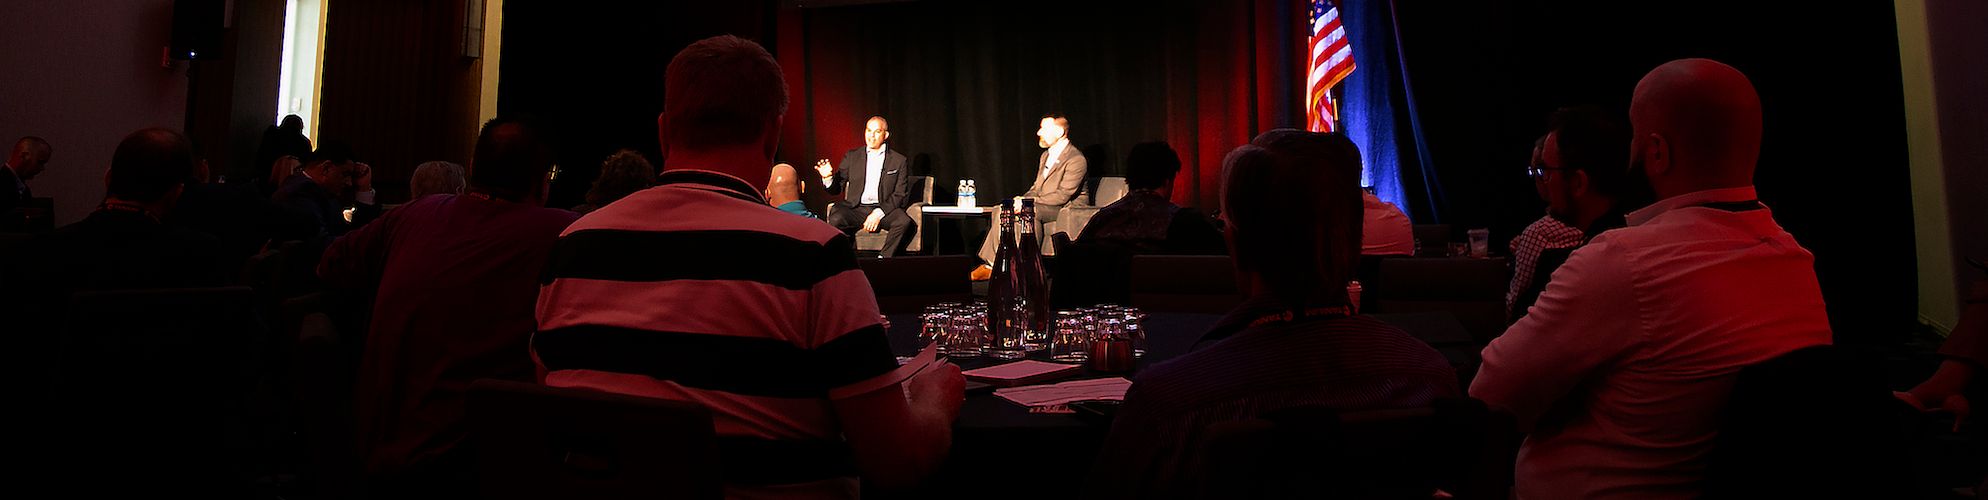
Este mes de abril se celebró de nuevo la primera conferencia de usuarios de Tanium para clientes federales desde que la pandemia pusiera fin de forma abrupta a los eventos presenciales en 2020. Con un estilo renovado, nuestros equipos han vuelto a ofrecer una experiencia revitalizada que tuvo lugar en Tyson’s Corner, el corazón del corredor tecnológico de la región de Washington D. C. El evento contó con varias ponencias magistrales, mesas redondas, sesiones de trabajo y talleres que fomentaron el diálogo en torno a iniciativas estratégicas clave en materia de ciberseguridad que afectan al ámbito tecnológico federal.
A continuación les presentamos las 10 conclusiones más destacadas de la conferencia de este año:
1. El mito de la visibilidad y lo que no se ve
La visibilidad de los puntos finales constituye la piedra angular de todas las iniciativas de ciberseguridad que se desarrollan en primera línea de nuestra estrategia de defensa nacional, entre las que se incluyen el modelo « », el modelo «zero trust», la lista de componentes de seguridad (SBOM), la detección proactiva de amenazas y otras muchas. En nuestra charla informal, en la que participamos el director técnico federal de ServiceNow, Jonathan Alboum, y yo, hablamos de la frecuencia con la que las agencias se daban cuenta de que les faltaban hasta un 20 % de los terminales, sin que siquiera supieran que les faltaban. Disponer de datos de mayor calidad, con rapidez y a gran escala, permite a los responsables sacar el máximo partido a todas sus herramientas y aúna a los equipos en torno a un único plano de control para dichos datos.
2. La colaboración entre el sector público y el privado es fundamental para la defensa de las infraestructuras críticas
Una de las llamadas a la acción más decisivas de la última Estrategia Nacional de Ciberseguridad de la Casa Blanca consiste en facilitar las colaboraciones entre el sector público y el privado con el fin de defender y modernizar mejor las redes federales y lograr así una mayor solidez en materia de ciberseguridad. Ese hilo conductor quedó patente en nuestras dos mesas redondas con Microsoft y ServiceNow. Cada una de estas colaboraciones e integraciones está creando esa «fuente única de verdad» necesaria para apoyar a los combatientes y a los analistas cibernéticos civiles, de una forma que está generando un retorno de la inversión real y un aumento de la productividad.
3. Es necesario hacer frente a la brecha de género para reforzar la ciberdefensa
La subdirectora y subdirectora de sistemas de información del Cuerpo de Marines de los Estados Unidos, , Renata Spinks, (se abre en una nueva pestaña),, , y la jefa de gabinete de Tanium, , Harman Kaur, (se abre en una nueva pestaña),, , analizaron en profundidad las lecciones aprendidas y las historias personales sobre cómo romper las barreras de género en el liderazgo y desafiar el statu quo. Este cambio de paradigma resulta esencial para crear y garantizar estrategias de ciberdefensa más diversas desde el punto de vista táctico, que sean más eficaces a la hora de hacer frente a un panorama de amenazas cibernéticas en constante evolución.
4. La clave para alcanzar la superioridad en el ciberespacio consiste en proteger, sobrevivir y atacar
El ciberespacio ha recorrido un largo camino hasta convertirse en uno de los cinco ámbitos principales, junto con el mar, la tierra, el aire y el espacio. Durante su discurso inaugural, el asesor principal en materia cibernética del Departamento de la Marina, , Christopher Cleary, (se abre en una nueva pestaña),, , analizó por qué esta visión es imprescindible para garantizar la seguridad de los sistemas; que las infraestructuras críticas y los sistemas de armamento sean resistentes y sostenibles, y que los operadores cibernéticos puedan actuar en el ciberespacio en condiciones favorables. Sin embargo, es imprescindible contar con una arquitectura y una visión centrales de la guerra cibernética para aunar todas estas estrategias; de lo contrario, las tácticas individuales serán «todo empuje y nada de dirección». Como dijo Cleary: «A un barco sin puerto no le importa en qué dirección sople el viento».
5. La mejor estrategia de guerra cibernética se puede encontrar en la historia y en un buen libro
Según el general prusiano de la época de las Guerras Napoleónicas, Carl von Clausewitz, , en su libro sobre estrategia militar * * (se abre en una nueva pestaña), «la guerra es el reino de la incertidumbre; tres cuartas partes de los factores en los que se basa la acción bélica están envueltos en una niebla de mayor o menor incertidumbre». Ed Debish, de Tanium, analizó la relevancia de ese concepto en el ámbito de la guerra cibernética y cómo los directores de sistemas de información (CIO) y los directores de seguridad de la información (CISO) pueden ayudar a los combatientes a reducir el riesgo cibernético en la «niebla de la guerra», centrándose en reducir la incertidumbre, cuantificar el coste de las prácticas deficientes en materia de ciberseguridad y utilizar las herramientas adecuadas para acelerar los ciclos de toma de decisiones críticas.
6. Los datos son el motor que agiliza la toma de decisiones y refuerza la confianza en la resiliencia de la red
Los modelos de toma de decisiones y los conceptos relacionados con las operaciones en el ciberespacio pueden ayudar a un director de sistemas de información (CIO) o a un director de seguridad de la información (CISO) a estructurar su forma de abordar los riesgos y la resiliencia de la red. La gestión del riesgo para la red (R2N) tiene implicaciones que van desde las decisiones de confianza relacionadas con la automatización y el acceso condicional hasta la identificación de los principales ámbitos cibernéticos y vectores de amenaza. Kyle Dewar, director de estrategia de Tanium ( ) (se abre en una nueva pestaña) , analizó cómo enmarcar el riesgo de red en torno a los factores esenciales que lo determinan (vulnerabilidades, configuraciones erróneas y dispositivos no autorizados), las mediciones de rendimiento (acciones de la empresa y de los terminales, y áreas de interés de la red) y las mediciones de eficacia (datos en tiempo real e informes).
7. La detección proactiva de amenazas debe ser exhaustiva, a gran escala y con rapidez
Con las soluciones sinergizadas adecuadas, las agencias pueden mejorar las investigaciones y detectar amenazas de forma dinámica utilizando datos en tiempo real y medidas correctivas integradas. Las capacidades adecuadas también pueden mejorar el acceso condicional sin afectar al rendimiento, lo que permite alcanzar un modelo de «confianza cero» a gran escala, al tiempo que se llega a todos los dispositivos detectables para realizar un inventario de activos en tiempo real.
8. Debería facilitarse el cumplimiento de los requisitos del MDL
Las soluciones adecuadas pueden automatizar el tedioso cambio de contexto entre herramientas y conciliar los datos obsoletos, así como permitir a las agencias supervisar los cambios en los archivos y diagnosticar problemas de rendimiento. Las organizaciones federales que cuenten con estos flujos de trabajo integrados optimizarán los costes de software, hardware y servicios en la nube, al tiempo que reducirán los riesgos gracias a la visibilidad en tiempo real y a los datos de la CMDB en los que puede confiar.
9. Las integraciones pueden tener un efecto sinérgico en las inversiones en tecnología
, de Tanium, JB Bailey (se abre en una nueva pestaña) , explicó cómo los clientes de ServiceNow pueden obtener una mayor comprensión de la situación, al tiempo que refuerzan la confianza y la agilidad, mediante la integración de Tanium en ServiceNow. Este flujo de trabajo ayuda a los clientes a tener una visión global de todo lo que ocurre, lo que les permite llevar a cabo cualquier tarea; gracias a Tanium y ServiceNow, los clientes pueden contextualizar los datos en tiempo real que proporciona Tanium mediante visualizaciones personalizables que aportan una ventaja a la hora de tomar decisiones a los equipos de operaciones de TI.
10. El modelo «Zero Trust» ha llegado para quedarse, pero su implantación puede resultar más sencilla
La implantación del modelo «Zero Trust» puede suponer un reto considerable, especialmente en entornos informáticos grandes y complejos. Sin embargo, lograr que la autenticación de los usuarios finales y de los dispositivos funcione correctamente puede ayudar a las organizaciones a dar un paso importante en la dirección correcta, al proteger sus aplicaciones y datos más críticos. Jay Pelletier, experto en seguridad y cumplimiento normativo de Microsoft, y Ed Debish, director de de Tanium (se abre en una nueva pestaña), analizaron la integración integral entre la plataforma de Tanium y Microsoft. Los clientes pueden aprovechar los datos de los dispositivos en tiempo real para garantizar que las decisiones sobre el acceso condicional se tomen siempre basándose en la información más reciente. Y gracias a Tanium, existe una forma rápida y sencilla de corregir los dispositivos que no cumplen con los requisitos, lo que permite llevar a cabo las actividades de «confianza cero» al tiempo que se minimiza el impacto en la productividad de los usuarios. Además, esta solución contribuye directamente a los principios fundamentales del modelo «zero trust» del Departamento de Defensa, tal y como se recogen en la estrategia « » del Departamento de Defensa de EE. UU. (se abre en una nueva pestaña)
Eventos como el FedCyber Exchange de Tanium constituyen un medio esencial para poner en contacto a directores de sistemas de información (CIO), directores de seguridad de la información (CISO), directores de tecnología (CTO), expertos y líderes de opinión. El resultado es una aceleración del aprendizaje, la reflexión y el debate sobre las cuestiones y los retos más importantes a los que se enfrentan los líderes cibernéticos de hoy en día. Las oportunidades para reflexionar de forma crítica sobre las tecnologías de ciberseguridad son cada vez más frecuentes, y estos debates tendrán un efecto acumulativo en la preparación de las redes, la ciberresiliencia y la reducción de amenazas en todas nuestras redes federales.
Obtenga más información en sobre cómo las organizaciones de todo el Gobierno federal están utilizando Tanium para hacer frente a las amenazas emergentes, cumplir con los requisitos de ciberseguridad y mucho más.

