Tema
Noticias de tecnología
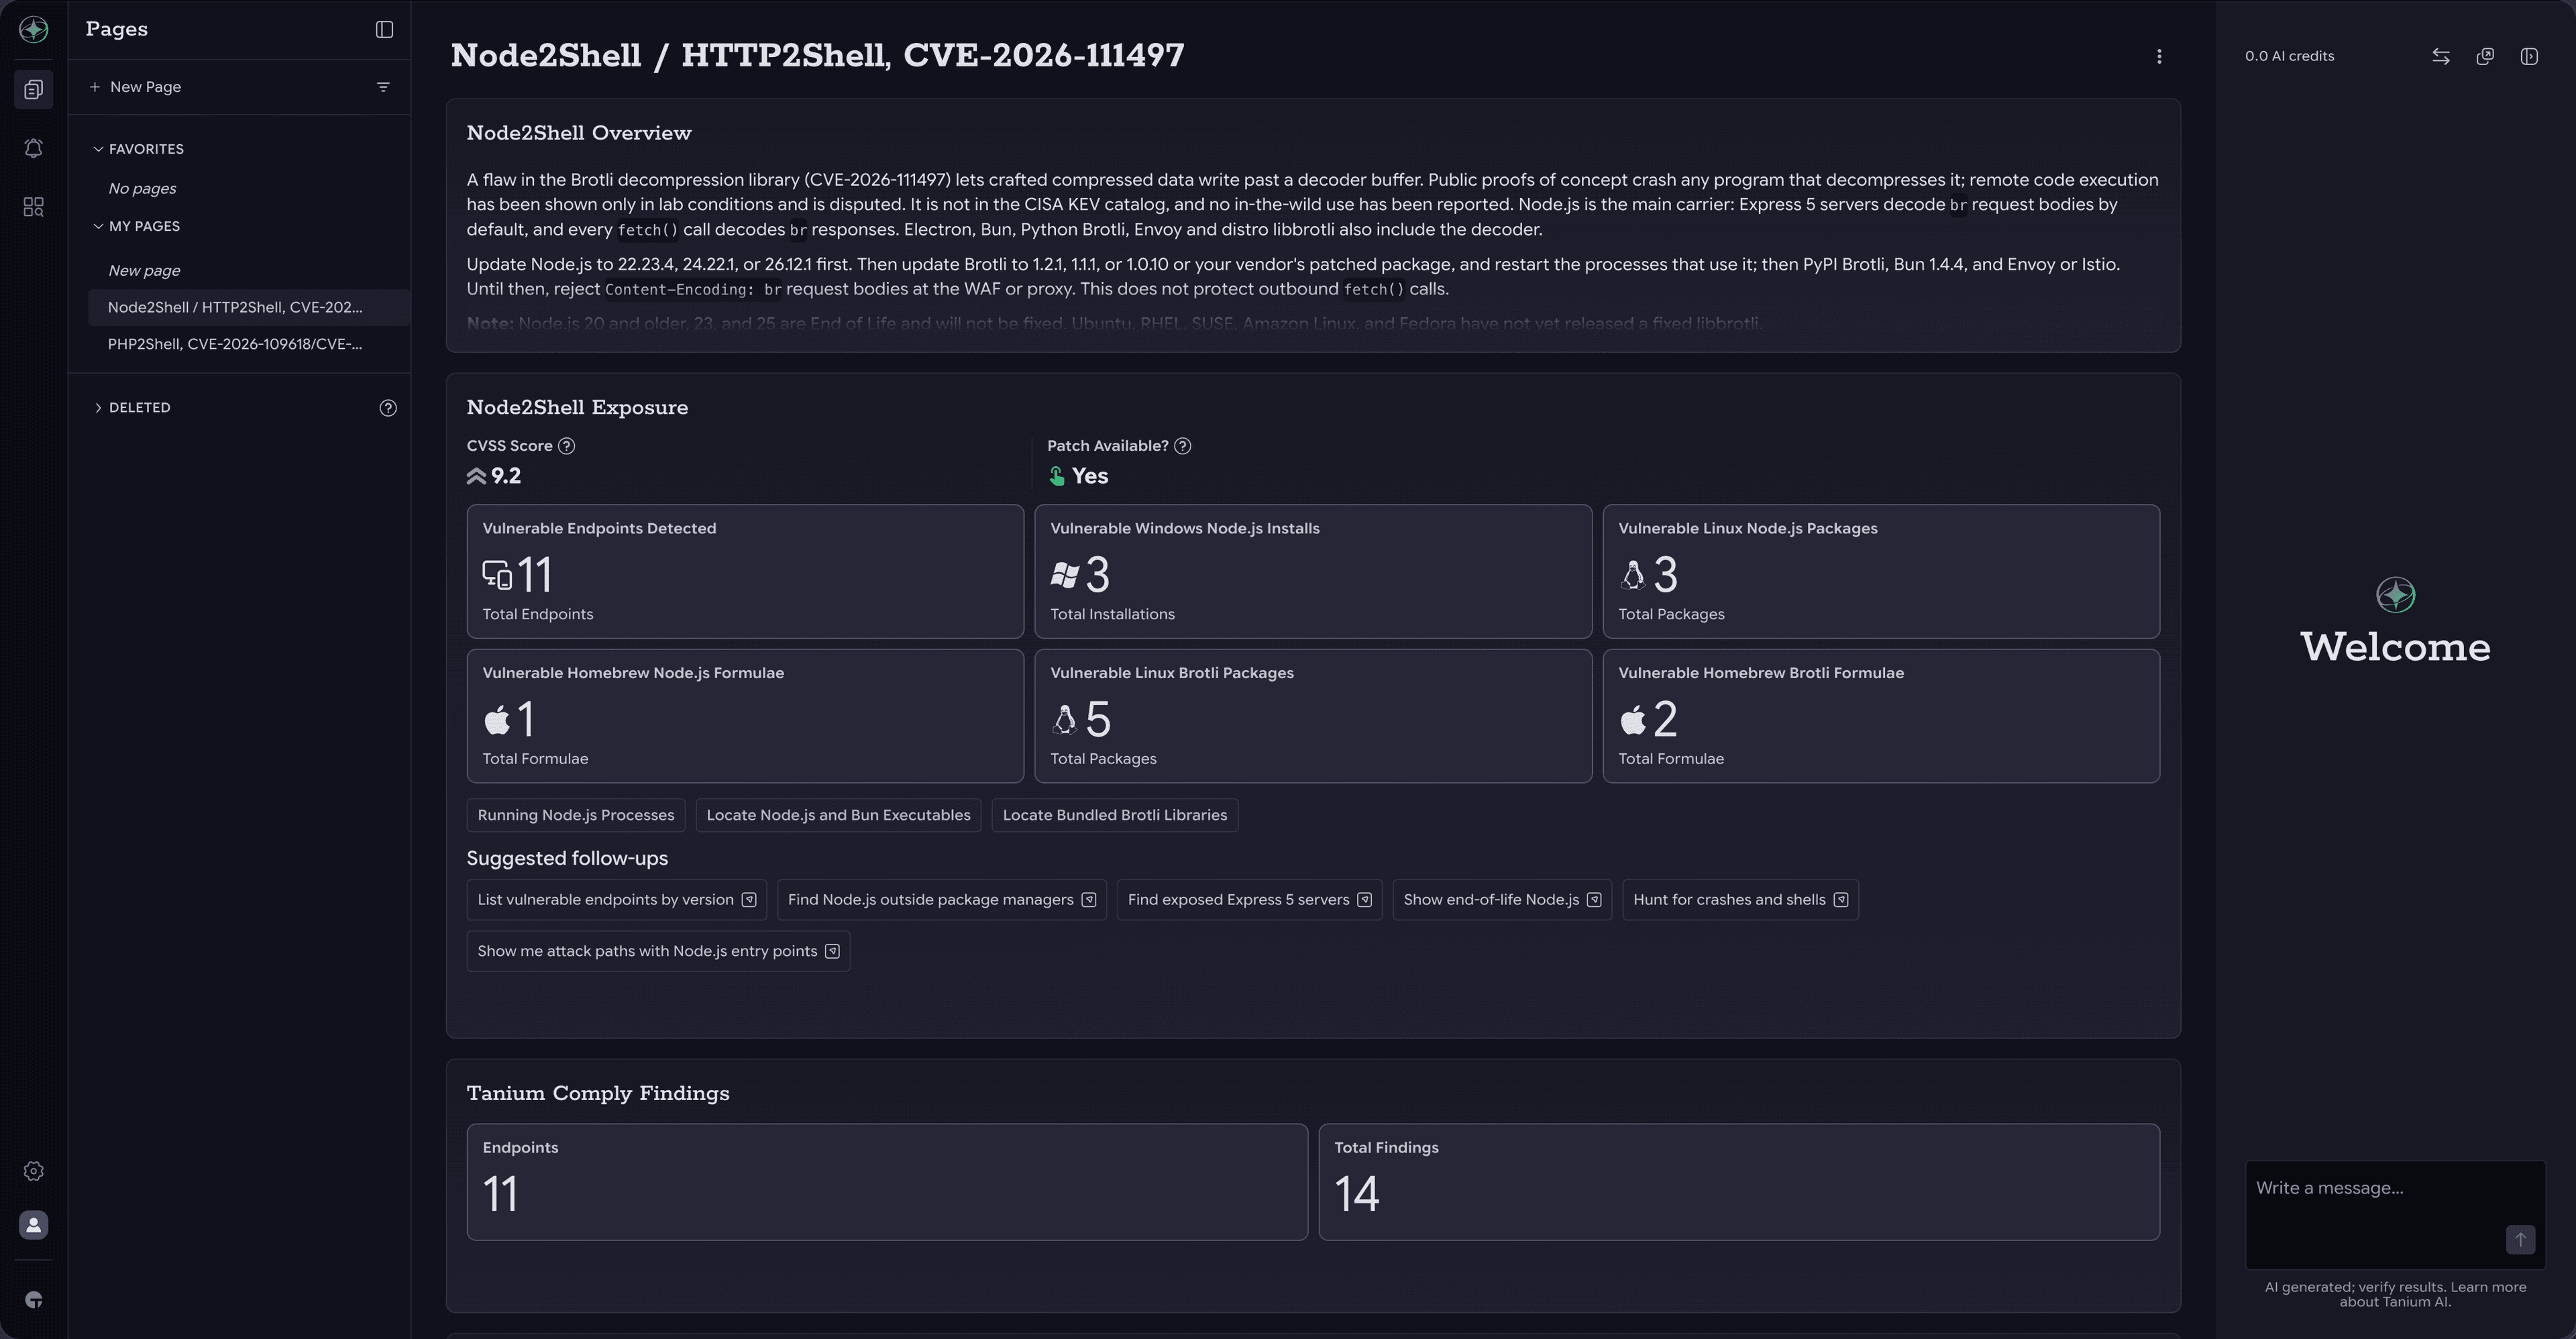
HTTP2Shell: Detección y corrección de copias vulnerables de Brotli con Tanium
Una vulnerabilidad crítica en el decodificador Brotli de Google (CVSS 9.2) puede permitir que un atacante remoto provoque un fallo o se haga con el control de las aplicaciones que descomprimen datos Brotli. Actualice ahora Node.js, Python Brotli y Bun.
Incidente de seguridad de eMudhra CA: Detecte y solucione sus vulnerabilidades con Tanium
Las claves privadas de ocho autoridades de certificación intermedias de eMudhra pueden calcularse a partir de sus certificados públicos. Los navegadores los bloquean una vez actualizados; la mayoría del resto de programas requiere una actualización del almacén de certificados de confianza.
PHP2Shell: Respuesta a los puntos CVE-2026-109618 y CVE-2026-109619
Dos vulnerabilidades críticas en el núcleo de PHP (CVSS 9.2) permiten a un atacante no autenticado ejecutar código mediante una solicitud web manipulada. Actualícese ahora a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35 .
La computación con IA acaba de convertirse en un problema de los dispositivos finales
Esto significa que el superordenador se está convirtiendo en una estación de trabajo, y que la estación de trabajo se está convirtiendo en algo que el departamento de TI nunca antes había tenido que gestionar.
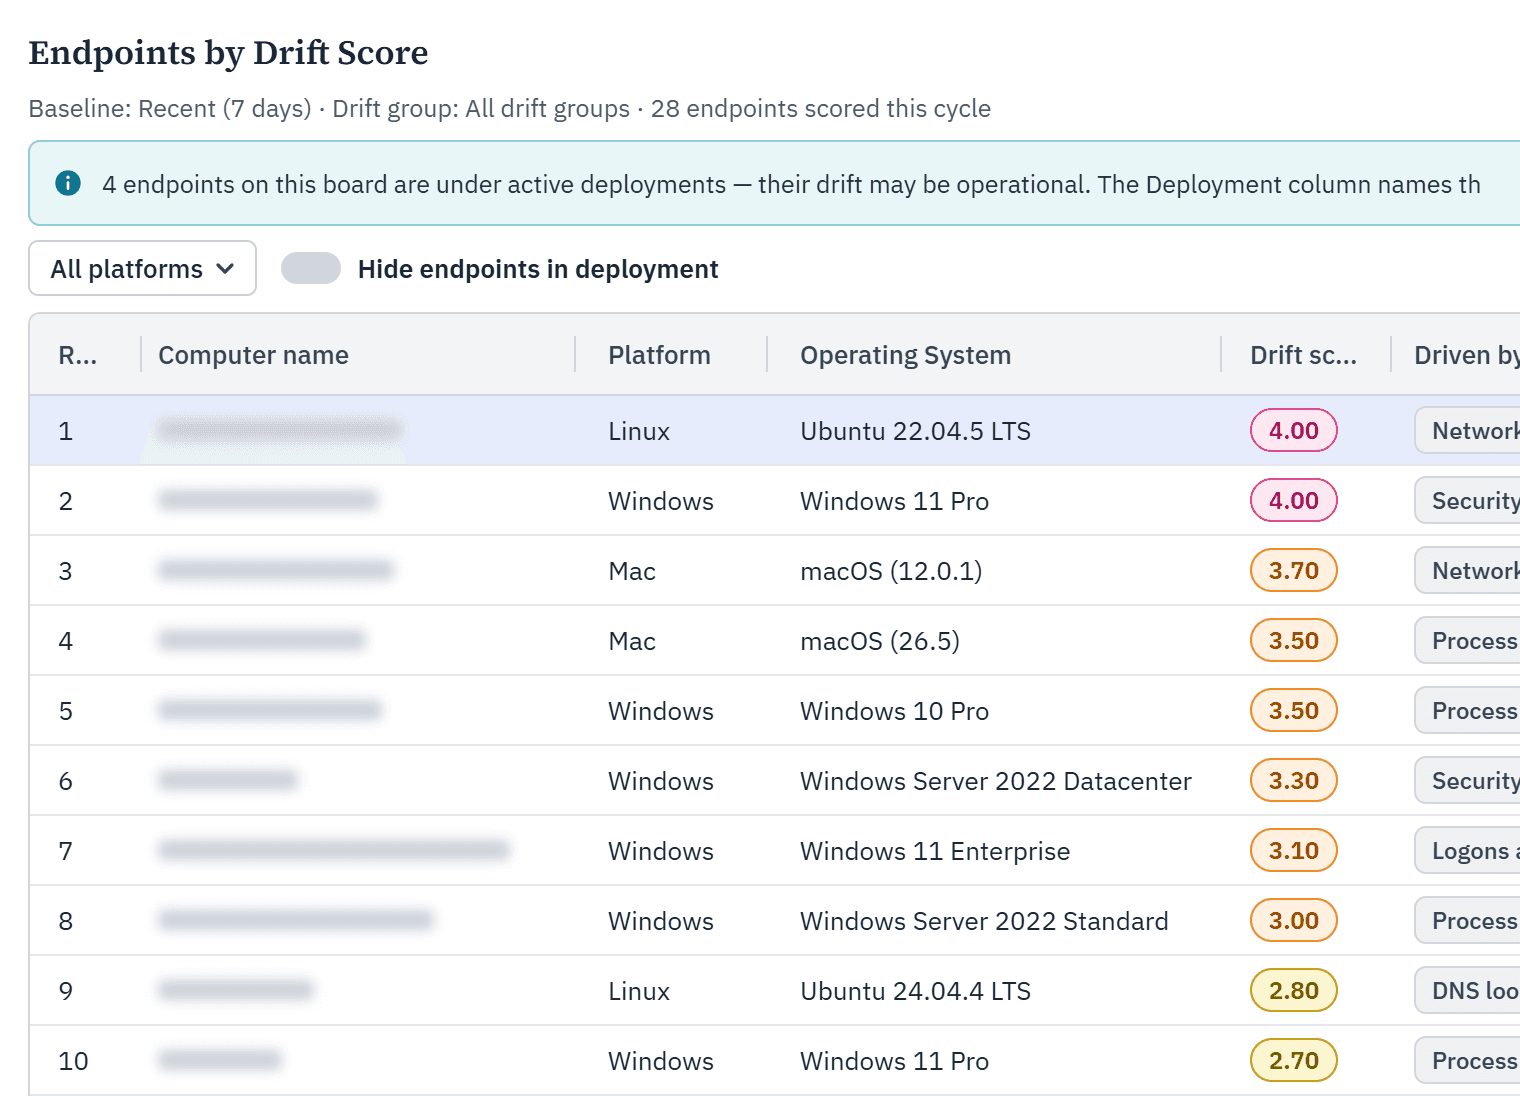
Detecte cuándo un equipo deja de comportarse con normalidad: le presentamos «Endpoint Drift»
Los atacantes que utilicen datos de acceso robados y sus propias herramientas de administración no activarán ni una sola regla; de todos modos, Endpoint Drift detecta cuándo un equipo deja de comportarse con normalidad.
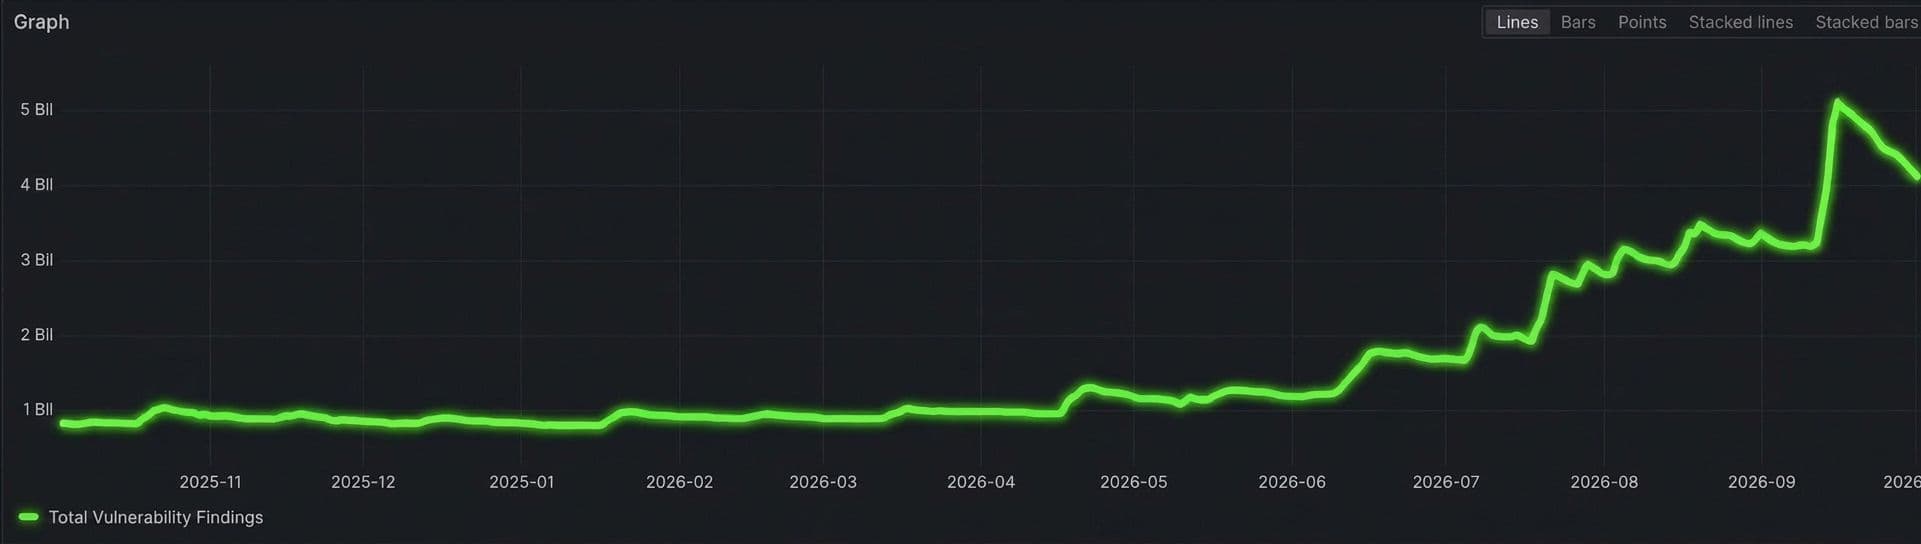
La inteligencia artificial está acelerando la detección de vulnerabilidades. Tanium le ayuda a mantenerse al día.
El número de vulnerabilidades detectadas diariamente en los entornos de los clientes de Tanium se disparó desde unos 1.000 millones antes de mediados deJune 2026 hasta alcanzar los 6 .000 millones en septiembre. A continuación le explicamos qué está impulsando este auge y cómo mantenerse al día.
La IA está impulsando su entorno. Nuestro conector se mantiene al día: la próxima evolución del conector Service Graph para Tanium y ServiceNow
El conector Service Graph para Tanium Atlas, ya disponible de forma generalizada en la tienda de ServiceNow, utiliza la sincronización delta para mantener actualizada su CMDB.

Los comandos de barra oblicua incorporan flujos de trabajo de SecOps de nivel experto a Atlas
Con los comandos /hunt, /investigate y /signal, Atlas transforma una simple interacción en el chat en un flujo de trabajo guiado de operaciones de seguridad (SecOps) basado en el estado en tiempo real de los terminales.
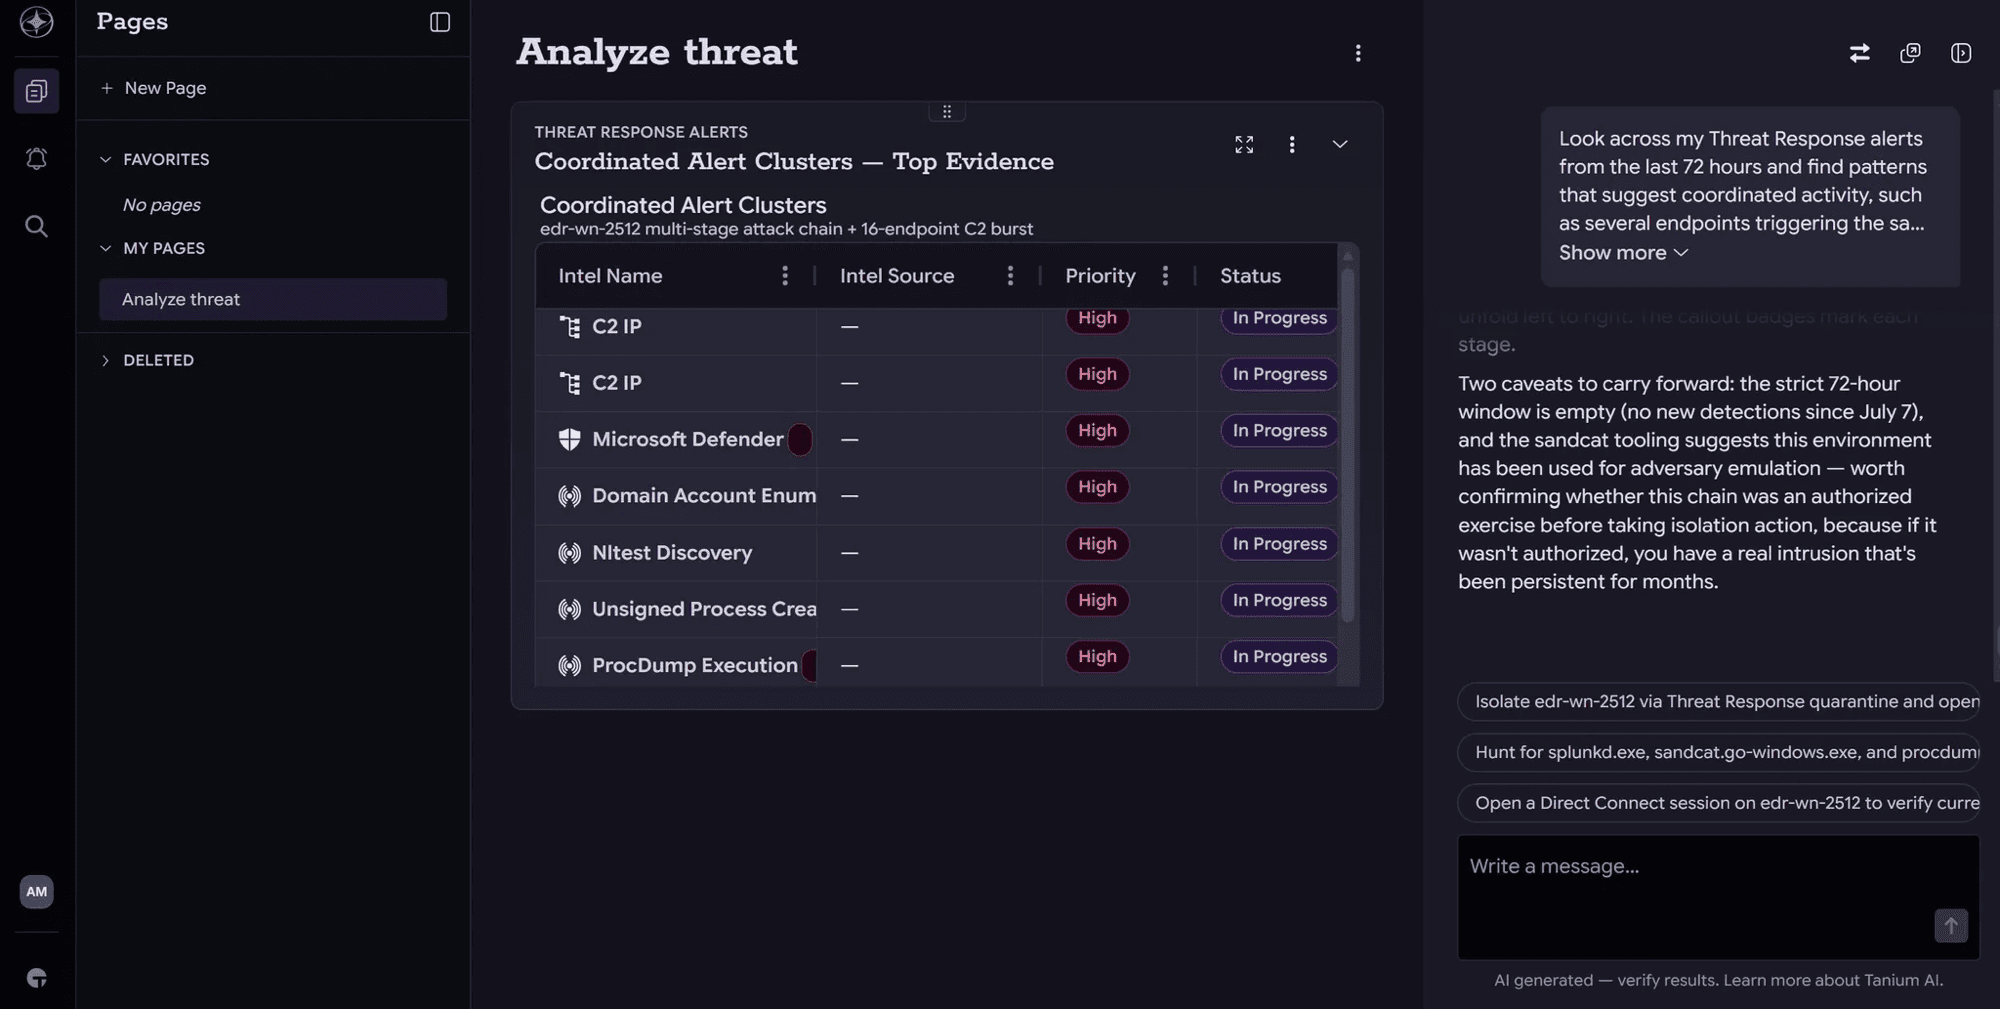
Presentamos Agentic SecOps: información en tiempo real sobre los terminales para el SOC impulsado por IA
Agentic SecOps transforma el modelo operativo: gracias a Tanium Atlas, los equipos de seguridad pueden dirigir el trabajo mediante lenguaje natural, analizar datos en tiempo real de los terminales y mantener el control en manos de las personas.

El programa de prácticas de verano de Tanium: una plataforma de lanzamiento hacia el liderazgo en ciberseguridad
Una visión general del programa de prácticas de verano líder de Tanium, y por qué constituye una excelente opción para estudiantes y profesionales que se inician en el ámbito de la ciberseguridad.

Tanium Atlas: Un operador. Todo el peso de la plataforma.
Tanium Atlas ya está disponible para todos los clientes de servicios en la nube, tanto del sector privado como del Gobierno de los Estados Unidos. A continuación les explico qué cambios se producen para los operadores que trabajan en un panorama de amenazas relacionadas con la inteligencia artificial, y por qué he querido escribir este artículo yo mismo.

Vea la superficie de ataque completa. Actúe en lo que realmente importa.
El número de incidentes CVE está aumentando, las amenazas detectadas mediante inteligencia artificial se multiplican y la visibilidad de toda la superficie de ataque sigue siendo fragmentada. Las soluciones integradas y los traspasos manuales, sencillamente, no pueden seguir el ritmo. Las organizaciones que están avanzando tienen algo en común: han sustituido los flujos de trabajo fragmentados por un sistema de priorización basado en la inteligencia artificial y una corrección autónoma, todo ello dentro de una visión unificada de los riesgos tanto internos como externos.