Hemos realizado una encuesta a 270 profesionales de la seguridad informática para conocer sus principales preocupaciones en materia de respuesta ante incidentes, investigación y corrección de problemas en los dispositivos finales. Esto es lo que hemos aprendido.
(Imagen: Dom Ide / Pixabay)
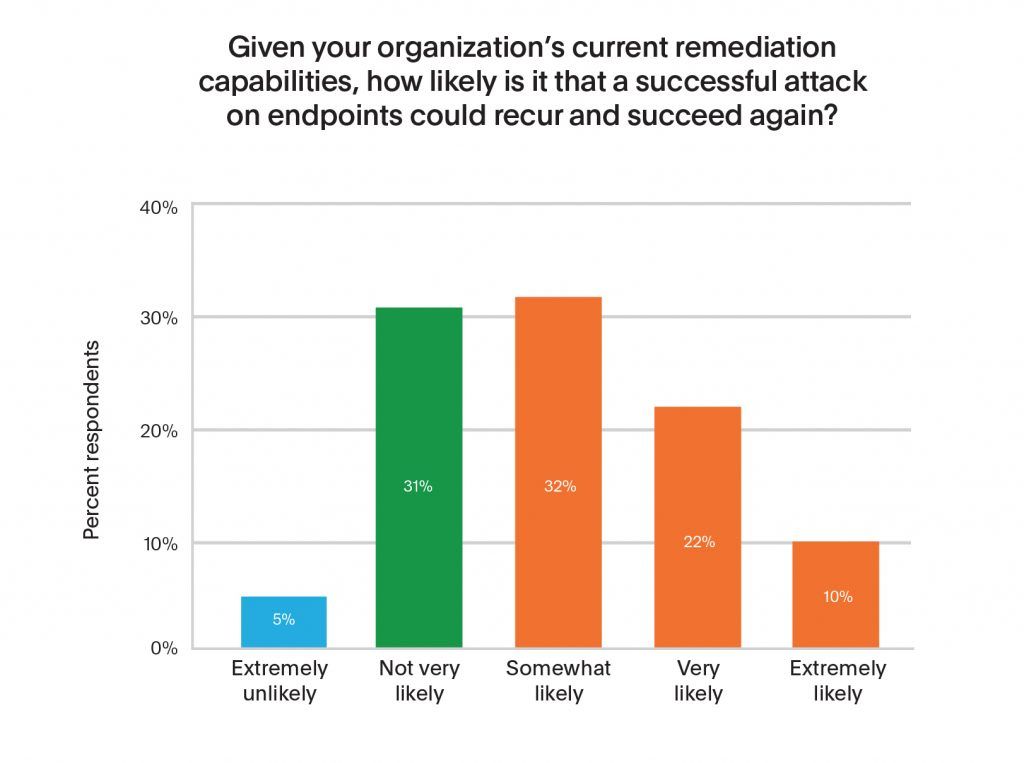
Si recientemente ha solucionado una filtración de datos en su organización, lo último en lo que desea pensar es en la posibilidad de que vuelva a producirse la misma filtración. Sin embargo, esta posibilidad es una de las principales preocupaciones para la mayoría de los encuestados de nuestra encuesta « 2018 : Seguridad de los terminales».
La encuesta, realizada por PwC en nombre de Tanium, se llevó a cabo entre 270 profesionales de la seguridad informática de América del Norte con el fin de evaluar sus principales preocupaciones en relación con la respuesta ante incidentes, la investigación y la corrección de incidencias en los terminales. La amenaza de un nuevo ataque —la probabilidad de que un ataque tenga éxito más de una vez— es motivo de preocupación para casi dos tercios de los encuestados.
El ciclo de nuevas vulnerabilidades se ve agravado por las dificultades a las que se enfrentan las organizaciones a la hora de identificar, delimitar el alcance y subsanar por completo los incidentes de seguridad. La respuesta ante incidentes va más allá de la simple respuesta a una única alerta. Las organizaciones deben evaluar exhaustivamente el alcance de las repercusiones de un incidente y resolver las causas fundamentales que lo provocaron. Sin embargo, la mayoría de las organizaciones carecen de la capacidad necesaria para llevar a cabo estas tareas a tiempo, lo que las hace vulnerables a sufrir nuevas intrusiones.
(Fuente: Encuesta «Tanium 2018 » sobre seguridad de los dispositivos finales)
La idea de que un ataque recurrente tenga éxito más de una vez resulta especialmente preocupante si se tiene en cuenta el tiempo que tarda, por término medio, una organización en detectar y subsanar una brecha de seguridad. Según Ponemon Research, una organización tarda una media de 191 días en detectar una filtración de datos (se abre en una nueva pestaña), y una media de 66 días en subsanarla. Lo que resulta aún más preocupante es que, según el informe « » (), el «Cisco 2017 Cybersecurity Report» ( ) (se abre en una nueva pestaña) () (), las organizaciones solo investigan, de media, el 56 % de todas las alertas de seguridad que reciben, y solo corrigen el 46 % de las alertas consideradas legítimas.
De hecho, la rapidez de respuesta es uno de los principales motivos de preocupación que se desprenden de nuestra 2018 .ª Encuesta sobre seguridad de terminales.
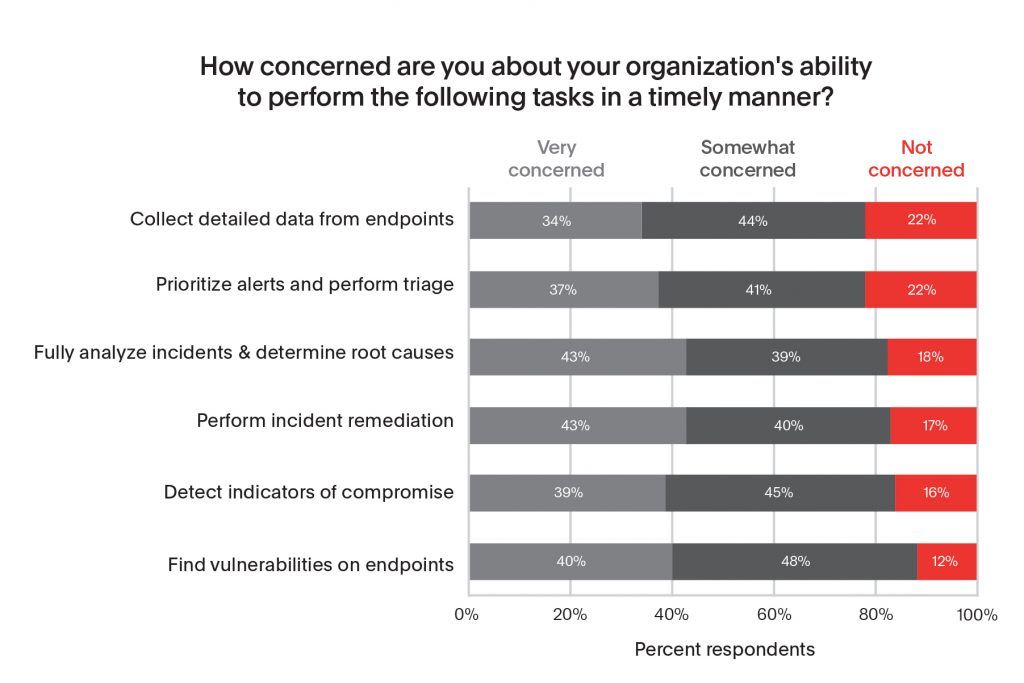
La gran mayoría de los encuestados (75 %) afirma estar «algo» o «muy» preocupada por su capacidad para llevar a cabo con rapidez tareas cruciales, como la resolución de incidentes, la detección de indicadores de compromiso en los terminales y la identificación de vulnerabilidades en los mismos.
Las tres tareas que, según los encuestados, les resultan más difíciles de llevar a cabo a tiempo son:
- Detección de vulnerabilidades en los dispositivos finales;
- Detección de indicadores de compromiso; y
- Llevar a cabo la resolución de incidencias.
(Fuente: Encuesta «Tanium 2018 » sobre seguridad de los dispositivos finales)
Entonces, ¿cómo tienen previsto los encuestados hacer frente a estas preocupaciones? Mediante una combinación de tecnología más avanzada, mayor información sobre amenazas y la mejora de los métodos de recopilación y análisis de datos sobre sus terminales y sus redes. En cuanto a las mejoras tecnológicas, las tres áreas señaladas como prioritarias por el mayor porcentaje de encuestados fueron:
- Mejor tecnología para la corrección de los terminales (47 %);
- Más información sobre amenazas (40 %); y
- La capacidad de recopilar y analizar datos más detallados sobre los puntos finales (39 %).
Asimismo, solicitamos a los encuestados que nos indicaran cómo tienen previsto utilizar al personal interno y a los proveedores de servicios gestionados para la detección, la respuesta y la corrección de incidentes (se permitían varias respuestas a esta pregunta). Casi la mitad de los encuestados (49 %) afirma que tiene previsto aumentar el uso de servicios gestionados para la resolución de incidentes en los próximos 12 meses, y el 47 % tiene previsto aumentar el uso de dichos servicios para la detección y la respuesta ante incidentes. En lo que respecta a la plantilla interna, el 45 % tiene previsto incorporar personal especializado en la detección y respuesta ante incidentes, mientras que el 41 % tiene previsto aumentar la plantilla dedicada a la resolución de incidentes. Si se tiene en cuenta que, según , el coste medio por contratación para incorporar a un nuevo empleado es de 4,129 dólares y que se tarda una media de 42 días en cubrir un puesto vacante, esta opción resulta bastante cara en muy poco tiempo.
Por estas razones, creemos que el aumento de la productividad en la respuesta a incidentes y la corrección de problemas en los terminales será bien acogido por aquellas organizaciones que deseen limitar la necesidad de realizar inversiones adicionales o que busquen sacar mayor partido a los recursos de los que ya disponen.
«Disponer de visibilidad en tiempo real a gran escala en los terminales y en la red es un factor clave para la detección y corrección rápidas de las amenazas cibernéticas», afirma Sean Joyce, responsable de ciberseguridad y privacidad de PwC en EE. UU., en el informe basado en nuestra encuesta. «Las empresas que carezcan de estas capacidades deberían mostrarse preocupadas, dada la creciente sofisticación de los riesgos emergentes para la seguridad y la privacidad de los datos».
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca de la autora,: Jennifer Ellard dirige las actividades de marketing de productos de seguridad y de comercialización de Tanium. Jennifer se incorporó a Tanium en 2016 y se dedica principalmente a desarrollar contenidos, impulsar el proceso de ventas, colaborar con socios de seguridad y apoyar a los equipos de ventas. Anteriormente, la Sra. Ellard trabajó en Hewlett-Packard y Symantec, donde dirigió equipos de marketing de productos y de marketing para socios. La formación académica de Jennifer incluye una licenciatura en Marketing por la Universidad de Alabama en Huntsville y un máster en Administración de Empresas por la Universidad de Santa Clara.

