Hoy nos complace anunciar la disponibilidad general de Tanium Discover , versión 3.1, que incluye la capacidad de detectar terminales desplegados en la nube de Amazon Web Services (AWS).
Tanium Discover analiza las redes para detectar activos ocultos y no gestionados, incluso en redes globales de gran tamaño y distribuidas que cuentan con cientos de miles de terminales. Los administradores pueden optar por bloquear los dispositivos o incorporarlos a la gestión para garantizar que todos los dispositivos conectados a la red estén registrados y bajo control.
La función de detección de AWS de Tanium Discover aprovecha una nueva función de análisis que hemos desarrollado, denominada «Perfiles de análisis centralizados».
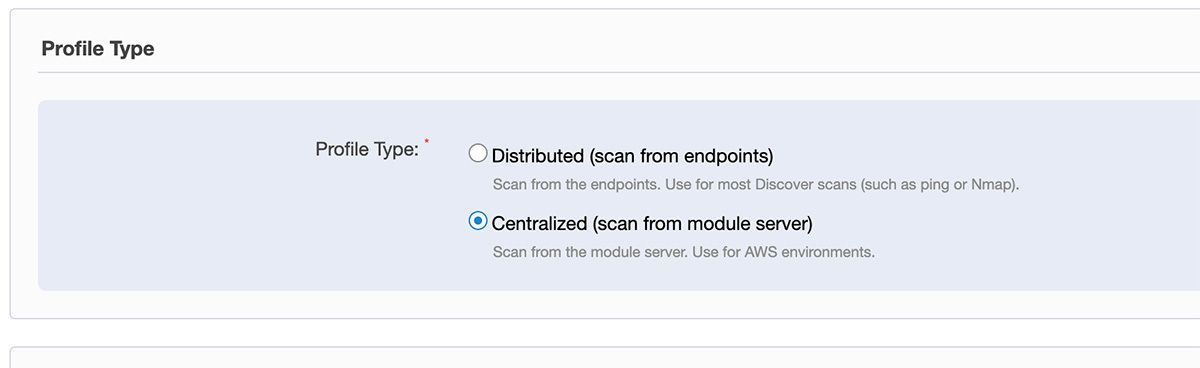
Perfiles de análisis centralizados
Mediante un análisis centralizado, podrá detectar terminales en una red en la que no haya clientes de Tanium instalados. En el caso del análisis de AWS, Discover no realiza realmente un análisis de red, por lo que no se genera tráfico de red adicional ni se produce ningún impacto en las redes locales. En su lugar, Discover accederá a la API de AWS y consultará la información relativa a las EC2 instancias desplegadas en cada región especificada. Este análisis también detectará EC2 instancias que se han detenido o que, por cualquier otro motivo, no están activas en la red.
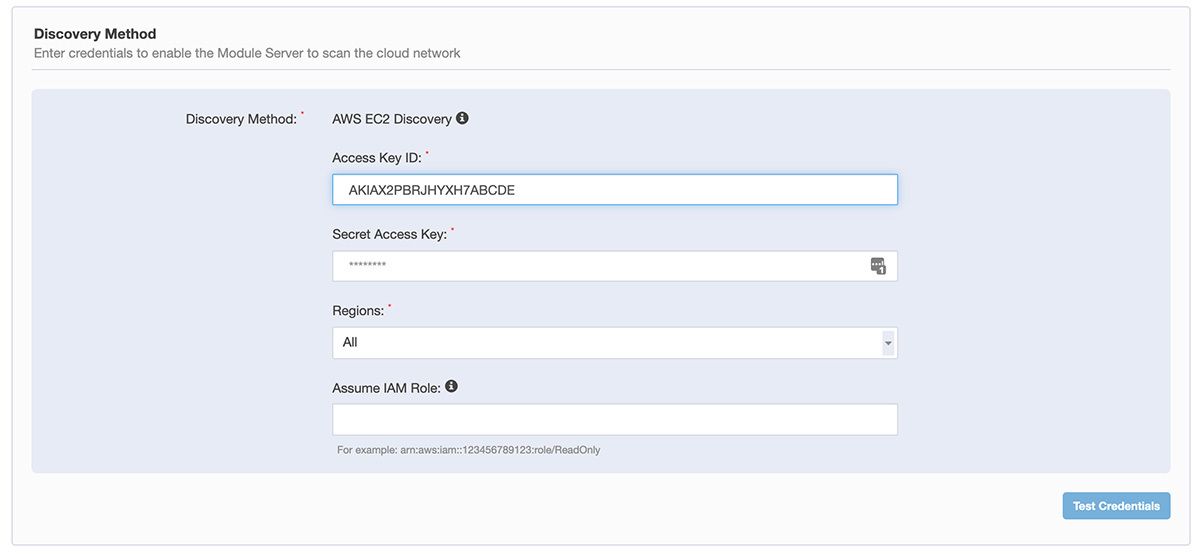
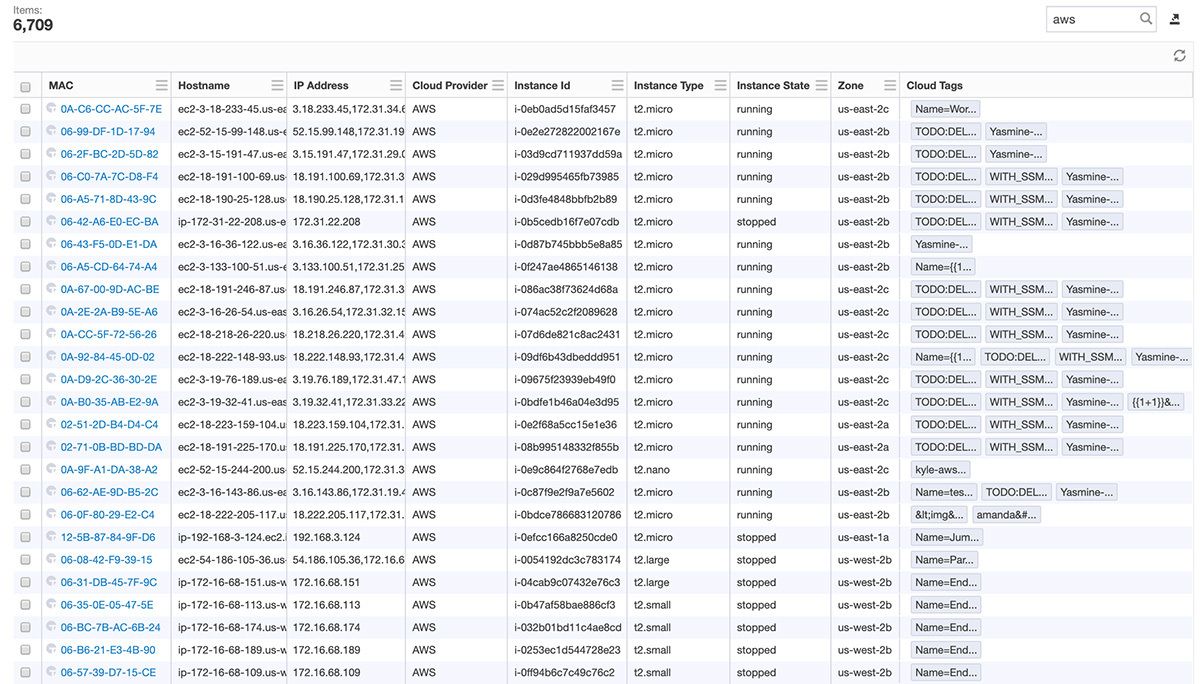
Discover recuperará una serie de valores de metadatos sobre cada instancia encontrada, entre los que se incluyen la dirección IP, la dirección MAC, la región, el tamaño, el sistema operativo, el propietario, las etiquetas y el estado. A continuación, estos valores pueden utilizarse para crear etiquetas únicas que le permitan agrupar sus instancias en la nube por cuenta, región, tipo, etc.
El lanzamiento de Discover 3.1 supone un nuevo avance de nuestra plataforma de gestión de terminales y seguridad, que permite a las organizaciones lograr una reducción transformadora del riesgo mediante la identificación, medición, priorización y ejecución de medidas en todos los terminales gestionables de su entorno, independientemente de dónde se encuentren: en la nube, en las instalaciones o en cualquier otro lugar.
Para obtener más información sobre las nuevas funciones de Discover:
- Para obtener más información sobre Discover 3.1 , visite , y la comunidad de Tanium
- Póngase en contacto con su gestor de cuentas o con , , sales@tanium.como
- Concierte una demostración de Tanium Discover
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

