La mayoría de las organizaciones siguen gestionando las tecnologías de la información y la seguridad mediante tickets, paneles de control y ciclos de parches programados. Durante años, eso fue suficiente. El problema es que el entorno ha cambiado. Los activos están en constante cambio. Las identidades ya no son exclusivamente humanas. Los sistemas de inteligencia artificial están tomando decisiones en tiempo real. Y los atacantes se están adaptando con la misma rapidez. Lo que antes era lo suficientemente rápido, ahora ya es demasiado tarde.
Si sigue esperando a que un ticket, una alerta o el resultado de un análisis le indique que algo va mal, el problema ya se ha desplazado. Esa es la brecha que las organizaciones están percibiendo en estos momentos. No se trata de una falta de herramientas, sino de un desajuste entre la rapidez con la que evoluciona el entorno y la forma en que se han diseñado los sistemas de TI y de seguridad para responder a ello. Para reducir esa brecha se necesita algo más que reacciones más rápidas. Requiere un modelo operativo diferente.
Cada vez son más los agentes de inteligencia artificial que actúan dentro de nuestros ecosistemas, a los que se les otorgan distintos niveles de autoridad y autonomía. Contamos con un amplio parque de dispositivos finales en constante evolución. Y también contamos con IA autónoma en el ámbito de los ataques, que se adapta para aprovechar las vulnerabilidades a una velocidad tal que ni siquiera los sistemas automatizados, con sus parámetros definidos por personas, pueden seguirle el ritmo.
El objetivo final de las tecnologías de la información, tanto desde el punto de vista operativo como de la ciberseguridad, debe ser la «TI autónoma».
La TI autónoma es un modelo operativo en el que los sistemas comprenden los resultados, validan su estado y toman medidas sin tener que esperar siempre a la intervención humana. No se trata simplemente de automatizar el servicio de asistencia con agentes de inteligencia artificial que puedan resolver las incidencias más rápidamente. Se trata de un concepto relativamente nuevo que solo recientemente ha pasado a estar a nuestro alcance, y que va más allá de la automatización estática al permitir que los entornos de TI y de seguridad se autodiagnostiquen, se autoreparen y mejoren con el tiempo basándose en información fiable y en tiempo real.
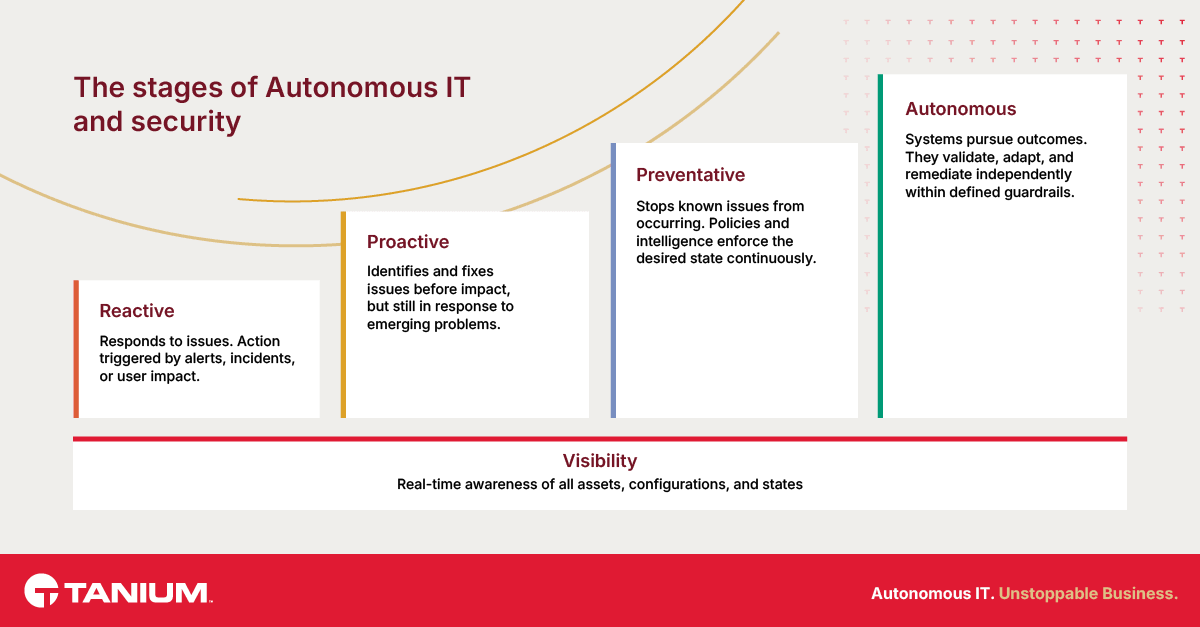
Esta agencia sin precedentes supone una evolución necesaria y se asienta, desde sus cimientos, en la visibilidad. Pasa por etapas reactivas, proactivas y preventivas para cambiar el enfoque: en lugar de reaccionar ante lo que falla, se centra en evitar que falle. Sin embargo, prevenir los problemas que se pueden prever no es suficiente, ya que los sistemas de IA son mucho menos predecibles que los entornos informáticos tradicionales. Para hacer frente a esta nueva era, tanto los equipos de ciberseguridad como los de TI deben evolucionar, pasando no solo de la respuesta humana a la automatización guiada por personas, sino a sistemas que se gestionen por sí mismos.
Visibilidad: el reto fundamental de la gestión de activos
La pregunta fundamental de todo programa de ciberseguridad y operaciones de TI es: ¿Qué es lo que estoy gestionando? Es necesario saber qué es lo que se está gestionando antes de poder protegerlo. El reto son los compartimentos estancos, que no solo se deben a la tecnología, sino también a los procesos y a las personas. Cuando trabajaba en Operaciones de TI, por ejemplo, mi ámbito de trabajo eran las aplicaciones. Nuestro equipo se encargó de crear los paquetes y nos centramos en que la aplicación funcionara correctamente. Los terminales en los que ejecutaban las operaciones pertenecían a otro equipo, por lo que nuestra visibilidad de esa capa era limitada.
Todos estaban haciendo su trabajo. El problema era que los puestos de trabajo no coincidían. Así pues, con el paso de los años, se fueron creando compartimentos estancos debido a que los distintos equipos no trabajaban de forma coordinada. Y la falta de un enfoque centralizado o de una única fuente de información fidedigna da lugar a la creación de soluciones provisionales improvisadas, hojas de cálculo no autorizadas y soluciones de improvisación.
Ese es el reto que plantea el inventario, pero el problema va más allá de incluir todos los dispositivos en una sola lista. La gente aborda el inventario de activos del mismo modo que se haría al contar el contenido de su nevera. Pero los activos no son estáticos, como un tarro de mostaza; son muy dinámicos. Su ciclo de vida comienza con la adquisición. Dispone de un dispositivo que se ha configurado de acuerdo con una configuración básica determinada y, con el paso del tiempo, es posible que el usuario solicite otras aplicaciones o privilegios. Los usuarios pueden modificar algunas configuraciones o instalar por su cuenta algún software no autorizado. Y, por último, se necesita un proceso para dar de baja los activos al final de su vida útil.
La visibilidad consiste en conocer en tiempo real tres aspectos: su inventario completo de activos, sus configuraciones y su estado actual.
Cuando una organización intenta gestionar todos sus dispositivos de forma integral, a menudo se da cuenta de que no puede hacerlo. Supongamos que el departamento de seguridad desea instalar un sistema EDR en todos los terminales. Acuden al departamento de Operaciones de TI para consultar la base de datos de gestión de cambios y el inventario de activos, que no se actualiza en tiempo real y, por lo tanto, está desactualizado. Esa falta de visibilidad merma procesos básicos como la aplicación de parches y dificulta gravemente la respuesta ante incidentes.
Esto se debe a que la visibilidad consiste en conocer en tiempo real tres aspectos: su inventario completo de activos, sus configuraciones y su estado actual. Más allá del inventario, las configuraciones le indican cómo se pretende que funcionen las cosas, y una visión del estado actual le muestra la realidad. El riesgo reside precisamente en la diferencia entre ambos.
De reactivo a autónomo en cuatro etapas
Partiendo de la visibilidad como punto de partida fundamental, las organizaciones pueden evaluar su situación y mejorarla en lo que respecta a la gestión de activos, la gobernanza y la ciberseguridad. En esta nueva era de la inteligencia artificial, existen cuatro fases en el ámbito de las tecnologías de la información y la ciberseguridad; la etapa final, la autonomía, consiste en incorporar la inteligencia artificial para crear sistemas autogestionados que funcionen a la velocidad de las máquinas y con la capacidad de análisis de estas, en lugar de a escala humana.
Las cuatro etapas son:
- Reactivo. Partiendo de la visibilidad como base, se entra en la primera fase: básicamente, cuando se detecta que algo no funciona o que se está produciendo una incidencia, se procede a solucionarlo. Está a la espera de una alerta o de un ticket. Las herramientas modernas reducen los tiempos de respuesta de días a minutos y incluso a segundos, lo que permite a los equipos actuar con tanta rapidez que puede parecer que se adelantan a los acontecimientos. Sin embargo, siguen a la espera de averiguar qué es lo que falla, reaccionando ante un suceso que ya se ha producido. Al ritmo al que se producen los incidentes hoy en día, eso simplemente no es sostenible.
- Proactivo. Aquí empezamos a observar un cambio. No esperamos a que surja un problema para tomar medidas. El sistema detecta el problema en primer lugar y lo soluciona cuando aún es menor. Podrá detectar la disminución del rendimiento, los errores de configuración o las desviaciones antes de que se conviertan en una interrupción del servicio o en una incidencia. Sin embargo, ser proactivo no equivale a prevenir. Sigue enfrentándose a problemas; simplemente los aborda antes y con más contexto.
- Preventivo. Este es el paso que nos permite salir por completo de la mentalidad reactiva. En la actualidad, los servicios de inteligencia y las políticas evitan que el problema se produzca en absoluto. No se trata de resolver un problema de forma proactiva antes de que tenga repercusiones en el negocio, sino de asegurarse de que el problema nunca llegue a existir. Eso solo funciona cuando se comprenden los patrones lo suficientemente bien como para garantizar el comportamiento adecuado de forma continua, no según un calendario ni a posteriori. El inconveniente es que solo se pueden prevenir los posibles problemas de los que se tiene conocimiento. Debe prever los contratiempos y establecer los medios para detectarlos y solucionarlos.
- autónomo. Ahora las cosas cambian radicalmente. En lugar de que sean los seres humanos quienes definan cada paso, cada árbol de decisión, cada «si esto, entonces aquello», se le asigna a un sistema basado en inteligencia artificial un objetivo y unos límites, y este aprende a llegar a una solución. Los activos saben cómo deben comportarse y son capaces de validarse y corregirse a sí mismos —a veces notificando un problema, otras veces solucionándolo directamente— y todo ello de forma auditable. Esto permite que los seres humanos dejen de dedicarse a una clasificación constante de casos para centrarse en la supervisión, la elaboración de políticas y la gestión de excepciones.
La informática autónoma libera a las personas de la tarea constante de clasificación de prioridades y les permite centrarse en la supervisión, la definición de políticas y la gestión de excepciones.
Una de las principales ventajas de la autonomía es que, cuando surge un problema y se soluciona, la información al respecto se difunde por todo el entorno, en lugar de quedar relegada a un campo de un informe de incidencias o a la mente de un único ingeniero de sistemas. El sistema mejora con el tiempo. Esa es la diferencia entre la automatización y la autonomía: la automatización sigue instrucciones. La autonomía se centra en los resultados.
La autonomía es esencial en la era de la inteligencia artificial
La magnitud, la velocidad y el dinamismo de los entornos informáticos modernos han alcanzado un punto en el que las personas, sencillamente, no pueden seguirles el ritmo. En un mundo impulsado por la inteligencia artificial, la madurez ya no se define por el grado de cumplimiento de los procesos por parte de las personas ni por la rapidez con la que los equipos son capaces de responder. Se define en función de si los sistemas son capaces de comprender su entorno, evaluar su propio estado y actuar en tiempo real.
Esta visión no da lugar a un mundo totalmente automatizado. Los seres humanos seguirán fijando objetivos, aportando contexto, definiendo el riesgo aceptable y valorando las implicaciones éticas de una práctica o un riesgo. Las máquinas destacarán en lo que hacen mucho mejor que nosotros: la validación repetitiva, la corrección instantánea y el aprendizaje a gran escala, a partir de cada resultado obtenido en toda una flota.
Se trata de pasar de reaccionar ante los problemas a prevenirlos y, en última instancia, a contar con sistemas capaces de gestionarse por sí mismos dentro de unos límites definidos. La visibilidad es la base. Sin ello, nada más funciona. A partir de ahí, el objetivo no es crear seres humanos más rápidos.
Se trata de crear sistemas que ya no tengan que depender de ellos.

