En esta era de constante evolución tecnológica, las organizaciones han observado un notable aumento de las amenazas cibernéticas sofisticadas. Además, la llegada del modelo «Zero-Trust», junto con el hecho de que la política de «traiga su propio dispositivo» (BYOD) se haya convertido en una práctica habitual entre los trabajadores, ha planteado una serie de retos propios y singulares. Los administradores de sistemas y los equipos de seguridad suelen estar en desacuerdo entre sí debido a la aparente dicotomía entre seguridad y facilidad de uso.
Mientras tanto, a esos mismos equipos de seguridad se les ha encomendado la tarea prácticamente imposible de proteger todos los activos y datos que tienen a su cargo, lo que plantea una serie de cuestiones fundamentales que todo equipo de seguridad debe plantearse: «¿Cuáles son mis activos?». ¿De quién los estoy protegiendo? «¿Cómo puedo protegerlos?»
Tanium y Filigran han establecido una colaboración para ayudar a los equipos de seguridad a responder a estas preguntas y a proteger sus entornos informáticos. La plataforma líder de Tanium para la seguridad y la gestión de terminales, junto con los productos de inteligencia sobre amenazas y simulación de ataques de Filigran, permiten a las organizaciones estar mejor informadas y mejor preparadas gracias al «poder de la certeza».
Con Tanium, las organizaciones pueden responder a esa primera pregunta de forma rápida y sin esfuerzo. Abordar la cuestión de «¿Cuáles son mis activos?» es un reto al que se enfrentan muchas organizaciones. Al fin y al cabo, si no se sabe nada de algo, ¿cómo se puede esperar protegerlo?
A continuación, los equipos deben responder a la segunda pregunta. «¿De qué amenazas debo proteger mis activos?» Para responder a esta pregunta, las organizaciones necesitan información sobre los autores de las amenazas y las técnicas que se emplean actualmente contra organizaciones similares y/o datos similares; aquí es donde entra en juego Filigran.
¿Qué son Filigran OpenCTI y OpenBAS?
Filigran es un proveedor de soluciones de ciberseguridad de código abierto que abarca la gestión de la inteligencia sobre amenazas, la simulación de brechas y ataques, y la gestión del riesgo cibernético. Entre las innovaciones de Filigran se encuentran las primeras soluciones verdaderamente integradas de inteligencia sobre amenazas cibernéticas y de simulación de ataques con filtraciones: OpenCTI y OpenBAS.
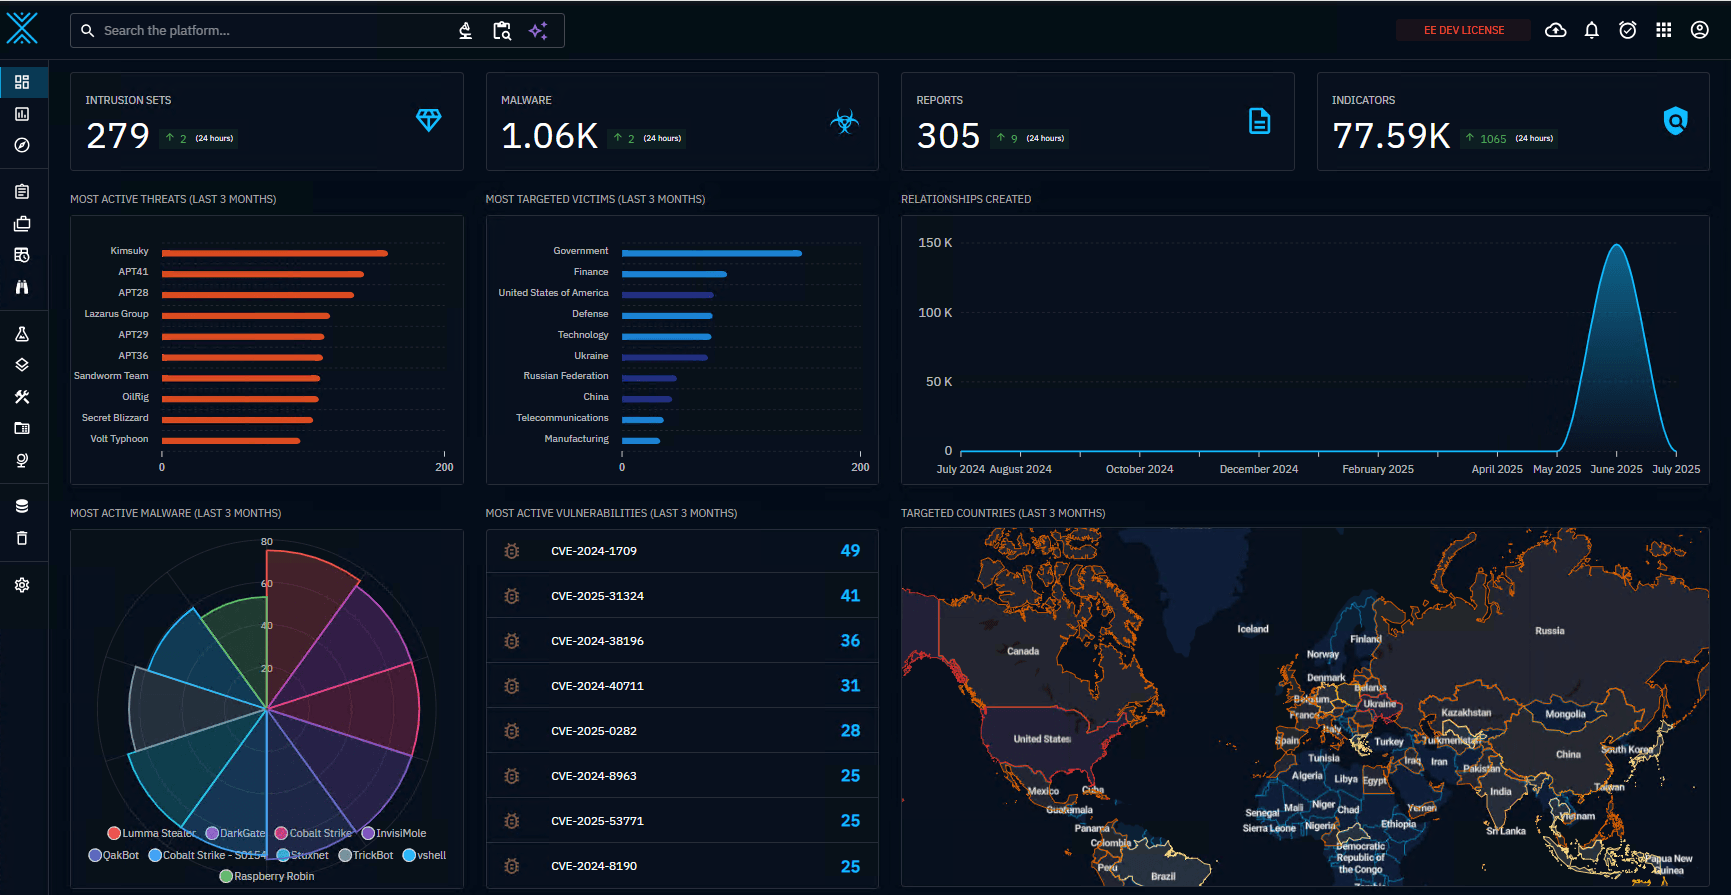
OpenCTI permite a las organizaciones sintetizar múltiples fuentes de información sobre amenazas, tanto de pago como de código abierto, para obtener información significativa y adaptada a sus necesidades específicas. Mediante el uso de guías de actuación, OpenCTI permite a los equipos de gestión de amenazas automatizar el enriquecimiento y la ampliación de su inteligencia sobre amenazas para establecer relaciones significativas y realizar análisis exhaustivos.
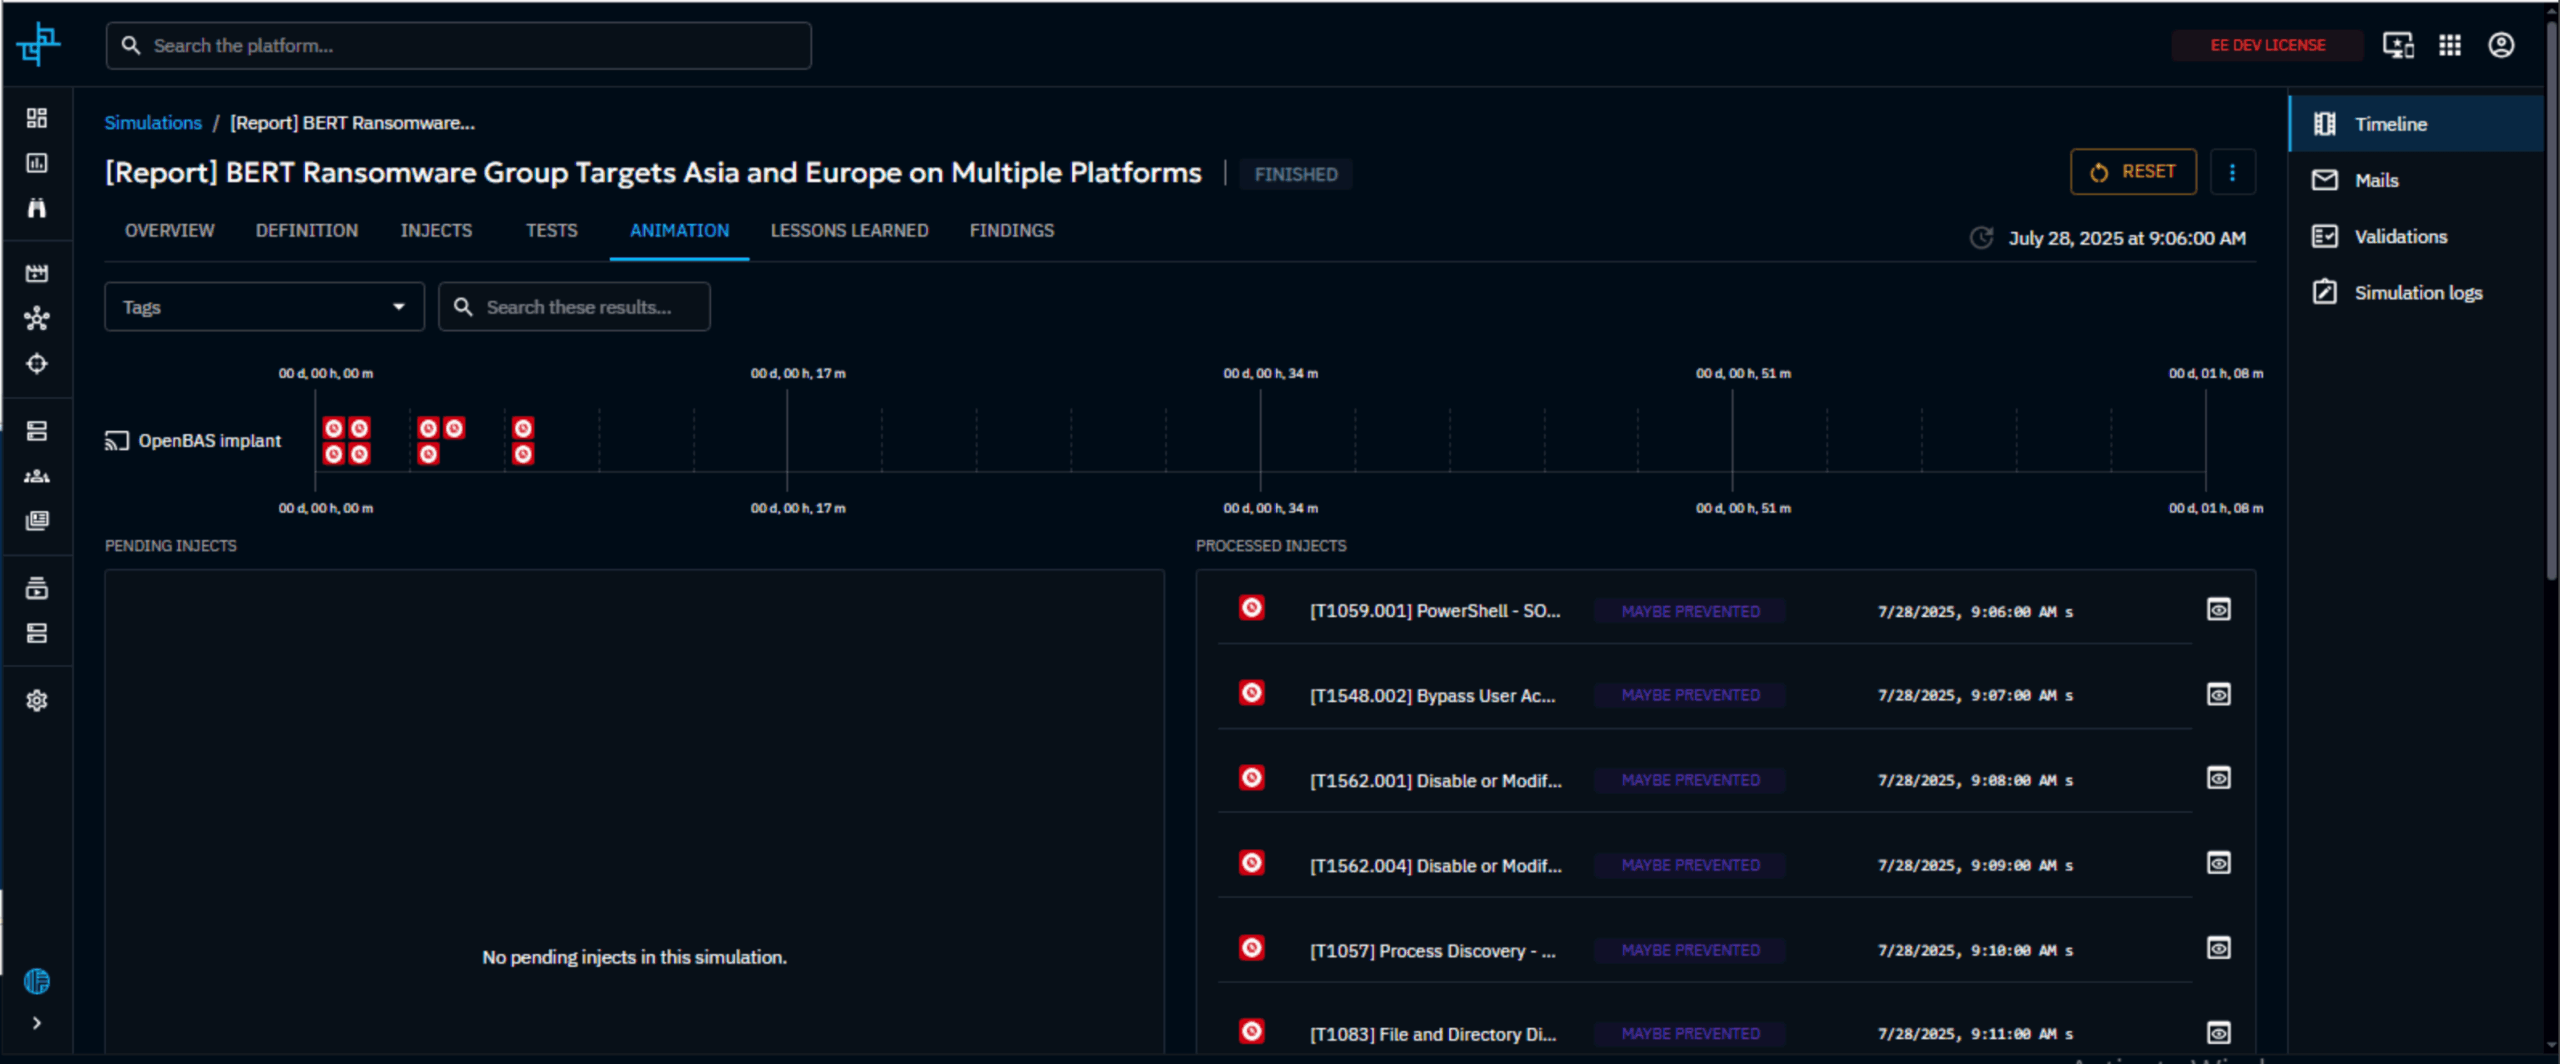
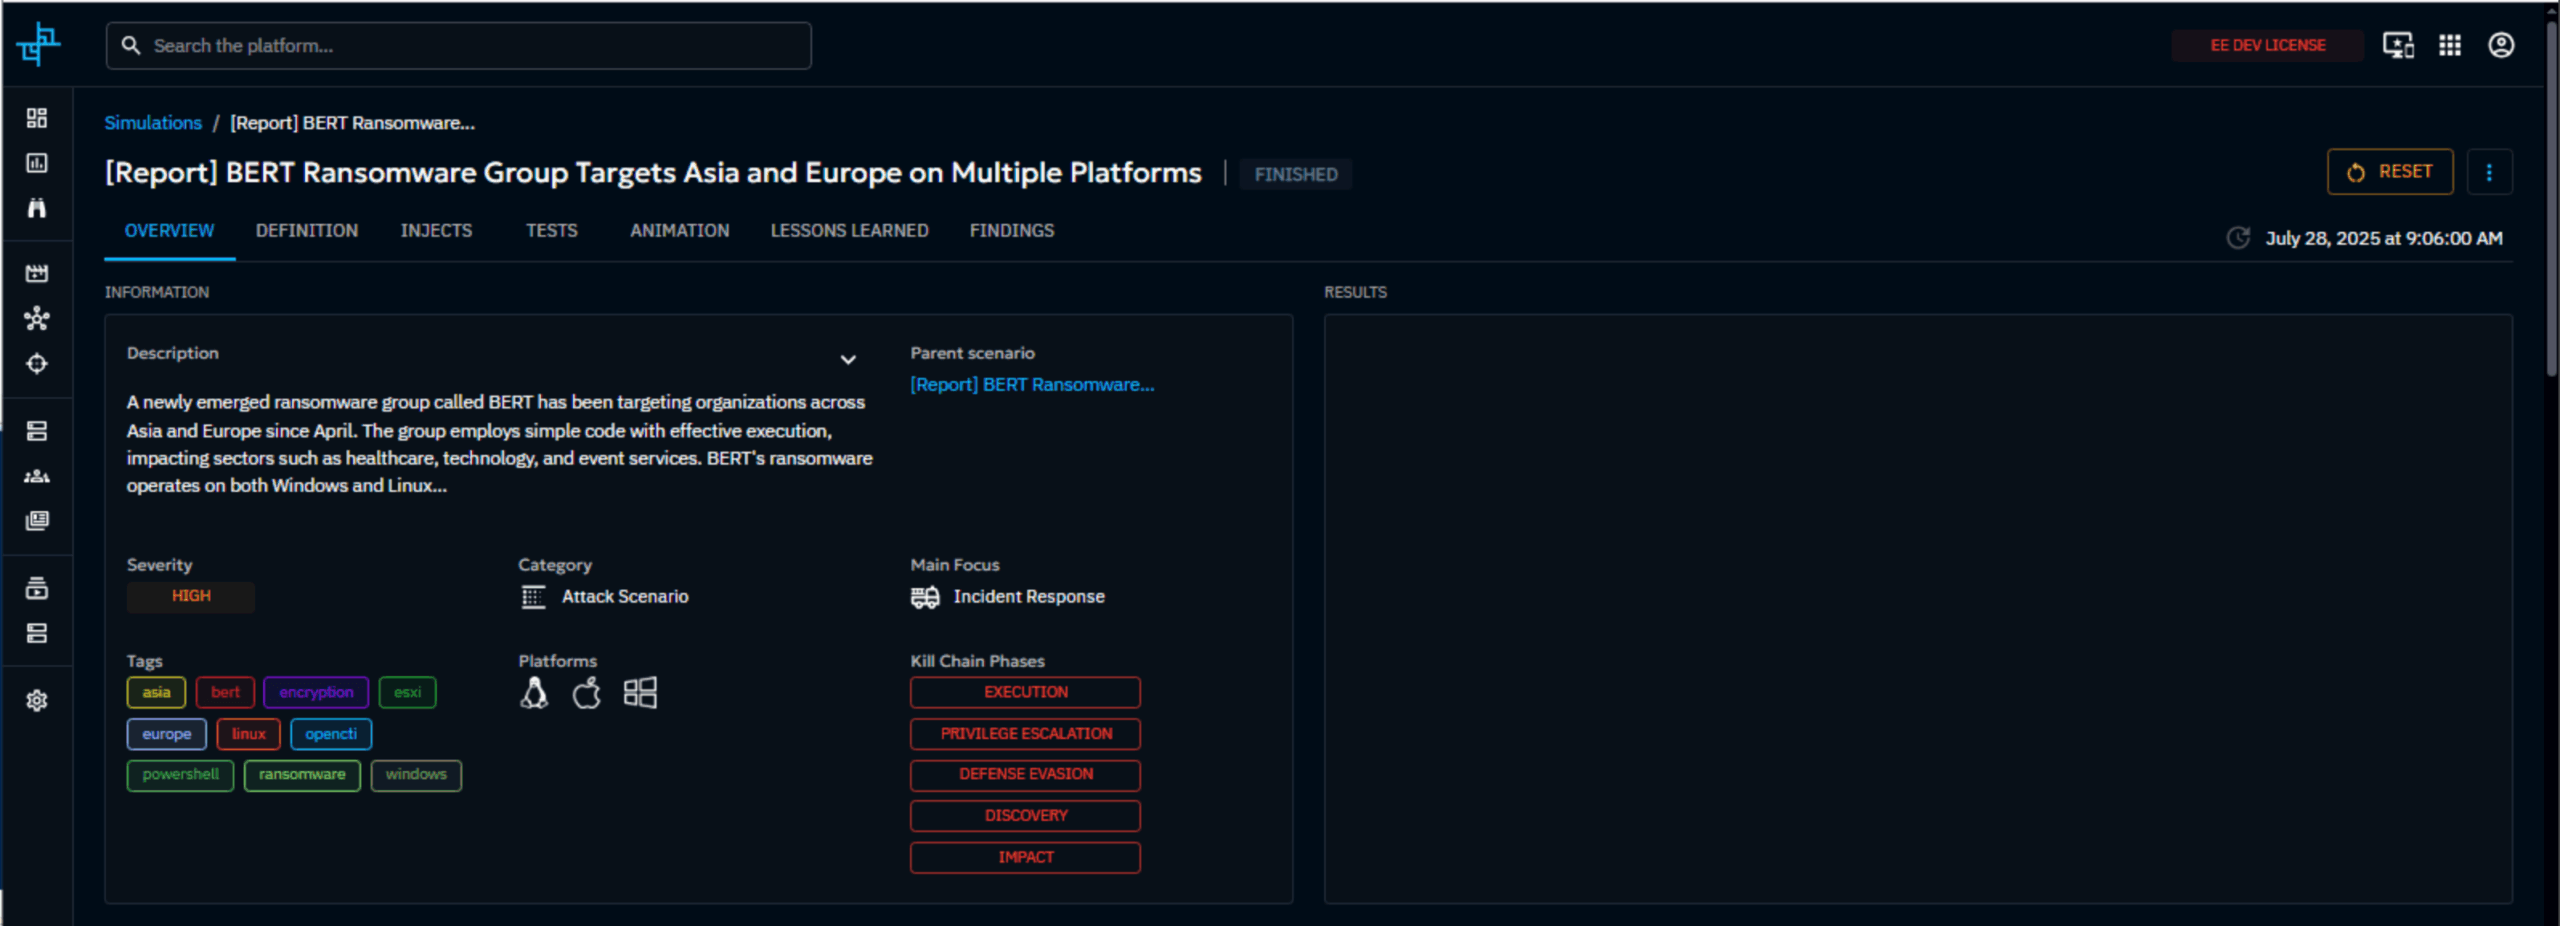
OpenBAS es la solución de Filigran para la simulación de ataques de seguridad. Los equipos de seguridad utilizan OpenBAS para crear ciberataques simulados que aprovechan las tácticas, técnicas y procedimientos (TTP) que se destacan en cada informe de amenazas facilitado por OpenCTI.
Tanium y OpenCTI
OpenCTI está totalmente integrado con el módulo Threat Response de Tanium, lo que permite la recopilación automática de indicadores para determinar si la amenaza descrita está presente en el entorno.
Si se detecta una amenaza, los equipos pueden utilizar Tanium para aplicar medidas correctivas inmediatas y automatizadas en cualquier terminal. Con Tanium, los equipos pueden detener automáticamente el ataque mediante la cuarentena de los terminales, la finalización de procesos y la eliminación de archivos.
La integración entre Tanium y OpenCTI es bidireccional. Esto significa que cualquier alerta detectada en Threat Response se enviará también a OpenCTI para su enriquecimiento y evaluación posterior, lo que permitirá disponer de capacidades exhaustivas de detección de amenazas.
Por último, ahora que estos equipos de seguridad han identificado sus activos y saben contra quién o qué deben defenderse, llegamos a la pregunta del millón: «¿Cómo los protejo?» Una vez que los equipos hayan utilizado OpenCTI para analizar la información sobre amenazas y la respuesta a las mismas con el fin de determinar que no existe ninguna amenaza en su entorno, OpenCTI cuenta con la capacidad integrada para enviar cualquier informe de amenazas a OpenBAS.
Tanium y OpenBAS
El nuevo Tanium Connector se integra con OpenBAS para aprovechar el cliente de Tanium ya instalado en un terminal con el fin de emular estas acciones de los atacantes y evaluar si las herramientas de seguridad actuales son capaces de detectar o incluso prevenir cualquier parte del ataque. A continuación, esta información se utiliza para elaborar informes sobre las lecciones aprendidas y los análisis posteriores a las incidencias, que sirven de guía a los equipos de seguridad para mejorar el nivel de seguridad de la organización y para mantenerse al día en un panorama de amenazas en constante evolución.
Tendencias en la búsqueda de amenazas y la detección de vulnerabilidades
Samuel Hassine es director ejecutivo y cofundador de Filigran y anteriormente fue responsable de inteligencia sobre amenazas cibernéticas en la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) de Francia. La ANSSI fue la encargada de gran parte del desarrollo inicial de la solución OpenCTI, lo que convierte a Hassine en una persona que conoce de primera mano el enorme potencial que puede alcanzar la plataforma Tanium cuando se integra con OpenCTI.
«Cuando empecé a trabajar en OpenCTI, fue para satisfacer las necesidades internas de la Agencia Nacional de Ciberseguridad de Francia», recuerda Hassine. «Nos faltaba una herramienta como esa». Y no lo hemos podido encontrar en el mercado. «Así pues, comenzamos el desarrollo, y nunca pensé que tendría tal repercusión ni que tanta gente querría utilizarlo».
Hassine considera que esto es un indicio de cómo está cambiando el ámbito de la búsqueda de amenazas y la detección de vulnerabilidades. Cada vez se basa mucho más en los datos, incluso entre las organizaciones que se encuentran en una fase relativamente incipiente en materia de ciberseguridad.
«Lo que observo sobre el terreno es que la gente ha empezado a comprender en qué consiste la ciberseguridad y qué deben hacer», afirma Hassine. «Las organizaciones desean reforzar su capacidad en materia de ciberseguridad, pero cuentan con recursos limitados». «Por lo tanto, deben establecer prioridades».
Dado que puede llevar años desarrollar una capacidad de detección exhaustiva, los datos pueden contribuir a priorizar y reducir la superficie de ataque de una organización. Los datos ofrecen una guía para establecer prioridades, de modo que las organizaciones puedan hacer frente a las amenazas más graves.
«Es como un ataque de phishing malicioso a gran escala», reflexiona Hassine. «No se intenta pescar todos los peces con el arpón. Usted va a por los más peligrosos. La mayoría de los equipos encargados de desarrollar capacidades de detección son conscientes de ello y están utilizando la inteligencia sobre amenazas para establecer prioridades en sus trabajos de desarrollo e integración. «Ningún sistema puede abarcar todas las tácticas y procedimientos; hay que tomar decisiones».
En el marco de sus esfuerzos, el uso del marco MITRE ATT&CK (Tácticas, técnicas y conocimientos comunes de los adversarios) como matriz exhaustiva de las tácticas y técnicas empleadas por los cazadores de amenazas, los miembros de equipos rojos y los defensores para clasificar mejor los ataques podría resultar de gran utilidad.
«Supongamos que estima que su cobertura es de casi el 60 % del marco», afirma Hassine. «Pronto se dará cuenta de que podría llevar años subsanar las deficiencias restantes». «El uso de datos pertinentes sobre ciberamenazas puede, sin duda, ayudar a establecer las prioridades de las próximas medidas».
Los conectores de Tanium para OpenCTI y OpenBAS ya están disponibles para los clientes de Tanium
Los conectores de Tanium para OpenCTI y OpenBAS son fáciles de instalar y configurar, y permiten a los usuarios de Tanium aprovechar los últimos avances técnicos de estas potentes soluciones. Una vez configurada, la integración envía un flujo de eventos en tiempo real con datos de inteligencia sobre amenazas (por ejemplo, las últimas firmas e indicadores de amenazas) directamente a la plataforma Tanium.
Si desea una presentación personalizada de la plataforma Tanium, solicite una demostración hoy mismo.
Los clientes de Tanium que deseen obtener más información sobre los conectores de Tanium para OpenCTI y OpenBAS deben ponerse en contacto con su gestor de cuentas.

