El día September 24, 2025, Cisco publicó información sobre una serie de CVE que afectan a los dispositivos de Cisco. Entre ellas se encontraban tres vulnerabilidades especialmente preocupantes que parecen estar relacionadas con una campaña de malware llevada a cabo por un actor malicioso avanzado. El informe de Cisco concluye, con un alto grado de certeza, que la campaña está relacionada con la campaña ArcaneDoor de 2024 (; más información aquí:).
Aunque Cisco y el NCSC solo informan de ataques contra plataformas de la serie ASA-5500-X (muchas de las cuales ya no reciben soporte técnico), las vulnerabilidades no se limitan exclusivamente a la plataforma ASA 5500-X.
| Atributo | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| Tipo de vulnerabilidad | Ejecución remota de código en un servidor web VPN | Acceso no autorizado al servidor web de la VPN | Ejecución remota de código en servicios web |
| Hardware afectado | ASA, FTD | ASA, FTD | ASA, FTD, IOS, IOS XE, IOS XR (ASR 9001) |
| Versiones de software afectadas | ASA: 9.12–9.23x FTD: 7.0–7.7x | ASA: 9.12–9.23x FTD: 7.0–7.7x | ASA: 9.12–9.23x FTD: 7.0–7.7x IOS/IOS XE: con VPN SSL de acceso remoto; IOS XR: servidor HTTP habilitado en el ASR 9001 |
| Puntuación CVSS | 9.9 (Crítico) | 6.5 (Medio) | 9.0 (crítico) en ASA/FTD (8.5 en IOS) |
| Se requiere autenticación | Sí (datos de acceso a la VPN) | No | ASA/FTD: No; IOS: Sí (privilegios reducidos) |
| Impacto | Ejecución completa de código con privilegios de root, compromiso total del dispositivo | Acceder a direcciones URL de acceso restringido sin necesidad de autenticación | Ejecución completa de código con privilegios de root, compromiso total del dispositivo |
Afortunadamente, Cisco también ha facilitado una excelente tabla de referencia con las versiones corregidas de todo el software ASA y FTD afectado:
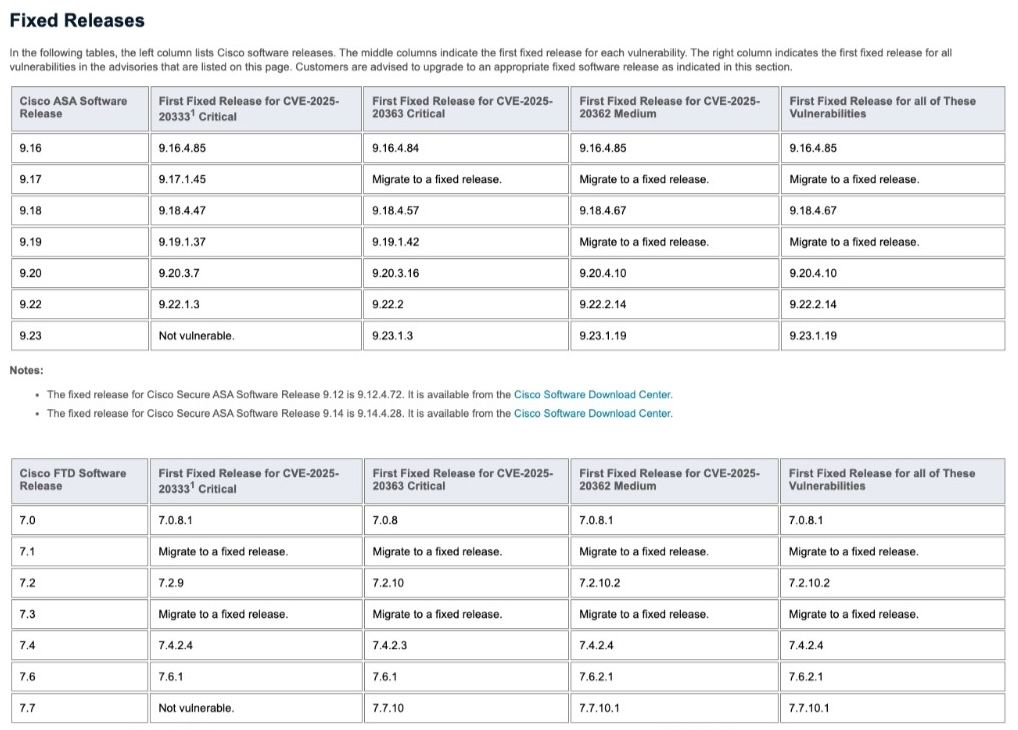
Figura 1: Fuente: https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Los clientes de Tanium pueden utilizar las funciones de « » y «Remote Authenticated Scan» ( ) de Tanium Comply para analizar los dispositivos Cisco en busca de vulnerabilidades.
En las horas y días posteriores a la publicación de estas vulnerabilidades, varios gobiernos dieron a conocer instrucciones más detalladas y un análisis de una campaña avanzada y en curso que utiliza múltiples programas maliciosos sofisticados dirigidos contra estos dispositivos.
Directiva de emergencia de la CISA
Informe de análisis de malware del NCSC sobre LINEVIPER y RayInitiator
NOTA: El informe de análisis de malware del NCSC indica que los ataques tenían como objetivo dispositivos ASA que ejecutaban las versiones 9.12(4)67 y 9.14(4)24. Cisco señala que los dispositivos detectados en la campaña no pueden ejecutar las tecnologías SecureBoot ni TrustAnchor, lo que facilita que la campaña tenga éxito. Por el momento no está claro qué vulnerabilidad es la responsable directa del ataque inicial al gestor de arranque.
Detección de malware asociado
En esta sección se describe la detección de vulnerabilidades relacionadas con las campañas de ataque de las que se informó por primera vez en September 2025, lo cual difiere de la detección de terminales que ejecutan versiones de software vulnerables, descrita anteriormente en la sección «Descripción general» de este documento.
El Centro Nacional de Ciberseguridad del Reino Unido ha publicado un informe técnico excepcionalmente detallado sobre el malware dirigido a los dispositivos ASA 5500-X. El informe completo se puede descargar en aquí:. El malware consta de dos componentes: un bootkit denominado «RayInitiator» y un cargador conocido como «LINE VIPER»; «LINE VIPER», en concreto, parece compartir características con algunos casos anteriores de malware de Cisco ASA observados aproximadamente un año antes, aunque dichas comparaciones quedan fuera del alcance del presente análisis.
Las vulnerabilidades aprovechadas en estos ataques también afectan a los dispositivos Cisco Firepower Threat Defense; sin embargo, dichos dispositivos admiten el arranque seguro, por lo que es poco probable que este malware pueda persistir sin ser detectado en ellos.
RAYINITIATOR
RayInitiator es un bootkit persistente y de varias fases dirigido a dispositivos Cisco ASA que han alcanzado su último día de soporte o que alcanzarán el fin de su soporte antes del September 30, 2025. Se dirige específicamente a los dispositivos que no admiten el arranque seguro. Aunque es posible que RayInitiator no constituya una amenaza inmediata para los dispositivos FTD, se recomienda aplicar los parches correspondientes o actualizar el hardware de dichos dispositivos lo antes posible.
RayInitiator modifica el proceso de arranque e instala ganchos en lo más profundo de las tablas del sistema, lo que lo hace invisible a la detección por parte de las herramientas de administración estándar.
LINE VIPER
LINE VIPER parece ser el sucesor de 2024’s , LINE DANCER y , así como de LINE RUNNER; sin embargo, ha experimentado una mejora notable gracias a técnicas avanzadas de ofuscación y a capacidades modulares y extensibles, entre las que se incluyen la recopilación de archivos pcap, la supresión selectiva de registros y técnicas antiforenses.
La sofisticación de LINE VIPER se pone de manifiesto en muchas de sus características, entre las que se incluyen el uso de tokens específicos para cada víctima y las comunicaciones cifradas, lo que hace que, incluso si se intercepta el tráfico, resulte difícil de analizar.
Es posible que los métodos forenses tradicionales (análisis de discos o memorias) no resulten eficaces a menos que se utilicen herramientas y técnicas especializadas. El informe del NCSC y la página web de la CISA ofrecen múltiples scripts y reglas YARA para el análisis, además de orientación técnica.
La detección suele requerir acceso físico al dispositivo y técnicas forenses avanzadas, como el análisis de volcados de memoria en busca de «hooks» específicos o el uso de los scripts de Python y las reglas YARA facilitados por el NCSC. Los informes sobre este malware destacan las técnicas antiforenses y el uso de memoria volátil; por ello, es necesario realizar el análisis con cuidado y no se deben apagar los dispositivos. Al apagar los dispositivos se borrará la memoria volátil y se podrían eliminar pruebas forenses esenciales.
Colección forense
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) ha publicado unas instrucciones detalladas sobre cómo preparar los dispositivos Cisco ASA, realizar un volcado de memoria y analizar los resultados en busca de indicios de compromiso. Puede consultar las instrucciones detalladas para los dispositivos Cisco ASA aquí:.
Aunque la notificación de la CISA aborda la importancia de recopilar con cuidado las pruebas forenses, conviene volver a destacar que existen unas directrices MUY específicas para garantizar que no se activen medidas antiforenses:
Los pasos que se indican a continuación deben seguirse en el orden en que aparecen y tal y como se describen. Cualquier desviación de las directrices que figuran a continuación podría activar las medidas antiforenses del actor malicioso, lo que destruiría los datos forenses y entorpecería las investigaciones en curso. La CISA no tiene constancia de todas las medidas antiforenses y de seguridad operativa establecidas por el actor malicioso, pero a continuación se incluyen algunos ejemplos basados en lo observado hasta la fecha.
- NO utilice la tecla «Tab», la función de autocompletado ni ninguna otra función de autocompletado. El autor de la amenaza ha configurado estos comandos para provocar un fallo en el dispositivo.
- NO adopte ninguna otra medida correctiva más allá de las que se describen a continuación (por ejemplo, el bloqueo de direcciones IP, etc.) sin consultar previamente con la CISA. El autor de la amenaza supervisa de cerca cualquier cambio y es capaz de adaptarse rápidamente a una nueva infraestructura.
NOTA: Es de suponer que provocar un fallo en el dispositivo obligaría a reiniciarlo, lo que borraría la memoria y cualquier anomalía. O bien se trata de una forma muy ingeniosa de engañar al analista para que pierda pruebas forenses valiosas, o bien es un error inesperado con un efecto secundario conveniente (para el adversario).
Medidas de mitigación y mejora
Esta combinación de vulnerabilidades y malware supone una grave amenaza para las organizaciones que utilizan los sistemas afectados. Las organizaciones deben actuar con la debida diligencia en las investigaciones, pero es recomendable actualizar los sistemas y proceder a la rotación de claves de cifrado y contraseñas como si se hubiera confirmado una filtración.
Según las propias directrices de Cisco: «En caso de sospecha o confirmación de una intrusión en cualquier dispositivo cortafuegos de Cisco, todos los elementos de configuración del dispositivo deben considerarse no fiables». Cisco recomienda que todas las configuraciones —especialmente las contraseñas locales, los certificados y las claves— se sustituyan tras la actualización a una versión estable. La mejor forma de lograrlo es restablecer el dispositivo a los valores predeterminados de fábrica tras la actualización a una versión estable mediante el comando « configure factory-default » en el modo de configuración global y, a continuación, volver a configurar el dispositivo desde cero con nuevas contraseñas, certificados y claves. Si el comando «configure factory-default» no fuera compatible, utilice en su lugar los comandos « », «write erase», « » y, a continuación, «», «reload» y « ».
Para las organizaciones y organismos que deban cumplir con las instrucciones de la directiva ED 25-03 de la CISA, se ofrecen más indicaciones sobre cómo generar y enviar volcados de memoria como pruebas forenses en detail.
En el caso de equipos que no sean de ASA, las organizaciones pueden aplicar las actualizaciones de « September 2025 » de Cisco.

