Si trabaja con las plataformas Windows y Unix/Linux, sin duda estará familiarizado con PuTTY, una de las herramientas más extendidas en las estaciones de trabajo de muchos administradores y desarrolladores. Microsoft Windows carecía de un cliente SSH hasta hace relativamente poco tiempo y, anteriormente, si deseaba conectarse a cualquier sistema Unix desde un equipo con Windows, necesitaba un cliente SSH. PuTTY, creado por el desarrollador Simon Tatham, es un emulador de terminal, una consola serie y una aplicación de transferencia de archivos muy popular, versátil y de código abierto.
Al igual que cualquier programa, PuTTY es complejo, y las cosas complejas pueden presentar fallos. En ocasiones, un agente malintencionado puede aprovechar esas vulnerabilidades. En la versión « March 2019», PuTTY recibió actualizaciones que solucionaban ocho vulnerabilidades, y LibSSH2, una biblioteca complementaria de SSHv2, recibió correcciones para nueve vulnerabilidades.
Estas vulnerabilidades dan lugar a diversos escenarios. Algunas permiten posibles ataques de denegación de servicio; otras, la filtración de la frase de clave privada; y otras, la posibilidad de ejecutar código arbitrario en el sistema vulnerable. Teniendo en cuenta que las personas que puedan necesitar conectarse a sistemas remotos (normalmente servidores) a través de SSH serán administradores o usuarios con privilegios elevados —y que estos constituyen el principal grupo de usuarios de PuTTY—, podemos observar que existe un riesgo si no se mitigan estas vulnerabilidades lo antes posible.
Abordar sus retos
Imagínese, pues, la siguiente situación: usted y sus compañeros se encargan de gestionar cerca de 100,000 terminales en toda su organización a nivel mundial. Entre ellos se incluyen servidores, estaciones de trabajo, ordenadores portátiles, máquinas virtuales e instancias en la nube que se ejecutan en sus propias instalaciones, durante los desplazamientos, en su propia nube o en la nube de terceros, todos ellos con una amplia variedad de sistemas operativos, aplicaciones, responsables de aplicaciones y partes interesadas. Como mínimo, estos son los retos a los que se enfrenta:
- ¿En cuánto tiempo podría localizar todas las instancias de PuTTY o de aplicaciones relacionadas y asegurarse de que estuvieran actualizadas?
- ¿Cómo puede asegurarse de que, a medida que los administradores y desarrolladores se conecten al inicio de la jornada laboral en sus oficinas de todo el mundo, cualquier incidencia se resuelva automáticamente?
- ¿Cómo puede estar seguro de que su organización está al día cuando su director de sistemas de información (CIO) o su director de seguridad de la información (CISO) le solicita información sobre la situación tras haber visto las últimas noticias sobre cualquier incidente de seguridad grave que esté acaparando los titulares esa misma mañana?
Es precisamente en esos retos complejos donde Tanium puede ofrecer una ayuda única. Para prepararse, tenga en cuenta lo siguiente, utilizando de nuevo PuTTY como ejemplo:
- ¿Somos vulnerables?
¿Cómo podemos asegurarnos de que no haya versiones obsoletas de PuTTY o LibSSH2 en ningún lugar de nuestra organización? ¿Cómo podemos informar sobre esto en tiempo real y estar seguros de los resultados? - ¿Hay alguien que esté intentando aprovechar estas vulnerabilidades para obtener acceso? Queremos buscar específicamente cualquier indicador de comportamiento que pueda sugerir una actividad maliciosa relacionada con las vulnerabilidades y que requiera una investigación más exhaustiva.
- ¿Cómo podemos asegurarnos de que todo el mundo tenga acceso a la versión actualizada? ¿Podemos distribuir la versión actualizada de PuTTY y las herramientas asociadas a nuestros grupos de administradores o, al menos, permitir que los usuarios la instalen como parte del autoservicio de entrega de aplicaciones?
- ¿Podemos detectar y prevenir al mismo tiempo el uso de versiones vulnerables del software?
Analicemos cada una de estas secciones y lo que Tanium puede ofrecer.
1. Vista en tiempo real
En primer lugar, podríamos obtener una visión en tiempo real de todas las instalaciones de PuTTY en nuestro entorno.
Nos gustaría plantear la pregunta de Tanium: «Obtenga la versión de la aplicación instalada [putty] < 0.71.0.0 de todos los equipos cuyo sistema operativo sea Windows».
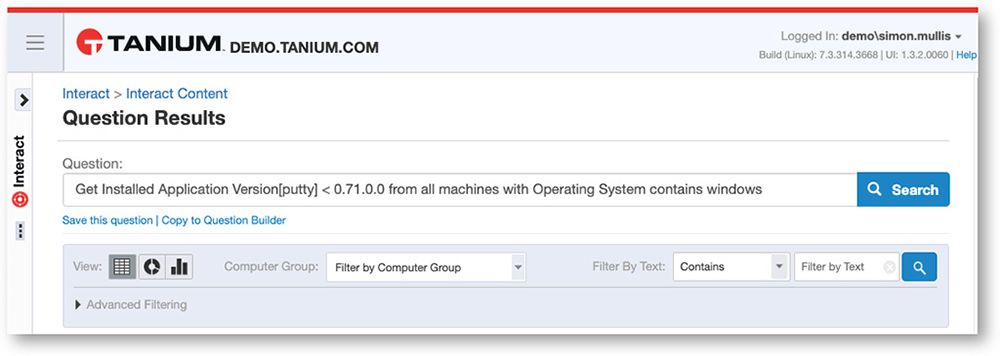
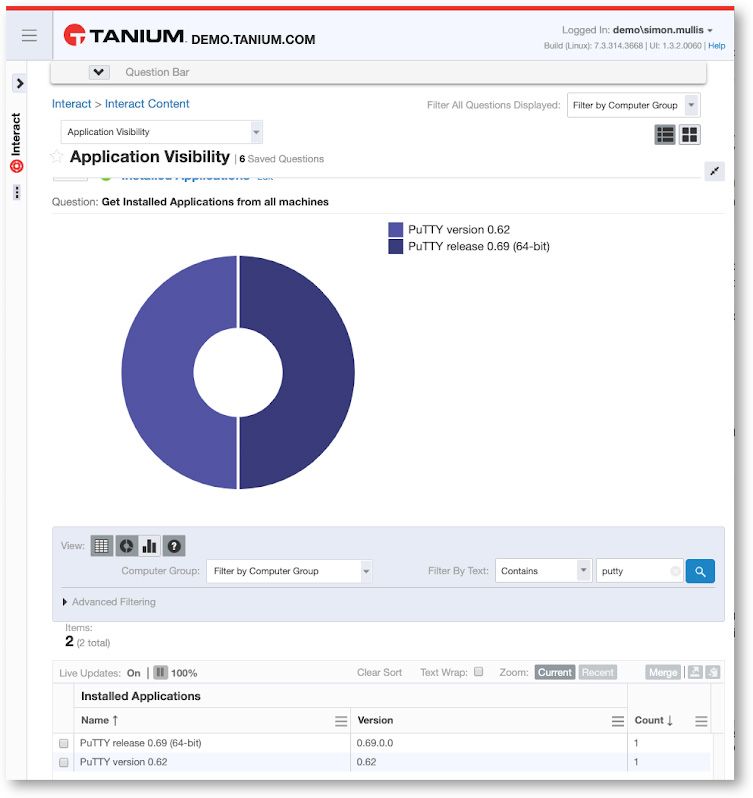
O bien, podríamos solicitar la lista de todas las aplicaciones instaladas y filtrarla por la palabra «putty», seleccionando la opción de mostrar los resultados en tiempo real en un práctico formato de gráfico:
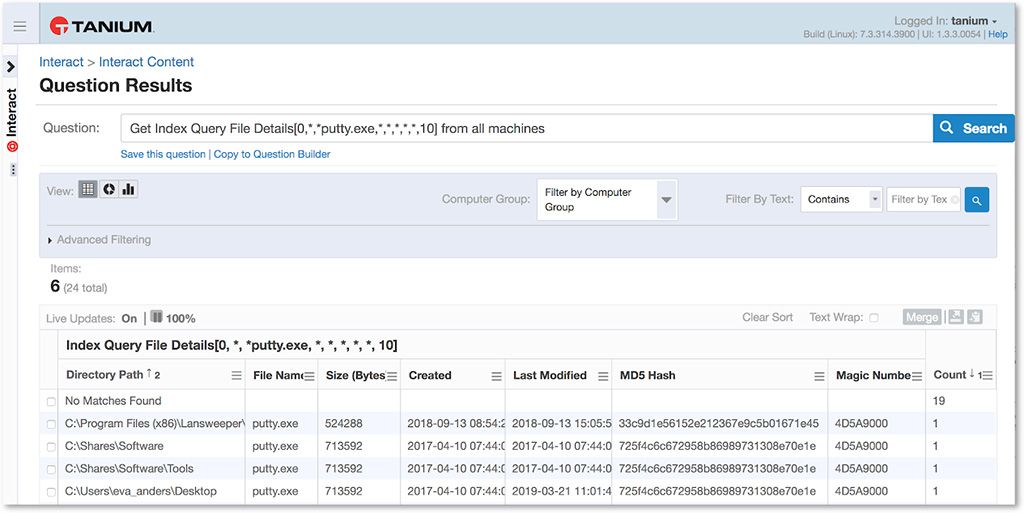
Tanium Index forma parte de nuestro módulo de respuesta ante amenazas y constituye un elemento fundamental para los casos de uso de seguridad relacionados con la detección y la notificación de indicadores de amenazas en archivos en reposo. Podemos utilizar este módulo para realizar una búsqueda —en tiempo real— en todos nuestros sistemas gestionados con el fin de detectar la presencia de cualquier versión de putty.exe. Esto es importante, ya que, en muchos casos, PuTTY no será realmente una aplicación instalada, sino que se encontrará en un terminal como un ejecutable independiente. ¿Cómo podemos estar seguros de que lo encontraremos en cualquier circunstancia?
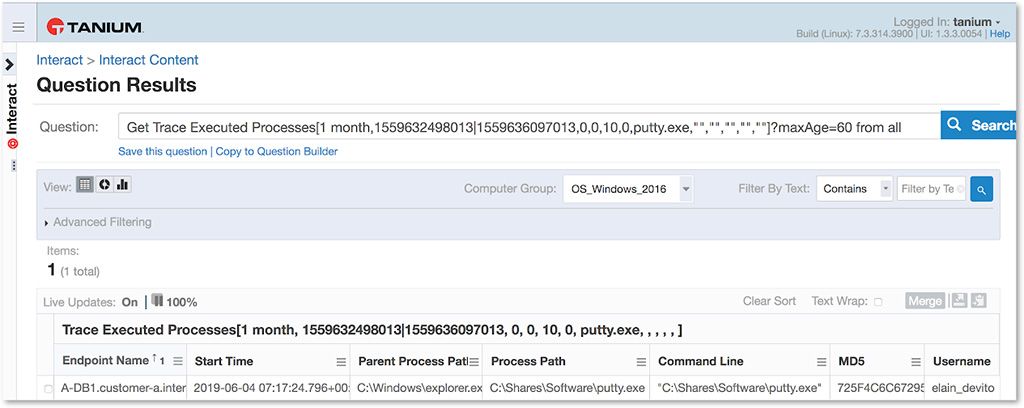
El «Trace Event Recorder» es otro componente de nuestro módulo de respuesta ante amenazas. Podemos utilizar Trace para investigar directamente los principales incidentes forenses y de seguridad en los terminales de Linux, Mac y Windows de toda una red. Trace ofrece una visión en tiempo real y histórica de los eventos críticos, entre los que se incluyen la ejecución de procesos, el historial de inicio de sesión, las conexiones de red y los cambios en los archivos y el Registro. En nuestro ejemplo, queremos saber si alguien ha ejecutado PuTTY en alguno de nuestros sistemas gestionados en los últimos 30 días. En el ejemplo que figura a continuación, podemos observar que una usuaria llamada «Elain_Devito» ha hecho precisamente eso.
2. Señales
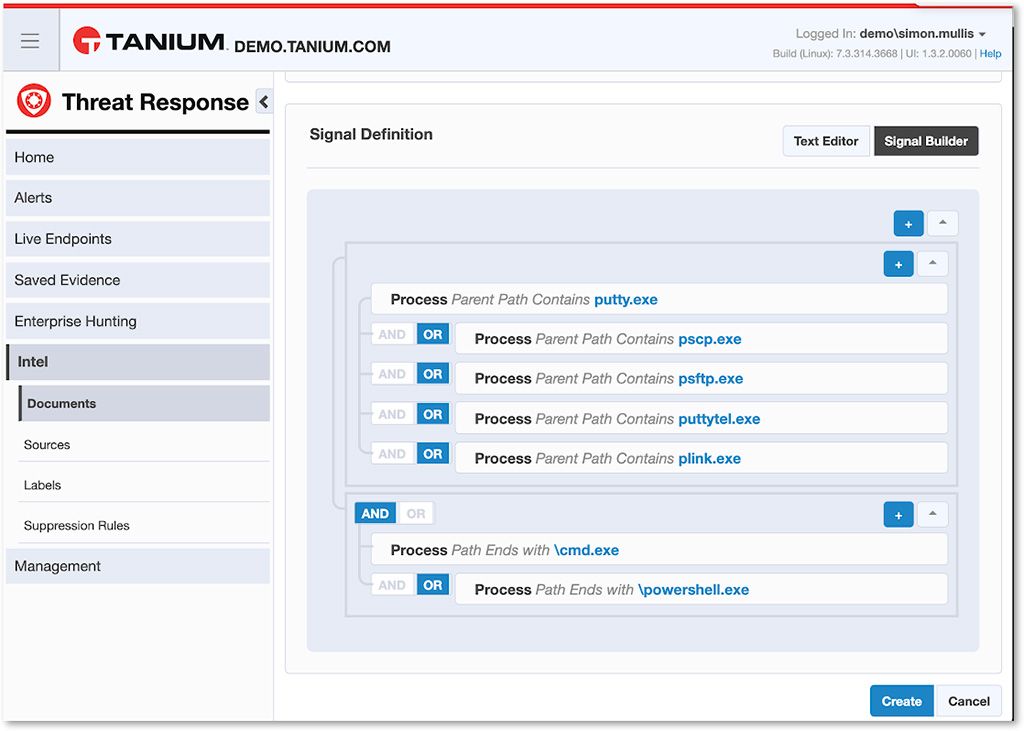
A continuación, tal vez convenga comprobar si se ha producido algún comportamiento sospechoso que pueda indicar que un atacante está intentando aprovechar alguna de las vulnerabilidades de PuTTY. Con las señales de Tanium, podrá detectar comportamientos sospechosos o interesantes en los procesos mediante la combinación de varias expresiones de búsqueda.
A continuación, le mostramos un ejemplo de señal para detectar actividad que podría estar relacionada con alguna de las CVE. En esencia, si algún proceso relacionado con PuTTY inicia un intérprete de comandos o una instancia de PowerShell, queremos estar al tanto de ello y poder investigarlo.
3. Implementar el paquete
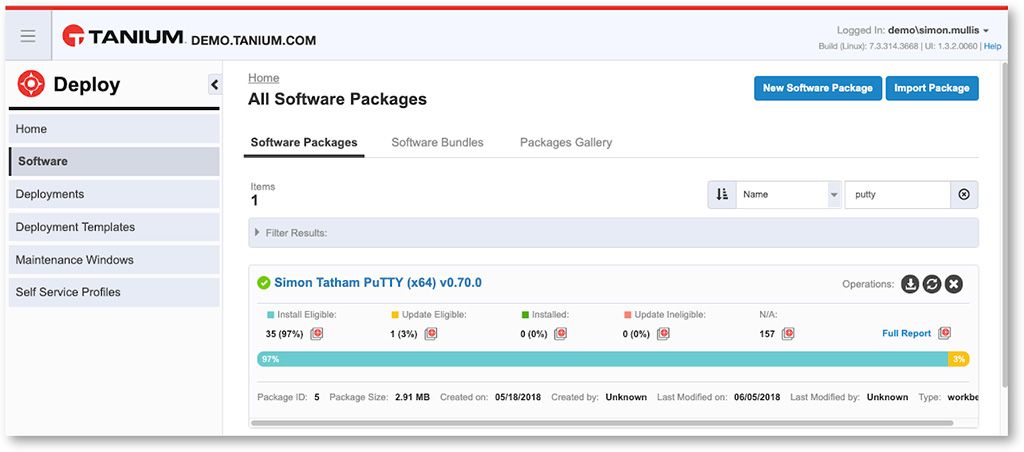
Otra forma de mitigar cualquier riesgo derivado de versiones obsoletas de PuTTY consistiría en asegurarnos de disponer de un paquete actualizado listo para su instalación por parte de aquellos usuarios administradores o desarrolladores que lo necesiten. A continuación, le mostramos un ejemplo de nuestro módulo «Deploy»:
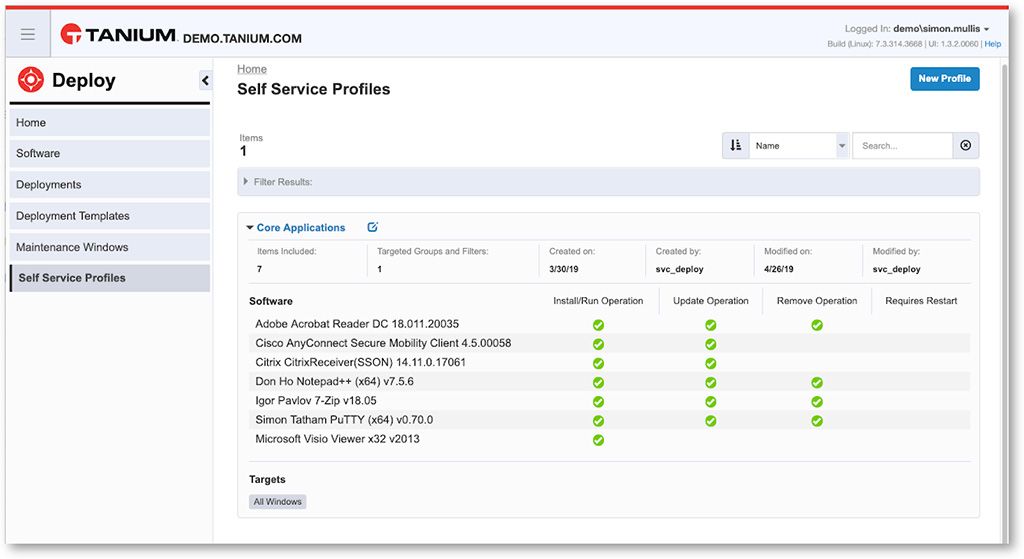
En la siguiente captura de pantalla, podemos observar que PuTTY se ha incluido como una opción seleccionable para los usuarios finales en nuestro portal de autoservicio de distribución de aplicaciones, donde los usuarios pueden elegir los paquetes que desean instalar.
4. Gestione las funciones de seguridad nativas mediante el módulo «Protect»
He aquí otro ejemplo más de cómo la rapidez y la flexibilidad de Tanium pueden resultar de gran ayuda en esta situación. Podría evitar que se ejecute cualquier archivo ejecutable «putty.exe» vulnerable mediante una política de AppLocker de nivel empresarial, utilizando el módulo «Proteger» con una ventana emergente en el terminal que avise al usuario de que debe actualizar a través de su autoservicio de Tanium.
Esta situación, aparentemente sencilla, se repite una y otra vez, semana tras semana, en innumerables organizaciones de todo el mundo. Las operaciones y las herramientas de seguridad actuales simplemente no están preparadas para actuar a una escala real, y las respuestas habituales de los equipos de seguridad y operaciones cuando se les pregunta «¿cuánto tiempo llevará esto?» oscilan entre «No estoy seguro» y «¿quizás una semana?». «No podemos afirmarlo con certeza».
Su capacidad para responder a situaciones sencillas y habituales como esta debe incluir la capacidad de reaccionar con agilidad y adaptarse a los contratiempos inevitables, a gran escala y con rapidez.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

