Las herramientas de detección y respuesta en terminales (EDR) están diseñadas para detectar actividades maliciosas, ya sean de origen o conocidas . Pero, ¿qué protege sus puntos ciegos, donde se esconden los atacantes hoy en día?
Su organización necesita una herramienta que permita detectar y subsanar lo que han hecho los atacantes (se abre en una nueva pestaña) o incluso localizar dónde se ocultan actualmente en su entorno informático. La solución adecuada ofrece capacidades de visibilidad, investigación y corrección para los dispositivos de su empresa , independientemente de dónde se encuentren.
En este artículo se tratan los siguientes temas:
- En qué consiste el EDR y qué requisitos abarca
- ¿Qué lagunas cubre Tanium Incident Response que el EDR no puede cubrir?
- ¿Por qué sigue necesitando Tanium Incident Response si ya dispone de EDR?
¿Qué es el EDR?
La mayoría de las soluciones EDR son motores de registro de terminales que utilizan heurística (con un nivel de sofisticación situado aproximadamente a medio camino entre las reglas y los algoritmos de aprendizaje automático [ML] generados por redes neuronales ) para detectar actividades maliciosas «conocidas».
Sin embargo, este tipo de herramientas presenta algunas limitaciones. En primer lugar, existen numerosos puntos ciegos en los que los atacantes pueden ocultarse en un entorno, ya que las herramientas EDR se diseñaron para «detectar» únicamente determinados tipos de actividad en ejecución; su objetivo es identificar las amenazas conocidas.
Además, la mayoría de las soluciones EDR limitan la actividad que registran y conservan para reducir el consumo de ancho de banda y de almacenamiento, incluido el número de días.
Teniendo esto en cuenta, enumeremos a grandes rasgos los requisitos que cumple EDR:
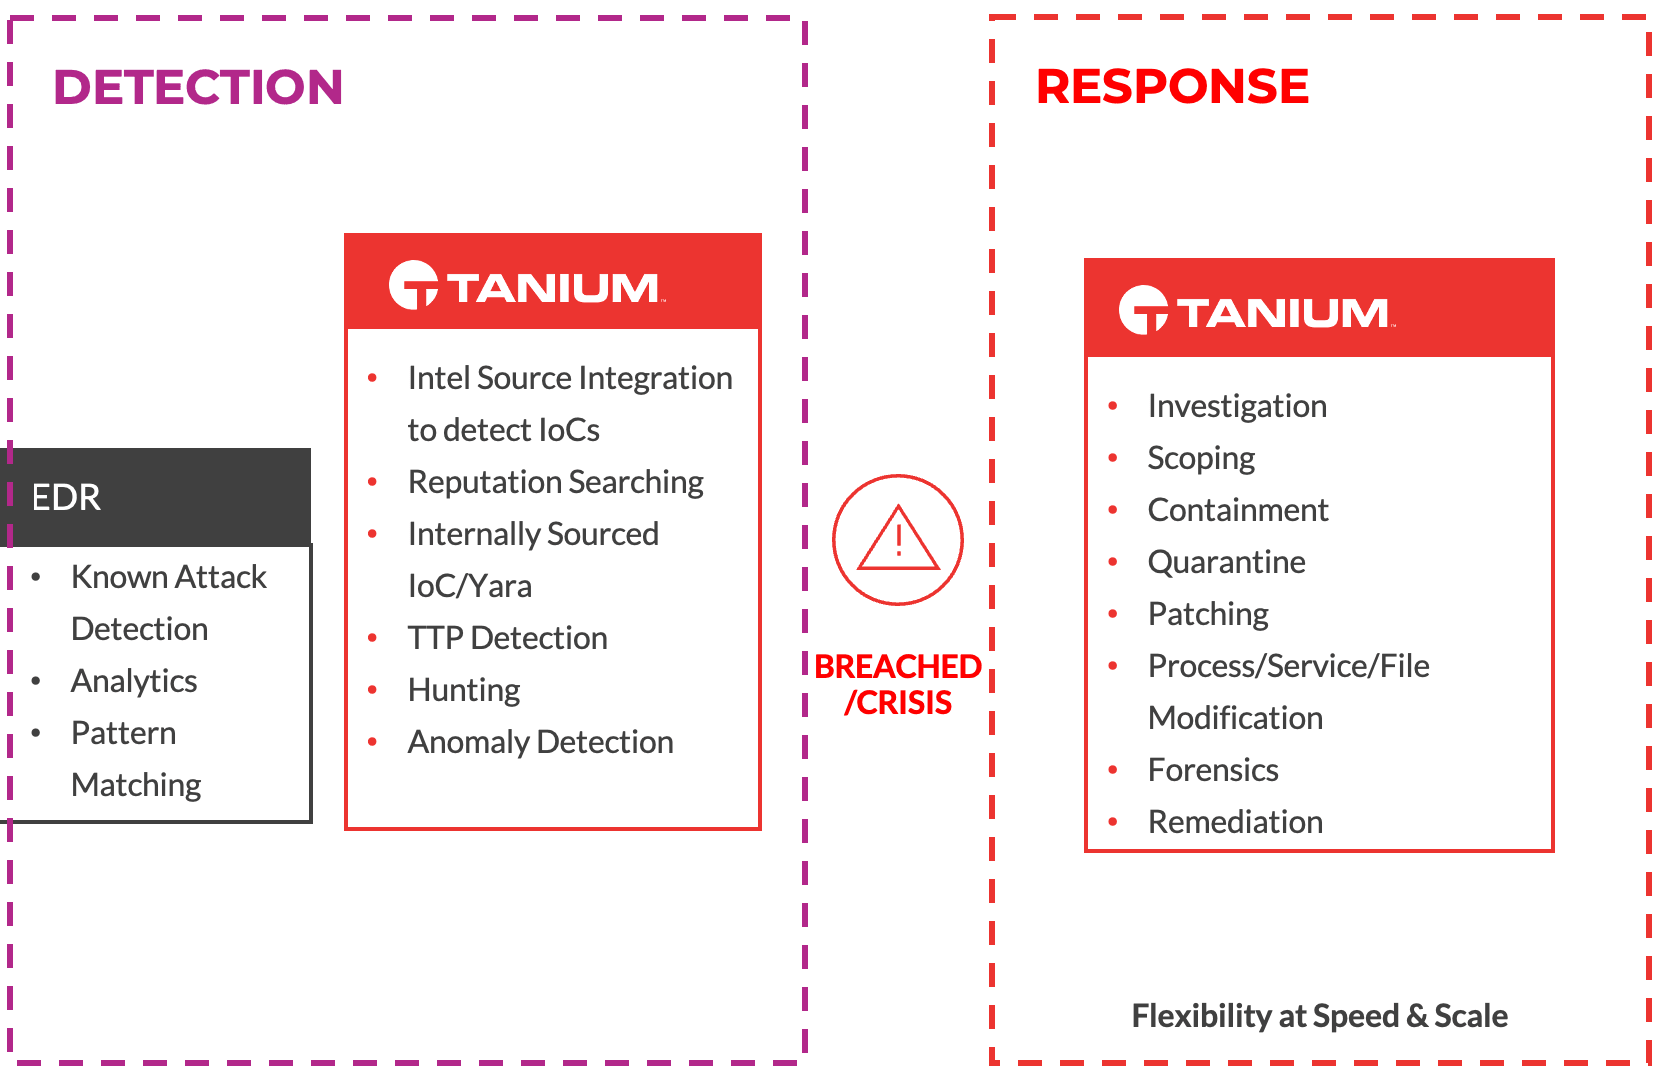
- Detección automatizada y sencilla de patrones de tipos de ataques maliciosos conocidos, lo que permite la clasificación e investigación de dichas alertas.
- por ejemplo, un archivo abierto desde la Papelera de reciclaje, la ejecución a través de PowerShell, los exploits sin archivo y los ataques del tipo «living off the land»
- Respuesta automatizada en el sentido de que se pueden configurar acciones automatizadas a partir de las reglas de detección
- por ejemplo, el bloqueo, la finalización de procesos, la creación de un shell en el terminal puesto en cuarentena y el envío de un paquete de Python
- La centralización de los datos de registro y telemetría de los terminales en la nube suele realizarse antes del análisis
¿Qué lagunas cubre Tanium Incident Response que el EDR no puede cubrir?
Tanium Incident Response es una solución integral de investigación en tiempo real y retrospectiva que permite a los usuarios buscar y localizar cualquier elemento arbitrario en un terminal.
La ventaja es que estos artefactos no necesitan definirse previamente, como ocurre con las soluciones EDR. Dado que los dispositivos de Tanium se encuentran en el perímetro, Tanium le permite obtener visibilidad sobre cualquier elemento supervisado que le interese, en el momento en que lo necesite.
Una vez que haya utilizado Incident Response para la fase de investigación de su ciclo de vida de respuesta ante incidentes de « » (), podrá aplicar medidas correctivas personalizadas aprovechando la rapidez y la escala que ofrece la plataforma Tanium en su conjunto.
La respuesta ante incidentes ofrece varias capacidades que el EDR simplemente no puede proporcionar, pero nos centraremos en tres de las más habituales:
- Análisis de terminales que puede aprovechar información de seguridad desarrollada internamente y basada en suscripción, incluyendo IOC, STIIX, Yara y el tipo de información de seguridad propia de Tanium. La capacidad de buscar cualquier indicador de compromiso arbitrario resulta fundamental durante un incidente, ya que proporciona a los equipos de seguridad la confianza necesaria para adoptar medidas correctivas.
- La ejecución de una estrategia integral de corrección , que permite a los usuarios analizar en profundidad cada uno de los sistemas durante la fase de investigación y les permite, a su vez, tomar medidas en cualquier número de terminales de forma simultánea. Por ejemplo, los usuarios pueden finalizar procesos, eliminar claves del Registro, desinstalar servicios y mucho más en uno o en cientos de miles de sistemas al mismo tiempo.
- La visibilidad de los comportamientos maliciosos resulta difícil cuando un atacante es lo suficientemente astuto como para eludir la detección. Dada la amplitud de los datos de telemetría de los terminales relevantes desde el punto de vista forense que recopila y conserva el sistema de respuesta ante incidentes, este proporciona a los usuarios información detallada y precisa sobre las acciones que llevó a cabo un atacante tras obtener el acceso inicial. Dado que los atacantes expertos pueden eludir las trampas de seguridad con relativa facilidad, los equipos de seguridad confían en Tanium para comprender qué ha ocurrido y cuál es la mejor forma de erradicar la amenaza.
¿Por qué sigue necesitando Tanium Incident Response si ya dispone de EDR?
Los EDR se han diseñado para detectar muchos escenarios de ataque, aunque no todos. Están diseñados para ser sofisticados dispositivos de alarma. Los atacantes expertos que conocen las capacidades de detección de una herramienta EDR pueden eludir estas medidas de seguridad, aunque sea durante un breve periodo de tiempo.
El EDR solo puede alertar sobre aquello para lo que fue diseñado: el « » conocido como « bad». Su valor para una organización radica en que alertan de un ataque solo en el momento en que se está produciendo, como, por ejemplo, la sustracción de propiedad intelectual, o si el atacante ha cometido un error.
Pero, ¿qué ocurre cuando algo logra burlar el EDR? ¿Qué ocurre cuando hay un dispositivo desconocido o un dispositivo defectuoso en su red? ¿Cuánto tiempo está dispuesto a esperar para saber qué ha hecho un atacante, qué equipos se han visto afectados y cuáles son los riesgos para su organización? Mejor aún: ¿cuánto tiempo está dispuesto a esperar para detener el ataque?
El EDR no puede ofrecer una visibilidad a gran escala de todos estos aspectos, ni le permite actuar con precisión y rapidez a la hora de aplicar medidas correctivas.
Tanium Incident Response ofrece, por su propio diseño, una visibilidad más profunda y completa. Cuando su EDR detecta una actividad sospechosa y genera una alerta, los equipos recurren a Tanium para analizar en profundidad el sistema afectado.
Confían en Tanium para comprender mejor la amenaza, localizar otros equipos que pudieran haberse visto afectados y tomar medidas para detener el daño. El valor que aporta la respuesta ante incidentes a su organización radica en que está perfectamente diseñada para localizar e investigar a los atacantes durante el tiempo de permanencia antes, durante y después de la alerta inicial, y le proporciona la confianza necesaria para expulsarlos de forma definitiva.
La velocidad y la potencia de Tanium no decaen, independientemente del número de terminales que tenga y de su ubicación en cualquier parte del mundo.
Obtenga más información sobre Tanium Incident Response (se abre en una nueva pestaña) y solicite una demostración para comprobar si Tanium se adapta a sus necesidades.

