En 2015, el secretario de Defensa, Ash Carter, dio a conocer una ambiciosa estrategia para reforzar la ciberseguridad de Estados Unidos.
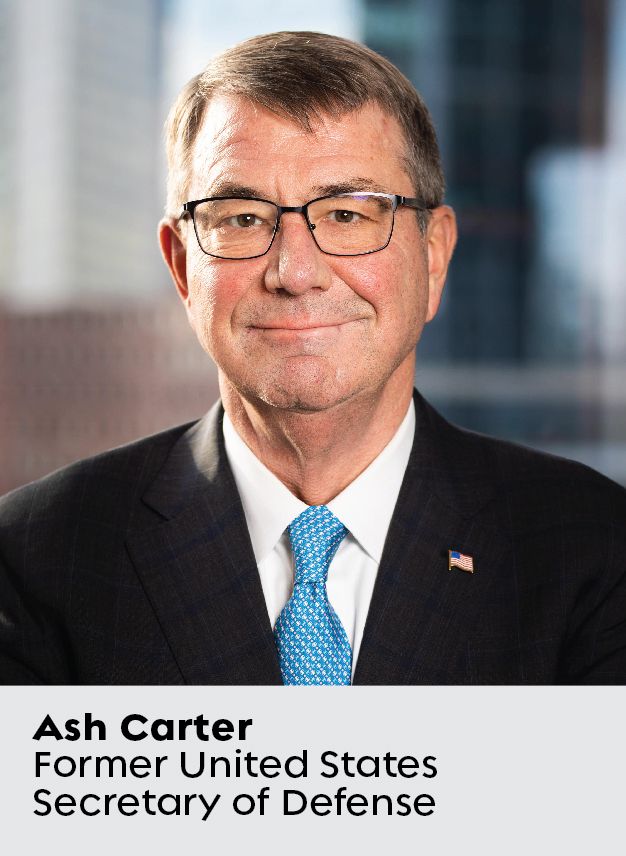
Entre otras iniciativas, anunció que el Pentágono crearía una «Fuerza de Misión Cibernética 6,200-strong » compuesta por militares, civiles y contratistas de defensa, y se asociaría con los mejores y más brillantes profesionales de Silicon Valley para crear incubadoras de I+D como su Unidad de Innovación de Defensa-Experimental (DIUx).
Supuso un gran paso adelante, pero desde entonces ese impulso se ha estancado. La inversión del Pentágono en ciberseguridad se mantuvo estable en 9.8 000 millones de dólares anuales durante los años de Trump, y el presupuesto del presidente Biden solo la aumentó hasta los 10.4 000 millones de dólares —un mísero 6 %— en 2021.
Mientras tanto, los ciberataques contra intereses públicos y privados de Estados Unidos se han intensificado considerablemente. China, Irán y Rusia intentaron interferir en las elecciones presidenciales de 2020 , según Microsoft. Los pagos realizados por las empresas a raíz de los ataques del ransomware « » ascendieron a 400 millones de dólares en 2020, lo que supone más de cuatro veces la cantidad registrada en 2019, según el Tesoro de EE. UU.
Lo peor de todo es que el ataque informático a SolarWinds , presuntamente perpetrado por los servicios de inteligencia extranjeros rusos, expuso al Pentágono y al Departamento de Seguridad Nacional, entre otras agencias gubernamentales, a una infección por malware que pasó sin ser detectada durante meses.
Desde que dejó el Departamento de Defensa (DoD) en 2017, Carter ha seguido muy de cerca la evolución del panorama cibernético. Esto no es ninguna sorpresa, teniendo en cuenta su trayectoria como tecnólogo y científico e o (es doctor en Física por la Universidad de Oxford), así como las más de tres décadas que ha dedicado a garantizar la seguridad de los ciudadanos estadounidenses.
En « April 2021», Carter aportó su experiencia en ciberseguridad a Tanium al incorporarse a su consejo de administración. El 17 de noviembre, será uno de los ponentes destacados en la conferencia «Converge 2021 » de Tanium, de tres días de duración. Antes de ello, y poco antes de que la Administración Biden ordenara a las agencias federales que corrigieran cientos de vulnerabilidades cibernéticas, el señor Carter se reunió con Endpoint para mantener una conversación franca y de amplio alcance. Habló sobre las amenazas a la ciberseguridad a las que se enfrenta actualmente Estados Unidos, cómo la pandemia ha aumentado la importancia de la seguridad de los terminales y por qué se incorporó al consejo de administración de Tanium.
La conversación se ha resumido y se ha editado ligeramente para acortarla.
¿Cuáles considera que son las mayores amenazas para la ciberseguridad a las que se enfrenta Estados Unidos en la actualidad?
Somos nuestro peor enemigo. Muchas empresas y organismos públicos son ya lo suficientemente conscientes de que, a menos que estén dispuestas a realizar las inversiones adecuadas en ciberseguridad, se enfrentan a enormes riesgos. Pero lo cierto es que llevan mucho tiempo invirtiendo de forma insuficiente en ello, lo que tiene dos consecuencias. En primer lugar, sus redes no están debidamente preparadas. Otra consecuencia de la falta de inversión es que no cuentan con el personal necesario para garantizar la seguridad.
«: Hay quienes no quieren llamar “ataque” a un ciberataque». Eso es un error.»
Estamos siendo objeto de ataques por parte de países extranjeros, y algunas personas subestiman esa amenaza porque no quieren calificar un ciberataque como tal. Eso es un error. Como secretario de Defensa, siempre solía decir que un ataque es un ataque.
Ya sea que Rusia o China roben información sobre empleados del Gobierno de EE. UU. o secretos industriales, ya sea que fomenten o permitan el uso de ransomware, ya sea que interfieran en nuestra política nacional: todo ello constituye un ataque. En mi opinión, como miembro del Gobierno de Obama, nunca hicimos lo suficiente, y Trump tampoco lo hizo. El presidente Biden, aunque cuenta con un equipo excelente y tiene un criterio excelente en este ámbito, tampoco está haciendo lo suficiente todavía.
En los primeros días de la pandemia, el 87 % de los empleados del Departamento de Defensa y de los contratistas civiles pasaron de la noche a la mañana a trabajar desde casa. Incluso ahora, 20 meses después, contamos con un millón de empleados del Departamento de Defensa que trabajan a distancia. ¿Qué repercusiones ha tenido esto en la seguridad de los dispositivos finales?
Es algo muy importante. Una parte mucho mayor de la actividad cotidiana de todo tipo de empresas, incluido el sector público, se ha trasladado a nuevos terminales, ya que las personas utilizan dispositivos personales y móviles. No se trata de [algo parecido a] el ordenador de sobremesa de la oficina que se le asignó, el cual se adquirió y configuró teniendo en cuenta la seguridad. Se trata, por definición, de personas mal preparadas y vulnerables.
¿Deberíamos haber estado mejor preparados para la pandemia?
Personalmente, llevo 25 años siendo consciente de la posibilidad de que se produzca una pandemia mundial. Incluso antes del 9/11, ya habíamos recibido algunas advertencias. Si lo recuerda, hubo una secta japonesa en el 1990s que intentó esparcir esporas de ántrax desde una azotea en Tokio. Fracasaron y pasaron al plan B, que consistía en esparcir sarín en el metro.
Sabíamos que era posible utilizar la biología con fines bélicos, y de ahí a darse cuenta de que no tiene por qué tratarse de un enemigo no hay más que dar un pequeño paso. Podría ser Dios o la Madre Naturaleza quien propague un patógeno, y siempre hemos sabido que un patógeno respiratorio es lo peor, ya que se propaga de forma natural.
Tras el caso 9/11, se registraron varias enfermedades infecciosas —Ébola, Zika, el caso H1N1, SARS, MERS— que nos preocupaban por la posibilidad de que se convirtieran en epidemias. En el Departamento de Defensa, nuestro Gobierno nos pidió que prestáramos ayuda, lo cual hicimos, y se logró sofocar la situación con éxito. La que no fue contenida se declaró en Wuhan a finales de 2019 y se propagó por todo el mundo.
A pesar de que la gente lleva mucho tiempo reflexionando sobre las pandemias, no creo que se haya planteado todas las repercusiones que estas tienen en la sociedad. Hace cuatro años, si alguien hubiera dicho que se produciría una pandemia de una enfermedad respiratoria y que todos tendríamos que trabajar desde casa, quizá habría respondido: «Qué interesante», y le habría dedicado cinco minutos de reflexión, pero no habría sido capaz de comprender hasta qué punto eso afectaría al empleo, a la economía y a la ciberseguridad.
¿Qué opina sobre la colaboración entre el Gobierno y el sector empresarial en lo que respecta al ransomware? ¿Tiene el Gobierno algún papel que desempeñar en la prevención activa de este fenómeno?
Sí. Es necesaria la cooperación entre el Gobierno y el sector empresarial para frenarlo. El ransomware es un microcosmos de la ciberseguridad en su conjunto, en el sentido de que los culpables son aquellos cuya higiene informática es tan deficiente que han caído en las redes de estos delincuentes.
«: En este juego podemos jugar los dos». Sé que es una opinión controvertida, pero para mí es de sentido común plantar cara.»
Al mismo tiempo, considero que el Gobierno tiene algunas responsabilidades fundamentales. En primer lugar, se trata de contribuir a la difusión de las normas y prácticas necesarias para una buena higiene, y de aplicarlas en la administración pública, para que esta, a su vez, pueda transmitirlas al sector empresarial. Eso es lo que están haciendo el Departamento de Defensa (DoD), la Agencia de Seguridad Cibernética y de Infraestructuras (CISA) del Departamento de Seguridad Nacional y el Instituto Nacional de Estándares y Tecnología (NIST) del Departamento de Comercio
.
Estos ataques de ransomware tienen su origen en Rusia y Bielorrusia. Me gustaría
que el Gobierno ejerciera presión sobre [esas naciones]. Otra cosa
que espero que haga nuestro Gobierno es recuperar el rescate pagado a través de plataformas de intercambio de criptomonedas o, al menos, impedir que los delincuentes
se hagan con él, cerrando aquellas plataformas que facilitan la actividad delictiva.
El último ámbito en el que el Gobierno puede resultar de ayuda es en proporcionar a algunas de estas entidades clave del sector de las infraestructuras una visión de cuáles son los puntos vulnerables de sus cadenas de suministro a través de sus proveedores. Si los vendedores son descuidados y, por lo tanto, suponen un riesgo para la higiene, eso constituye un grave problema. Es evidente que, en Tanium, nuestro personal lo sabe muy bien y sabe cómo actuar al respecto.
¿De qué manera podría el Gobierno de EE. UU. ejercer presión sobre países como Rusia y Bielorrusia en relación con el ransomware y el malware?
Más allá de las sanciones, que siempre son positivas, este juego lo pueden jugar dos, y, personalmente, no creo que hayamos hecho lo suficiente en el ámbito ofensivo. Sé que es una opinión controvertida, pero para mí es de sentido común plantar cara.
A juzgar por mi experiencia con los rusos y los chinos, que se remonta a muchas décadas, sobre todo en el caso de Rusia, hay que plantar cara. Si contraataca, frenará el avance de los ataques. De lo contrario, tarde o temprano acabarán haciendo algo que no podremos tolerar y existe la posibilidad de que la situación se nos vaya realmente de las manos.
¿Cuál es su opinión sobre el ataque a SolarWinds? ¿Cómo es posible que el ataque informático se produjera meses antes de que nos diéramos cuenta?
Contamos con un sistema de inteligencia que es muy bueno. Sin embargo, está al tanto de los secretos y los planes de sus posibles enemigos. No está dirigido a un grupo de delincuentes de Rusia o Bielorrusia que intentan sacar dinero a algún hospital pobre e indefenso de Estados Unidos que se encuentra muy atrasado en materia de protección de ciberseguridad.
«Aunque ya no formo parte del Pentágono, sigo comprometido con la causa de mejorar este país y su seguridad.»
Debido al «efecto Snowden» —que llevó a muchos ciudadanos a creer que su propio Gobierno y sus servicios de inteligencia representaban un peligro para ellos—, nos mantenemos bien alejados de cualquier tipo de vigilancia sobre nuestra propia población y sus redes y sistemas, y esa es una razón fundamental por la que su Gobierno no resulta tan útil para el sector en materia de ciberseguridad como cabría esperar, teniendo en cuenta su destreza en determinados aspectos del ámbito cibernético.
Una última pregunta. Estoy seguro de que ha tenido muchas oportunidades de formar parte de consejos de administración. ¿Por qué formar parte del consejo de administración de Tanium?
Me invitan a formar parte de muchos consejos de administración. No dispongo de todo el tiempo del mundo, ya que tengo citas en Harvard y en el MIT, y me las tomo muy en serio. Solo con el tiempo libre que me queda puedo participar en el mundo empresarial.
Conocí a Tanium hace más de 10 años. Respeto enormemente lo que hace. Para mí es importante que, sean cuales sean los intereses empresariales con los que colabore, sean beneficiosos para nuestro país, ya que, aunque ya no formo parte del Pentágono, sigo comprometido con la causa de mejorar este país y su seguridad, y Tanium contribuye a ello, tanto en el ámbito gubernamental como fuera de él. Creo que su misión es noble.

