En primer lugar, en el resumen de esta semana, se presenta un resumen sobre una nueva vulnerabilidad de amplificación de ataques de denegación de servicio (DoS) reflectivos —que afecta a un protocolo de uso generalizado— y que podría dar pie a ataques DDoS a gran escala. A continuación, CTI analiza una campaña de un cargador de malware denominado «Bumblebee», en la que los autores de la amenaza están utilizando Google Ads para promocionar versiones troyanizadas de los instaladores de aplicaciones populares. Por último, CTI analiza un informe de Palo Alto sobre una nueva variante del malware PingPull diseñada para atacar sistemas Linux.
Un nuevo fallo de seguridad en el protocolo SLP puede dar lugar a ataques DDoS de amplificación a gran escala
BitSight ha descrito recientemente una nueva vulnerabilidad de amplificación de ataques de denegación de servicio (DoS) de tipo « » (se abre en una nueva pestaña) en el Protocolo de Localización de Servicios (SLP), que, según se informa, permite a los actores maliciosos lanzar ataques masivos de denegación de servicio distribuida (DDoS) con un factor de amplificación superior a 2,200x.
La vulnerabilidad — CVE-2023-29552 (se abre en una nueva pestaña) — permite a atacantes remotos no autenticados registrar servicios arbitrarios. Esto podría permitir a los atacantes aprovechar el tráfico falsificado del Protocolo de Datagramas de Usuario (UDP) para llevar a cabo ataques DDoS con importantes vectores de amplificación.
De BleepingComputer:
Esta vulnerabilidad, identificada con el número CVE-2023-29552, fue descubierta por investigadores de BitSight y Curesec, quienes afirman que más de 2,000 organizaciones utilizan dispositivos que exponen aproximadamente 54,000 instancias de SLP vulnerables, que pueden utilizarse en ataques DDoS de amplificación.
¿Cuál es el riesgo que entraña la CVE-2023-29552?
Según la información disponible, entre los servicios vulnerables se incluyen una amplia gama de plataformas, entre las que se encuentran los hipervisores VMware ESXi, las impresoras Konica Minolta, los módulos de gestión integrada de IBM, los routers Planex, el IPMI de SMC y otros.
BitSight determinó que, dada la gravedad de la vulnerabilidad y las posibles consecuencias de una explotación exitosa, esta falla de seguridad justificaba la coordinación de las medidas de divulgación pública con la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), así como con las organizaciones afectadas conocidas. Desde entonces, la CISA ha publicado una alerta, que puede consultarse en , disponible aquí: (se abre en una nueva pestaña).
Tal y como se indica en el reportaje de BleepingComputer, los casos de vulnerabilidad más conocidos se concentran en Estados Unidos, Gran Bretaña, Japón, Alemania, Canadá, Francia, Italia, Brasil, los Países Bajos y España. Según se informa, un número significativo de estos casos corresponde a diversas empresas de la lista «Fortune 1000 » que operan en los sectores de la tecnología, las telecomunicaciones, la sanidad, los seguros, las finanzas, la hostelería y el transporte.
SLP y la amenaza de los ataques DDoS por amplificación
SLP ofrece un mecanismo de configuración dinámica para aplicaciones dentro de redes de área local (LAN). En definitiva, está diseñado para dar servicio a redes empresariales con servicios compartidos.
De BleepingComputer:
El Protocolo de Localización de Servicios (SLP) es un antiguo protocolo de Internet creado en el año 1997 para su uso en redes de área local (LAN), que permite una conexión y comunicación sencillas entre dispositivos mediante un sistema de disponibilidad de servicios a través de UDP y TCP en el puerto 427... Aunque su uso previsto nunca fue que quedara expuesto en la red pública de Internet, las organizaciones han dejado expuesto el protocolo SLP en decenas de miles de dispositivos a lo largo de los años.
Lamentablemente, la vulnerabilidad descubierta en este protocolo de larga trayectoria —y la propia naturaleza del SLP— lo convierte en un medio ideal a través del cual los atacantes no autenticados pueden registrar servicios arbitrarios en los servidores SLP. Al manipular el tamaño y el contenido de las respuestas de los servidores atacados, los atacantes podrían alcanzar un factor de amplificación DDoS máximo de 2,200x.
El elevado número de servidores expuestos en todo el mundo podría permitir a los autores de amenazas llevar a cabo campañas masivas de ataques DDoS dirigidas contra organizaciones privadas, gobiernos e infraestructuras críticas, capaces de interrumpir servicios esenciales o de hacer que estos resulten inaccesibles o totalmente inutilizables.
¿Qué es un ataque DDoS de amplificación?
Durante un ataque DDoS de amplificación de tipo « » (se abre en una nueva pestaña), un actor malintencionado envía una solicitud con la dirección IP de origen del objetivo a un dispositivo vulnerable. Esto permite que los datos aumenten dentro del servicio afectado, hasta un límite máximo. A continuación, envía una respuesta a la víctima.
De BleepingComputer:
Por lo general, el tamaño de un paquete de respuesta típico de procedente de un servidor SLP (se abre en una nueva pestaña) oscila entre 48 y 350 bytes, por lo que, sin manipulación alguna, el factor de amplificación puede alcanzar hasta 12x ... Sin embargo, al aprovechar la vulnerabilidad CVE-2023-29552, es posible aumentar el tamaño de la respuesta UDP del servidor registrando nuevos servicios hasta que el búfer de respuesta se llene.
Al aumentar con éxito el tamaño de la respuesta UDP del servidor, los atacantes pueden alcanzar un factor de amplificación máximo con solo convertir una solicitud, que normalmente es minúscula (de 29 bytes), en una respuesta masiva de 65,000-byte bytes dirigida a un objetivo elegido por el atacante.
Cómo proteger su empresa
- Desactive el protocolo SLP en cualquier sistema conectado a Internet y expuesto al público.
- Según BleepingComputer, «se recomienda configurar un cortafuegos que filtre el tráfico en el puerto 427 de UDP y TCP, que es la vía de acceso principal de la solicitud maliciosa que aprovecha los servicios SLP».
- VMWare también ha publicado un boletín (se abre en una nueva pestaña) sobre este asunto, en el que aclara que el problema solo afecta a las versiones más antiguas de ESXi de la plataforma que ya no cuentan con soporte técnico, y aconseja a los administradores que eviten exponerlas a redes no fiables.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Si todo lo que se ha informado resulta ser cierto, esta situación supone una amenaza tremenda». Se recomienda a los profesionales de la seguridad que sigan las directrices disponibles según proceda y que lo hagan lo antes posible».
2. Google Ads difunde el malware «BumbleBee», utilizado por bandas de ransomware
Un informe reciente de Secureworks destaca una nueva campaña en la que los autores de amenazas están utilizando Google Ads para promocionar versiones troyanizadas de instaladores de aplicaciones populares y distribuir el cargador de malware BumbleBee de (se abre en una nueva pestaña) a víctimas desprevenidas.
Es muy probable que el equipo Conti haya desarrollado BumbleBee para sustituir a la puerta trasera BazarLoader, con el fin de facilitar a los atacantes el acceso a las redes y la distribución de ransomware y otras cargas útiles secundarias. Según BleepingComputer, se ha detectado en el entorno real una nueva versión del cargador de malware « » (se abre en una nueva pestaña) en September 2022 , con una cadena de ataque más sigilosa que aprovecha el marco PowerSploit y permite la inyección de DLL en la memoria.
En campañas recientes se ha observado que el malware BumbleBee, dirigido a empresas, se distribuye a través de Google Ads, utilizando técnicas de «envenenamiento» de la optimización para motores de búsqueda (SEO) con el fin de crear promociones diseñadas para atraer a usuarios deseosos de descargar fácilmente software popular, como Zoom, Cisco AnyConnect y Citrix Workspace.
Detalles sobre los ataques del malware BumbleBee
Según la Unidad de Contramedidas contra Amenazas (CTU) de Secureworks, los investigadores observaron que el malware BumbleBee se distribuía a través de instaladores maliciosos de programas muy populares, no solo en las plataformas mencionadas anteriormente, sino también mediante instaladores infectados de ChatGPT , el que tanto ha dado que hablar.
Es probable que el ataque dirigido a ChatGPT constituya un intento por parte de los atacantes de sacar partido de la amplia polémica y el interés público que rodea al revolucionario chatbot de IA de OpenAI.
La CTU así lo afirma en su informe:
La incorporación de troyanos en los instaladores de programas de gran actualidad (por ejemplo, ChatGPT) o de programas que suelen utilizar los trabajadores a distancia aumenta la probabilidad de que se produzcan nuevas infecciones.
Otra campaña observada por los investigadores comenzó con un anuncio de Google que promocionaba una página de descarga fraudulenta del cliente Cisco AnyConnect Secure Mobility, creada en February 16 y alojada en el dominio appcisco[.]com, que parecía legítimo.
«Una cadena de infección que se inició con un anuncio malicioso de Google redirigió al usuario a esta página de descarga falsa a través de un sitio web de WordPress comprometido», explica el informe de SecureWorks.
La página de destino falsa le pide al usuario que descargue un instalador MSI infectado con un troyano, denominado cisco-anyconnect-4_9_0195.msi, que instala el malware BumbleBee. Al ejecutarse el archivo malicioso, se copian en el dispositivo de la víctima tanto una copia del instalador del programa legítimo como un script malicioso de PowerShell (cisco2.ps1).
CiscoSetup.exe —el instalador auténtico de AnyConnect— instala la aplicación legítima en el dispositivo del usuario para disipar de forma preventiva cualquier sospecha por parte de este. Lamentablemente, el script de PowerShell adjunto, que lleva un nombre muy acertado, instala BumbleBee y comienza a llevar a cabo actividades maliciosas en el sistema, que ya se encuentra comprometido.
Esto incluye la instalación de una carga útil codificada del malware BumbleBee, que se carga en la memoria de forma refleja. En esencia, esto significa que BumbleBee sigue utilizando el mismo módulo del marco de trabajo de post-explotación para cargar malware en la memoria, sin que ello active ninguna alarma por parte de las soluciones de seguridad y los productos antivirus existentes.
Tal y como explica Secureworks, los investigadores de la CTU descubrieron otros paquetes de software con pares de archivos con nombres similares, como ZoomInstaller.exe/zoom.ps1, ChatGPT.msi/chch.ps1 y CitrixWorkspaceApp.exe/Citrix.ps1.
Amenaza inherente del ransomware
Dado que los ataques observados que, hasta la fecha, conforman esta campaña se han dirigido a usuarios corporativos —además del hecho de que BumbleBee ha sentado históricamente las bases para operaciones de extorsión—, existe una alta probabilidad de que los actores maliciosos consideren los dispositivos infectados durante estos ataques como candidatos idóneos para utilizarlos como puntos de partida en el despliegue de ransomware.
De BleepingComputer:
Secureworks analizó en profundidad uno de los recientes ataques de BumbleBee. Descubrieron que el autor de la amenaza aprovechó su acceso al sistema comprometido para desplazarse lateralmente por la red aproximadamente tres horas después de la infección inicial... Entre las herramientas que los atacantes utilizaron en el entorno afectado se encuentran la suite de pruebas de penetración Cobalt Strike, las herramientas de acceso remoto AnyDesk y DameWare, utilidades de escaneo de red, un programa para extraer datos de la base de datos de Active Directory y un programa para sustraer credenciales de Kerberos.
A juzgar por los informes anteriores, el perfil del ataque en cuestión parece indicar que los operadores del malware buscan obtener puntos de acceso fiables a la red desde los que puedan extenderse a otros sistemas, sustraer información confidencial y, en última instancia, desplegar ransomware —o, como mínimo, intentar extorsionar a las organizaciones corporativas a las que pertenecen los entornos empresariales comprometidos—.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Tal y como explica BleepingComputer, “el uso de anuncios maliciosos de Google Ads o de técnicas de envenenamiento SEO ( ) (se abre en una nueva pestaña) para distribuir malware se ha convertido en una táctica habitual entre los ciberdelincuentes». «Por ejemplo, en el informe, los investigadores de Counter Threat Unit™ (CTU) describieron cómo se secuestraban búsquedas web legítimas mediante «envenenamiento SEO» para infectar los sistemas de las víctimas con Gootloader, y cómo anuncios maliciosos de Google Ads incluían programas de robo de información, como RedLine, en instaladores troyanizados para aplicaciones de mensajería como Signal.»
«Estas tácticas suponen un cambio significativo con respecto a los métodos de distribución tradicionales de BumbleBee, que consistían principalmente en campañas de phishing destinadas a facilitar la instalación de ransomware». En cuanto al sigilo y a su capacidad para eludir las medidas defensivas y las soluciones antivirus, BumbleBee supera a muchos de sus homólogos, como BazarLoader.
3. Los piratas informáticos chinos utilizan nuevas variantes de malware para Linux con fines de espionaje
La Unidad 42 de Palo Alto ha revelado recientemente una nueva variante e e del malware PingPull (se abre en una nueva pestaña) , diseñada para atacar sistemas Linux.
Este malware ha sido utilizado tradicionalmente por el actor malicioso chino Alloy Taurus, también conocido como Gallium. Palo Alto también descubrió durante su investigación una puerta trasera que no se había documentado anteriormente, conocida como « Sword2033».
También conocido como « », «Gallium» (se abre en una nueva pestaña), Alloy Taurus es un grupo de ciberespionaje chino financiado por el Estado que lleva activo al menos desde el año 2012. Este grupo ha tenido como objetivo, a lo largo de su trayectoria, a empresas de telecomunicaciones, instituciones financieras y organismos públicos de Asia, Europa y África.
El año pasado, se observó que el grupo utilizaba un troyano de acceso remoto de tipo « » denominado PingPull: (se abre en una nueva pestaña). Durante este periodo, Palo Alto identificó varias conexiones entre la infraestructura de Alloy Taurus y las entidades afectadas en Afganistán, Australia, Bélgica, Camboya, Malasia, Mozambique, Filipinas, Rusia y Vietnam. Puede encontrar más información sobre la variante anterior de PingPull para Windows aquí. (se abre en una nueva pestaña)
La variante PingPull de Linux
El día March 7, 2023 se subió a VirusTotal una variante de PingPull Linux. En el momento de la publicación del informe de Palo Alto, solo tres de los 62 proveedores detectaron que esta muestra era maliciosa. A pesar de que muchos proveedores consideraron que esta muestra era inofensiva, análisis adicionales confirmaron que se trata de una variante para Linux del malware PingPull. Esta conclusión se ha extraído a partir de la coincidencia entre la estructura de la comunicación HTTP, los parámetros POST, la clave AES y los comandos de control y gestión (C2).
- Al ejecutarse, este ejemplo está configurado para comunicarse con el dominio yrhsywu2009[.]zapto[.]org a través del puerto 8443 durante C2. Utiliza una biblioteca OpenSSL enlazada estáticamente para interactuar con este dominio a través de HTTPS.
- A continuación, la carga útil espera que el servidor C2 responda con datos codificados según el estándar Base64 y cifrados mediante AES con una clave específica. Esta clave es la misma que se observó en la variante original de PingPull para Windows PE.
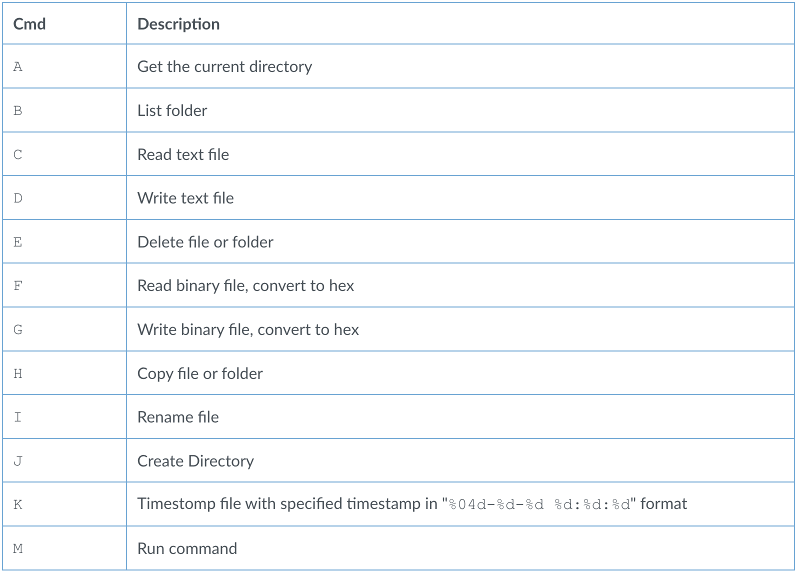
- Una vez descodificado, el texto en claro se asemeja a los parámetros HTTP. Uno de los parámetros contendrá una sola letra mayúscula comprendida entre la A y la K, así como la M, que la carga útil utiliza como valor del comando.
- Tras ejecutar el comando, la carga útil envía los resultados al servidor C2 mediante una solicitud HTTPS similar a la solicitud de baliza, pero con texto cifrado codificado en Base64 . El controlador de comandos admite las siguientes funcionalidades (que coinciden tanto con las capacidades de China Chopper como con las de la variante original de PingPull de Windows PE):
Una visión general de la puerta trasera Sword2033
Palo Alto centró su análisis en el dominio C2 e identificó una muestra más que se comunicaba con ese mismo dominio.
Al igual que la nueva variante «PingPull» para Linux, esta muestra se diseñó para conectarse al puerto 8443 a través de HTTPS. No obstante, esta muestra es una puerta trasera bastante sencilla, que actualmente se registra con el número Sword2033.
Esta puerta trasera admite tres funciones básicas, tal y como se observa en la fig. 2:
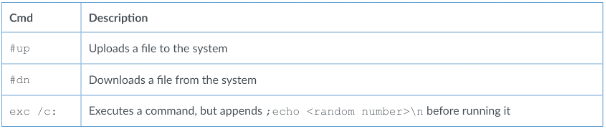
- Estos tres comandos se corresponden con los comandos de un segundo gestor de comandos que utiliza los comandos A, C, D y M, cuyo valor y funcionalidad son idénticos a los de los comandos PingPull descritos anteriormente.
- La búsqueda de otras Sword2033 muestras llevó a Palo Alto a una segunda muestra. Esta segunda muestra se detectó en July 2022 y está configurada para conectarse a 196[.]216[.]136[.]139, ubicado en Sudáfrica, para llevar a cabo sus operaciones C2 .
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Es evidente que Alloy Taurus sigue perfeccionando y actualizando su arsenal, y ha ampliado su gama de objetivos con una nueva variante para Linux de PingPull y la nueva puerta trasera Sword2033 .» «Las similitudes entre los controladores de comandos utilizados en la nueva variante de PingPull y los empleados en el conocido shell web China Chopper, aunque son motivo de preocupación, no constituyen una sorpresa total, dado lo habitual que es que los actores maliciosos chinos compartan herramientas».
¿Tiene alguna información sobre estas historias que desee compartir? Visite y el foro de debate de Tanium para iniciar una conversación.
Si desea ampliar información, le recomendamos que consulte nuestros últimos resúmenes de inteligencia sobre amenazas cibernéticas de .

