El movimiento lateral consiste en utilizar credenciales sustraídas para desplazarse de un ordenador a otro durante un ciberataque.
Casi todos los ciberataques implican un movimiento lateral. Los atacantes se cuelan en un ordenador, acceden a las credenciales de inicio de sesión activas en ese ordenador y, a continuación, utilizan dichas credenciales para desplazarse a otros ordenadores, como portátiles, ordenadores de sobremesa o servidores.
El movimiento lateral permite a los atacantes cumplir su objetivo: instalar ransomware en el mayor número posible de ordenadores o buscar cualquier dato valioso en la red corporativa, como los datos de tarjetas de crédito almacenados en los servidores.
En algunos ataques, el movimiento lateral es un proceso lento, cauteloso y sigiloso dirigido por un atacante humano que actúa de forma remota. En otros ataques, se trata de un avance ultrarrápido por los terminales, automatizado por malware, que se aprovecha de permisos administrativos poco rigurosos o de vulnerabilidades sin parchear.
Cuando el gusano « » NotPetya atacó la red informática de Moller-Maersk, la mayor empresa de transporte marítimo de contenedores del mundo, en 2017, el malware se propagó por la red informática global de esta empresa internacional en cuestión de minutos, paralizando sus operaciones y, finalmente, le supuso a la empresa un coste de 300 millones de dólares.
Una forma en que los departamentos de TI pueden protegerse contra el movimiento lateral es limitando los permisos de los usuarios. Lo ideal sería que los derechos de acceso de cada usuario se limitaran a aquellos que necesita para desempeñar su trabajo. Los usuarios no deben tener acceso a cuentas ni a dispositivos finales sin un motivo explícito.
Lamentablemente, llevar un control de los permisos de los usuarios puede resultar complicado, sobre todo en organizaciones con miles de usuarios y dispositivos, además de decenas o incluso cientos de grupos de usuarios. En la mayoría de las organizaciones, determinar quién tiene acceso a qué es una tarea que requiere mucho tiempo y en la que es fácil cometer errores. Y, con demasiada frecuencia, se trata de una idea de última hora.
Tanium Impact ayuda a los equipos de seguridad a detectar y reducir las vías de movimiento lateral
Con el fin de proporcionar a las organizaciones de TI la visibilidad que necesitan para analizar los derechos de acceso y las vulnerabilidades que estos plantean, Tanium ha creado un nuevo módulo denominado «Impact», una solución de software incluida en la plataforma Tanium , que permite gestionar los terminales con una visibilidad y un control sin precedentes.
Tanium Impact analiza las relaciones entre usuarios, grupos y dispositivos finales con rapidez y a gran escala para identificar el riesgo de movimiento lateral. Ofrece la posibilidad de visualizar y contextualizar el ámbito administrativo y el riesgo de movimiento lateral, lo que permite establecer prioridades en las medidas correctoras.
A continuación se presentan cinco formas en las que Tanium Impact ayuda a los departamentos de TI a protegerse contra los movimientos laterales en los ciberataques.
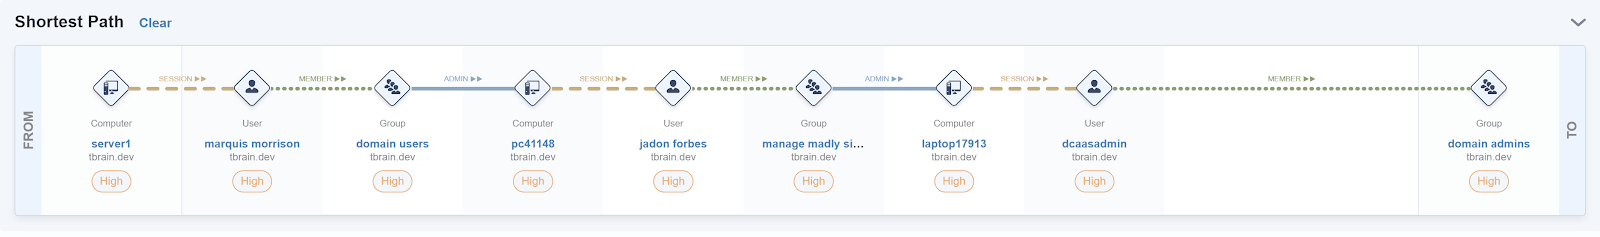
1. Tanium Impact muestra las posibles rutas de movimiento lateral hacia y desde los usuarios, grupos y terminales analizados.
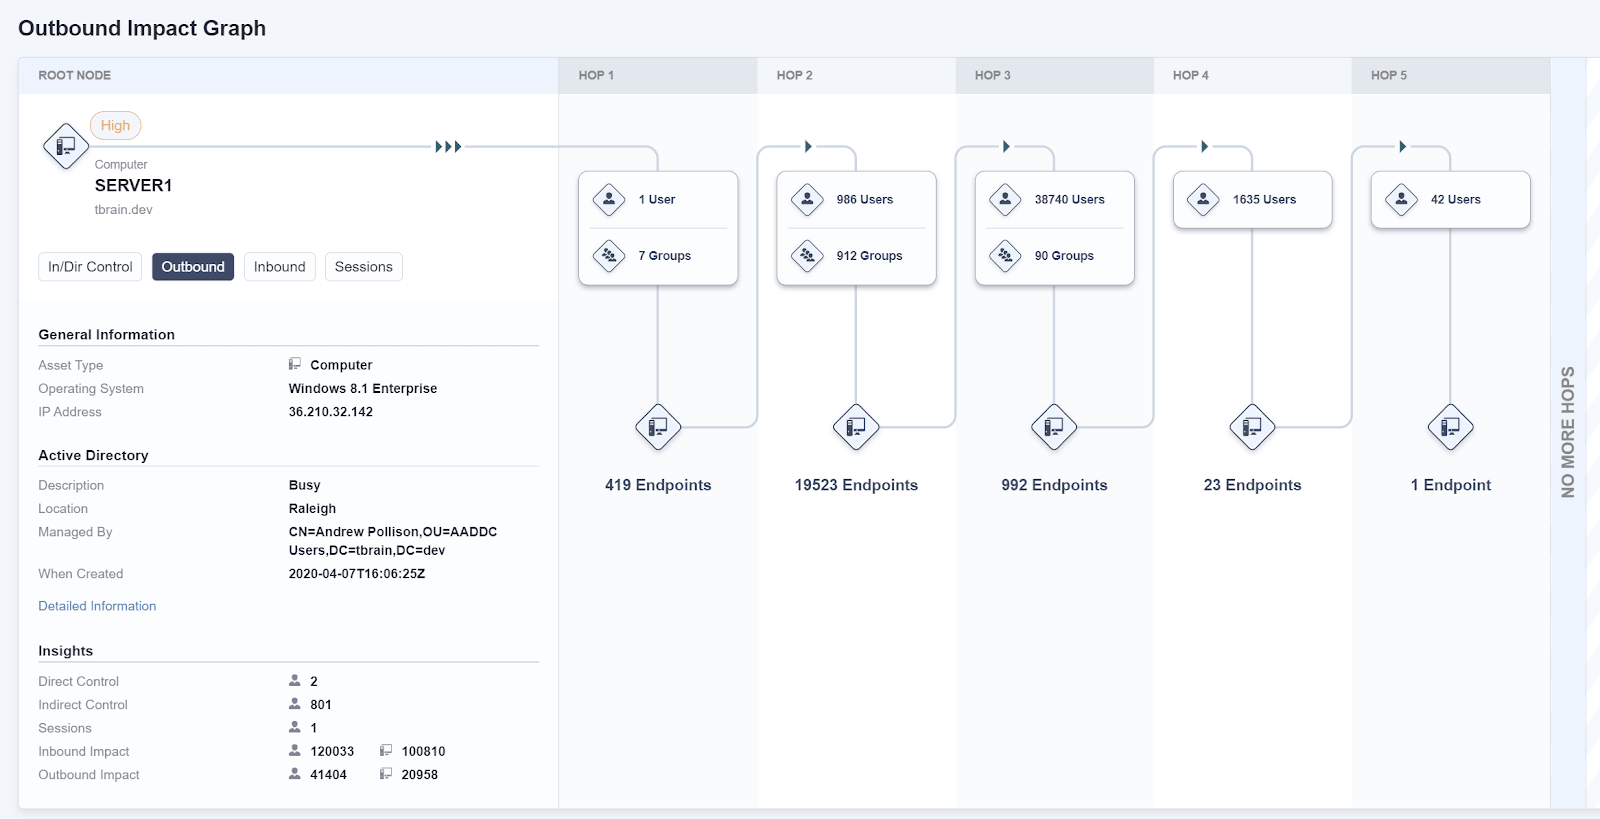
Impact ofrece una representación gráfica fácil de entender del potencial de movimiento lateral. En lugar de obligar a los analistas de seguridad y a los ingenieros de operaciones a ampliar y desplazarse por complicados diagramas de red, Impact presenta una serie clara de enlaces hacia y desde cada usuario, grupo y terminal.
Para realizar un análisis exhaustivo del movimiento lateral, Impact ofrece información tanto sobre las rutas de entrada como sobre las de salida. Las rutas de entrada indican qué otras cuentas y terminales pueden iniciar sesión en un terminal desde otro terminal de la red.
Las rutas de salida indican a qué otras cuentas y terminales puede acceder un terminal concreto y, por lo tanto, qué otros terminales podrían verse afectados si dicho terminal resultara comprometido.
Ambas perspectivas son fundamentales para comprender los riesgos de seguridad relacionados con una cuenta de usuario o un terminal concretos.
2. Tanium Impact ofrece información sobre el acceso en toda la empresa, no solo en una red local.
En las grandes empresas, los equipos de seguridad deben comprender el riesgo que supone el movimiento lateral a través de todos sus terminales, y no solo de los que se encuentran en una ubicación concreta. Al fin y al cabo, si disponen de las credenciales de acceso, los atacantes pueden desplazarse rápidamente de una red de oficina a otra.
Impact muestra las rutas de acceso en toda la empresa. Se trata de una herramienta de generación de informes única y completa que se adapta para abarcar miles —incluso cientos de miles— de terminales distribuidos por múltiples oficinas, regiones y centros de datos.
Independientemente del tamaño de la red, los equipos de TI pueden utilizar Impact para comprender y gestionar los riesgos asociados al movimiento lateral en los terminales que tienen bajo su gestión.
3. Tanium Impact incluye datos de sesión en su análisis del movimiento lateral, lo que ayuda a los analistas a comprender los riesgos asociados a los ataques que comenzaron hace horas o incluso días.
Cuando un usuario inicia sesión en una cuenta desde un terminal, es posible que las credenciales de inicio de sesión permanezcan en la memoria del terminal hasta que este se reinicie. Los atacantes utilizan herramientas de robo de credenciales, como Mimikatz , para extraer de la memoria credenciales de inicio de sesión, hash, tokens y códigos PIN, con el fin de utilizarlas para acceder a otros dispositivos finales.
Al realizar un seguimiento de las credenciales que han quedado expuestas en los terminales, Impact ayuda a los analistas de seguridad a comprender los riesgos de seguridad asociados al usuario o al terminal.
Recopilar esta información es importante para detener el movimiento lateral en tiempo real. Cuando los analistas de seguridad detectan una intrusión en la red, deben actuar lo más rápidamente posible para determinar qué terminales se han visto comprometidos y qué permisos de usuario de dichos terminales podrían utilizarse para comprometer otros terminales.
Tanium Impact recopila esta información de las últimas 72 horas, lo que ayuda a los analistas a rastrear rápidamente los movimientos laterales, incluso en el caso de ataques detectados uno o dos días después de su inicio.
4. Tanium Impact analiza tanto el control directo como el control indirecto a la hora de evaluar el posible desplazamiento de un terminal, un usuario o un grupo.
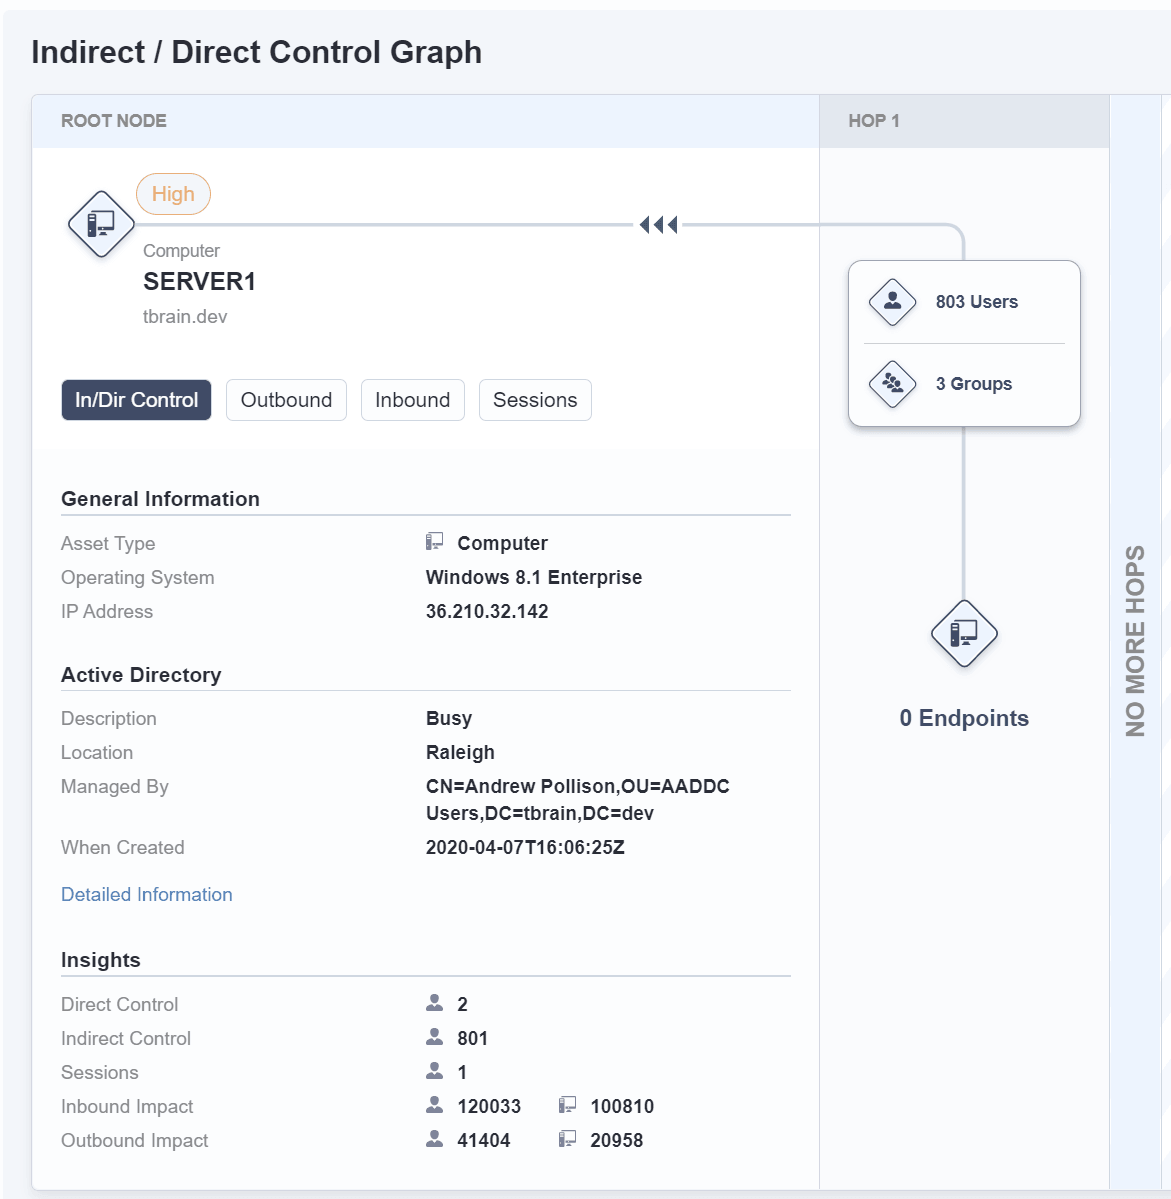
El control directo significa que un usuario tiene control administrativo sobre un terminal.
El control indirecto significa que un usuario pertenece a uno o varios grupos con control administrativo sobre un terminal.
Para comprender el riesgo de movimiento lateral, los analistas de seguridad deben conocer en profundidad los controles directos e indirectos de sus terminales.
En muchas organizaciones, los permisos de acceso se vuelven más complejos con el paso del tiempo. Los usuarios se asignan a grupos, y algunos de esos grupos se asignan posteriormente a otros grupos, que, a su vez, pueden asignarse a otros grupos más.
Las estructuras de grupos anidados pueden resultar complejas, pero los analistas de seguridad deben comprenderlas si desean gestionar de forma eficaz los riesgos asociados a cualquier usuario, terminal o grupo en particular.
Mediante el análisis tanto del control directo como del indirecto que los usuarios ejercen sobre los dispositivos finales, junto con los datos de las sesiones, Impact proporciona a los equipos de seguridad la visibilidad integral que necesitan para evaluar el riesgo de movimiento lateral y reducirlo al máximo.
La vista «Control indirecto/directo» muestra el ámbito administrativo del terminal en cuestión.
5. Tanium Impact asigna una calificación de impacto a los usuarios, grupos y dispositivos, de modo que los departamentos de TI puedan priorizar fácilmente los dispositivos y las cuentas de usuario que requieren atención para la mitigación de riesgos.
Tanium Impact analiza los permisos y asigna índices de impacto a los dispositivos finales, los usuarios y los grupos en función de la vulnerabilidad que generan ante los ataques que utilizan el movimiento lateral.
Hay cuatro factores que influyen en la calificación de impacto:
- Posible impacto de los usuarios entrantes
- Posible impacto entrante por puntos finales
- Posible impacto externo por parte de los usuarios
- Posible impacto saliente por puntos finales
La asignación de una calificación de impacto a usuarios, grupos y dispositivos ayuda a los equipos de seguridad de dos maneras.
- En primer lugar, les ayuda a dar prioridad a la corrección proactiva del riesgo de movimiento lateral.
- En segundo lugar, ayuda a los analistas de seguridad a priorizar las alertas que reciben de Tanium Threat Response u otras herramientas de generación de informes de seguridad. Supongamos que un analista de seguridad observa dos alertas: una presenta una puntuación baja en cuanto a la probabilidad de movimiento lateral, mientras que la otra presenta una puntuación críticamente alta. En ese caso, el analista sabe que debe investigar primero la alerta del dispositivo que presenta la puntuación más alta.
Tanium Impact ofrece la visibilidad imprescindible para una ciberdefensa eficaz
Como han demostrado los recientes ciberataques, los delincuentes pueden desplazarse con rapidez por prácticamente cualquier red empresarial en la que se infiltren. Mediante el movimiento lateral, los atacantes pueden ampliar el alcance de sus ataques y aumentar las posibilidades de descubrir los valiosos activos digitales de una empresa.
Para reducir la capacidad de un atacante de llevar a cabo este tipo de acciones, las organizaciones de TI necesitan informes claros, detallados y que permitan actuar sobre los usuarios, los dispositivos finales y los grupos.
Tanium Impact, disponible sin coste adicional como parte de la plataforma Tanium, proporciona la información que necesitan las organizaciones de TI para contrarrestar el movimiento lateral.
Tanium Impact ofrece visualizaciones claras y análisis de riesgos que ayudan a las organizaciones de TI a actuar con eficacia, ya sea gestionando los riesgos de forma proactiva o respondiendo rápidamente ante las amenazas.
¿Está listo para verlo en acción? Solicite una demostración hoy mismo en.

