La autoridad de certificación (CA) de Dell
Recientemente se ha dado a conocer la noticia de que Dell incluye un certificado de autoridad de certificación (CA) autofirmado y su clave privada en una amplia gama de sistemas basados en Windows. Esto brindó a los atacantes la oportunidad de utilizar la autoridad de certificación (CA) para generar certificados falsos para sitios web populares y, posteriormente, interceptar el tráfico hacia y desde dichos sitios en redes abiertas (como una cafetería). Los usuarios de los sistemas Dell afectados no recibirían ninguna advertencia de que el certificado SSL/TLS que cifraba sus sesiones era falso, ya que dicho certificado habría sido firmado por una autoridad de certificación de confianza. Esta técnica funcionaría incluso en sitios web que utilizan el «HTTP Public Key Pinning», debido a que navegadores como Chrome y Firefox confían deliberadamente en los certificados raíz instalados en un sistema.
Lamentablemente, esta situación no es exclusiva de Dell. Lenovo se enfrentó a un problema similar a principios de este año, conocido como «Superfish», y otros proveedores también se han visto afectados por vulneraciones o errores de las autoridades de certificación que han dado lugar a la emisión de certificados de confianza, aunque ilegítimos, que ponen en peligro la seguridad en línea.
¿Cómo afecta esto a los clientes de Tanium?
Afortunadamente, los clientes de Tanium disponen de una potente herramienta que les permite analizar sus entornos en cuestión de segundos para determinar si hay certificados no autorizados en servidores, estaciones de trabajo, ordenadores portátiles o tabletas. Jason Moras, director de Gestión Técnica de Cuentas de Tanium, utilizó la información disponible públicamente sobre la autoridad de certificación «eDellRoot», junto con las funciones de gestión de certificados de Tanium, para llevar a cabo una sencilla búsqueda en toda la empresa con el fin de detectar su presencia.
En la captura de pantalla que figura a continuación, puede observarse que la CA «eDellRoot» se ha detectado en 12 de los aproximadamente 1400 equipos. (Se han omitido los nombres de los servidores en esta salida por motivos de privacidad). Al igual que cualquier consulta de Tanium, esta búsqueda tardó unos segundos en completarse, sin recurrir a datos obsoletos almacenados previamente en la caché.
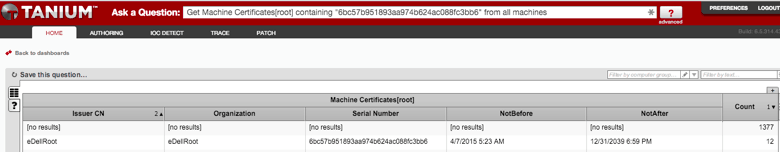
En este ejemplo se ha utilizado el número de serie del certificado como criterio de búsqueda, pero también podríamos haber utilizado como datos de entrada el nombre común (CN) del emisor del certificado o el nombre de la organización.
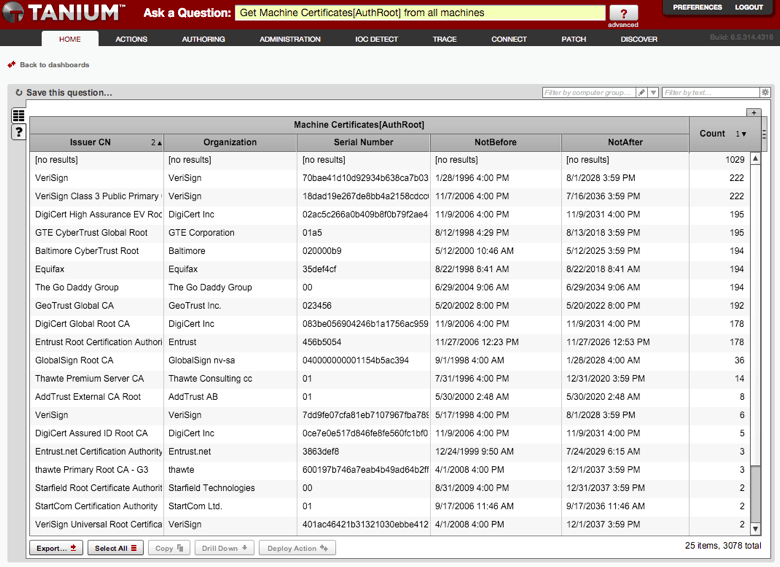
Además de buscar un certificado concreto, Tanium también puede enumerar todos los certificados que se encuentran en los «almacenes» de certificados de todos los terminales, con el fin de ayudar a identificar valores atípicos y entradas inesperadas. La captura de pantalla que figura a continuación muestra el resultado de una consulta de Tanium para enumerar todos los certificados del almacén AuthRoot. El recuento total de certificados detectados en el entorno puede utilizarse fácilmente para detectar anomalías.
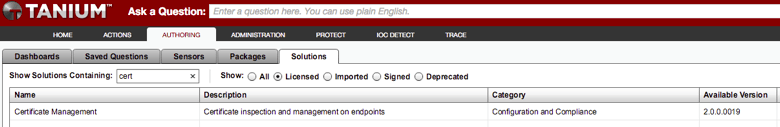
Para utilizar este contenido, los administradores de Tanium pueden acceder a la pestaña «Creación» de la consola de Tanium, hacer clic en «Soluciones» e importar la solución denominada «Gestión de certificados».
El módulo de gestión de certificados de Tanium constituye un excelente ejemplo de la flexibilidad de la plataforma Tanium y de su capacidad para detectar, responder y proteger frente a un amplio abanico de amenazas a la seguridad en línea.
Dave Hull, director
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

