Podría decirse que la tendencia más revolucionaria en el ámbito de las tecnologías de la información durante la última década ha sido la nube pública. Muchas de las empresas más grandes del mundo —y muchas otras que no son tan grandes— han trasladado parte o la totalidad de su infraestructura informática y sus aplicaciones a gigantes de la nube, como IBM.
A medida que estas plataformas fueron sustituyendo a los servidores locales y se volvieron más seguras y estables, aprovechar su capacidad y flexibilidad —al tiempo que se reducían los costes internos— se convirtió en una opción obvia para las empresas que buscaban externalizar muchas de sus operaciones internas de TI y ampliar sus iniciativas de desarrollo de software.
Sin embargo, para las empresas de sectores regulados, ese argumento tiene sus límites. Howard Boville, vicepresidente sénior de la nube híbrida de IBM, ha sido testigo de esta situación desde ambos puntos de vista. Antes de incorporarse a Big Blue en May 2020, Boville ocupó el cargo de director técnico en Bank of America. Allí, dirigió una transformación digital a gran escala , trasladando las redes y aplicaciones de la empresa desde 67 centros de datos privados, que albergaban 200,000 servidores, a 23 instalaciones basadas en la nube mucho más eficientes y rentables.
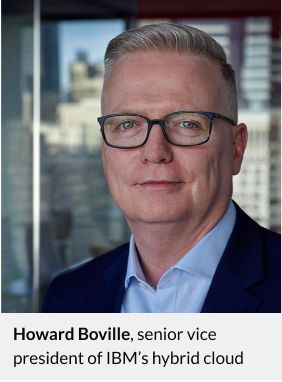
En la actualidad, Boville colabora con IBM para llevar un modelo de nube híbrida al resto del sector financiero a través de IBM Cloud for Financial Services. Boville, quien publica regularmente novedades sobre los últimos avances en la nube híbrida en , en LinkedIn y en , así como en Twitter, se tomó recientemente un tiempo para explicar su trabajo a Endpoint.
¿Por qué se propuso BofA crear una nube híbrida especializada para el sector de los servicios financieros?
Bank of America inició el proceso en 2012 con el fin de mejorar la calidad de la experiencia digital de los consumidores, y analizó tanto las tecnologías de nube privada como las de nube pública. La capacidad de utilizar de forma sostenible los servicios en la nube —ya sean de infraestructura como servicio, plataforma como servicio o software como servicio— se vio limitada por la necesidad de crear los marcos de control.
¿No beneficiaría eso a los competidores de BofA?
El sistema de servicios financieros es un ecosistema que permite el funcionamiento de las economías mundiales. La reducción de riesgos fue una labor importante y noble. La adopción de IBM Cloud for Financial Services no pretende ser un factor diferenciador frente a la competencia para un único banco. Está diseñado para transformar el sector.
Para ello, seguramente habrá sido necesario contar con una gran colaboración por parte de la competencia.
Sí, así fue. La elaboración de un conjunto de normas —por ejemplo, sobre cómo cifrar los datos o cómo proteger los datos personales de los clientes— que todas las entidades financieras adoptaran y que los organismos reguladores internacionales reconocieran fue un proceso largo. Sin embargo, el primer paso consistía en conseguir que uno o varios proveedores de servicios comenzaran a integrar estas funcionalidades en sus plataformas. IBM fue la única empresa que dio un paso al frente.
¿Por qué cree que fue precisamente IBM la que dio un paso al frente?
La razón es sencilla. La tradición de IBM consiste en gestionar cargas de trabajo de misión crítica de forma controlada. Eso es lo que ha hecho a lo largo de toda su historia, de más de 100 años. Las demás empresas del sector de la nube tienen unos orígenes distintos; no es que sean malos, pero sí son distintos.
IBM está desarrollando un enfoque especializado por sectores. Está aplicando su experiencia en el sector, junto con capacidades de seguridad punteras y un ecosistema de más de 50 socios tecnológicos, para crear la primera nube del mundo preparada para los servicios financieros. Y eso, a su vez, está ayudando a las entidades de servicios financieros a cumplir con la normativa y a garantizar la seguridad.
Asimismo, hemos puesto en marcha el Consejo Asesor de IBM Financial Services Cloud. Cuenta con la participación de algunos de los principales bancos del mundo y tiene como objetivo reunirlos para impulsar la evolución estratégica de la seguridad en la nube en este sector tan regulado.
¿De qué manera se beneficiarán las empresas sujetas a regulación de una nube híbrida, en comparación con las nubes públicas?
La primera ventaja es el ritmo. No hay ni una sola entidad financiera en el mundo que haya trasladado más del 5 % de sus cargas de trabajo a la nube. Y esas son cargas de trabajo no esenciales. Esto se debe a que no pueden implementar el resto sin un marco de control que aborde las normas de seguridad y cumplimiento del sector. Por lo tanto, para las entidades de servicios financieros, la capacidad de llevar a cabo una transformación digital puede acelerarse con un enfoque como el de IBM, que incluye un marco de controles de cumplimiento optimizado y específico para el sector.
Esta visión exige que los proveedores de tecnología, en particular los de software como servicio, adopten también este marco. ¿Cómo va eso?
El objetivo de IBM es crear un entorno de confianza para todas las partes, incluidos los proveedores de software independientes y los proveedores de SaaS. Las autoridades reguladoras están muy preocupadas cuando las empresas utilizan servicios SaaS alojados en plataformas en la nube que no cuentan con controles integrados. Por lo tanto, este enfoque resulta beneficioso tanto para las entidades financieras como para los organismos reguladores. Pero también resulta beneficioso para los proveedores de SaaS, ya que no tienen que incorporar ellos mismos esos controles, lo cual puede llevar entre 12 meses y dos años.
Además, este marco permite a los bancos colaborar con proveedores de SaaS más pequeños con mucha mayor rapidez. Sin ello, un banco puede tardar 18 meses en incorporar a un proveedor más pequeño y garantizar que cumple con el marco de control, momento en el que la oportunidad de innovación podría haber pasado ya.
¿Creará IBM nubes híbridas similares para otros sectores regulados?
Sí. Recientemente hemos anunciado una arquitectura de nube híbrida diseñada específicamente para el sector de las telecomunicaciones.
Usted ha señalado que las empresas de servicios financieros han trasladado menos del 5 % de sus cargas de trabajo a la nube. A medida que las empresas adopten una estrategia de nube híbrida, ¿cómo variará ese porcentaje?
Yo diría que entre el 50 % y el 60 % de las cargas de trabajo se trasladarán a nubes especializadas a medida que el sector adopte estrategias de nube híbrida. Pero dependerá del sector. Esta iniciativa de otros proveedores de servicios en la nube para trasladar todo a la nube pública resulta increíblemente ingenua. Creemos que la dependencia de un único proveedor va en contra del espíritu de la verdadera nube híbrida, que debe ser abierta, pero que también debe ofrecer la seguridad y el control que necesitan las empresas, especialmente aquellas que operan en sectores regulados, como el de los servicios financieros.
Dado que la mayoría de nosotros trabajamos desde casa, las empresas se ven obligadas a gestionar un número de dispositivos mucho mayor que en el pasado. ¿Están las empresas prestando la atención suficiente a la gestión de los terminales, incluso en estos momentos?
La seguridad de los dispositivos finales es absolutamente esencial en cualquier circunstancia, pero lo es aún más cuando nuestros empleados trabajan desde casa. Muchas de las herramientas que se crearon para funcionar dentro de la empresa y a través de redes corporativas no funcionan en redes Wi-Fi.
Y la seguridad de los dispositivos finales reviste una importancia capital, ya que el fraude ha aumentado un 4,000 % desde febrero, dado que los ciberdelincuentes tratan de aprovecharse del hecho de que son muchas las personas que acceden a las redes corporativas a través de conexiones inseguras. Por lo tanto, la seguridad de los dispositivos finales era sumamente importante antes de la pandemia, lo es ahora y lo seguirá siendo en el futuro, ya que los hábitos de trabajo de las personas han cambiado.

