En primer lugar, analizamos un informe en el que se detallan varios paquetes de Python fraudulentos presentes en el registro PyPI, que, según afirman los investigadores, distribuyen malware destinado al robo de información. A continuación, analizamos el último informe de KELA, que contiene una gran cantidad de datos relativos a la actividad relacionada con los principales programas de ransomware, así como un resumen de las cifras de ventas de credenciales robadas recopiladas de los intermediarios de acceso inicial (IAB) durante el último trimestre.
1. Se han detectado decenas de paquetes de PyPI que distribuían W4SP programas maliciosos destinados al robo de información
Un nuevo informe de « » elaborado por la empresa de seguridad de la cadena de suministro de software Phylum revela la existencia de varios paquetes de Python en el registro PyPI que, según los investigadores, distribuyen malware destinado al robo de información (en concreto, el « W4SP info-stealer» se instala en equipos comprometidos a través de código malicioso ofuscado inyectado en dichos paquetes).

Unos investigadores han descubierto 29 paquetes en el repositorio « » #Python Package Index (PyPI) cuyo objetivo es infectar los equipos de los desarrolladores con un #malware denominado « W4SP Stealer». Lea: thehackernews.com/2022/11/resear… #infosec #cybersecurity #hacking
La plataforma automatizada de detección de riesgos de Phylum alertó a sus analistas sobre una actividad sospechosa procedente de decenas de paquetes de PyPI publicados recientemente. Sus investigadores califican esta actividad como un sofisticado intento de introducir el programa de robo de información « W4SP » ( ) en los equipos de los desarrolladores de Python.
Según Phylum, este ataque comienza cuando el autor de la amenaza, cuyo nombre se desconoce, copia bibliotecas populares ya existentes e inyecta una instrucción maliciosa __import__ en el código fuente de unos paquetes que, por lo demás, son inofensivos.
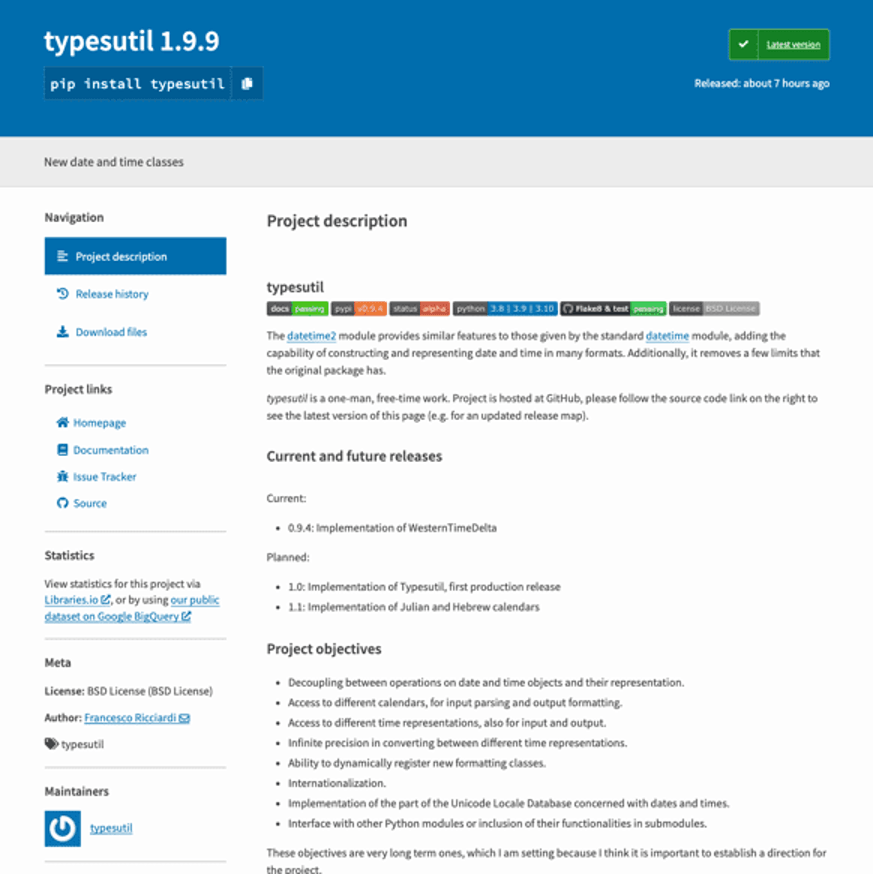
Al copiar paquetes auténticos ya existentes, el autor puede beneficiarse de la página de destino de PyPI asociada a cada paquete (generada por su archivo setup.py e que incluye el archivo README.md de los paquetes originales), lo que da como resultado una página de destino de aspecto realista, con enlaces que funcionan, lo que confiere una notable sensación de legitimidad a la operación.
De Phylum: «Esta es la página de inicio de PyPI del paquete malicioso typesutil. «Como puede observar, el atacante simplemente ha copiado el paquete datetime2 y ha realizado algunas modificaciones menores con el fin de que el texto concuerde con el nombre falso con el que se publicó el paquete».
Los ataques parecen haber comenzado en algún momento en torno a October 1, 2022, y han ido cobrando impulso gradualmente hasta llegar a merecer ser calificados como una campaña hostil concentrada en torno a October 22, 2022. No obstante, Phylum reconoce haber detectado un pequeño número de paquetes que contenían indicadores de compromiso (IOC) similares, publicados en July 2022.
La hipótesis actual es que esta actividad anterior probablemente constituyera una prueba de concepto (PoC), que permitió a los atacantes poner a prueba su metodología. Lo que estamos observando ahora bien podría ser el resultado de esos esfuerzos exploratorios.
Evolución de las tácticas adversarias
Al analizar los paquetes que representan la culminación de los esfuerzos de este actor malicioso (en particular los más antiguos), quedó claro para los investigadores que la mayor parte de ellos se habían visto comprometidos simplemente mediante la inserción de la instrucción maliciosa __import__ mencionada anteriormente, ya fuera en el archivo setup.py o en el __init__.py. Esta solución resultó ser un tanto torpe, y el hecho de colocar el archivo importado en ubicaciones bastante evidentes y fáciles de localizar provocó que muchos de los intentos del actor fueran detectados y neutralizados.
Esto llevó al atacante a cambiar de táctica. En lugar de limitarse a colocar el código importado en un lugar fácil de localizar dentro de los paquetes objetivo, este comenzó a situarse deliberadamente fuera de la pantalla; para ello, el atacante aprovechó el punto y coma —un elemento poco utilizado en Python— para insertar el código malicioso junto al código legítimo en las mismas líneas (véase más abajo una captura de pantalla del archivo setup.py extraída del paquete malicioso typesutil).
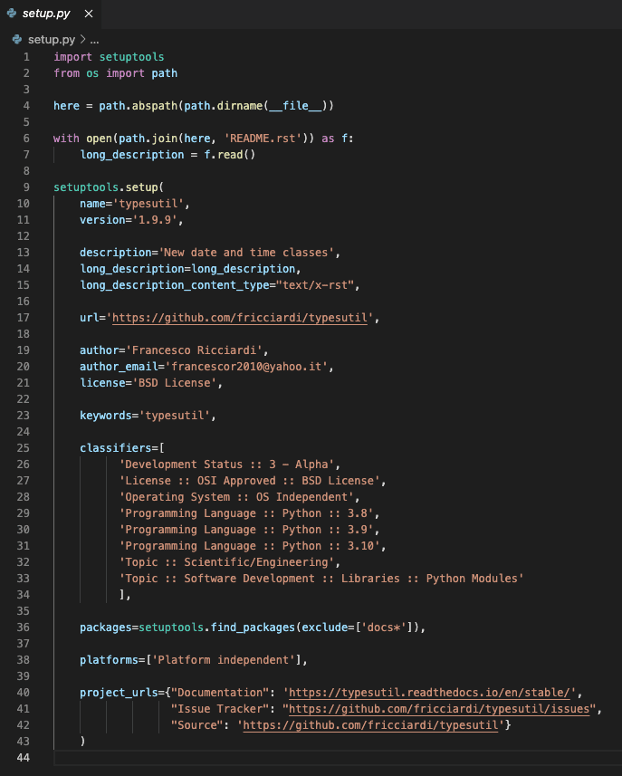
A primera vista, todo parece estar en orden. Solo cuando se amplía la ventana del editor de código (o se activa el ajuste de línea) queda al descubierto el truco, y de repente se ve «__import__», situado muy lejos a la izquierda —desplazado 318 espacios (véase más abajo).
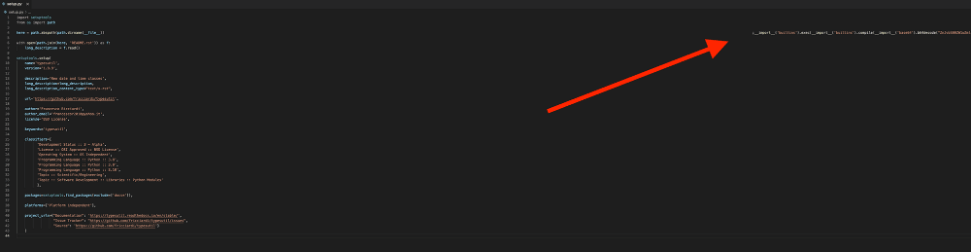
En muchos casos, basta con un segundo o dos de descuido o falta de atención a los detalles por parte del desarrollador para que se sustituya un paquete legítimo por uno malicioso, lo que, sin saberlo, da lugar a un posible incidente en la cadena de suministro de software.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Teniendo en cuenta que la seguridad de la cadena de suministro de software es un tema candente en estos momentos, junto con el flujo constante de riesgos a los que se enfrenta el sector del software de código abierto, noticias como esta deben tomarse en serio. Dicho esto, existe una gran diferencia entre tomarse en serio una amenaza y actuar en consecuencia con calma y mesura, y permitir que una amenaza potencial provoque el caos y dicte cada uno de sus movimientos».
«La conclusión que cabe extraer es que incidentes como Heartbleed y el caso de SolarWinds, de gran repercusión , así como el de , han dejado una huella imborrable en el panorama de las amenazas cibernéticas, y es probable que las cosas nunca vuelvan a ser como antes». ¿Es esto algo positivo? ¿Ha sido alguna vez el panorama de amenazas normal o estable? Es una pregunta muy subjetiva, y no voy a intentar responderla. Sin embargo, el consenso actual entre los expertos en inteligencia es que el ámbito cibernético ha alcanzado un punto de inestabilidad que la mayoría de las fuentes de las que dependemos para obtener información no habían observado anteriormente».
«No obstante, trabajar con plataformas de código abierto ofrece numerosas ventajas. «Y es importante mantener un escepticismo sano respecto a la capacidad de un gran número de proyectos para integrar la seguridad de forma coherente y fiable como una característica intrínseca, en lugar de como un elemento añadido a posteriori».
«El caso de PyPI mencionado anteriormente no es más que el último de una larga serie de ejemplos en los que los autores de amenazas intentan comprometer los paquetes, las bibliotecas y los proyectos en los que los desarrolladores han confiado durante años para simplificar su trabajo, y algunos de los cuales pueden dar por sentada la integridad y la autenticidad de los recursos que importan».
«La realidad es que el software de código abierto no recibiría tanta atención por parte de nuestros adversarios si no fuera un medio tan atractivo y tan eficaz para la distribución de cargas maliciosas o para la consecución de otros objetivos maliciosos».
2. El informe de KELA detalla la actividad relacionada con el ransomware y las ventas de acceso a redes correspondientes al tercer trimestre de 2022
El informe recientemente publicado por KELA, titulado «Víctimas del ransomware “” y ventas de acceso a redes en Q3 2022», contiene una gran cantidad de datos relacionados con la actividad más destacada del ransomware y las ventas generadas por los intermediarios de acceso inicial (IAB) durante el último trimestre de 2022.
El informe hace hincapié en el hecho de que, durante este trimestre, los autores de las amenazas han ofrecido paquetes de acceso inicial más costosos, lo que probablemente indique que la demanda de puntos de acceso y credenciales robadas está aumentando.
Conclusiones de KELA sobre el ransomware
En Q3 2022, KELA identificó unas 600 víctimas en sus fuentes, entre las que se incluyen blogs y portales de los autores de ransomware, sitios web de filtraciones de datos e informes públicos. De media, KELA registró unos 200 ataques al mes en Q3 , frente a los 216 de Q2.
Principales grupos de ransomware
Los grupos de ransomware más activos en Q3 fueron LockBit, Black Basta, Hive, Alphv/BlackCat y BianLian.
- de LockBit: LockBit contó con más de 200 víctimas, lo que supone cuatro veces más que sus rivales más cercanos, y mantuvo su posición en lo más alto de la lista.
- de Black Basta: La actividad de Black Basta se mantuvo estable entre Q2 y Q3 , con 50 víctimas en cada caso.
- de Hive: Hive parece haber incrementado considerablemente su actividad en comparación con Q2 , en aproximadamente un 67 %.
- Alphv/BlackCat: La actividad de esta operación se redujo en aproximadamente un 28 %, pasando de Q2 a Q3.
- BianLian: BianLian es un grupo de ransomware relativamente nuevo que se ha abierto paso rápidamente hasta situarse entre los cinco primeros de este mes.
Principales sectores afectados por el ransomware
Según KELA, el sector más afectado por el ransomware durante este trimestre fue el de los servicios profesionales. LockBit, Hive y Alphv fueron los responsables de aproximadamente la mitad de los ataques en este sector. Los siguientes sectores más afectados fueron el sector manufacturero y de productos industriales, y el sector sanitario.
Países con mayor incidencia de ransomware
Estados Unidos parece ser el país más afectado durante este trimestre, ya que el 40 % de los ataques observados por KELA han afectado a empresas estadounidenses. Tras Estados Unidos le siguen el Reino Unido, Francia, Alemania y España.
Ventas de acceso a la red
En el caso de Q3 KELA, se localizaron más de 570 anuncios de venta de accesos a la red, con un precio de venta total de unos 4 millones de dólares, aunque uno de ellos se ofrecía por 3 millones de dólares. Esta cifra supone un aumento significativo en comparación con los aproximadamente 660,000 dólares exigidos en Q2. Sin embargo, si se excluye ese valor atípico de 3 millones de dólares, la diferencia no sería ni de lejos tan grande.
Sin tener en cuenta esta oferta, el precio medio de acceso fue de unos 2,800 dólares por Q3 , frente a los 1,500 dólares por Q2. El precio mediano refleja una variación más significativa, pasando de 300 dólares en Q2 a 1350 dólares en Q3. Este aumento pone de manifiesto que, en general, los agentes han puesto a la venta inmuebles más caros durante este trimestre.
Conclusiones iniciales sobre el intermediario de acceso
Alrededor de 110 agentes se dedicaban a la venta de accesos a la red, una cifra que no dista mucho de la del trimestre anterior.
Los principales intermediarios de acceso inicial
Cada una de las tres principales IAB ofrecía a la venta un mínimo de 40-100 accesos.
- R1z: Este actor se incorporó a los foros de ciberdelincuencia en 2019 , pero no comenzó a vender acceso a la red hasta July 2022. El actor suele vender vulnerabilidades que permiten la ejecución remota de código y ha publicado unos 100 anuncios correspondientes a Q3.
- Salvador_Dali: Este actor lleva actuando como IAB desde May 2022 y se centra principalmente en empresas con sede en EE. UU. Este agente no suele especificar el tipo de acceso ni el precio.
- Orangecake: Este actor lleva en activo desde September 2021 y suele ofrecer acceso VPN-RDP a la venta. Este actor se ha ganado una gran reputación en los foros e incluso se le ha visto colaborando con diversos grupos de ransomware.
Principales países y sectores a los que se dirige la IAB
Estados Unidos fue el país más afectado por los IAB, al igual que en Q2, con un 30 % del número total de víctimas. A Estados Unidos le siguen el Reino Unido, Canadá y la India. El sector de los servicios profesionales fue el sector más abordado por las IAB, seguido del de la fabricación y los productos industriales, y del sector tecnológico.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Es importante recordar que sería imposible que una empresa recopilara información sobre todos y cada uno de los ciberataques que se producen en todo el mundo durante un periodo de tiempo determinado, sobre todo teniendo en cuenta la cantidad de casos que podrían no denunciarse o cuyo autor no se identificara». «También es necesario tomar estos datos con cierta cautela, ya que CTI no puede confirmar que sean totalmente exhaustivos».
«CTI ha informado sobre todas las operaciones que KELA ha incluido en su lista de los principales grupos de ransomware « » ( ) y, además, ha informado ampliamente sobre los IAB en los últimos meses, lo cual concuerda bastante bien con lo que ha informado KELA». Quizá lo más destacable de estos datos sea el hecho de que los autores de las amenazas están ofreciendo acceso a la red a un precio mucho más elevado en comparación con el trimestre anterior. ¿Podría ser que los ciberdelincuentes estén dispuestos a pagar una cantidad mayor para entrar en el mercado? ¿O es que las IAB se están volviendo cada vez más codiciosas con sus ofertas?»
¿Tiene alguna información sobre estas historias que desee compartir? Visite y el foro de debate de Tanium para iniciar una conversación.
Si desea ampliar información, consulte nuestros últimos resúmenes de inteligencia sobre ciberamenazas en .

