El problema al que se enfrentan a diario los equipos de seguridad
El número de vulnerabilidades está aumentando rápidamente,¹ la proliferación de activos se está acelerando y los modelos de IA de vanguardia han cambiado por completo las reglas del juego. Los atacantes pueden ahora detectar y aprovechar las vulnerabilidades en cuestión de horas,2 antes de que la mayoría de los equipos puedan reaccionar. Los equipos de operaciones de TI y de seguridad tienen dificultades para saber qué activos están expuestos al exterior. Rara vez disponen del tiempo o los recursos necesarios para hacer algo más que reaccionar ante la última amenaza que surge. Sin embargo, los autores de las amenazas no hacen distinciones. Pueden aprovechar cualquier cosa, incluidas vulnerabilidades conocidas y de larga data que los equipos nunca llegaron a corregir, o encadenar vulnerabilidades menos críticas de formas novedosas. Los enfoques reactivos, sencillamente, no son suficientes. Los equipos necesitan información basada en la inteligencia artificial y automatización para detectar de forma exhaustiva todas las vulnerabilidades, establecer prioridades teniendo en cuenta el contexto de los atacantes y acelerar la corrección antes de que los adversarios se adelanten.
Así es como se ve la excelencia: visibilidad unificada, prioridades mejor definidas y cobertura permanente
La respuesta no es otra herramienta. Se trata de un enfoque fundamentalmente diferente. Las organizaciones que se sitúan a la vanguardia comparten tres características: una visión unificada y actualizada de los riesgos tanto internos como externos, todo ello en un único lugar; un sistema de priorización basado en el contexto del atacante, en lugar de en puntuaciones de gravedad sin procesar; y las principales vulnerabilidades vinculadas directamente a medidas de corrección autónomas impulsadas por inteligencia artificial.
La visibilidad unificada consiste en ver lo mismo que ven los atacantes —activos expuestos a Internet, puertos abiertos, sitios web, certificados y errores de configuración— en correlación con los datos internos en tiempo real de los terminales. Establecer prioridades de forma más inteligente implica ir más allá de las puntuaciones de gravedad. Los análisis y las recomendaciones basados en inteligencia artificial ayudan a su equipo a comprender qué vulnerabilidades se encuentran en posibles vías de ataque hacia sus activos más críticos, y qué soluciones eliminan de un solo golpe las vulnerabilidades de mayor riesgo. Y una cobertura permanente implica un proceso continuo de detección y evaluación, ya que la superficie de ataque cambia cada día, y un análisis semanal nunca es suficiente.
Presentamos la gestión de la superficie de ataque externa de Tanium y el mapeo de la ruta de ataque de Tanium
Hoy anunciamos dos nuevas funcionalidades de la plataforma de TI autónoma de Tanium, que se basa en Tanium Atlas, y que ayudan a los equipos de seguridad a resolver estos problemas.
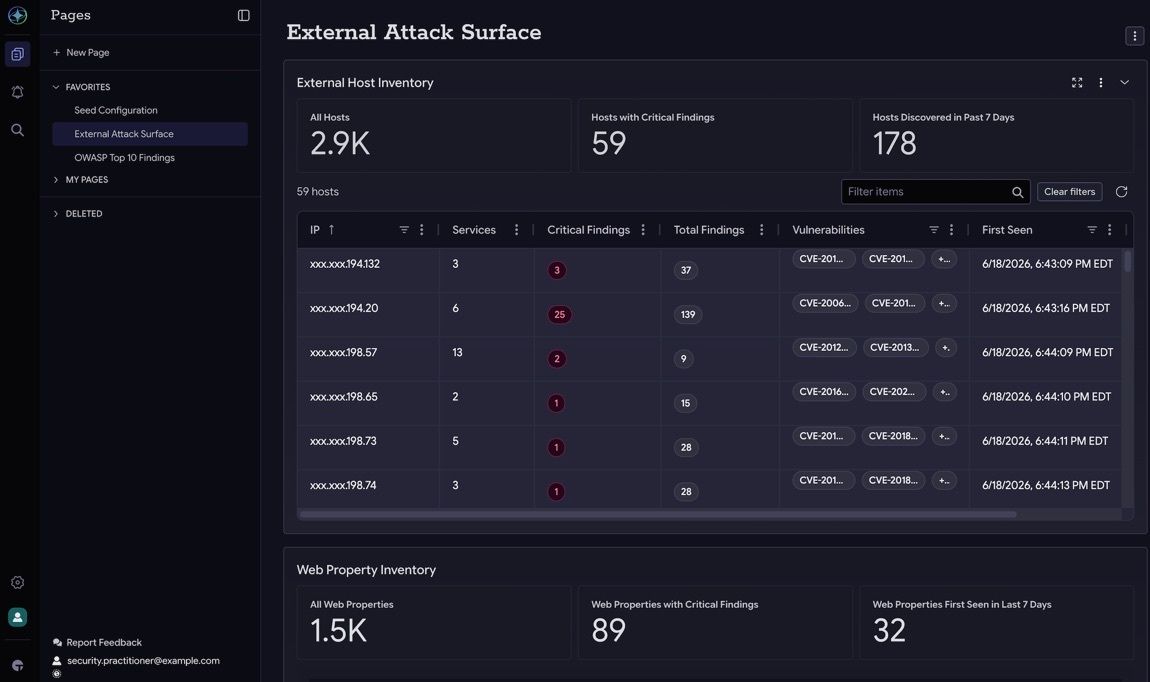
La gestión de la superficie de ataque externa de Tanium ofrece a su equipo una visibilidad continua y permanente de sus activos expuestos a Internet: la misma perspectiva de la que ya disponen los atacantes. Mediante el uso de datos externos sobre activos líderes en el sector, procedentes de Censys, Tanium combina la telemetría de los terminales en tiempo real con un mapa de la infraestructura global de Internet que se actualiza continuamente, lo que proporciona a los equipos de seguridad una visión completa y contextual de los riesgos tanto internos como externos en un único lugar.
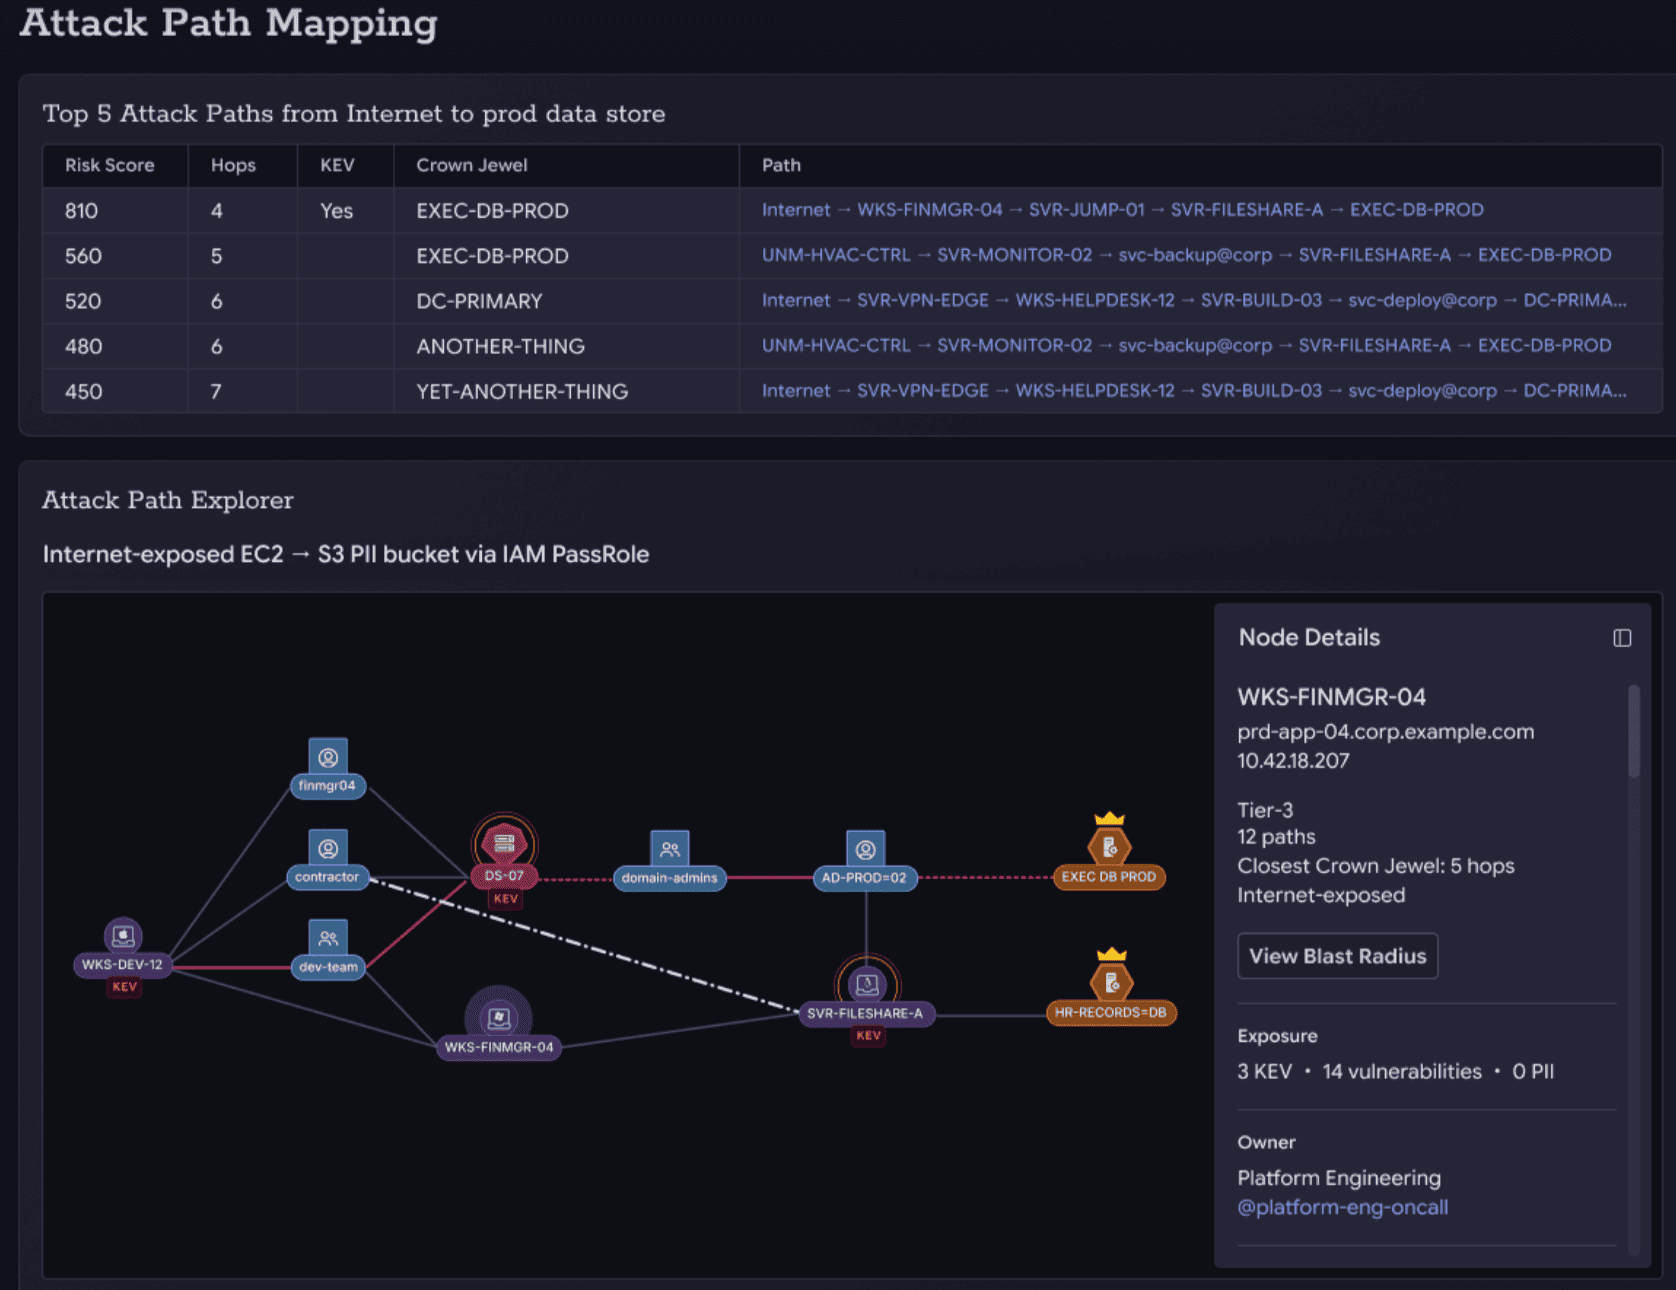
El mapeo de la ruta de ataque de Tanium muestra cómo los atacantes podrían desplazarse lateralmente para encadenar vulnerabilidades, errores de configuración y relaciones de identidad en todo su entorno y acceder a sus activos más críticos. Al identificar los cuellos de botella más importantes, los equipos tienen la certeza de que están solucionando lo que más importa.
En conjunto, cierran el ciclo que va desde el descubrimiento continuo hasta una priorización más inteligente y la corrección autónoma, sin los traspasos manuales ni la proliferación de herramientas que hoy en día ralentizan a los equipos.
Gestión de la superficie de ataque externa de Tanium
Tanium detecta y evalúa ahora de forma continua sus activos conectados a Internet, incluidos los servidores, los sitios web y los certificados. Y dado que Tanium ya es líder en datos de telemetría de terminales en tiempo real , Tanium Atlas proporciona a su equipo la visibilidad basada en inteligencia artificial necesaria para analizar los activos en profundidad, relacionar los errores de configuración con la vulnerabilidad real y obtener una visión global del riesgo en toda la superficie de ataque desde un único lugar.
Mapeo de la ruta de ataque de Tanium
La función «Tanium Attack Path Mapping» elimina la información superflua para mostrar exactamente cómo los atacantes encadenarían vulnerabilidades, errores de configuración y relaciones de identidad en todo su entorno para acceder a sus activos más críticos. Ayuda a identificar los puntos de estrangulamiento en los que una sola corrección interrumpe el mayor número de rutas a la vez. Desarrollada sobre la base de Tanium Atlas, ofrece una visión global en tiempo real de los dispositivos finales, Entra ID, AWS y Active Directory local de forma simultánea, lo que permite determinar con claridad «¿qué debemos solucionar primero?».
El resultado: una respuesta más rápida, menos puntos ciegos y un circuito cerrado
Tanium External Attack Surface Management y Tanium Attack Path Mapping ofrecen lo que las organizaciones han estado solicitando: una visibilidad unificada de los activos tanto internos como externos, una priorización más inteligente basada en el contexto real del atacante y una cobertura permanente que se adapta al ritmo de una superficie de ataque en constante evolución. Gracias a la tecnología de Tanium Atlas y a los análisis basados en inteligencia artificial, la plataforma correlaciona continuamente los riesgos, destaca las recomendaciones de mayor impacto y actúa de forma autónoma, cerrando el ciclo desde la detección hasta la resolución sin los traspasos manuales ni la proliferación de herramientas que hoy en día ralentizan el trabajo de los equipos.
Ambas funciones están disponibles de forma generalizada en la plataforma Tanium Autonomous IT a partir de la versión « June 22, 2026».
Para obtener más información, visite la página de gestión de exposiciones de Tanium.
1 Métricas de CVE, CVE.org, consultado en May 12, 2026.
2 Actualización sobre los riesgos de alineación:, Anthropic, April 7, 2026.

