
Tras el anuncio de Mythos en April 2026, las organizaciones que utilizan la inteligencia artificial para identificar vulnerabilidades de software han contribuido a un aumento significativo del número de CVE recién descubiertas y de sus definiciones. Este cambio refleja una tendencia más amplia en todo el sector: la inteligencia artificial está contribuyendo a detectar vulnerabilidades con mayor rapidez que nunca, y los equipos de seguridad necesitan la visibilidad, el control y la rapidez necesarios para responder.
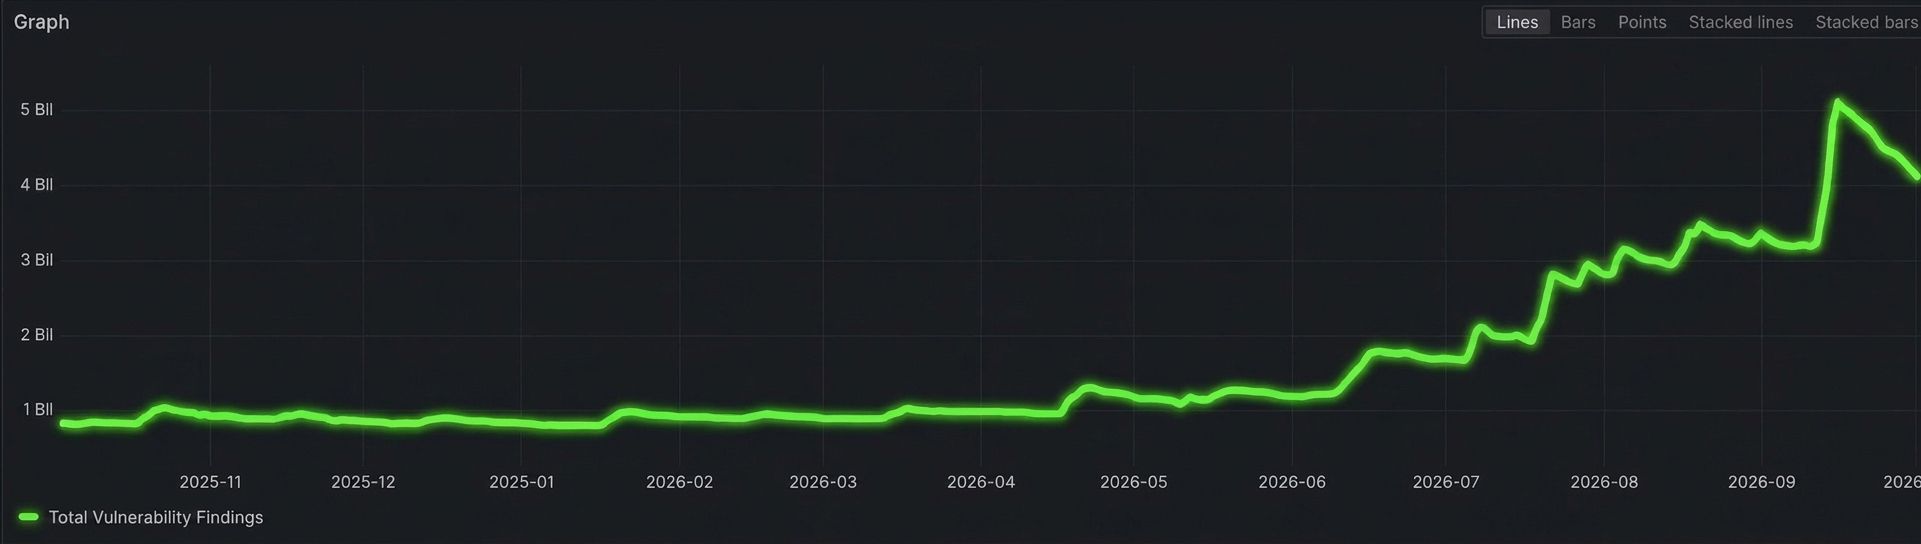
En Tanium, hemos estado siguiendo de cerca esta tendencia en los entornos de nuestros clientes. Antes de mediados deJune 2026, el número diario de vulnerabilidades detectadas a través de Tanium Exposure Management solía rondar los mil millones entre todos los clientes. A partir de julio, esa cifra se disparó, llegando a alcanzar los 6 000 millones diarios en septiembre.
Esto coincide en gran medida con la tendencia reciente de los CVE de Microsoft: el «Patch Tuesday» de junio incluyó 220 CVE, y el de septiembre ascendió a 999.* Esto constituye una clara señal de que el volumen de vulnerabilidades recién reveladas está provocando el aumento repentino de los hallazgos que estamos observando en los entornos de los clientes.
Gráfico 1: Hallazgos diarios de vulnerabilidades identificados mediante Tanium Exposure Management
Este aumento pone de manifiesto una realidad importante para los equipos de seguridad y de operaciones de TI: la gestión de vulnerabilidades ya no se limita únicamente a identificar riesgos. Se trata de actuar con rapidez, con confianza y a gran escala.
La buena noticia es que, en Tanium, ya estamos observando cómo estas cifras van disminuyendo tras alcanzar su punto álgido en el caso de nuestros clientes. Esto constituye una clara señal de que, gracias a Tanium Atlas, nuestros clientes no solo detectan vulnerabilidades, sino que también las priorizan y las corrigen de forma autónoma, basándose en datos de los terminales en tiempo real. Pero aún queda trabajo por hacer. El «Patch Tuesday» se celebra cada mes, lo que refuerza la necesidad de contar con una visibilidad continua y una respuesta rápida en todos los terminales. En un mundo posterior a Mythos, lo más importante es reducir el intervalo de tiempo entre el descubrimiento y la corrección.
Con Tanium, las organizaciones obtienen una visibilidad completa de sus activos internos y externos, una priorización centrada en los atacantes que identifica los puntos críticos de mayor impacto y la capacidad de actuar con rapidez desde una única plataforma. Combinamos la información sobre los terminales en tiempo real con la corrección autónoma, en lugar de tener que coordinar varias herramientas, para reducir la vulnerabilidad antes de que los atacantes puedan aprovecharse de ella.
Ya ha pasado otro «Patch Tuesday». No permita que sus dispositivos finales se queden atrás.
*Fuente: https://msrc.microsoft.com/update-guide/releaseNote/ (se abre en una nueva pestaña)

