Frank Cilluffo ha aprendido a ver más allá de los aspectos políticos que apenas nadie conoce.
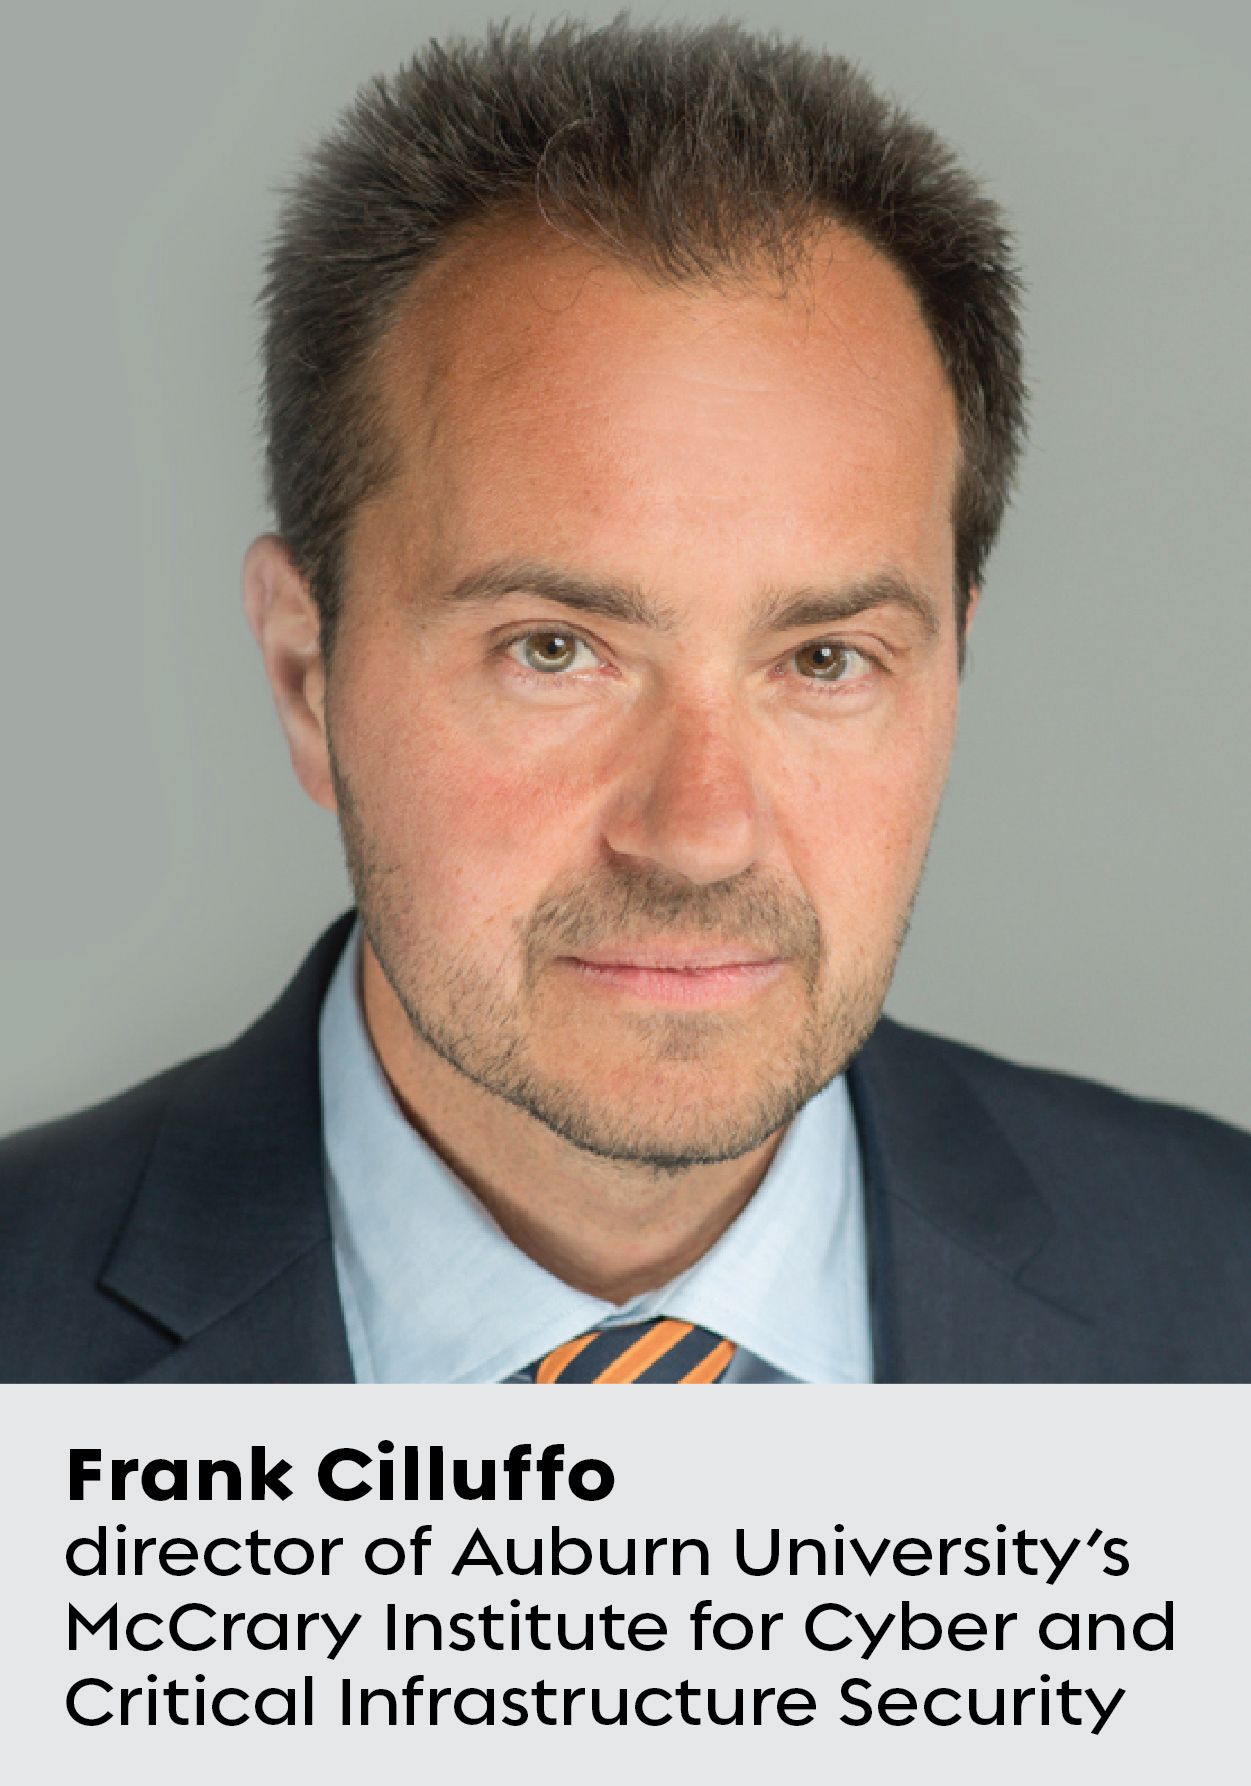
Ocupó el cargo de asesor principal de Tom Ridge, el primer director de la Oficina de Seguridad Nacional, tras los atentados del 9/11 . Dirige el Instituto « » McCrary para la Seguridad Cibernética y de las Infraestructuras Críticas de la Universidad de Auburn. Asimismo, es miembro de la Comisión Cyberspace Solarium (CSC) de la Agencia de Seguridad Nacional de Estados Unidos ( ), el organismo intergubernamental cuyo objetivo es proteger a Estados Unidos de los ciberataques.
Cilluffo y el CSC han demostrado tener una gran influencia. Veinticinco de las recomendaciones del grupo se incorporaron a la Ley de Autorización de la Defensa Nacional para el ejercicio fiscal 2021, que se promulgó en enero. A raíz de la reciente filtración de datos de SolarWinds y del reciente ataque de ransomware contra y Colonial Pipeline, Cilluffo y el CSC se han convertido en referentes fundamentales para los responsables políticos y los directores de sistemas de información (CIO) de las empresas que buscan orientación.
[Lea también: La infraestructura cibernética de Estados Unidos está en crisis]
Gran parte del trabajo de Cilluffo en el Instituto McCrary se centra en la investigación destinada a reforzar la ciberseguridad tanto en el sector privado como en el público, así como a elaborar políticas que protejan las infraestructuras críticas de Estados Unidos.
Cilluffo participó en una mesa redonda en RSA Conference 2021 para debatir qué se necesita para mejorar la situación de la ciberseguridad del país. Se reunió previamente con Endpoint para tratar la colaboración con el Congreso y los organismos ejecutivos con el fin de que las recomendaciones de la CSC se convirtieran en una realidad a nivel nacional.
¿De qué manera influirá su comisión en la ciberseguridad de EE. UU.?
Uno de los principales retos en materia de ciberseguridad es la conciencia situacional. Por lo tanto, una de nuestras principales iniciativas es lo que denominamos el «entorno colaborativo cibernético conjunto». Se trata de una colaboración público-privada. Llevamos años hablando de ello, pero, en realidad, ¿qué medidas operativas puede adoptar para impulsar ese proceso?
«. Uno de los grandes retos en materia de ciberseguridad es la conciencia situacional.»
En el marco de esta iniciativa, vamos a comenzar por las infraestructuras críticas: aquellos sectores esenciales en los que un incidente de ciberseguridad podría tener consecuencias catastróficas para la salud y la seguridad públicas, la seguridad económica o la seguridad nacional. Se trata de un concepto de base de datos. Se trata de un entorno basado en la nube que recopila datos del Gobierno federal y de algunas de las infraestructuras más críticas, denominadas en conjunto «infraestructuras críticas de importancia sistémica» (SICI).
¿Cómo piensa superar las reticencias del sector privado a la hora de compartir datos?
Una idea que está ganando adeptos en estos momentos gira en torno a la codificación de un «estado de emergencia cibernética». Piense en la recuperación ante desastres: necesitamos lo mismo en el ámbito cibernético, especialmente en lo que respecta a los socios estatales, locales, tribales y territoriales. Estas entidades asumen el mismo riesgo que las autoridades federales, y sus capacidades están lamentablemente muy por detrás. Lo considero similar a una declaración de catástrofe de la FEMA cuando se produce un desastre natural. Del mismo modo que los municipios necesitan ayuda federal en esos momentos, los incidentes cibernéticos también requieren financiación para proporcionar apoyo técnico y recursos que permitan ampliar la capacidad en caso de que se produzca un incidente.
¿Espera que los beneficios se extiendan al sector privado?
Por supuesto. Al igual que ocurre con un desastre natural, al fin y al cabo, verá cómo Verizon, AT&T y otras empresas se sitúan en el centro de la respuesta, con el único fin de garantizar que las comunicaciones esenciales sigan fluyendo.
«Queremos crear un cargo de embajador para la diplomacia cibernética.»
Una de nuestras recomendaciones, que la Cámara de Representantes ya ha aprobado, consistía en promulgar una Ley de Diplomacia Cibernética que reforzara el papel del Departamento de Estado en las respuestas cibernéticas. Deseamos crear un puesto de embajador.
Hemos cedido el campo de batalla cibernético internacional, del que ahora se aprovechan plenamente Rusia y China. Nunca diré que debamos renunciar a nuestros intereses nacionales, pero debemos encontrar formas de colaborar mejor con nuestros aliados para hacer frente a [asuntos como] la ambición « 5G » de Huawei.
¿Quién corre con los gastos de una ciberseguridad más sólida tanto en el sector público como en el privado?
Estamos estudiando la viabilidad de crear un grupo de inversión en materia de seguridad nacional, de carácter público-privado, con el fin de atraer capital privado para realizar inversiones. Existen todo tipo de lagunas legales que han permitido a otros países, con intenciones distintas a las nuestras, acaparar oportunidades en la financiación de empresas emergentes en fase inicial en el ámbito tecnológico. Tenemos que volver a relocalizar algunas de estas tecnologías en nuestro país. Ya se trate de los componentes más críticos, como los chips, tenemos que recuperarlos.
Dicho esto, no me importa lo segura o sólida que sea su respuesta. Si el hardware presenta posibles vulnerabilidades, esto lo deja expuesto a posibles ataques. Tenemos que recuperar esa tecnología para poder tener una mayor confianza en nuestras cadenas de suministro, nuestros productos y nuestros componentes.
¿Cómo debería Estados Unidos defenderse de los ciberdelincuentes y los Estados-nación que actúan de forma conjunta?
La comisión está decidida a impulsar la creación de una Oficina de Estadísticas Cibernéticas. De este modo, dispondremos de datos actuariales y estadísticas que nos permitan, en última instancia, definir respuestas y herramientas de ciberseguridad eficaces. Asimismo, se apoya la creación de instituciones como un Centro de Asistencia y Recuperación para Víctimas de Delitos Cibernéticos. Al fin y al cabo, las personas siguen sin saber a quién llamar tras un incidente. ¿A quién le importa si estamos ganando el juego político dentro del Beltway si no estamos ayudando al ciudadano de a pie?
Tras ataques informáticos como el de SolarWinds, ¿cómo se puede proteger la cadena de suministro de software sin mermar la productividad?
Pedimos que se cree un Centro Nacional de Información sobre la Cadena de Suministro. Una vez más, no nos referimos únicamente al Gobierno, sino también a la participación del sector privado para que podamos tener una visión clara de la situación. Ahora, cada vez que ocurre algo, nos vemos obligados a actuar de forma reactiva. Ese no es un enfoque sostenible. Debemos contar con una mayor visibilidad en todas nuestras cadenas de suministro, centrándonos, evidentemente, en primer lugar en los sectores y funciones más críticos. No podemos limitarnos a reaccionar constantemente y adoptar un enfoque táctico ante una cuestión estratégica.
«Las empresas deben ayudarnos a definir el camino a seguir, ya que se encuentran en primera línea de esta guerra.»
Necesitamos visibilidad, y ahora mismo no la tenemos. Nuestras recomendaciones deben incluir al sector privado. Las empresas deben ayudarnos a definir el camino a seguir, ya que se encuentran en primera línea de esta guerra. No son muchas las empresas que se lanzaron al mercado pensando que tendrían que defenderse de los servicios de inteligencia extranjeros.
El Gobierno federal puede aportar algunas capacidades verdaderamente singulares, entre las que se incluye la información de inteligencia procedente de múltiples fuentes. Pero no son, en absoluto, la panacea. Las empresas deben adoptar todos estos conceptos y hacerlos realidad.

