A Bennett Hendrix III le cautivó la idea de convertirse en un detective especializado en ciberseguridad tras ver un episodio de la serie sobre un asesino en serie « : Dexter» cuando estaba en el instituto. Más tarde buscó en Google «informática forense» y pasó horas informándose sobre virus, malware y un mercado laboral en pleno auge. A raíz de esa breve experiencia, decidió dedicarse profesionalmente a la ciberseguridad.
Sin embargo, el hecho de haber crecido en un barrio mayoritariamente negro cerca de San Luis, en un sistema educativo que no ofrecía planes de estudios de STEM, lo hizo difícil. A pesar de que al principio le costó mucho en la universidad, acabó figurando en la lista de honor y, justo antes de graduarse, se pagó de su propio bolsillo el viaje a una feria de empleo en Atlanta, donde presentó su candidatura a tantas empresas como pudo. El mismo día en que recibió su título, recibió una oferta de PwC, el gigante de la consultoría y la contabilidad.
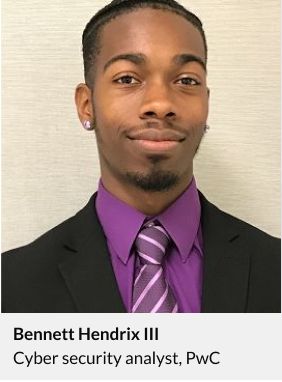
«Sinceramente, no me encontraron. «Los he encontrado», afirma Hendrix. A sus 24 años, trabaja como analista de ciberseguridad en PwC, donde ayuda a clientes —como una gran cadena minorista y un organismo público— a hacer frente a crisis relacionadas con la gestión de accesos e identidades.
Hoy en día, cada vez son más las empresas que desean encontrar a personas como Hendrix, y con razón. Las empresas con importantes necesidades de seguridad se enfrentan a una serie de retos empresariales de gran envergadura: una pandemia mundial que ha obligado a la plantilla a pasar al teletrabajo, la consiguiente recesión económica que ha reducido los presupuestos de TI, un fuerte repunte de los ciberataques en los últimos tiempos y una escasez de personal cualificado a nivel mundial que viene de largo.
De hecho, el 56 % de las empresas encuestadas en el estudio « : Cybersecurity Workforce Study» ( 2020 (ISC)2 ) afirman que no cuentan con suficiente personal especializado en ciberseguridad. Otros estudios presentan un panorama igualmente alarmante. Según Emsi, una empresa especializada en análisis del mercado laboral, el mundo necesita actualmente 330 millones de profesionales de la ciberseguridad, pero solo cuenta con algo más de la mitad de esa cifra, unos 178 millones.
La COVID-19 no ha ayudado en absoluto. Para empezar, el número de ciberataques se ha disparado, ya que millones de personas han pasado de trabajar en ordenadores de la oficina, sometidos a un estricto control, a utilizar ordenadores personales y teléfonos inteligentes en casa, conectados a redes Wi-Fi de banda ancha disponibles en el mercado. Y, en lugar de destinar más personal a hacer frente a estos ataques, muchas empresas optaron por reasignar a los empleados del departamento de ciberseguridad a la tarea de, sencillamente, conectar todos esos ordenadores personales.
«En su prisa por resolver otros problemas de los usuarios, muchas empresas prestaron menos atención a asegurarse de que se hubieran aplicado todos los parches de seguridad más recientes», afirma John Pescatore, director de tendencias emergentes en seguridad del SANS Institute, una empresa dedicada a la investigación y la formación en tecnologías de la información. La pandemia también echó por tierra los planes de gasto. Si bien el 34 % de las empresas encuestadas a mediados de 2020 por el SANS Institute afirmaron que aumentarían el gasto en seguridad debido a la COVID-19, el 26 % indicaron que reducirían dicho gasto y el 40 % afirmaron que no estaban seguros.
Reducir la brecha
Para ayudar a cubrir las necesidades críticas de personal, los responsables de selección de personal de las empresas están adoptando estrategias cada vez más ingeniosas. Algunos se están dirigiendo a grupos tradicionalmente infrarrepresentados, como las mujeres, las personas de raza negra y los latinos, con el fin de llegar a clientes potenciales como Hendrix. Muchos se están centrando menos en contratar a estrellas de la ciberseguridad con salarios elevados y más en reciclar a sus propios empleados o en contratar a titulados de los nuevos cursos de ciberseguridad que ofrecen los centros de formación profesional, los «boot camps» en línea y las empresas de formación, afirma Rob Sentz, director de innovación de Emsi, una empresa de análisis del mercado laboral.
Según Emsi, más de la mitad de los profesionales de la ciberseguridad cuentan con un título de máster. Sin embargo, muchos puestos de trabajo en el ámbito de la ciberseguridad no requieren titulaciones tan avanzadas, afirma Sentz. En 2019, muchas de las 700,000 personas que se convirtieron en profesionales de la ciberseguridad no se graduaron tras cursar largos planes de estudios tecnológicos, sino tras completar programas acelerados diseñados para proporcionarles experiencia práctica en la lucha contra las amenazas cibernéticas actuales. De ese modo, podrán incorporarse al trabajo desde el primer día.
Por ejemplo, la Universidad de York, con sede en Toronto , ha creado , una versión de 12 semanas de un curso sobre ciberseguridad que antes tardaba meses en completarse. Los «boot camps» independientes de ciberseguridad y las plataformas de formación en línea también han respondido a esta necesidad formativa, con programas de « » ( ) que cuestan hasta 19,000 dólares y permiten a los graduados obtener certificaciones relacionadas con las amenazas cibernéticas actuales en un plazo aún más breve.
Iniciativas como estas están empezando a dar sus frutos. For the first time ever, the talent shortage in cybersecurity workers shrank in 2019, according to the 2020 (ISC)2 Cybersecurity Workforce Study. Esto se debe a esos 700,000 nuevos trabajadores, pero también a una disminución de las ofertas de empleo, que han pasado de 4 millones a 3.1 millones, como consecuencia de los recortes provocados por la recesión económica.
Ampliar la reserva de talento
Al mismo tiempo, la pandemia ha hecho que los responsables de TI se den cuenta de cómo puede ser una plantilla. Al igual que ocurre con muchos otros puestos de trabajo, el aumento de la productividad de las personas que teletrabajan hace que los equipos de seguridad estén más dispuestos a contratar a personas independientemente de dónde vivan.
Standard Chartered PLC, el gigante financiero con sede en Londres, ha creado un programa de formación profesional de dos años destinado a acceder a una reserva de talento más diversa y global. «Hemos dedicado un esfuerzo considerable a estudiar cómo crear una cantera diversa y sostenible de talento en el ámbito de la ciberseguridad», afirma Tanuj Kapilashrami, director de recursos humanos del grupo Standard Chartered.
También se está prestando cada vez más atención a otras fuentes de talento. La división australiana de IBM ha anunciado recientemente un programa destinado a formar a 3,000 veteranos militares para que se incorporen a la profesión. La organización « » de la ciudad de Nueva York ofrece acceso gratuito a 4,000 cursos de Coursera —entre los que se incluyen cursos sobre ciberseguridad— a los neoyorquinos desempleados o subempleados. Por otra parte, los blogs del sector y las conferencias virtuales están repletos de consejos sobre la necesidad de dejar de publicar ofertas de empleo desalentadoras que exijan años de experiencia y titulaciones especializadas, con el fin de ampliar el número de candidatos.
Desarrollarse desde dentro
En última instancia, para la mayoría de las empresas, la principal fuente de nuevos talentos provendrá de su propio seno. Muchos empleados cuentan con los conocimientos matemáticos necesarios y el talento innato para convertirse rápidamente en miembros eficaces del equipo de seguridad. Los contables, los auditores, los responsables de control de calidad o los expertos en tecnologías de la información en general son candidatos idóneos, afirma Mark Hanson, responsable de análisis de talento en Emsi.
«Estos profesionales ya tienen amplios conocimientos sobre sistemas informáticos, prestan una enorme atención a los detalles y saben cómo seguir la cadena de acontecimientos para identificar la causa de un problema», afirma Hanson. Por ejemplo, es más probable que un contable detecte un esquema de fraude financiero sofisticado. Además, los administradores de red y el personal de TI ya saben cómo proteger la empresa sin ralentizar los ordenadores de todos los usuarios.
[Lea: Cómo mejorar la higiene informática]
Es más, muchos de estos trabajadores tienen empleos con un futuro incierto. Las empresas que trasladan sus servicios informáticos a la nube suelen necesitar menos administradores de red. Los contables y las personas que trabajan en ámbitos como la administración o las ventas se enfrentan a los riesgos que conlleva la automatización. Empresas como AT&T, Morgan Stanley y el Gobierno federal, a través de su « » (Academia Federal de Recualificación en Ciberseguridad), han constatado un gran interés por parte de personas que desean desarrollar su carrera profesional en el ámbito de la ciberseguridad.
En Standard Chartered, el desarrollo del talento interno es una de nuestras principales prioridades. Según Kapilashrami, en los últimos 12 meses, el 33 % de los más de 700 miembros del personal de seguridad que ha contratado procedían de la propia empresa. Su intención es aumentar esa cifra hasta el 50 % en los próximos años y, en última instancia, hasta el 70 %. «Nos centramos en crear una reserva de talento interna y en reciclar profesionalmente a nuestra plantilla», afirma.
Inspirando a los jóvenes del mundo digital
Por supuesto, las empresas tienen sus límites a la hora de actuar por su cuenta. Según Pescatore, será necesario adoptar una nueva forma de pensar para reponer por completo la cantera de talentos. SANS, por ejemplo, se ha asociado recientemente con la Fundación Nacional de Becas Cibernéticas para poner en marcha «CyberStart», un concurso en el que los alumnos de secundaria compiten por 2 millones de dólares en becas universitarias.
Los alumnos ganan al obtener buenas puntuaciones en concursos con formato de juego destinados a proteger el medio ambiente y, en el proceso, se familiarizan con materias como la programación, la criptografía y la informática forense.
Lo cual nos lleva de nuevo a Hendrix, quien, por casualidad, se introdujo en el mundo de la ciberseguridad tras ver una serie sobre un asesino en serie. En la actualidad, está contribuyendo a que los jóvenes de colectivos menos representados se interesen por la ciberseguridad desde una edad temprana. Aunque la pandemia ha impedido que imparta sus charlas presenciales sobre alfabetización tecnológica en los colegios de la zona de San Antonio, recientemente ha publicado un libro titulado «Saleen, la ciberadolescente», que trata sobre una joven negra.
«Mi misión es concienciar a las generaciones más jóvenes sobre las posibilidades», afirma Hendrix. «Y cada vez hay un mayor consenso en el sector de que serán necesarios».

