Es posible que, en su momento, las cuestiones relacionadas con la ciberseguridad fueran competencia exclusiva del departamento de TI. Sin embargo, en el actual entorno empresarial pospandémico, han llegado a ocupar un lugar destacado en la toma de decisiones corporativas. Un estudio reciente de PwC reveló que un mayor número de directivos estadounidenses consideraba los ciberataques como un riesgo grave en comparación con cualquier otro factor, incluidos la captación de talento, la inflación y los elevados costes de producción.
Sin embargo, ser consciente de que el riesgo informático constituye una preocupación importante y disponer de los conocimientos y las herramientas necesarios para hacer algo al respecto son cosas muy diferentes. Las organizaciones invierten millones cada año en ciberseguridad, pero las infracciones graves siguen siendo frecuentes.
Para eso se ha creado Tanium Benchmark (se abre en una nueva pestaña) . Está diseñado para ayudar a las organizaciones a disponer de valores de referencia del sector en cuanto a métricas clave de riesgo empresarial, seguridad y operaciones, un plan práctico para mejorar su gestión del riesgo y un panel de control de fácil comprensión que le permita seguir el progreso.
Vea este vídeo de demostración para obtener más información sobre Tanium Benchmark:
https://youtu.be/4GOGLJ-BQik
Donde existe riesgo
El punto final es donde se desarrollan los negocios en la actualidad. Y, del mismo modo, es ahí donde el riesgo cibernético es más grave, ya que los autores de las amenazas se centran en los datos corporativos con fines de robo y extorsión. Esta superficie de ataque se ha ampliado rápidamente a lo largo de la pandemia gracias a las inversiones digitales destinadas a facilitar el trabajo híbrido, optimizar los procesos empresariales y mejorar la experiencia de los usuarios finales.
Muchas organizaciones consideran que esta superficie de ataque se está descontrolando debido a la proliferación de terminales no gestionados y a las carencias en materia de visibilidad y control que hacen que la gestión de parches y configuraciones resulte tan complicada. La amenaza del ransomware ha elevado considerablemente el nivel de riesgo. Basta con que un solo dispositivo de acceso sea objeto de un ataque para que una organización sufra daños desastrosos, tanto a nivel financiero como de reputación.
Dado que las normativas en materia de protección de datos se están endureciendo en todo el mundo, no es de extrañar que los altos directivos quieran controlar el riesgo cibernético.
Cuando las herramientas actuales no dan la talla
Lamentablemente, existen pocas herramientas integradas diseñadas específicamente para supervisar y gestionar el riesgo cibernético. Las organizaciones se han visto obligadas a ir uniendo soluciones puntuales y tácticas aisladas entre sí para salir del paso. E incluso en esos casos, a menudo carecen de datos que sean actuales, precisos, exhaustivos y contextualizados. El resultado es la opacidad, cuando lo que las organizaciones necesitan desesperadamente es claridad.
En resumen, las organizaciones carecen de la capacidad para:
- Mida y compare la puntuación de riesgo de su empresa con la de otras empresas del sector
- Pasar a la acción una vez evaluado el riesgo
- Establezca objetivos para la corrección de vulnerabilidades
- Establezca prioridades en cuanto a las áreas en las que se deben destinar los limitados recursos de seguridad
- Explique a la dirección la importancia de las inversiones en seguridad y operaciones
- Integrar funciones para mostrar y evaluar la higiene, junto con las medidas correctoras
Tanium Benchmark es diferente
Aquí es donde entra en juego Tanium Benchmark. Se basa en la plataforma Converged Endpoint Management (XEM) de Tanium, una solución con una arquitectura única que ofrece a las organizaciones la seguridad necesaria para responder con precisión a preguntas como:
- ¿En qué medida son vulnerables mis activos críticos para la misión?
- ¿Estamos logrando nuestros objetivos de mejora de la postura?
- ¿Cómo nos va en comparación con otras empresas del sector?
- ¿Qué deberíamos hacer para mejorar nuestra seguridad?
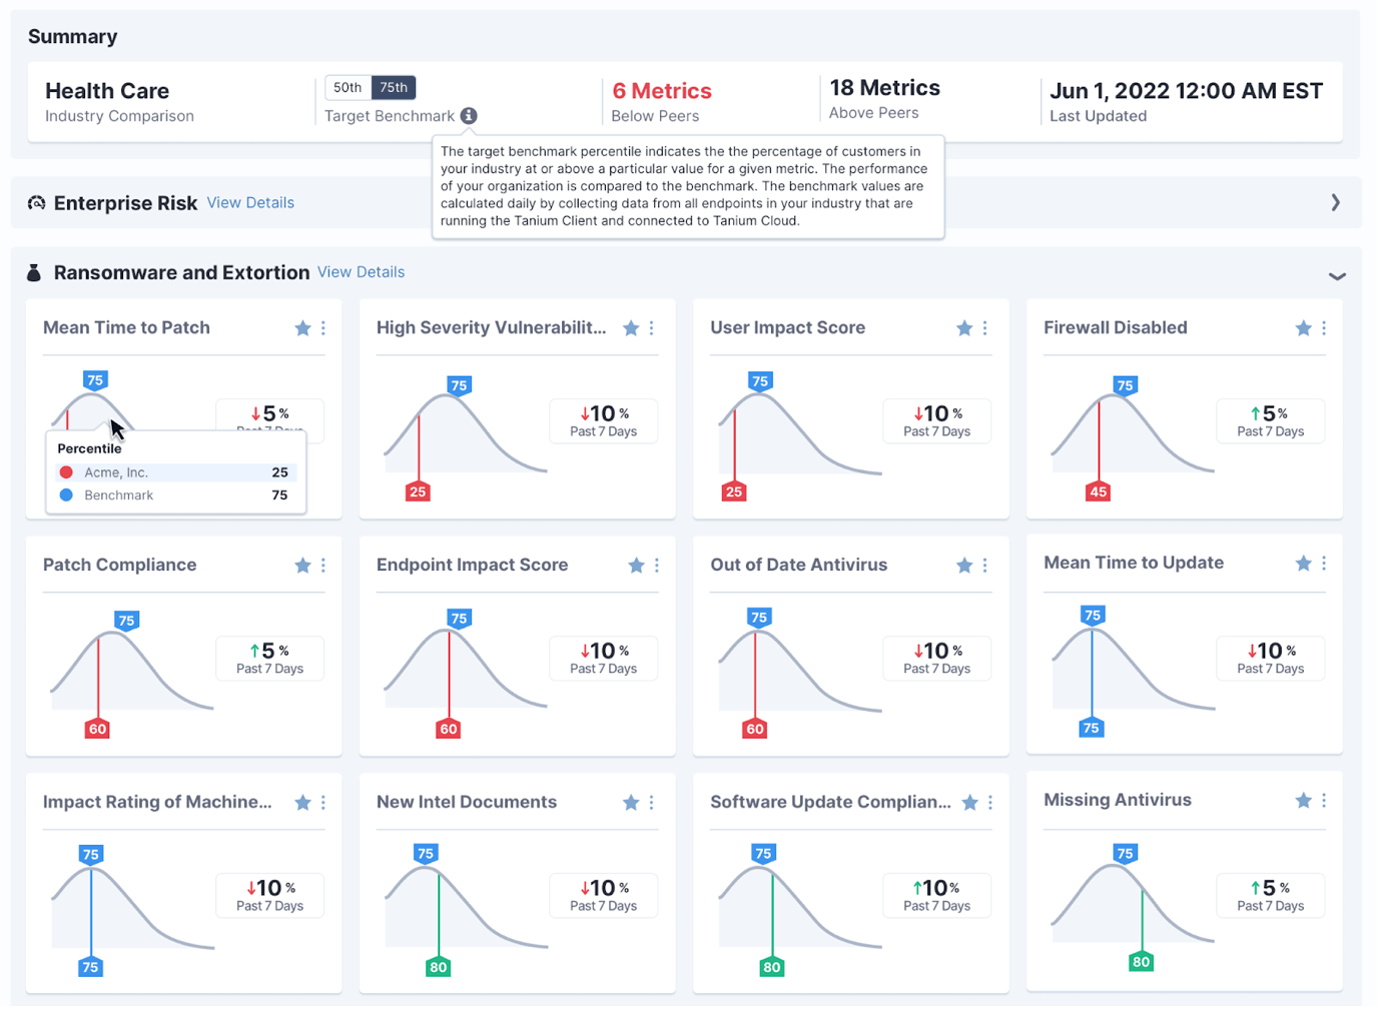
Tanium Benchmark es la única solución que ofrece a las organizaciones comparativas en tiempo real con otras empresas del sector en ámbitos como la vulnerabilidad de los sistemas, los parches pendientes y el riesgo de movimiento lateral. Los equipos pueden aprovechar más de 20 métricas diferentes para aplicar medidas correctivas, todo ello mientras realizan un seguimiento de la situación actual en tiempo real. Sin embargo, Tanium Benchmark va más allá, ya que ofrece información útil que permite a los responsables centrarse de forma dinámica en minimizar la superficie de ataque y cumplir los objetivos de reducción de riesgos de la empresa.
Tanium Benchmark ofrece resultados en tres pilares fundamentales: visibilidad, control y confianza:
Visibilidad
Identifique las vulnerabilidades y las deficiencias en materia de cumplimiento normativo en todos los dispositivos finales. La información detallada permite a las organizaciones dar prioridad a los problemas de mayor riesgo, visualizar las relaciones complejas entre los activos y recabar información en tiempo real.
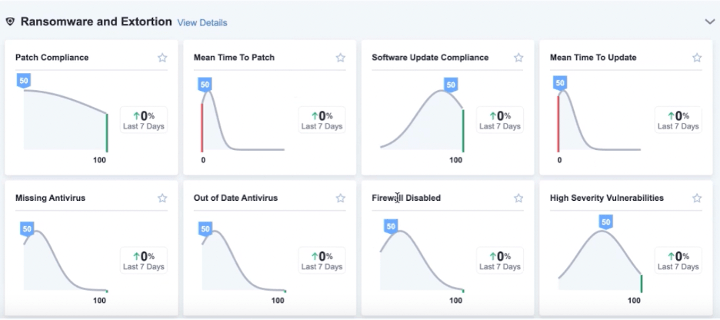
Realice un seguimiento de todos los activos recopilando información exhaustiva sobre todos los terminales en tiempo real. Esto podría incluir versiones de software obsoletas, programas antivirus desactualizados o ausentes, cortafuegos desactivados, etc.
Control
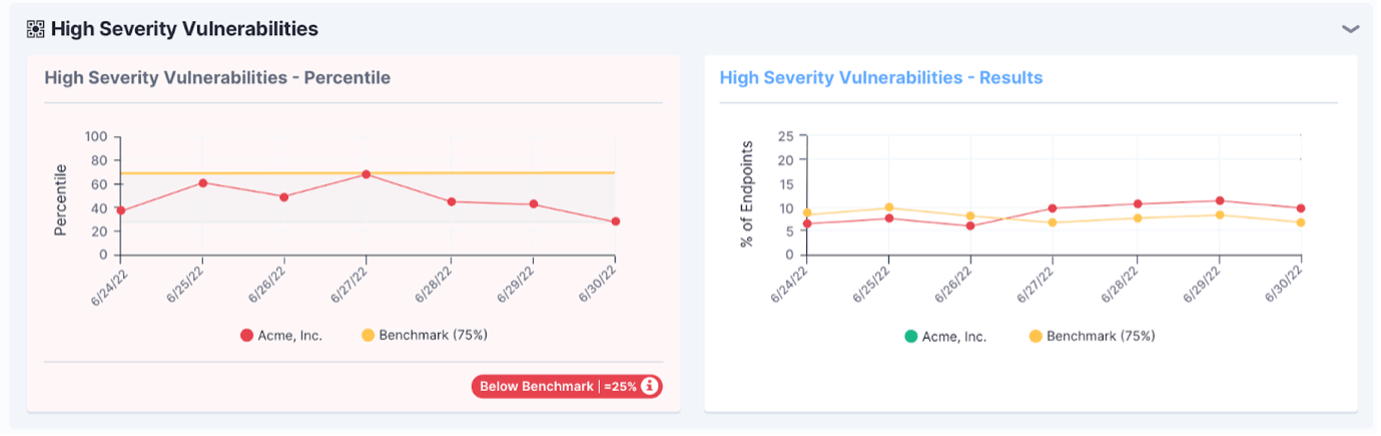
Mejore la higiene cibernética y reduzca la superficie de ataque gestionando parches, actualizaciones de software y configuraciones a gran escala desde una única herramienta. Utilice indicadores para evaluar el progreso a lo largo del tiempo, mejorar en aquellas áreas en las que la organización presenta un rendimiento inferior al de sus competidores y centrar las medidas correctivas donde más se necesiten.
Confianza
Coordine a los equipos en torno a una visión única, precisa y basada en el impacto de los riesgos. Los informes de tipo ejecutivo y la puntuación integral de riesgos contribuirán a mejorar la colaboración en torno a los indicadores de seguridad.
Lograr que los principales responsables se conciencien del valor aportado por los equipos de TI y de seguridad, utilizando referencias del sector para impulsar aumentos presupuestarios. Una sencilla vista de cuadro de mando ayuda a explicar las métricas y los conceptos de seguridad, así como la evolución histórica, a los directivos que no pertenecen al ámbito de las tecnologías de la información.
Prueba de rendimiento de Tanium (se abre en una nueva pestaña) ya está disponible como parte de nuestra solución « : Risk & Compliance» (se abre en una nueva pestaña). Si está listo para probar Benchmark por sí mismo, visite o programe una demostración en (se abre en una nueva pestaña) con nosotros para descubrir cómo Tanium Benchmark puede ayudar a su organización.

