Empiece por lo que no varía, no por lo que varía
Los ataques del tipo «ClickFix» han ido cambiando cada mes o cada dos meses desde la versión 2025. Nuevos señuelos, nuevos sistemas de lanzamiento, nuevas cargas útiles. MITRE ha incorporado esta técnica a ATT&CK como « T1204.004, User Execution: Malicious Copy and Paste» ( 101, Ejecución por parte del usuario: copiar y pegar malicioso), en 18 March 2025, y su característica definitoria para un «hunter» es que la víctima lleva a cabo la ejecución manualmente. La labor del atacante se limita a la persuasión: un CAPTCHA falso, un cuadro de diálogo de error falso, una instrucción para pulsar Win+R y pegar.
Un cliente preguntó si estaban protegidos frente a la variante actual. Ir tras las variantes una por una es una batalla perdida, ya que, para cuando se dispone del contenido para la versión de este mes, ya hay una nueva. Por lo tanto, el manual se centró en la parte que no cambia. Sea cual sea el señuelo, casi todas las variantes terminan de la misma manera: el usuario escribe o pega un comando en el cuadro de diálogo «Ejecutar» de Windows.
Busque en el lugar donde el usuario escribe, y la variante dejará de tener importancia.
Por qué RunMRU es la fuente adecuada
Windows guarda un registro de lo que se introduce en el cuadro de diálogo «Ejecutar» en:
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRUCada comando se almacena como un valor de cadena denominado «a», «b», «c», etc., y un valor MRUList registra el orden en el que se utilizaron. Se aplica por usuario, se mantiene tras los reinicios y, en la mayoría de los entornos, nadie lo supervisa.
Hay tres características que lo convierten en un buen lugar para la caza:
- Registra la intención, no solo la ejecución. Un comando en RunMRU es algo que una persona ha escrito o pegado deliberadamente. Esa relación señal-ruido es mucho mayor que la de una fuente de creación de procesos.
- Es retrospectivo. Está leyendo un relato histórico, por lo que la investigación no se limita a lo que ocurrió mientras su equipo observaba.
- La consulta resulta económica. Un valor de registro, una pregunta, sin implementación por parte del agente, sin un nuevo canal de telemetría.
El pivote
Al consultar ese valor en un gran conjunto de datos, se obtuvieron decenas de miles de resultados. Ese es el momento en el que la mayoría de las búsquedas se estancan, y es ahí donde el método cobra más importancia que la consulta.
En lugar de filtrar por palabra clave, el filtro se aplicó en función del comportamiento de « »: comandos que se dirigen fuera del dominio para recuperar algo. La recuperación de la carga útil es el paso del que depende ClickFix, por lo que resultaba el filtro adecuado para la hipótesis original. Además, resulta que detecta un tipo de problema completamente distinto.
Hubo una frase que llamó la atención, y no por el ámbito ni por las herramientas. Fueron dos pequeños detalles los que lo provocaron: el parámetro -u y un nombre de archivo de salida que hacía referencia a datos sobre vulnerabilidades.
En , la orden curl, -u acepta las credenciales directamente en la línea de comandos en el formato usuario:contraseña. El nombre de usuario y la contraseña estaban ahí mismo, en el registro, en texto sin cifrar, exactamente tal y como se habían introducido meses antes. Quienquiera que haya escrito esa frase estaba resolviendo un problema: extraer los resultados, guardarlos localmente y abrirlos. Nadie se paraba a pensar en que Windows lo recuerda todo.
Quince minutos, y lo que lo hizo posible
La estructura del cuaderno ya existía, que es la parte que merece la pena copiar. Los datos se podían leer cinco minutos después de haber decidido consultarlos. La contraseña en texto claro quedó visible en un plazo de quince, y se envió un mensaje al equipo de inmediato para que verificara tanto las credenciales como el terminal. Se abrió un ticket y se cambió la contraseña en menos de una hora.
Esa rapidez se debió a que la consulta ya estaba redactada, no a que el hallazgo fuera espectacular.
Por qué el destino era más importante que el título académico
Las credenciales no permitieron acceder al entorno del propio cliente. Se conectó a un portal externo de gestión de vulnerabilidades, en el que se encuentra el registro de todas las vulnerabilidades sin parchear del conjunto de sistemas.
Un atacante que, al disponer de ello, no necesita realizar análisis ni hacer conjeturas, ni tampoco llamar la atención al buscar una vía de acceso. Pueden leer la lista. Y dado que la cuenta se alojaba en una plataforma de terceros, la cuestión de quién es responsable de actualizarla no tiene una respuesta clara, lo cual es precisamente la circunstancia que hace que las credenciales permanezcan sin actualizarse durante meses.
En los números 2026 de Verizon, esa es la dirección en la que se está desplazando el riesgo. La implicación de terceros en las infracciones de seguridad aumentó un 60 % con respecto al año anterior y ahora se da en casi la mitad de los casos; además, en el caso de las organizaciones de terceros, la corrección de contraseñas débiles y de configuraciones erróneas de permisos tarda cerca de ocho meses en la mitad de los casos detectados.
¿Qué es lo que no funcionó?
Las palabras clave eran el punto de partida más obvio, pero resultaron ser un callejón sin salida. Si busca «https», «PowerShell» o «cmd» en el historial de «Ejecutar», no encontrará nada o, por el contrario, aparecerán demasiados resultados. Para un atacante, es muy sencillo ocultar estos tres elementos, y los tres aparecen constantemente en usos legítimos. «Indicadores tan sencillos como estos son fáciles de ocultar y rara vez aportan valor», afirmó el cazador de HuntIQ que lo descubrió.
Conviene precisar esta distinción, ya que va más allá de esta caza. Los filtros de palabras clave preguntan a qué cadena está presente en. Los filtros de comportamiento se preguntan: «, ¿qué pretende hacer este comando». El primero es fácil de eludir y hace mucho ruido. El segundo es lo suficientemente breve como para leerlo línea por línea.
Pruebe usted mismo a ejecutarlo
- Extraiga el historial del cuadro de diálogo «Ejecutar» de cada terminal. En Tanium, se trata de una única pregunta:
Obtenga «Nombres de valores de claves del Registro con datos» [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU] de todas las entidades - Filtre por búsqueda externa, no por palabras clave. Comandos que recuperan información de fuera de la red: clientes HTTP, utilidades de transferencia de archivos e intérpretes de scripts que obtienen un recurso remoto. Ese texto es lo suficientemente breve como para poder leerlo.
- Lea los archivos «survivors» para comprobar los indicadores de autenticación. En la práctica, esto significa: -u y --user en curl; -p y --password en diversos clientes; /user: en las utilidades de Windows; y cualquier URL que incluya credenciales en la sección «authority» en el formato user:pass@host.
- Considere los destinos de terceros como prioritarios. Las credenciales de la plataforma de un tercero son aquellas cuya rotación no está a cargo de nadie de su organización.
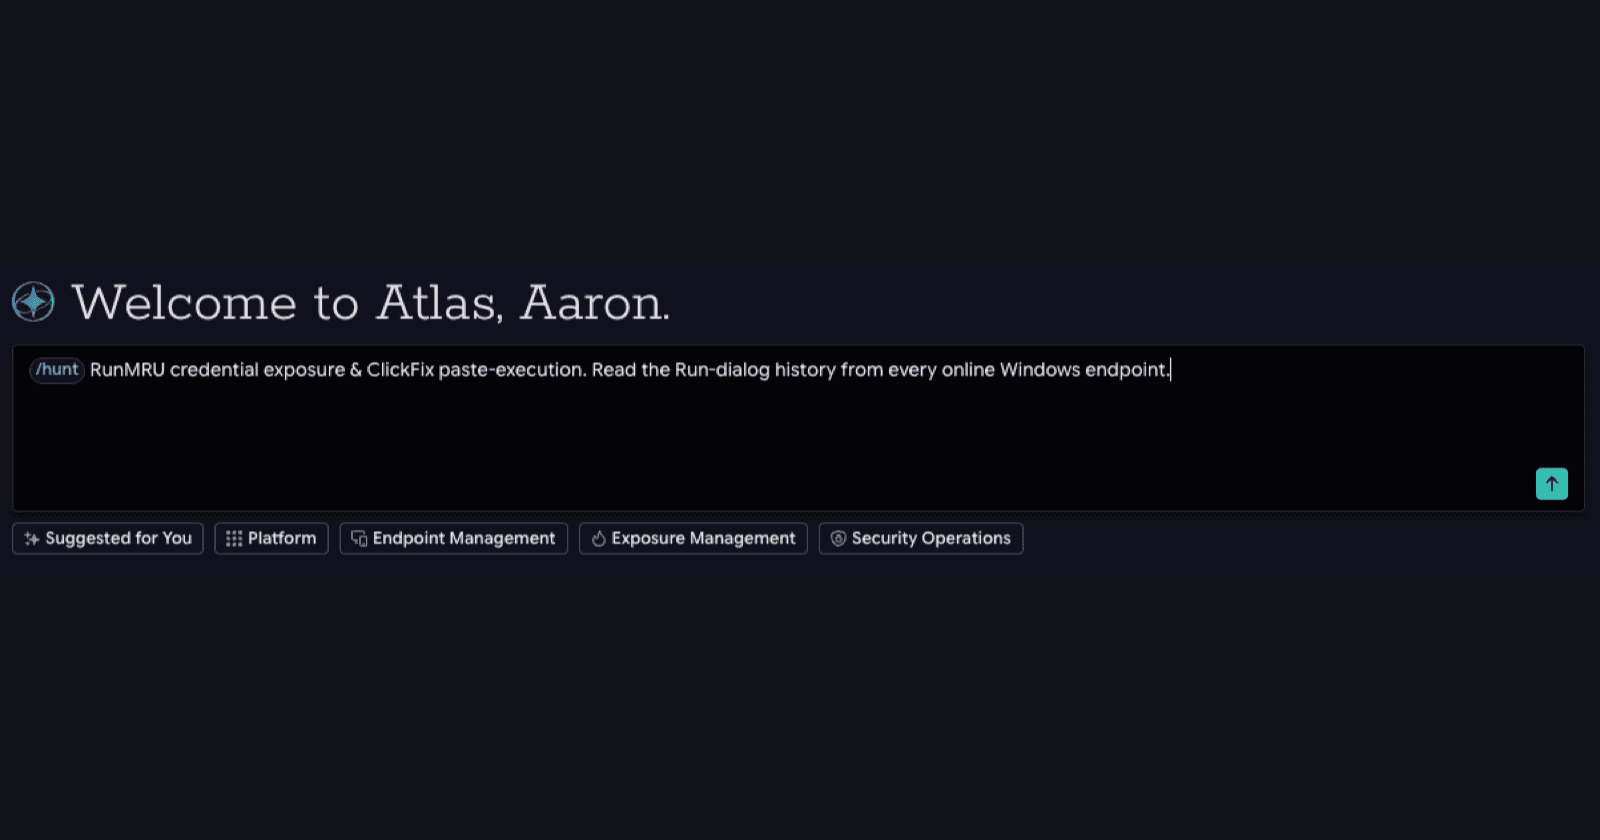
- Si dispone de Tanium Atlas, ejecute el siguiente comando: /hunt Compruebe el historial del cuadro de diálogo «Ejecutar» de Windows (la clave de registro RunMRU) en todos los terminales en busca de comandos introducidos que recuperen datos de Internet y contengan una contraseña en el propio comando, como «curl -u usuario:contraseña». Indique el servidor, el usuario y el destino, y oculte la contraseña.
Condiciones previas y límites
- El punto final debe estar conectado a Internet. Esto lee el registro en tiempo real, no un historial almacenado.
- Puede obtener el del usuario que haya iniciado sesión en ese momento únicamente en. RunMRU se encuentra en la HKCU, por lo que al pasar una vez por un punto final compartido se obtiene el historial de una persona.
- En las fincas en las que se trabaja en turnos o de forma compartida, repita la búsqueda a diferentes horas del día. Se van sumando usuarios adicionales a medida que inician sesión, y una sola comprobación pasará por alto discretamente a la mayoría de ellos.
- Es una prueba de que se ha escrito a máquina, no de que se haya ejecutado. Se introdujo un comando en RunMRU; que se haya ejecutado correctamente o no es otra cuestión.
- La ausencia no demuestra nada. Es posible borrar el contenido de la clave, y son muchos los usuarios que nunca utilizan el cuadro «Ejecutar».
Correlación con el marco ATT&CK
| Técnica | Función en esta búsqueda |
|---|---|
T1204.004 : «Copiar y pegar» malicioso | La técnica para la que se diseñó el manual de jugadas. Se ha añadido a ATT&CK 18 March 2025. |
T1552.002 credenciales de en el Registro | Lo que se descubrió. RunMRU es una clave del Registro que contiene una credencial en texto claro. |
T1105 Transferencia de herramientas de Ingress de | El comportamiento que activa el filtro. La recuperación de datos de un recurso externo es el paso que conviene aislar. |
T1059.001 / .003 Intérprete de comandos y scripts | Cómo se ejecutan los comandos pegados una vez que el usuario pulsa Intro. |
Lo que ha modificado el cliente
Tres cosas, ordenadas de menor a mayor utilidad.
- Han cambiado la contraseña.
- Se les informó a los usuarios que ya lo venían haciendo.
- A continuación, eliminaron la razón por la que existía.
La solicitud manual, que requería introducir una contraseña en el cuadro de diálogo «Ejecutar», se sustituyó por una llamada a la API debidamente autenticada que recopila los mismos datos sobre vulnerabilidades. Los dos primeros resuelven un incidente. El tercero corrige la clase.
Conclusión
El contenido elaborado en torno a una hipótesis suele revelar algo que va más allá de ella, y eso no es cuestión de suerte. Una búsqueda centrada en una técnica concreta sigue sacando a la luz cualquier otro elemento que comparta el sustrato de dicha técnica. Busque allí donde actúan los usuarios, filtre en función del comportamiento en lugar de por cadenas de caracteres y analice los resultados obtenidos.
La pregunta que merece la pena plantearse esta semana no es si sus credenciales son sólidas. Es allí donde se encuentran escritas en texto sin formato en este momento.
Adelántese a la próxima
- Descubra cómo Tanium Security Operations y HuntIQ detectan lo que se le escapa a la búsqueda por palabras clave.
- Compruebe con qué rapidez Tanium Atlas convierte una hipótesis de búsqueda en un barrido de toda la flota.
Fuentes de las cifras externas
Informe «Verizon 2026 Data Breach Investigations Report», a través de Help Net Security, 20 May 2026. helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings/ (se abre en una nueva pestaña)
MITRE ATT&CK, T1204.004 Ejecución por parte del usuario: copiar y pegar malicioso. attack.mitre.org/techniques/T1204/004/ (se abre en una nueva pestaña) Se ha añadido 18 March 2025.

