La seguridad se está volviendo cada vez más complicada.
Los ataques están aumentando en número y sofisticación a un ritmo cada vez más rápido. Al mismo tiempo, la superficie de ataque sigue ampliándose con nuevos activos informáticos vulnerables.
Sufrir un accidente es hoy en día inevitable y, cuando se produce, cada segundo cuenta. Se convierte en una carrera contrarreloj para investigar la amenaza, detenerla y subsanarla.
Afortunadamente, existe una nueva forma —más rápida— de prevenir, responder y solucionar los incidentes.
En este blog, abordamos los siguientes temas:
- Por qué el enfoque habitual de implementar una amplia gama de soluciones puntuales junto con los servicios principales de Microsoft no resulta suficiente para evitar que los incidentes causen daños significativos.
- Cómo la nueva integración de Tanium con Microsoft Sentinel agiliza la prevención, la respuesta y la corrección de incidentes, y ofrece una solución integrada de principio a fin para las capacidades de seguridad y operaciones de TI.
Por qué el enfoque habitual para detener las amenazas no está funcionando
Muchas organizaciones adoptan un enfoque similar a la hora de desarrollar sus capacidades de seguridad. Empiezan por utilizar los servicios básicos de Microsoft como base para sus capacidades de seguridad informática. A continuación, van incorporando cada vez más herramientas de terceros cuando consideran que necesitan ampliar y mejorar aún más las capacidades de seguridad de Microsoft. En algunas organizaciones es posible que se estén implementando varias docenas de soluciones de seguridad adicionales.
A primera vista, este enfoque parece razonable. Microsoft ofrece una amplia gama de servicios y programas informáticos de seguridad avanzados que proporcionan una base sólida de capacidades de seguridad. Sin embargo, las herramientas de terceros adicionales rara vez funcionan tal y como se anuncia para ampliar y mejorar estas capacidades.
La mayoría de las herramientas de seguridad de terceros son:
- lento. Utilizan una arquitectura tradicional de tipo «hub-and-spoke» que consume mucho ancho de banda y limita la rapidez con la que pueden supervisar y controlar los terminales.
- , ciego. Les cuesta identificar los terminales no gestionados y, a menudo, ni siquiera detectan los dispositivos conectados a la red de una organización.
- Manual «». Carecen de los datos precisos, exhaustivos y en tiempo real necesarios para automatizar de forma fiable las funciones, por lo que los profesionales de la seguridad deben llevar a cabo los pasos y verificar los resultados manualmente.
¿El resultado? A pesar de haber realizado importantes inversiones en este enfoque, las organizaciones siguen:
- Carecen de la visibilidad necesaria para proteger todos sus terminales, lo que deja brechas en su superficie de ataque que los atacantes pueden aprovechar.
- Tardan demasiado en investigar posibles incidentes, responder a ataques en curso y recuperar por completo sus terminales, devolviéndolas a un estado sólido y seguro.
- Aumentan considerablemente la complejidad de su conjunto de herramientas de seguridad, al tiempo que generan visiones incoherentes de su entorno.
En resumen: al seguir este enfoque, los equipos de seguridad y operaciones de TI tienen dificultades para mantener su entorno tan seguro como necesitan, con los niveles de rendimiento que requieren.
Las organizaciones adoptan este enfoque porque —históricamente— era la única forma de ampliar y mejorar los servicios de seguridad básicos de Microsoft. Sin embargo, en la actualidad, las organizaciones disponen de un nuevo enfoque que pueden adoptar para lograr una seguridad más rápida y eficaz.
La solución: Detener las amenazas con Microsoft y Tanium
Tanium es la plataforma líder de gestión de terminales « ». Se trata de una solución moderna e integrada que sustituye a innumerables herramientas puntuales de terceros y ofrece una amplia gama de funciones de seguridad y gestión de terminales en una única plataforma. Y ahora, Tanium se está integrando estrechamente con Microsoft Security y, en nuestra primera fase del proyecto, con Microsoft Sentinel.
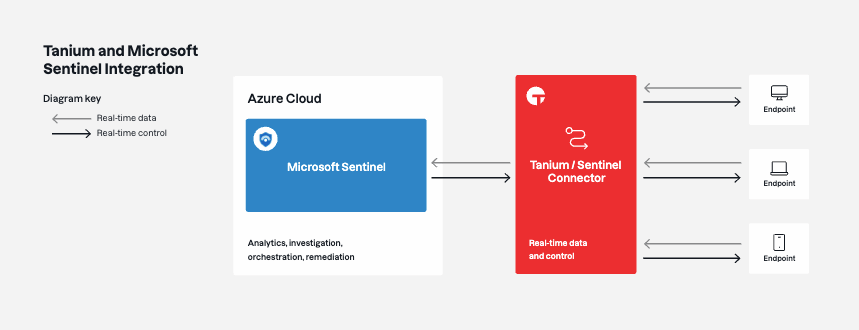
Microsoft y Tanium funcionan mejor juntos y potencian y amplían mutuamente sus capacidades. Microsoft proporciona a Tanium análisis avanzados, aprendizaje automático de y un conjunto más amplio de herramientas de seguridad complementarias. Tanium proporciona a Microsoft datos de alta fidelidad en tiempo real y un conjunto completo de controles escalables y casi instantáneos para los terminales.
Gracias a su colaboración, Microsoft y Tanium ofrecen una amplia gama de nuevas ventajas y funcionalidades para proteger el entorno informático. En conjunto, pueden ofrecerle:
- Seguridad mejorada. Adopte un enfoque basado en el riesgo para identificar de forma proactiva y mejorar el cumplimiento normativo y la seguridad de todos sus terminales, al tiempo que se asegura de que todas las tecnologías de gestión y seguridad funcionen correctamente y estén en buen estado.
- Investigaciones más rápidas. Realice investigaciones y búsquedas de amenazas con rapidez utilizando datos y experiencias en tiempo real, y defina con precisión el alcance, la profundidad y el impacto totales de cualquier ataque que sufra.
- Remediación automatizada. Utilice los datos en tiempo real y el panel de control de Tanium para evitar desviaciones en la configuración y garantizar que su sistema se mantenga en el estado más seguro y conforme a la normativa. Tras una investigación, solucione los problemas y devuelva a su organización a un estado de cumplimiento normativo y solidez —con confianza y eficiencia, a cualquier escala—.
- Soluciones convergentes. Streamline your IT security and operations tool stack by eliminating disparate 3rd-party point solutions and while gaining an accurate, real-time, single-source of truth about your entire digital estate.
Mediante la integración de Microsoft y Tanium, las organizaciones pueden sustituir innumerables herramientas puntuales de terceros, optimizar sus funciones de seguridad y mejorar y ampliar los servicios básicos de Microsoft para responder con mayor rapidez y eficacia, así como para resolver numerosos retos operativos y de seguridad. A continuación le explicamos cómo funcionan conjuntamente.
Una verdadera integración para la seguridad integral y los flujos de trabajo de TI
Tanium no es una herramienta independiente «adicional» que funcione en paralelo con Microsoft. Por el contrario, Tanium es una solución profundamente integrada que puede ofrecer sus funcionalidades dentro de las experiencias de Microsoft. Tanium se integra ahora con Microsoft Sentinel, por lo que los equipos de seguridad y operaciones de TI pueden consultar los datos en tiempo real de Tanium —y realizar determinadas acciones de Tanium— directamente desde la consola de Sentinel. Por supuesto, esto no es más que el comienzo de la integración.
Al ampliar y mejorar las herramientas nativas de Microsoft —y al combinarlas con los datos en tiempo real y los controles de terminales de Tanium—, esta integración ofrece un enfoque integral para mejorar una amplia gama de capacidades de seguridad, entre las que se incluyen:
- Prevención de incidentes. Adopte un enfoque basado en el riesgo para identificar de forma proactiva y mejorar la seguridad de cada terminal. Asegúrese de que cumplan con las normas del sector y la política interna, aplique parches a los dispositivos en tiempo real y se entere de las amenazas graves de «día cero» en cuanto surjan, para reforzar la seguridad de forma inmediata frente a ellas.
- Investigación de incidentes. Detecte rápidamente los incidentes y comprenda el alcance total de su cadena de ataque. Detecte cuándo los atacantes están manipulando los servicios de Microsoft, utilice los datos forenses y de los terminales de Tanium para mejorar las investigaciones mediante Microsoft Sentinel y realice búsquedas en tiempo real para identificar dispositivos comprometidos que no hayan activado ninguna alerta.
- Solución de incidentes. Pase rápidamente de investigar un incidente en Microsoft Sentinel a solucionarlo con Threat Response de Tanium. Lleve a cabo una amplia gama de medidas correctivas para detener los ataques, expulsar a los atacantes y restablecer los terminales a su estado anterior a la violación de seguridad, garantizando así su seguridad y un alto rendimiento.
No obstante, estos son solo algunos de los resultados que Microsoft y Tanium pueden ofrecer. En conjunto, crean una solución integral que aúna todos los terminales, todos los flujos de trabajo de seguridad y operaciones de TI, y todos los equipos en una experiencia que, con el tiempo, se percibirá cada vez más como una única plataforma.
Al combinar los servicios y el software avanzados de Microsoft con los datos en tiempo real y la arquitectura distribuida de Tanium, esta integración puede transformar la forma en que los equipos de seguridad y operaciones de TI protegen y gestionan su entorno.
Juntos somos mejores: incorpore Tanium a sus servicios principales de Microsoft
Al utilizar conjuntamente las herramientas de seguridad de Microsoft y Tanium, obtendrá una solución integrada que aporta mayor visibilidad, rendimiento y una automatización a las capacidades de seguridad informática y de operaciones.
Dé el siguiente paso para incorporar Tanium a su entorno de Microsoft, a partir de hoy mismo.
Demostración de «»: . Concierte una demostración de « » (se abre en una nueva pestaña) para ver cómo funcionan conjuntamente Microsoft y Tanium.
Más información sobre «»: Visite nuestro sitio web para obtener más información sobre la colaboración entre , Tanium y Microsoft: (se abre en una nueva pestaña),y .
Noticias de «»: Lea nuestro último comunicado de prensa de « » en (se abre en una nueva pestaña).

