En el panorama actual de amenazas, que evoluciona rápidamente, la corrección oportuna de las vulnerabilidades resulta fundamental para mantener una seguridad sólida. Sin embargo, muchas organizaciones tienen dificultades para priorizar y abordar de manera eficaz las vulnerabilidades críticas, lo que deja expuestos sus sistemas y su infraestructura informática.
Acceda a , , «Visibilidad de la corrección», , un nuevo y potente flujo de trabajo automatizado en , «Tanium Comply» , que transforma la forma en que las organizaciones abordan la gestión de vulnerabilidades, la gestión de la exposición y la corrección de problemas de seguridad.
Tender puentes entre los equipos de TI y de seguridad
Para que la corrección de incidencias sea eficaz, es necesaria una colaboración fluida entre los equipos de operaciones de TI y de seguridad. Tradicionalmente, las organizaciones han tenido dificultades con esto debido a los procesos aislados y a las aplicaciones y herramientas inconexas. La «Visibilidad de la corrección» aborda este reto combinando los resultados de vulnerabilidad de Tanium Comply con los parches no programados de Tanium Patch, lo que ofrece una visión unificada de las prioridades críticas de corrección.
La integración no se limita a detectar vulnerabilidades, sino que fomenta la coordinación entre los equipos de TI y de seguridad, lo que les permite colaborar en pos de su objetivo común de reducir el riesgo y reforzar la postura de seguridad.
3 características clave de «Remediation Visibility»
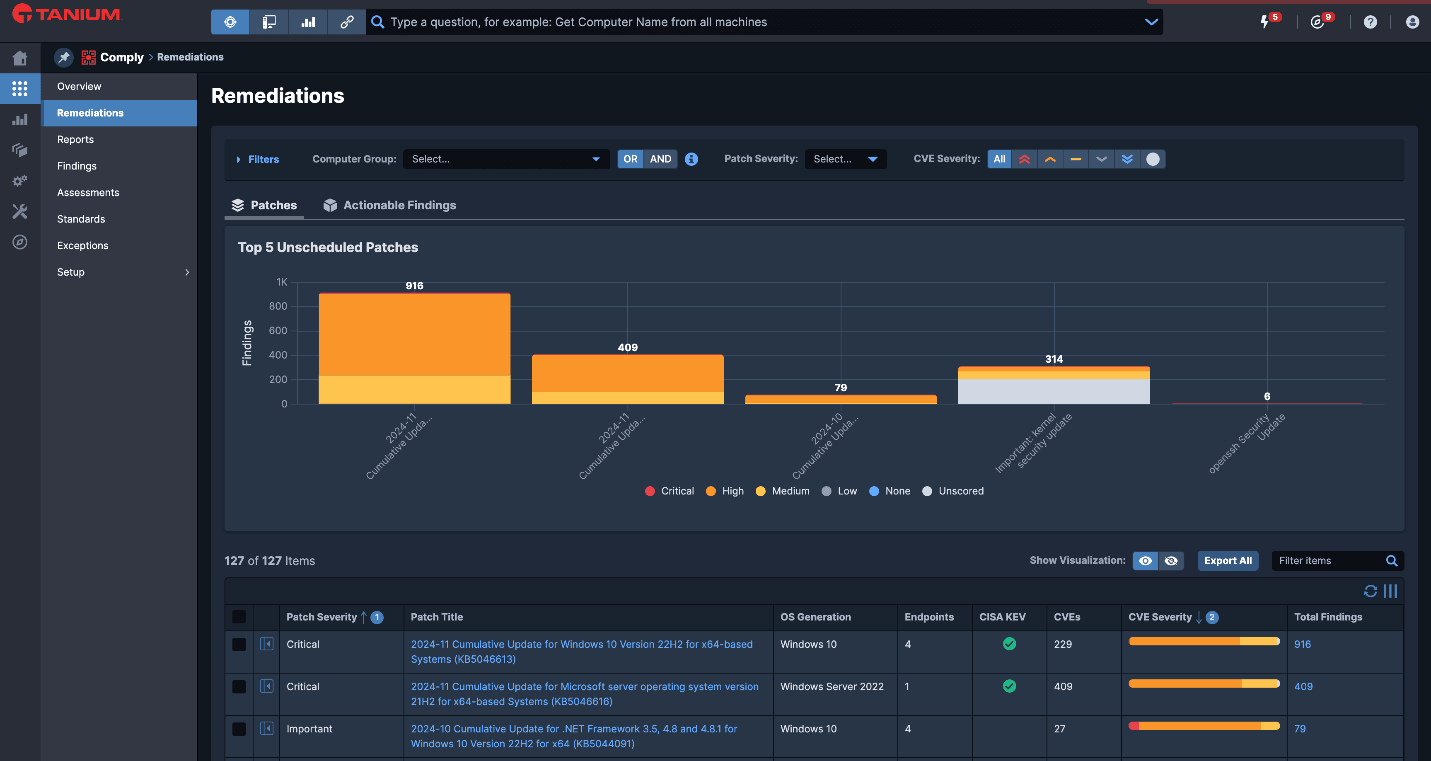
- Destaque los 5 parches no programados más importantes: . Centre sus esfuerzos en las medidas correctivas de mayor impacto. La función «Visibilidad de la corrección» identifica y prioriza una lista de los cinco parches no programados más importantes que pueden resolver las vulnerabilidades más críticas, según lo determinado por las configuraciones del cliente. Al dar prioridad a estos parches, los equipos de TI pueden resolver con rapidez los problemas de alta gravedad que suponen un mayor riesgo.
- Análisis práctico del impacto de los parches: Comprender qué vulnerabilidades pueden resolverse mediante un parche es fundamental para una corrección eficaz. Esta función permite a los equipos analizar en profundidad cada medida de corrección, lo que ofrece información detallada sobre las vulnerabilidades detectadas que se van a resolver. Esta claridad garantiza que no se pase por alto ningún problema grave.
- Corrección inteligente y automatizada: El enfoque tradicional de tener que alternar entre múltiples sistemas de seguridad ya es cosa del pasado. Remediation Visibility incorpora una función de transición automatizada y fluida que permite a los administradores pasar sin esfuerzo de Tanium Comply directamente a Tanium Patch, sin necesidad de cambiar manualmente de sistema ni de contexto.
Esta sofisticada integración elimina las dificultades que suelen surgir en las operaciones multiplataforma, lo que permite a los equipos de seguridad trabajar de forma más eficiente. El flujo de trabajo optimizado mejora considerablemente el proceso de corrección, ya que ofrece una experiencia fluida a la hora de añadir parches cuidadosamente revisados a las listas de parches y de aplicar las medidas de seguridad necesarias.
Al eliminar las barreras tradicionales entre la evaluación de vulnerabilidades y la aplicación de parches, las organizaciones pueden lograr ciclos de corrección notablemente más rápidos, lo que, en última instancia, reduce el periodo de exposición a posibles amenazas de seguridad.
Cómo funciona la visibilidad de la remediación
El proceso es sencillo, pero muy eficaz. Cuando tanto Tanium Comply como Tanium Patch se ejecutan en los terminales:
- Los análisis de vulnerabilidades « » de Comply detectan los terminales afectados por vulnerabilidades y exposiciones comunes (CVE) específicas.
- Si existe un parche no programado que soluciona un CVE detectado, la información se muestra en la página «Soluciones» de : .
- Los administradores pueden revisar los resultados que requieren acción, agrupados por parches no programados, y pueden implementar los parches o añadirlos a las listas de bloqueo directamente desde Tanium Patch.
Las dos pestañas principales de la página «Remediaciones» facilitan la navegación:
- Pestaña «Patches»: . Enumera los hallazgos agregados y los organiza por parche. Los equipos pueden identificar rápidamente los parches que resuelven varias vulnerabilidades y profundizar en el análisis para revisar detalles concretos.
- Pestaña «Hallazgos que requieren acción»: Ofrece datos detallados sobre cada hallazgo, incluyendo la gravedad del parche, los detalles del CVE, la información del terminal y mucho más. Los filtros avanzados permiten personalizar la vista según criterios específicos, lo que garantiza que los administradores puedan establecer prioridades y segmentar de forma eficaz.
Potenciar la colaboración y reducir el riesgo
Gracias a «Remediation Visibility», las organizaciones pueden integrar y consolidar de forma fluida los resultados de las evaluaciones de vulnerabilidades con datos exhaustivos sobre la gestión de parches en una plataforma unificada. Esta integración estratégica facilita una mayor colaboración entre equipos, al eliminar los compartimentos estancos operativos tradicionales que separan a los equipos de seguridad y de TI. La armonización resultante da lugar a un enfoque más coordinado de la gestión de vulnerabilidades y exposiciones, en el que los problemas de seguridad se evalúan y priorizan metódicamente en función de su impacto potencial en el riesgo y de sus niveles de gravedad.
Este marco de priorización sistemática permite a las organizaciones llevar a cabo las medidas de corrección de vulnerabilidades con mayor rapidez y precisión, lo que, en última instancia, da lugar a procesos de gestión de vulnerabilidades más eficientes y eficaces. El flujo de trabajo optimizado no solo acelera el tiempo necesario para la corrección, sino que también garantiza que los problemas de seguridad críticos reciban una atención inmediata, lo que da lugar a una infraestructura de seguridad más sólida y con mayor capacidad de respuesta.
Al poner de relieve los problemas críticos y ofrecer información útil, esta función permite a los equipos de TI y de seguridad actuar con decisión, reduciendo el tiempo que las vulnerabilidades permanecen sin resolver. El resultado es un entorno más seguro, mejor protegido frente a posibles vulnerabilidades.
Requisitos previos para utilizar la visibilidad de las medidas correctivas
Para poder utilizar esta función, se requieren los siguientes módulos de Tanium:
Asegúrese de que tanto los análisis de cumplimiento como los de parches estén activos en los terminales y de que se hayan establecido los privilegios adecuados de control de acceso basado en roles (RBAC) para consultar y gestionar los resultados y los parches.
Impulsar la excelencia en materia de seguridad
La «visibilidad de las medidas correctivas» supone un avance significativo en la gestión de vulnerabilidades y exposiciones. Al integrar información útil con flujos de trabajo automatizados, las organizaciones pueden reducir la brecha entre la detección y la corrección, reforzando así su nivel general de seguridad.
Ante el aumento de las amenazas cibernéticas, la capacidad de actuar con rapidez y eficacia ante vulnerabilidades críticas ya no es opcional, sino imprescindible. Gracias a «Remediation Visibility», los usuarios de Tanium disponen de las herramientas necesarias para establecer prioridades, colaborar y aplicar soluciones con total confianza.
Descubra cómo «Remediation Visibility» puede transformar su enfoque de la seguridad y ayudarle a adelantarse a las amenazas. Construyamos juntos un futuro digital más seguro.
Visite nuestro Centro de recursos para conocer los detalles técnicos de «Remediation Visibility».
Tanium AEM representa lo último en soluciones modernas de gestión de TI, lo que proporciona confianza a los operadores a la hora de implementar cambios de gran valor de forma segura y fiable en sus entornos. Le invitamos a unirse a nosotros en nuestro liderazgo en innovación en la gestión autónoma de terminales y esperamos poder ayudarle a descubrir cómo Tanium AEM puede llevar las operaciones de TI y la seguridad de su organización a un nuevo nivel.
- Obtenga más información sobre Tanium AEM en . Converge 2024 bajo demanda:
- Inscríbase en este seminario web informativo: Ampliación de la ejecución de TI y seguridad mediante la gestión autónoma de terminales (AEM)
- Obtenga más información sobre la visibilidad de la corrección de « » ( ) en el Centro de recursos de Tanium
- Los clientes actuales de Tanium pueden consultar estos módulos de formación sobre AEM (Nota: Se requiere una cuenta en el Centro de Aprendizaje de Tanium)
- Vea una breve demostración completa de Tanium AEM en
- Solicite una demostración en directo en

