Es fundamental que las empresas realicen auditorías de sus servidores SSL/TLS como parte de un proceso periódico de evaluación de las prácticas de seguridad. De no hacerlo, se pueden producir fallos de seguridad e interrupciones en el servicio.
Cada año vemos ejemplos muy sonados de empresas que han sufrido interrupciones del servicio debido a la caducidad de los certificados. Los titulares de la semana pasada sobre importantes cortes de suministro en Europa y Japón ponen de manifiesto que los certificados caducados pueden tener un impacto enorme en una empresa. Si la tecnología deja de funcionar, el negocio también lo hará, lo que podría acarrear consecuencias desastrosas para las ventas, la confianza de los clientes y el valor de la marca, por no hablar de la productividad.
Desde su creación por parte de Netscape en el año 1994, el protocolo SSL/TLS ha sido objeto de una serie de ataques importantes. Con el paso del tiempo, organismos de normalización y cumplimiento normativo como PCI-DSS, NIST, CIS y la IETF han publicado directrices sobre qué protocolos SSL/TLS y conjuntos de cifrado deben utilizarse para evitar ser víctimas de ataques como DROWN, POODLE, BEAST, CRIME y ROBOT.
Adoptar medidas para garantizar la preparación para el cumplimiento normativo
Estas directrices se revisan continuamente, y la última versión de la norma PCI-DSS ya no considera seguros los protocolos SSL 2.0, SSL 3.0 y TLS 1.0 . Aunque TLS 1.1 sigue siendo aceptable, la versión 1.2 del protocolo TLS se considera una buena práctica, ya que es compatible con los conjuntos de cifrado AEAD modernos. A partir de la norma « June 2018», el uso de cualquier protocolo distinto de TLS 1.1 o TLS 1.2 provocará que una empresa incumpla la normativa PCI.
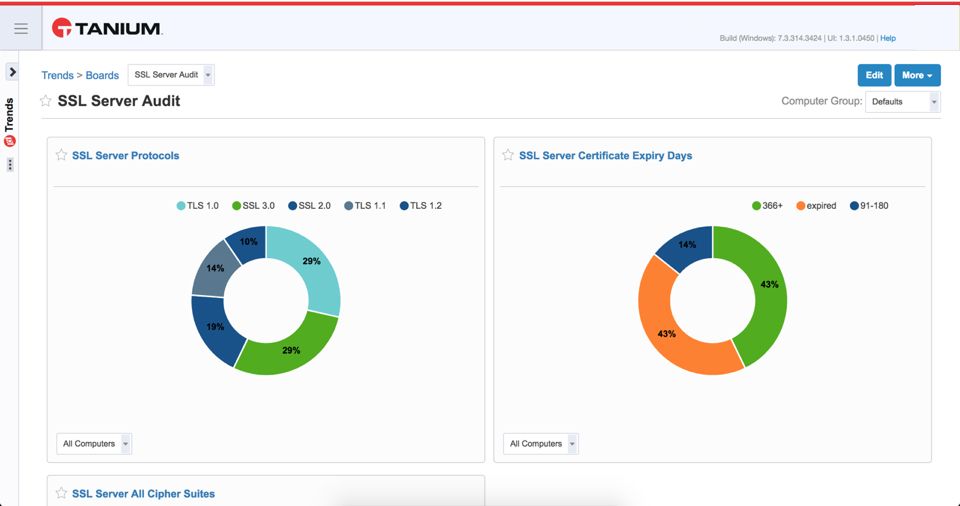
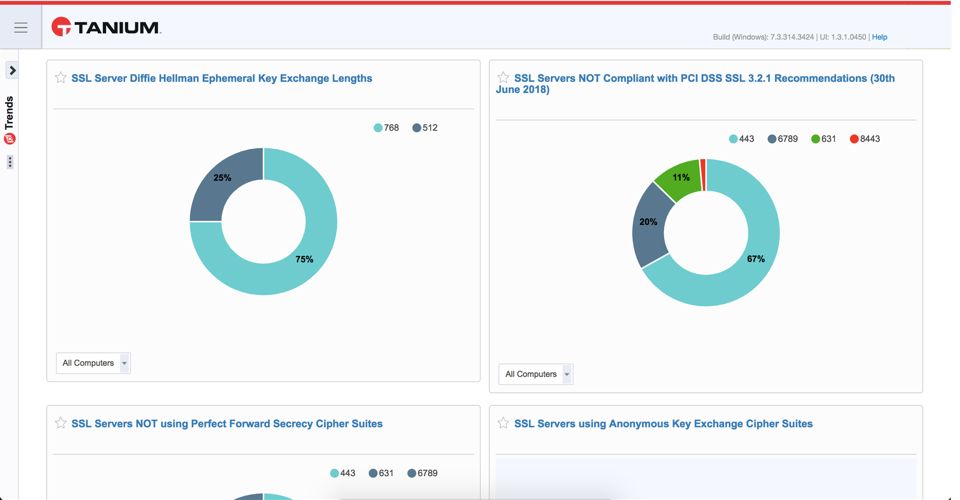
La resiliencia empresarial comienza con unas buenas prácticas de seguridad y una visibilidad total de su entorno. Realizar una auditoría del entorno para garantizar que cumple con los requisitos normativos puede resultar muy complicado, pero al utilizar Tanium, podrá demostrar de inmediato:
- Todos los servidores de su entorno que solo ofrezcan TLS 1.1 y TLS 1.2 y que, por lo tanto, cumplan los requisitos de conformidad con la norma PCI-DSS
- Certificados que están a punto de caducar
- Si un servidor SSL ofrece TLS 1.2, la versión más segura del protocolo TLS que está disponible actualmente
- Los servidores que ofrecen SSL 2.0, SSL 3.0 y TLS 1.0, y que, por lo tanto, le exponen al riesgo de incumplimiento normativo y a una filtración de datos
La resiliencia empresarial va más allá de la prevención. Es algo más que una recuperación. Se trata de una práctica conjunta que aúna a los equipos de TI, operaciones y seguridad para garantizar que se incorporen unos sólidos fundamentos de seguridad en toda la red de la empresa. Solo así podrán las organizaciones actuar —y reaccionar— en tiempo real ante las amenazas y las interrupciones del servicio.
Lea el artículo « » para descubrir cómo el cumplimiento normativo y las prácticas de seguridad van de la mano
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

