A partir de hoy, Cloudflare —que mejora la seguridad y el rendimiento de los sitios web y los servicios de organizaciones de todo el mundo— y Tanium se han asociado para reforzar aún más las políticas de acceso «Zero Trust» de las organizaciones. Los clientes de ambas plataformas ya pueden integrar la visibilidad de los terminales de Tanium, líder en el sector, en Cloudflare for Teams, de modo que las políticas de Cloudflare Access determinan si una solicitud puede llegar o no a las aplicaciones que dan servicio a una organización. Esto cobra especial relevancia en un mundo en el que el teletrabajo se ha generalizado de forma espectacular.
El rápido y creciente cambio hacia las tecnologías que dan prioridad a la nube desmonta la idea preexistente de que «lo interno es sinónimo de seguridad», lo que da lugar a nuevos productos que identifican, autentican y autorizan a usuarios y dispositivos que se conectan de forma totalmente remota. Ante este nuevo paradigma operativo, las organizaciones tienen dificultades para proteger sus aplicaciones y datos confidenciales frente a dispositivos inseguros o no autorizados. Las organizaciones carecen del control necesario para proteger estas nuevas redes, ya que no solo restringen el acceso de los usuarios, sino, lo que es más importante, el de los dispositivos que acceden a ellas.
Con el modelo «Zero Trust», el acceso a datos, activos, aplicaciones y servicios confidenciales se concede según el principio del «privilegio mínimo», únicamente cuando sea necesario, y es imprescindible que se lleve a cabo la verificación o autenticación del usuario y del dispositivo antes de establecer la conexión. Aunque la autenticación de los usuarios ha acaparado gran parte de la atención, Cloudflare y Tanium se han aliado para reforzar el segundo elemento de esa ecuación: el estado de los dispositivos.
La solución «Endpoint Identity» de Tanium resuelve este problema ampliando la visibilidad de Tanium al ámbito del modelo «Zero Trust». Sin necesidad de instalar otro agente en los dispositivos finales, los clientes pueden definir qué dispositivos pueden acceder a sus redes Zero Trust. Todo ello se lleva a cabo mediante integraciones fluidas y rápidas con las tecnologías de gestión de identidades y accesos líderes del sector, como Cloudflare.
Acceso a Cloudflare
Cloudflare Access protege las aplicaciones aplicando el modelo «Zero Trust» a cada solicitud. En lugar de confiar en cualquier usuario de una red privada, Access verifica la identidad cada vez que alguien intenta acceder a la aplicación. Gracias a la red global de Cloudflare, esa comprobación se lleva a cabo en un centro de datos situado en más de 200 ciudades de todo el mundo, con el fin de evitar que se vea afectado el rendimiento.
Aumentar la visibilidad
Tanium supervisa y evalúa el estado de los dispositivos finales en tiempo real, lo que contribuye a reducir la complejidad de las TI al ofrecer una visibilidad y un control exhaustivos sobre dichos dispositivos desde una única plataforma.
Al igual que los productos de Cloudflare para el rendimiento y la seguridad de la red, Tanium sustituye las soluciones tradicionales para terminales por una única plataforma que contribuye a mantener la seguridad de los dispositivos. A partir de hoy, las organizaciones pueden conectar ambas plataformas para disfrutar de una seguridad integral de la red y de los terminales « ».
Cómo funciona
La integración de Tanium y Cloudflare for Teams es muy sencilla. La transferencia de datos entre el agente de Tanium instalado en el dispositivo y la red de Cloudflare se basa en conexiones recíprocamente seguras.
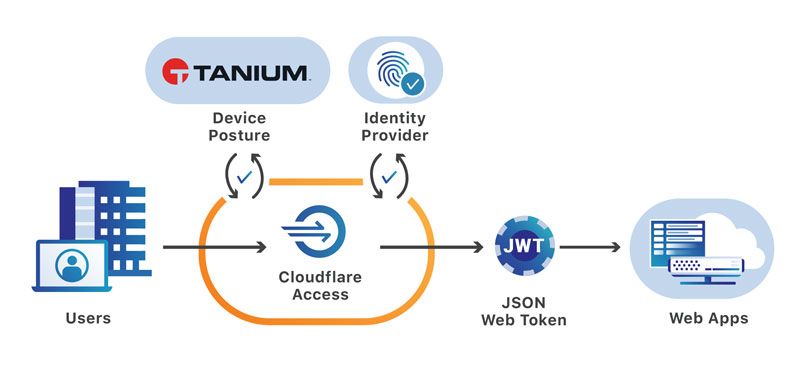
Crédito de la imagen: Cloudflare
La red de Cloudflare y el sistema de distribución de Tanium hacen que esa comprobación resulte totalmente transparente para el usuario final. Cloudflare Access runs in all of Cloudflare’s data centers in 200 cities around the world; putting enforcement decisions within 100ms of 99% of the world’s Internet connected population. Al integrarse directamente con Tanium, la evaluación también puede llevarse a cabo sin necesidad de conexión con la capa administrativa de Tanium.
¿Y ahora qué?
Los clientes de Cloudflare/Tanium pueden empezar a disfrutar de inmediato de las ventajas de la integración, restringiendo el acceso a los recursos disponibles de forma remota únicamente a los dispositivos gestionados y protegidos.
Obtenga más información desde el punto de vista de Cloudflare en « » aquí:.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

