Hoy en día, la mitigación de los riesgos cibernéticos exige que las organizaciones trabajen de forma continua en varios frentes. Deben disponer de visibilidad y control sobre el conjunto de sus dispositivos finales. Deben optimizar la seguridad y el cumplimiento normativo, al tiempo que evitan las desviaciones. Y, por supuesto, también necesitan capacidades de detección y respuesta para identificar las infracciones y subsanarlas.
Gracias a una colaboración recientemente ampliada con Microsoft, nuestros clientes comunes podrán ahora aprovechar nuestras funcionalidades conjuntas de una forma más unificada y optimizada, lo que permitirá a los equipos de seguridad y de operaciones de TI hacer más y hacerlo más rápido.
Vea esta entrevista en vídeo con Rob Jenks, vicepresidente sénior de estrategia y desarrollo empresarial de Tanium, para obtener más información sobre la integración entre Tanium y Microsoft.
https://youtu.be/8MC5QmRMVAE
Bajo presión
Los CISO ya se encontraban bajo presión incluso antes de la pandemia. Sin embargo, la llegada del teletrabajo híbrido y las inversiones a gran escala en transformación digital no han hecho más que ampliar la superficie de ataque digital. Al mismo tiempo, los equipos de seguridad y operaciones de TI tienen dificultades para gestionar múltiples soluciones puntuales, lo que puede dar lugar a brechas de seguridad, una mayor complejidad y fatiga por alertas.
La gestión del riesgo cibernético en este nuevo panorama exige, en primer lugar, establecer una base de buenas prácticas de higiene cibernética , basada en una visibilidad y un control exhaustivos del parque de terminales. Sin embargo, con demasiada frecuencia, las organizaciones cuentan con múltiples terminales no gestionados, lo que puede dar lugar a que haya activos sin parches y mal configurados, y a que los controles de seguridad se desvíen de su estado deseado. Por lo tanto, cuando se producen incidentes, la falta de datos procesables en tiempo real y de análisis forense puede ralentizar los tiempos de respuesta en momentos en los que la rapidez es fundamental. Una vez que se ha detenido con éxito un ataque, es necesario subsanar los problemas de esos terminales y restablecer su estado de conformidad, pero son pocas las herramientas diseñadas para abordar esta parte del ciclo de vida.
Muchos equipos de seguridad y operaciones de TI se ven obligados a gestionar todo este ciclo de vida de forma manual y descoordinada, pasando de una herramienta a otra y con una visión y un conocimiento limitados e inconsistentes de su entorno. Además, muchas organizaciones internacionales utilizan diversas herramientas de seguridad y operaciones para gestionar sus entornos informáticos. Irónicamente, esto puede dar pie a un aumento de los riesgos, de las vulnerabilidades y del tiempo de permanencia de los atacantes, lo que, en última instancia, eleva el riesgo financiero y reputacional.
Trabajando juntos
Microsoft ha designado y admitido recientemente a Tanium en la Microsoft Intelligent Security Association (MISA) debido a la integración de Tanium con las soluciones de seguridad de Microsoft. El enfoque de Tanium para integrar su plataforma de gestión convergente de terminales (XEM) con las soluciones SIEM y XDR nativas de la nube de Microsoft agiliza el trabajo de los profesionales de las operaciones de TI y de la seguridad. Ofrece las siguientes ventajas a los clientes:
- Mayor seguridad de los puntos finales y cumplimiento normativo: Tanium ayuda a los clientes a identificar oportunidades para mejorar la seguridad y resolver problemas de cumplimiento normativo en todo su entorno de forma rápida y a gran escala, incluidos los controles de seguridad que se han desviado de los parámetros establecidos.
- Mejora del estado y el rendimiento del sistema: Tanium le ayudará a garantizar que todos los controles y funciones de seguridad de Microsoft funcionen según lo previsto.
- Investigaciones más rápidas y detección proactiva de amenazas: Los datos de los terminales en tiempo real de Tanium, combinados con la información de inteligencia de las herramientas de Microsoft, permitirán a los equipos evaluar con mayor precisión y rapidez la profundidad, el alcance y el impacto totales de un ataque.
- de corrección automatizada: los datos en tiempo real y el plano de control de Tanium permitirán a los analistas corregir automáticamente los terminales a gran escala tras un incidente, devolviéndolos a un estado conforme y óptimo.
- Operaciones de seguridad y TI optimizadas: Reducir al mínimo el número de soluciones puntuales en uso permitirá reducir los costes y aumentar la productividad de los equipos, lo que les permitirá centrarse en una única fuente de información fiable, de alta fidelidad y en tiempo real.
«Creo que la colaboración entre Microsoft y Tanium va a transformar el futuro de la seguridad y las operaciones de TI de mi organización», Mark Wantling, director de sistemas de información (CIO) de la Universidad de Salford. «Al combinar la visibilidad y el control en tiempo real de Tanium con los servicios avanzados de inteligencia sobre amenazas, orquestación y análisis de Microsoft, puedo identificar y resolver vulnerabilidades, subsanar amenazas y gestionar mi entorno de forma rápida y sencilla en una gran variedad de plataformas, y no necesito docenas de soluciones puntuales para hacerlo».
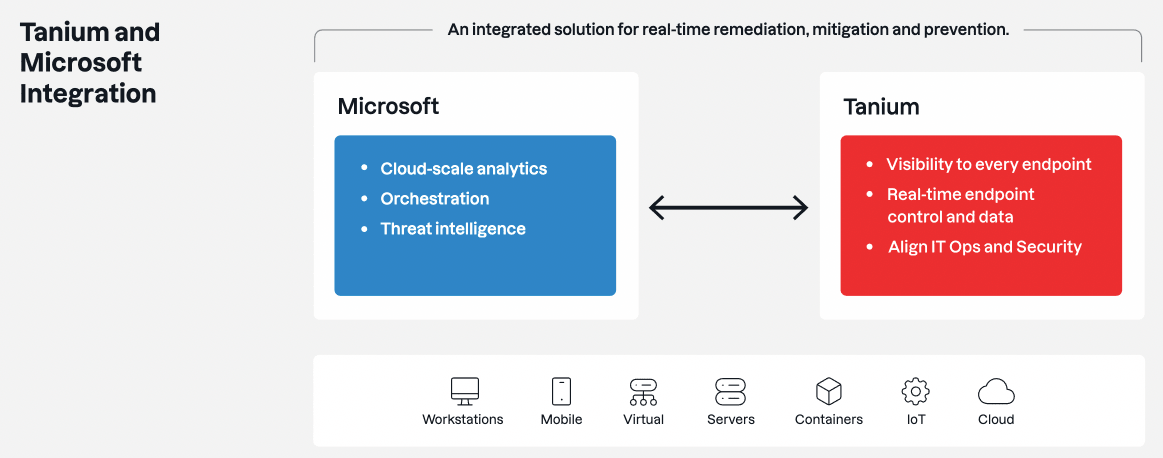
La potencia conjunta de Tanium y Microsoft va más allá de la integración habitual de productos, que suele limitarse a un intercambio de información básico entre sistemas mediante conectores, etc. La plataforma abierta de Microsoft brinda a Tanium la oportunidad de ir más allá.
Tanium puede integrar sus datos y su control en tiempo real directamente en las experiencias de usuario de Microsoft para agilizar los procesos y crear oportunidades que permitan una mayor automatización. Por ejemplo, los profesionales de la seguridad que se dediquen a la respuesta ante incidentes en Microsoft Sentinel podrán trabajar directamente con los datos de investigación de Tanium sin salir de la consola de Sentinel. Y esos mismos datos pueden utilizarse posteriormente para potenciar las capacidades de corrección de Sentinel. Los equipos de seguridad y operaciones informáticas llevan demasiado tiempo a la defensiva. Es hora de dar un giro a las cosas.
Descubra cómo integrar Tanium en su implementación de Microsoft a través de , programando una demostración en (se abre en una nueva pestaña),, o , u obtenga más información sobre la colaboración en (se abre en una nueva pestaña),y .
Obtenga más información sobre la ampliación de la colaboración entre Tanium y Microsoft en , en este comunicado de prensa (se abre en una nueva pestaña),y .