En resumen: las tecnologías de la información no se están utilizando de forma eficaz para gestionarse y evaluarse a sí mismas
Y no, no me refiero aquí a la IA avanzada, al aprendizaje automático, ni a la autorreparación (aunque estos conceptos de «AIOps» pueden resultar extraordinarios si se cuentan con las bases adecuadas); me refiero a los fundamentos para conocer y gestionar sus activos de TI. Se trata de un aspecto fundamental de , lo que se conoce como «higiene informática».
Los ordenadores, por su propia naturaleza, son dispositivos que pueden consultarse, inspeccionarse y modificarse de forma automática y mediante programación. Las prácticas modernas de DevOps y la nube son excelentes ejemplos de cómo la automatización genera resultados empresariales mediante herramientas como la «infraestructura como código» (IaC). Sin embargo, en la actualidad, en la mayoría de los casos, los ordenadores siguen catalogándose manualmente mediante procesos engorrosos y ineficaces. ¿Por qué deberíamos recurrir a procesos manuales para gestionar y controlar los activos tecnológicos? Estos aspectos ya son digitales, pero su gestión necesita urgentemente una transformación. Además, esto está empezando a afectar gravemente a las grandes organizaciones: la falta de una visibilidad real hace que la agilidad empresarial y la gestión eficaz de los riesgos resulten prácticamente imposibles y, desde el punto de vista financiero, supongan un auténtico caos, debido a las numerosas ineficiencias en materia de personal, procesos y tecnología.
¿Cómo hemos llegado hasta aquí?
Se trata de una situación clásica del tipo «a los hijos del zapatero les faltan los zapatos». A menudo, el departamento de TI está tan centrado en aportar valor empresarial directo que no dispone ni del tiempo ni del presupuesto necesarios para gestionar mejor el propio departamento de TI. Sin embargo, esto resulta sumamente embarazoso para las organizaciones cuando sufren una brecha de seguridad porque alguien se ha olvidado de aplicar las medidas básicas de higiene informática (como la instalación de parches, la configuración y el mantenimiento de los sistemas) y el equipo de TI descubre que nunca ha tenido una visibilidad completa de los activos con los que cuenta la organización. Quizás, en ese momento, intervengan auditores externos para realizar una auditoría informática y, en muchos casos, la única forma de llevarla a cabo es que los consultores vayan de un lado a otro con portapapeles y hojas de cálculo para averiguar qué es qué, con el fin de evaluar el estado de los controles de una organización o su nivel de cumplimiento normativo.
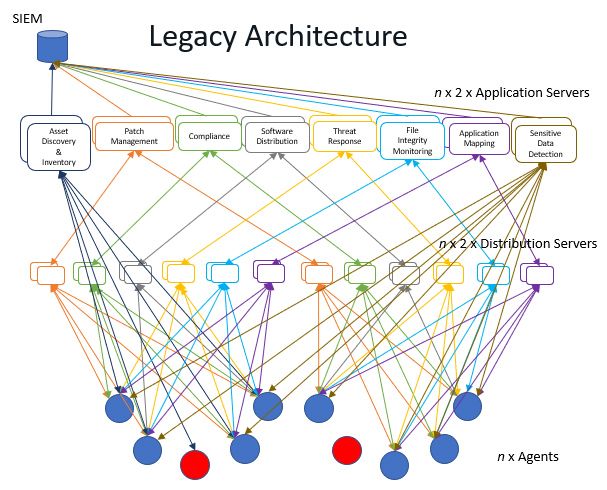
¡Pero nosotros no tenemos ese problema! ¡Ya lo hemos resuelto con ITSM/SCCM/ABC/XYZ!
Quizás algunos de ustedes estén pensando. «Hemos resuelto este problema utilizando soluciones y marcos de gestión de sistemas y de gestión de servicios de TI (ITSM) ya existentes, como el IT4IT de Open Group e ITIL». De hecho, a menudo forman parte de la respuesta. Sin embargo, muchos de estos sistemas a menudo no funcionan correctamente o no se adaptan al crecimiento de las organizaciones. ¿A qué se debe eso? Es por cómo están fabricados. Se basan en la centralización de los datos —pero los datos tienen gravedad— y el traslado de gigabytes de datos resulta ineficaz y costoso. Y, lo que es más importante, no están cumpliendo la promesa de la automatización cuando se alimentan de datos manuales propensos a errores, procesos frágiles y/o archivos CSV dispares que hay que importar.
Sorprendentemente, se trata de un problema que muchas grandes empresas tecnológicas no han logrado resolver de una forma que funcione de manera realmente fiable, que se adapte eficazmente al gran número de dispositivos con los que cuentan actualmente las empresas y que ofrezca una solución completa. La realidad es que muchas organizaciones se han apresurado a implementar soluciones puntuales tácticas que resuelven un problema concreto (o porque se han dejado llevar por el entusiasmo que despierta una nueva herramienta), sin darse cuenta de que, en realidad, lo único que consiguen es complicar aún más la gestión de las tecnologías de la información, al añadir complejidad adicional y más infraestructura informática para dar soporte a todas estas soluciones puntuales.
Esta situación no ha hecho más que agravarse en los últimos tiempos, debido al aumento de la normativa y a la mayor atención que se presta a la ciberseguridad. Se han implantado cada vez más soluciones puntuales para hacer frente a las fugas de datos, las amenazas internas, el malware avanzado, el cumplimiento de la normativa PCI, las amenazas de día cero, la gestión de cortafuegos y los parches virtuales (y la lista continúa); sin embargo, en muchos casos estas soluciones no han hecho más que agravar el problema, añadiendo aún más complejidad y, a menudo, desviando la atención de los equipos de operaciones de TI de la gestión de los aspectos básicos del entorno informático. Y, tal y como ha señalado Gartner: «Recuerde: la madurez del programa de análisis de seguridad no guarda relación con el número de herramientas».
Un enfoque basado en una plataforma inteligente
Se han realizado enormes esfuerzos para crear plataformas empresariales y se han escrito numerosos libros sobre este tema; sin embargo, adoptar un enfoque basado en plataformas para resolver el problema de la visibilidad y el control de las tecnologías de la información es algo relativamente nuevo. En muchas de mis reuniones habituales con las partes interesadas del ámbito de las tecnologías de la información, se requiere más explicación de la que habría esperado para imaginar un mundo que se parezca más a esto:
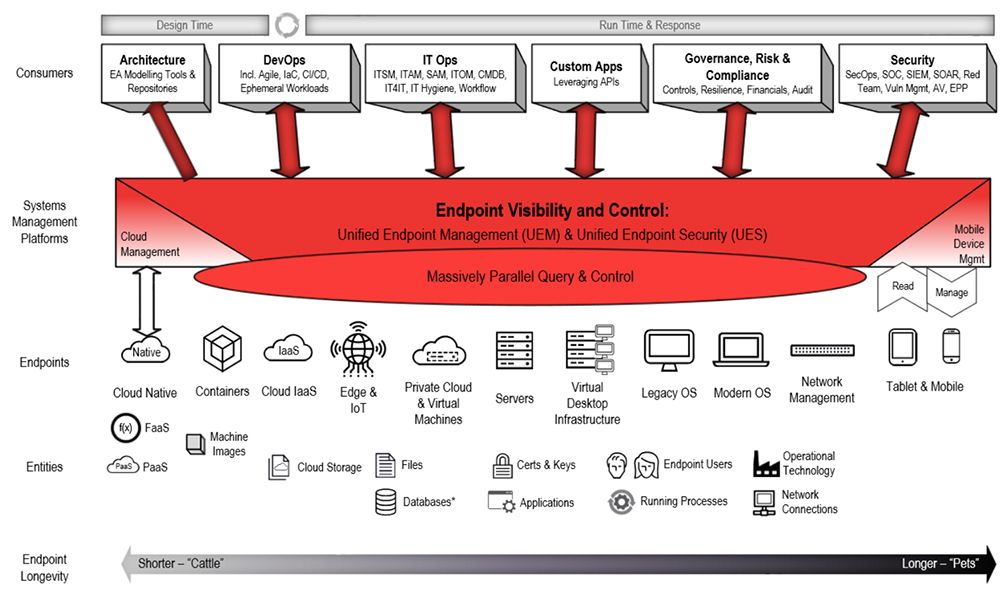
Resulta útil volver a plantearse esto pensando en cómo las plataformas han llegado a simplificar otras áreas del negocio, pero aún no la gestión de las tecnologías de la información. Otros departamentos se dieron cuenta hace mucho tiempo de que no merece la pena dedicar tiempo y dinero a diseñar e integrar numerosas soluciones puntuales independientes si se pueden gestionar eficazmente los retos con un número menor de plataformas estratégicas. La gestión del parque informático no solo resulta más sencilla, más automatizada y más eficaz, sino que los equipos obtienen ventajas adicionales, tales como:
- Respuesta proactiva ante incidentes
Mayor visibilidad del entorno informático al conocer exactamente qué hardware y aplicaciones, etc., dispone en la actualidad (no los de la semana pasada ni la antigüedad de la base de datos) y, a partir de ahí, poder llevar a cabo acciones proactivas (y automatizadas) basadas en esos datos. Cuando se cuenta con la base fundamental de saber de qué se dispone, la respuesta ante incidentes cibernéticos resulta mucho más sencilla y se reduce drásticamente el tiempo que transcurre desde la detección hasta la corrección. - Reducción de costes y complejidad
Los costes de infraestructura y de mantenimiento de las soluciones puntuales se acumulan considerablemente. Sobre todo cuando necesitan 100s o 1000s servidores para adaptarse al tamaño de la organización. La reducción y eliminación de estos elementos reduce de forma demostrable los costes y la complejidad. - Datos integrados
Eliminar los silos entre equipos mediante una única fuente de información fiable, junto con la capacidad de actuar de forma colaborativa. Estos datos pueden integrarse en otros sistemas, como la CMDB, para mejorar los procesos de las operaciones de TI. - Mejora del rendimiento de los ordenadores y las redes
Las soluciones puntuales suelen requerir la ejecución de uno o varios agentes específicos en los terminales. Estas soluciones generan una sobrecarga al consumir recursos de la CPU y la memoria de sus ordenadores, lo que ralentiza el rendimiento. Además, muchas de estas soluciones generan un volumen enorme de tráfico de red, lo que ralentiza la velocidad de Internet y de la red.
En uno de mis próximos artículos, analizaré por qué los lagos de datos son, en ocasiones, como un martillo en busca de clavos, y no siempre ayudan a hacer frente a los retos que plantea la complejidad de la gestión. Póngase en contacto con nosotros eno si desea obtener más información o compartir sus opiniones.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

