Al ser preguntados sobre la convergencia entre los equipos de operaciones de TI y los de seguridad, los participantes revelaron algunos datos inesperados. Los participantes indicaron que, en los últimos dos años, se han registrado menos ciberataques. Dado que muchos profesionales del sector se han acostumbrado a que el número de ciberataques notificados aumente año tras año, el sorprendente resultado de esta encuesta llevó a Gabe Knuth, analista sénior de Enterprise Strategy Group (ESG) y autor del informe, a examinar los datos con mayor detenimiento.
En esta entrada, destacamos algunos datos relevantes del informe ESG « » () y del artículo «The Growing Role of AI in Endpoint Management and Security Convergence» (El papel cada vez más importante de la IA en la gestión de terminales y la convergencia de la seguridad), junto con algunas de las conclusiones que extrae Knuth de los resultados. Por último, ampliamos la perspectiva para analizar las cuestiones más generales relacionadas con la visibilidad de las tecnologías de la información y la falta de personal cualificado en operaciones de seguridad que plantea este informe.
La relación entre la visibilidad de las tecnologías de la información y la falta de competencias operativas
Al comentar con el equipo de Tanium los resultados de la encuesta, Knuth destacó una pregunta en concreto: «¿Ha sufrido su organización algún tipo de ciberataque en el que el propio ataque se iniciara mediante la explotación de un terminal desconocido, no gestionado o mal gestionado?». Gráfico 1, elemento del gráfico
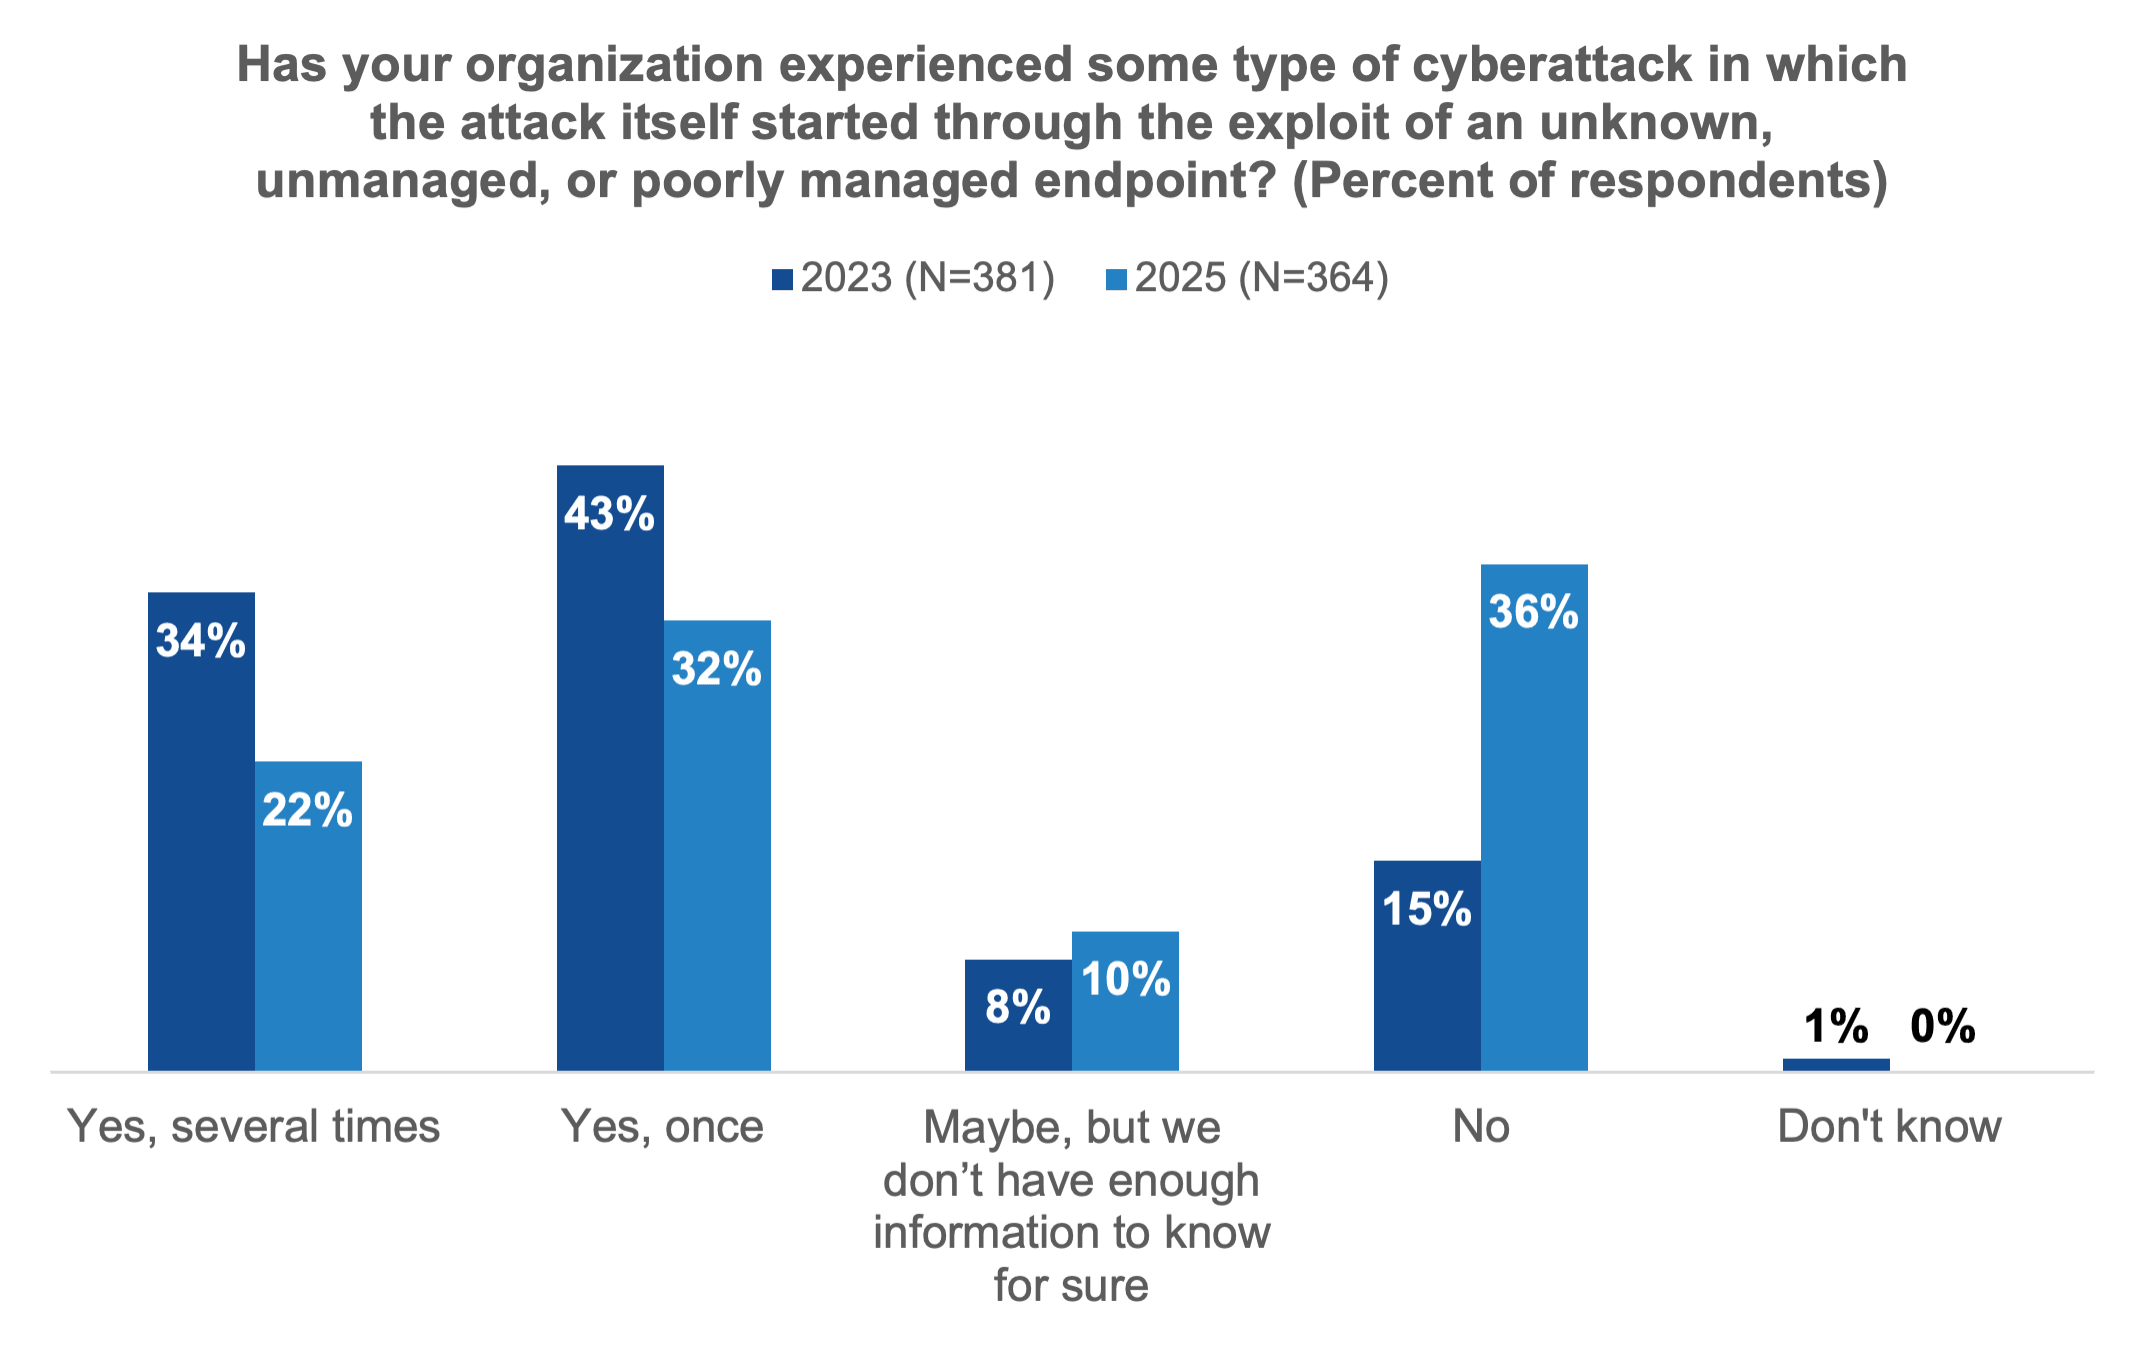
El 54 % de los encuestados afirmó haber sufrido al menos un ciberataque de este tipo, y de ellos, el 22 % afirmó haber sufrido varios. Esto supone un descenso significativo con respecto al 77 % de los encuestados que declararon haber sufrido uno o más ataques de este tipo en 2023—a , lo que supone una caída del 23 %.
No solo se registraron menos ataques en general, sino que además el porcentaje de encuestados que afirmaban no haber sufrido ningún ciberataque se duplicó con creces, pasando del 15 % en 2023 al 36 % en 2025.
Es estupendo, ¿verdad? ¡Misión cumplida! Enhorabuena a los equipos de operaciones de TI y de seguridad.
Bueno, no tan rápido, advierte Gabe Knuth. En primer lugar, debemos examinar lo que reveló su análisis posterior.
Al comparar estos datos entre las organizaciones consolidadas y aquellas que señalaban carencias de competencias, Knuth comentó al equipo de Tanium: «Las personas que afirmaban tener carencias de competencias en ámbitos como la gestión de vulnerabilidades y la notificación de incidentes también eran bastante propensas a responder “quizá” o “no”». Además, los equipos con mayor experiencia «notificaron un mayor número de ciberataques porque detectan más ciberataques».
Curiosamente, Knuth plantea que los equipos con mayor experiencia tenderán a notificar un mayor número de ciberataques, no porque sean objeto de ataques con mayor frecuencia, sino porque su mayor visibilidad y conocimiento de sus entornos informáticos les permiten detectar más incidentes.
En otras palabras, es posible que los equipos con una visibilidad limitada y carencias en materia de competencias simplemente no estén detectando las señales. No es que no se estén produciendo ataques, sino que pasan desapercibidos, ocultos por la falta de concienciación y de capacidad de detección.
¿Por qué es importante esto para Tanium?
En Tanium, la visibilidad y la certeza son fundamentales para nuestra misión. De hecho, los datos indican que una de las principales ventajas de coordinar los esfuerzos de los equipos de operaciones de TI y de seguridad es una mayor concienciación, lo que da lugar a:
- Mayor visibilidad de los posibles problemas
- Una mayor probabilidad de detectar, prevenir y resolver problemas
Compartir una visión común mediante herramientas y procesos unificados contribuye a eliminar los compartimentos estancos y mejora la percepción de la situación.
Pero seamos claros: el mero hecho de fusionar equipos no elimina la brecha de competencias subyacente. Y en un contexto en el que se exige «hacer más con menos», encontrar y retener a personal cualificado sigue siendo un reto.
La visibilidad es conciencia: a continuación le explicamos cómo reforzarla
Si los equipos con mayor experiencia detectan más ciberataques simplemente porque están mejor equipados para identificarlos, entonces la visibilidad no es solo una métrica técnica, sino una ventaja estratégica.
Para reducir la brecha entre la seguridad percibida y la real, las organizaciones deben dar prioridad a la visibilidad tanto en la infraestructura como en las operaciones.
A continuación le ofrecemos dos formas prácticas de contribuir a mejorar la visibilidad:
- Unifique las operaciones de TI y las iniciativas de seguridad: Elimine los silos coordinando a estos equipos en torno a herramientas, datos y flujos de trabajo compartidos. Una visión centralizada de su entorno permite la detección de amenazas en tiempo real y respuestas más rápidas y eficaces. Esta integración permite a los equipos detectar problemas de forma más eficaz y responder a los incidentes con mayor agilidad y precisión.
- Evalúe su visibilidad de los terminales y los activos: Analice con espíritu crítico sus prácticas de detección de terminales y gestión de activos. ¿Dispone de un inventario fiable de los dispositivos que acceden a su red? ¿Están actualizados, cumplen con la normativa y son objeto de supervisión? Cada terminal desconocida o no gestionada constituye un posible vector de ataque. Si no sabe lo que tiene, no podrá gestionarlo ni protegerlo.
Mejorar la visibilidad es un primer paso fundamental, pero la visibilidad por sí sola no basta. Una vez que las organizaciones pueden ver lo que está ocurriendo en todos sus entornos, el siguiente reto consiste en actuar en función de esa información de forma rápida y coherente. Ahí es donde entra en juego la gestión autónoma de terminales (AEM).
El papel de la gestión autónoma de dispositivos finales
La gestión de entornos de terminales (AEM) está ganando terreno porque aborda directamente la creciente complejidad de los entornos de terminales y la brecha de competencias cada vez mayor.
¿Y cuáles son las buenas noticias? Gabe considera que el interés por AEM está por las nubes.
Con la inteligencia artificial y la automatización como pilares fundamentales, AEM está preparado para ayudar a las organizaciones a pasar de la toma de conciencia a la acción, a gran escala y con confianza.
La urgencia es evidente: el 46 % de los encuestados señaló que la implementación de la inteligencia artificial y el aprendizaje automático constituye una de las principales carencias en materia de competencias, superando incluso a la seguridad en la nube y de los servicios SaaS (que ocupó el segundo lugar, con un 38 %). Ante esta escasez, las organizaciones están recurriendo a la automatización no solo para ganar en eficiencia, sino también para reforzar su resiliencia.
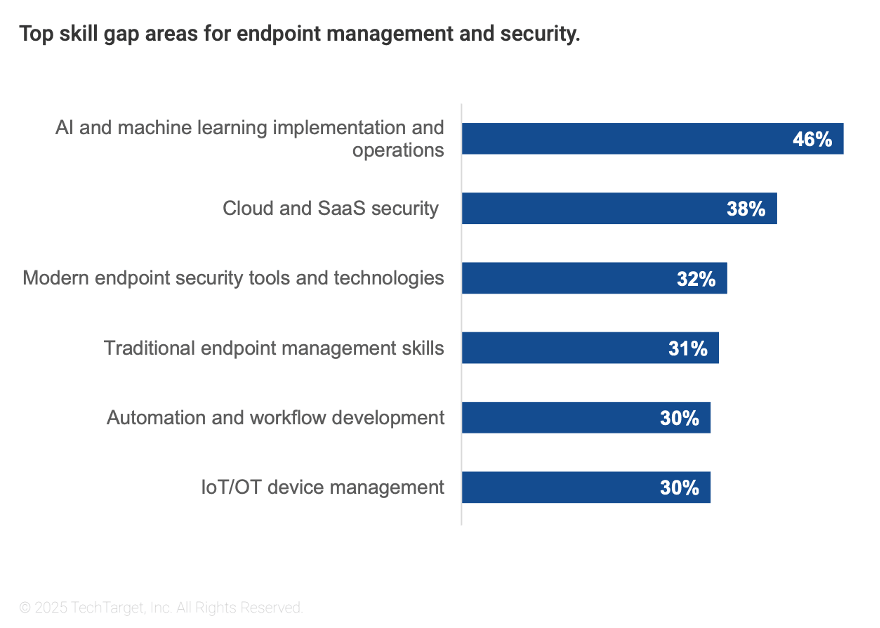
Este resumen de las principales carencias en materia de competencias pone de manifiesto hasta qué punto se han visto desbordados los equipos de TI y de seguridad. A medida que aumenta la complejidad y resulta cada vez más difícil encontrar personal especializado, las organizaciones buscan formas más inteligentes y escalables de mantenerse al día.
Y ahí es precisamente donde AEM empieza a dar resultados.
Reducir la brecha de competencias mediante la automatización
Una de las formas más prometedoras de subsanar esta carencia es mediante la automatización «sin código» y «con poco código». Este enfoque permite al personal con menos experiencia gestionar —e incluso crear— flujos de trabajo automatizados que, tradicionalmente, requieren unos profundos conocimientos técnicos. Al liberarse de los procesos que requieren un gran esfuerzo manual, son repetitivos y propensos a errores, los equipos pueden centrarse en iniciativas de mayor valor que mejoren los resultados y la eficiencia.
Sin embargo, la automatización no es algo que se pueda poner en marcha de inmediato. Coordinar acciones entre varios productos es, por naturaleza, una tarea compleja: cada herramienta cuenta con sus propias API, modelos de datos y supuestos sobre el entorno. No se puede esperar que las organizaciones cambien todo de la noche a la mañana. Ahí es donde AEM, tal y como viene de fábrica, ofrece las herramientas necesarias para abandonar de forma fluida esos procesos de flujo de trabajo manuales y poco flexibles.
Disipar las preocupaciones en torno al control y al riesgo
Es normal que algunos miembros del equipo se muestren reticentes ante la automatización. Puede dar la sensación de que está perdiendo visibilidad y cediendo el control.
Para generar confianza y garantizar una adopción segura, las organizaciones deberían:
- Proporcione información detallada en tiempo real, basada en datos concretos, sobre la tasa de éxito prevista de acciones automatizadas, como la aplicación automática de parches o la implementación de actualizaciones. Esto proporciona a los equipos la confianza que necesitan para pulsar el botón «Intro».
- Asegúrese de que los cambios se puedan implementar de forma segura, mediante un proceso cuidadosamente supervisado y por fases, aplicándolos inicialmente a un pequeño grupo de terminales y ampliando progresivamente su alcance a grupos más grandes, basándose en criterios de progresión claros. Esto implica acciones inesperadas y potencialmente perjudiciales que afectan únicamente a unos pocos terminales y minimiza las interrupciones en la productividad y la seguridad.
- Mantenga la supervisión en cada paso del proceso automatizado con un control total. Este nivel de control permite que los usuarios sigan estando al tanto en cada etapa del proceso para validar, pausar, reanudar o detener acciones, así como para intervenir en caso de que no se cumplan los criterios de avance del flujo de trabajo y se detenga la ejecución.
Lo que realmente nos indican los datos
Este informe sobre criterios ESG pone de manifiesto una realidad preocupante: la falta de competencias y la falta de visibilidad se traducen en una falta de seguridad. Resulta alentador que muchas organizaciones estén dando prioridad a la gestión de la experiencia del cliente (AEM) como parte de su estrategia para subsanar estas deficiencias. Sin embargo, hay quienes se muestran reacios debido a la preocupación por perder visibilidad y control. La buena noticia es que, en la actualidad, se están abordando esos retos.
Si desea profundizar en el tema, puede leer el informe completo: « » () «The Growing Role of AI in Endpoint Management and Security Convergence» (El papel cada vez más importante de la IA en la gestión de terminales y la convergencia de la seguridad). Ofrece una visión, basada en datos y elaborada por analistas, de cómo los responsables de TI y seguridad están respondiendo a los crecientes retos que plantea la gestión de los terminales. Desde la creciente proliferación de dispositivos y la sobrecarga de herramientas hasta el aumento de las carencias de competencias y las amenazas cada vez más sofisticadas, el informe analiza cómo la inteligencia artificial y la automatización están transformando tanto las estrategias ofensivas como las defensivas. Asimismo, destaca en qué áreas van a invertir las organizaciones en el futuro y qué medidas están dando buenos resultados para mejorar la visibilidad, consolidar las herramientas y avanzar en la madurez operativa.
Si desea comparar su enfoque con el de otros, descubrir nuevas tendencias o tomar decisiones más acertadas sobre en qué centrarse a continuación, esta lectura le resultará imprescindible.
También puede unirse a Erik Gaston, vicepresidente de participación ejecutiva global de Tanium, y a Gabe Knuth, analista sénior de ESG, en una charla informal y sincera sobre por qué el AEM está cobrando impulso y qué implica esto para el futuro de las operaciones de TI y de seguridad.
Basándose en nuevas investigaciones y en conocimientos extraídos de la práctica, analizarán los retos que plantean la visibilidad, la complejidad y las carencias de competencias, y explorarán cómo AEM está ayudando a las organizaciones a modernizar la aplicación de parches, mejorar la coordinación y responder con mayor rapidez ante las amenazas. Inscríbase aquí en el seminario web.
Descubra cómo Tanium AEM puede ayudar a su organización a subsanar las carencias en materia de visibilidad y competencias, al tiempo que proporciona a su equipo la validación y la supervisión que necesitan para mantener el control. Concierte hoy mismo una demostración gratuita en.

