Esta es la segunda entrega de nuestra serie de cuatro entradas de blog en las que analizamos cómo utilizamos la plataforma Tanium en nuestra propia organización. En la primera parte, revelamos cómo realizamos el seguimiento de las vulnerabilidades críticas. En esta entrega, el ingeniero de operaciones de seguridad Greg Pothier nos cuenta cómo una comprobación rutinaria de cumplimiento normativo reveló la existencia de seis nuevos servidores que no se habían evaluado anteriormente. Esto es lo que descubrió sobre esos servidores tras seguir estos sencillos pasos.
¿Cómo fue su última auditoría de cumplimiento?
¿Consiguió calmar la inquietud de todos ofreciendo respuestas inmediatas a las preguntas más urgentes?
¿No? No lo creíamos.
Las auditorías de cumplimiento no son nada divertidas. Aquí en Tanium, el próximo mes se llevará a cabo nuestra propia auditoría de cumplimiento. En mi puesto como ingeniero de operaciones de seguridad (SecOps), participo directamente en la resolución de las numerosas cuestiones que surgen durante el proceso, entre las que se incluyen:
- ¿Aprobaremos o suspenderemos?
- Si fracasáramos, ¿hasta qué punto serían graves las consecuencias?
- ¿Existen activos en nuestra red de los que ni siquiera tenemos constancia?
- ¿Hasta qué punto están desactualizados y son inexactos los últimos resultados de los análisis que estamos utilizando?
Cuando mi equipo directivo me pregunta: «¿Qué porcentaje de nuestro entorno cumple con nuestra configuración de referencia?», mi trabajo resulta exponencialmente más sencillo gracias al uso de Tanium Comply (se abre en una nueva pestaña). Gracias a Comply, el equipo de seguridad tiene la capacidad de realizar análisis de cumplimiento normativo y de vulnerabilidades en toda la empresa con un impacto mínimo en nuestra red y en nuestros usuarios finales. Empecemos por aquí:
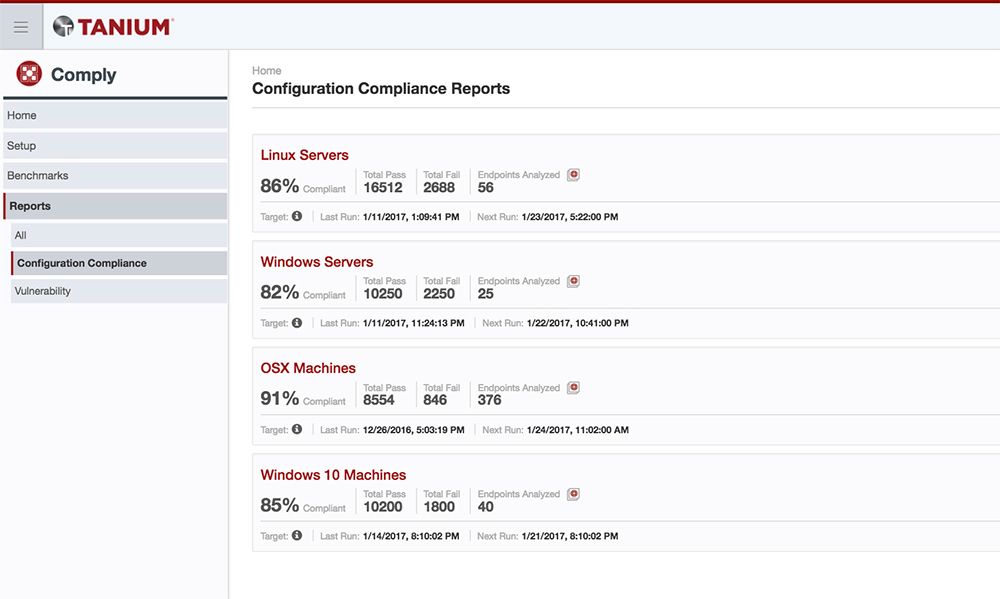
En la consola de Tanium, podemos consultar los resultados de todos nuestros análisis, ya sean análisis de cumplimiento basados en los criterios de referencia del Center for Internet Security (CIS) o análisis de vulnerabilidades CIS OVAL. A la vista de los resultados anteriores, las puntuaciones parecen satisfactorias. No obstante, ¿cómo podemos estar seguros de que una auditoría no revelará la existencia de equipos desconocidos que estén funcionando en nuestra red y de los que no tengamos constancia?
Tanium Discover
Utilizamos , , Tanium Discover (se abre en una nueva pestaña),, y para analizar de forma proactiva todas las subredes objetivo de toda la empresa y configurar alertas que nos avisen cuando se detecten nuevos equipos. Considere Discover como un sistema de supervisión en tiempo real para los activos no gestionados. La herramienta «Discover» nos proporciona el sistema operativo y el nombre de host, además de cualquier puerto abierto que pueda resultar de interés.
Tras comprobar los resultados de nuestro cumplimiento normativo, recibimos una alerta por correo electrónico de Tanium Discover en la que se nos informa de que han aparecido seis nuevos equipos con Windows conectados a la red:
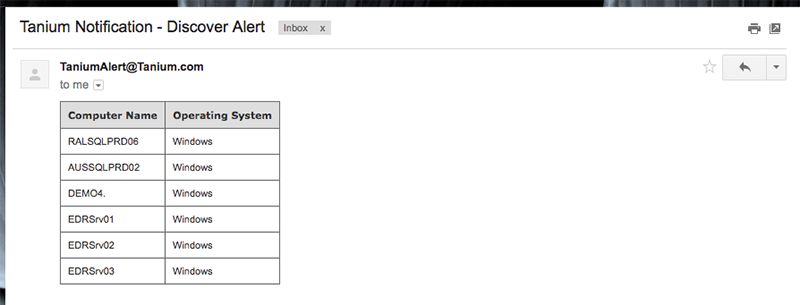
A los pocos minutos de conectarse a la red, Tanium nos alertó de la presencia de estos nuevos equipos en nuestra red. Debemos investigar estos seis equipos con Windows para asegurarnos de que no pongan en riesgo nuestro porcentaje de cumplimiento normativo y, lo que es más importante, nuestro nivel de seguridad. Tras consultar con nuestro departamento de TI, se nos ha informado de que estas máquinas se crearon para un proyecto temporal y se nos ha asegurado que están totalmente actualizadas y protegidas.
Confiamos en nuestros compañeros de trabajo, pero con Tanium también podemos verificarlo; por ello, hemos decidido instalar Tanium y realizar algunos análisis de cumplimiento en estos equipos.
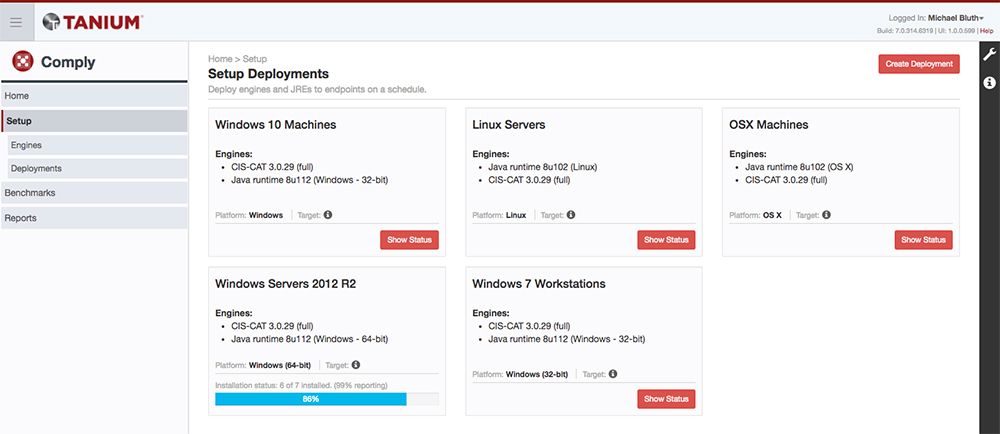
En primer lugar, creamos un grupo de ordenadores al que dirigirnos. Comenzamos con el grupo de Windows para Windows Server 2012 y R2. Una vez configurado el grupo de ordenadores, hacemos clic en el menú «Comply» para preparar la implementación. Para ello, hemos configurado las pruebas de referencia CIS CAT de (se abre en una nueva pestaña), que comparan la configuración de los equipos con los parámetros de referencia del CIS y proporcionan informes sobre las puntuaciones de cumplimiento.
A continuación, seleccionamos el grupo de ordenadores correspondiente al que queremos dirigir la acción —en este caso, los servidores Windows— y generamos nuestros informes de cumplimiento. Vayamos a la pestaña «Informes» y creemos el nombre y la descripción, seleccionemos «Windows» como plataforma y elijamos el grupo de ordenadores que se va a analizar.
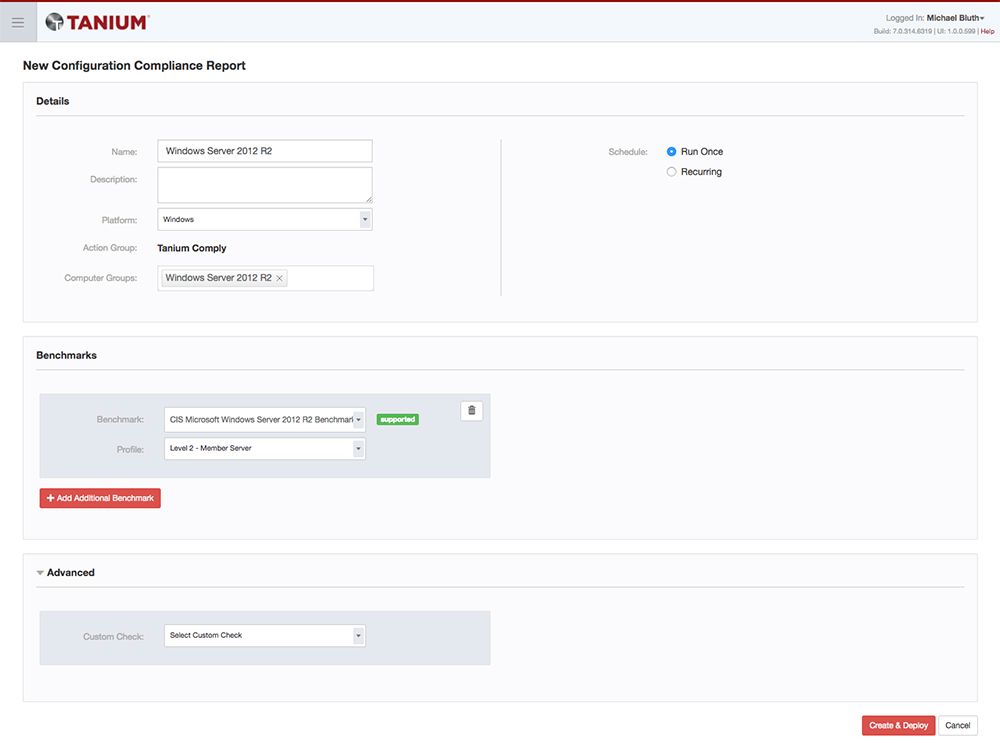
Una vez seleccionado el punto de referencia, creamos e implementamos el análisis haciendo clic en el botón «Crear e implementar», situado en la esquina inferior derecha. (Nota: podemos configurar este análisis para que se repita con la frecuencia que deseemos, lo cual resulta muy útil para comprobar las tendencias a lo largo del tiempo.) Al cabo de unos minutos, el escaneo habrá finalizado y se obtendrán los resultados. En el informe de cumplimiento podemos observar que el porcentaje global de cumplimiento de los seis puntos finales analizados es del 25 %, con un total de 466 resultados satisfactorios y 1,373 no satisfactorios.
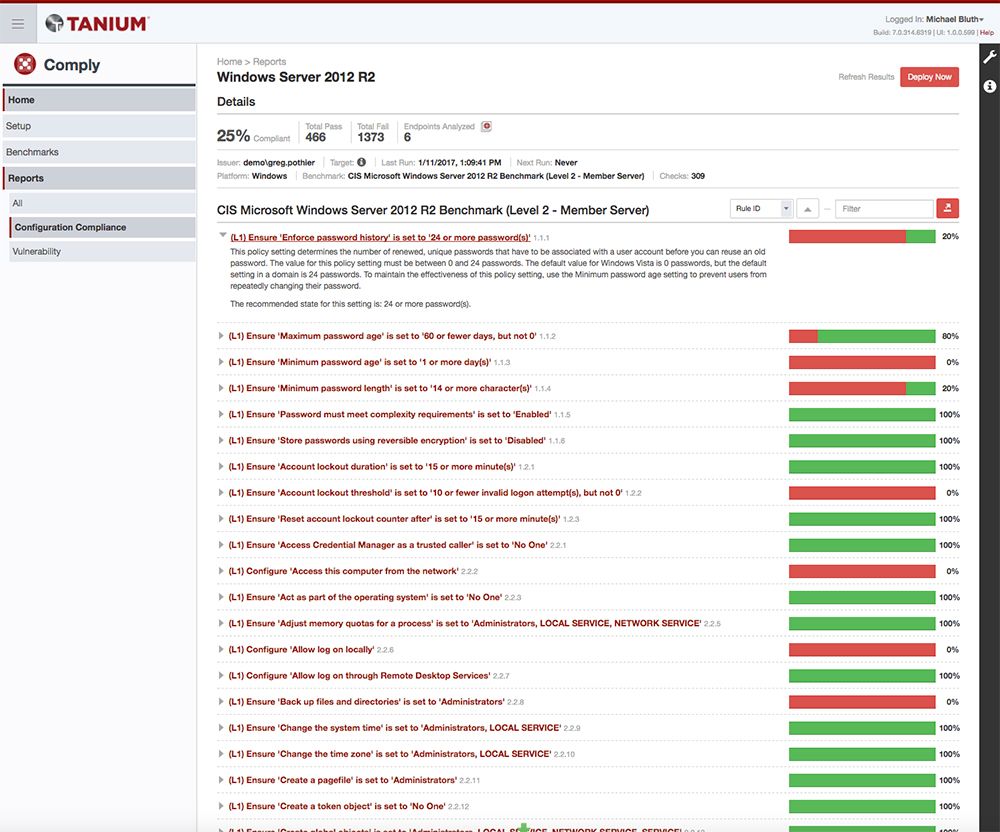
Debajo de la vista general, se muestran el tiempo de ejecución, el emisor, la plataforma y el punto de referencia utilizado, y puede profundizar en los resultados concretos; cada uno de ellos cuenta con un menú desplegable en el que se explica la comprobación, así como el estado recomendado.
Una comprobación de cumplimiento normativo arroja resultados inesperados
Estos resultados fueron inesperados y resulta evidente de inmediato que estos servidores no se habían reforzado adecuadamente antes de su puesta en marcha. Dado que estos sistemas no siguieron el proceso de compilación adecuado, es probable que no se hayan aplicado los parches correspondientes. En Comply, podemos realizar un análisis de vulnerabilidades en estos sistemas para confirmar esta sospecha.
Para ello, nos desplazamos hasta la pestaña «Vulnerabilidades» y hacemos clic en «Crear un informe». A continuación, seleccionamos las casillas de configuración, y ya está. A diferencia de los escáneres, los resultados se obtienen directamente desde el terminal, lo que garantiza que no se produzca ningún impacto en la red y que los resultados sean precisos, sin necesidad de una cuenta local para la autenticación.
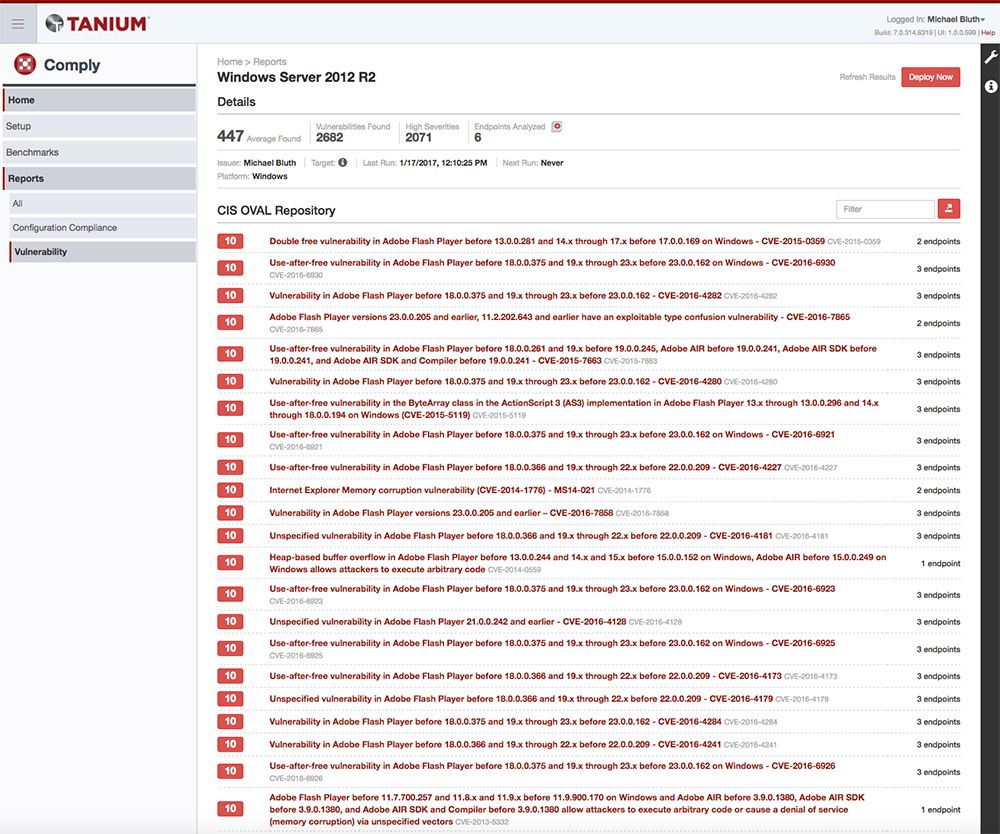
En pocos minutos, los resultados están listos y podemos comprobar que los equipos presentan varias vulnerabilidades que deben subsanarse, de forma similar a lo que ocurre con los resultados del análisis de cumplimiento. Podemos ver el número medio de vulnerabilidades detectadas por sistema, así como el número total de vulnerabilidades, las de gravedad alta y los terminales analizados.
En la página «Resultados de vulnerabilidades», se muestran todas las vulnerabilidades ordenadas por título y por número de Common Vulnerabilities & Exposures (CVE), así como el número de terminales afectados. Con solo hacer clic en el título, se nos muestran los nombres reales de los puntos finales y los resultados. A partir de aquí, podemos utilizar , , Tanium Protect (se abre en una nueva pestaña),, y para cerrar el círculo y proteger estos nuevos sistemas.
En este ejemplo, Tanium no solo nos avisó en cuestión de minutos de que se habían conectado por primera vez nuevos equipos a nuestra red, sino que también nos permitió realizar análisis de cumplimiento normativo y de vulnerabilidades. Tanium nos proporcionó información útil y la capacidad de proteger esos equipos y mantener un estado de seguridad.
Esta es la segunda parte de una serie de cuatro. En la primera parte de « », explico cómo, en Tanium, hacemos un seguimiento de las vulnerabilidades críticas. En la tercera parte de « », explico cómo utilizar Tanium y Splunk conjuntamente para proporcionar datos sobre la gestión de parches. En la cuarta parte de « », ofrezco una serie de pautas sobre el tiempo medio de respuesta y explico por qué unos tiempos de respuesta rápidos son fundamentales para cualquier empresa.
Acerca del autor: Greg Pothier es ingeniero de seguridad en Tanium y cuenta con experiencia en automatización de la seguridad, análisis de datos, pruebas de penetración y desarrollo de software. Antes de incorporarse a Tanium, Greg ocupó el cargo de ingeniero sénior en varias agencias de inteligencia y organismos gubernamentales de Estados Unidos. Greg cursó sus estudios de máster en Informática en la Universidad George Mason, donde fue galardonado con la Beca Cibernética de Seguridad de la Información de la NSA.

