Zerologon, EternalBlue, BlueKeep. Estas son palabras que pueden hacer que se le encoge el corazón a un responsable de seguridad de la información.
Todas ellas son vulnerabilidades cibernéticas catalogadas por MITRE Corp., la organización sin ánimo de lucro que trabaja para hacer del mundo un lugar más seguro. Aunque vulnerabilidades como estas existen desde los inicios de la informática, MITRE no comenzó a identificarlas, definirlas y catalogarlas en su Lista CVE ( ) hasta el año 2009. Y la comunidad dedicada a la seguridad de la información comenzó a denominarlos de forma habitual a partir del año 2014, aproximadamente.
Desde entonces, ha resultado sencillo hacer referencia a estas vulnerabilidades identificadas. Algunos de ellos han llegado incluso a aparecer en los titulares de las noticias.
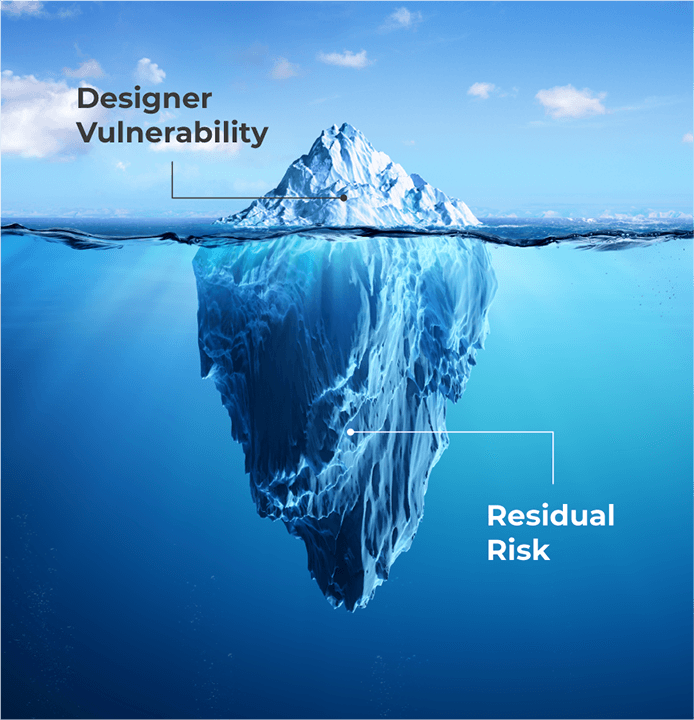
Sin embargo, cada año surgen muchas más vulnerabilidades, y no pocas de ellas podrían resultar igual de perjudiciales. Aunque las vulnerabilidades más sonadas acaparan la atención de los medios durante unos días, es la combinación de todas ellas la que podría suponer el mayor riesgo para su organización. Es más, las vulnerabilidades residuales y sin identificar rara vez aparecen en los titulares, pero persisten durante meses, e incluso años.
Seamos sinceros: ¿De verdad vamos a culpar a una empresa a la que le ha afectado una vulnerabilidad que se dio a conocer hace apenas una semana? ¿Y qué ocurre con una empresa que se ve afectada por una vulnerabilidad que tiene ya siete años?
Mantenga una mayor seguridad gracias al cumplimiento normativo continuo
Entonces, ¿estoy diciendo que no es necesario comprobar si existen vulnerabilidades en los encabezados? No, en absoluto. Es probable que sus consejeros y directivos sigan preguntándole por vulnerabilidades concretas, y usted deberá responderles con prontitud. No obstante, cabe señalar que muchas de estas vulnerabilidades existían desde hacía años antes de que se descubrieran y se dieran a conocer públicamente.
Además, algunas de las vulnerabilidades mencionadas son críticas y deben solucionarse con celeridad. Sin embargo, lo que su organización realmente debe priorizar es el cumplimiento normativo continuo.
El cumplimiento continuo contribuye a garantizar que siempre disponga de un inventario completo y actualizado de vulnerabilidades. De este modo, si las vulnerabilidades volvieran a aparecer en su organización más adelante, podrá detectarlas. Además, detectará las vulnerabilidades mencionadas que sean relevantes como parte de sus procesos habituales.
Esto es así incluso si una vulnerabilidad concreta se elimina inicialmente, pero vuelve a aparecer en el entorno debido a una reversión, una restauración del sistema o algún otro proceso —como la adquisición de una empresa— que reintroduzca dicha vulnerabilidad en la organización.
Asimismo, debe dar prioridad a las vulnerabilidades más peligrosas, es decir, aquellas que permiten la ejecución remota de código y para las que existen exploits públicos disponibles.
Aún más peligrosas son aquellas vulnerabilidades relacionadas con actores maliciosos que tienen como objetivo su sector concreto. Es necesario evaluarlos continuamente y establecer un orden de prioridad para su resolución. Un buen ejemplo es la reciente brecha de seguridad relacionada con el kit de herramientas « » del equipo rojo de FireEye, disponible en . Muchas de las vulnerabilidades que se aprovechan en ese kit de herramientas tienen ya varios años y deberían haberse corregido hace tiempo.
¿Cómo puede establecer un orden de prioridad entre las vulnerabilidades de su propia organización? Responder a estas seis preguntas le ayudará a dar los primeros pasos:
- ¿Podría ser elevado el impacto de la vulnerabilidad?
- ¿Existe esta vulnerabilidad en un gran número de dispositivos finales?
- ¿Existe algún exploit público disponible?
- ¿Se sabe que mis adversarios están aprovechando esta vulnerabilidad?
- ¿Esta vulnerabilidad afecta al público en general?
- ¿Existe esta vulnerabilidad en los activos que soportan funciones críticas para la empresa?
Cuantas más veces responda «sí», mayor deberá ser la prioridad que asigne a la vulnerabilidad.
Volver a lo esencial
Las vulnerabilidades de los dispositivos finales suelen solucionarse mediante la aplicación de parches. Si no se solucionan de esa manera, a menudo se solucionan mediante cambios en la configuración. Estos son los procesos básicos que toda organización ya debería estar llevando a cabo.
Sin embargo, de alguna manera, incluso habiendo realizado este trabajo, persisten algunos riesgos residuales.
Tenemos que volver a lo básico. Esto significa prestar atención no solo a las vulnerabilidades más evidentes, sino también al enorme riesgo que se esconde bajo la punta del iceberg.
Afortunadamente, Tanium puede ayudarle. Tanium Comply supervisa de forma continua el cumplimiento normativo y las vulnerabilidades; además, le ayuda a mantener un control constante sobre sus terminales.
Puede utilizar la plataforma Tanium para averiguar, prácticamente en tiempo real, por qué persisten las vulnerabilidades en sus terminales. ¿Les queda poco espacio en el disco? ¿A la espera de un reinicio? Tanium puede ayudarle a encontrar la respuesta.
También puede utilizar Tanium para que su equipo de gestión de vulnerabilidades y su equipo de operaciones estén en sintonía… bueno, en la misma pantalla.
Si tiene dificultades para aplicar parches a los sistemas operativos o a aplicaciones de terceros, Tanium también puede ayudarle en este aspecto. Tanium Patch agiliza la aplicación de parches al sistema operativo. Del mismo modo, Tanium Deploy le ofrece la rapidez y la agilidad necesarias para gestionar esas molestas aplicaciones de terceros, que suelen constituir la principal fuente de vulnerabilidades.
Las vulnerabilidades que aparecen en los titulares no son más que la punta del iceberg cibernético. Asegúrese de que su organización esté realmente protegida dando prioridad a los riesgos cibernéticos que le preocupan, incluso a aquellos que no aparecen en las noticias.
Obtenga más información en este artículo de la comunidad de Tanium: Gestión de vulnerabilidades con Tanium: aplicación rápida de parches de emergencia de forma segura y eficiente (sistemas operativos y aplicaciones de terceros)

