At the first signs of what was to become a global ransomware attack on May 12, the endpoint detection and response (EDR) team at Tanium sprang into action to help our customers. Here, we provide guidance on how to use Tanium to quickly discover and mitigate the issues.
Empresas de todo el mundo se están viendo afectadas por un ataque generalizado de ransomware (se abre en una nueva pestaña) que se propagó rápidamente y alcanzó una masa crítica en May 12. El alcance del ataque afectó inicialmente a más de una docena de organizaciones sanitarias en Europa, según informó el diario « » , el Servicio Nacional de Salud del Reino Unido (se abre en una nueva pestaña)y . Sin embargo, a medida que avanzaba el día, quedó claro que el ataque es, de hecho, de alcance mundial. Según May 15, el ataque se había extendido a 150 países y aproximadamente 200,000 equipos (se abre en una nueva pestaña).
Los primeros indicios apuntan a una nueva variante de la cepa de ransomware «WannaCry», también conocida como «wcry» (y que algunos medios de comunicación escriben, alternativamente, como WanaCry).
Orientaciones sobre el uso de Tanium para mitigar y hacer frente a este malware
Medidas de mitigación: Desactivación SMBv1
Uno de los vectores de infección y propagación asociados a esta familia de malware aprovecha una vulnerabilidad en Microsoft SMBv1, documentada en MS17-010 (se abre en una nueva pestaña), publicada en March 14, 2017. Los clientes de Tanium que dispongan de , , Patchy pueden comprobar que sus terminales compatibles con Microsoft están protegidos frente a este problema. En caso de que haya algún dispositivo sin proteger, los clientes pueden implementar rápidamente la solución de Microsoft gracias a la eficiente arquitectura de Tanium.
Los clientes de Tanium que dispongan de , , Patchy pueden identificar fácilmente los sistemas vulnerables respondiendo a las sencillas preguntas que figuran a continuación. (Nota: Para ver la sintaxis completa, utilice la barra de desplazamiento de los cuadros de texto que aparecen a continuación.)
<code>Clientes con el parche 1.x y el parche de seguridad de Windows:
Obtengan los parches disponibles que coincidan con «(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)» de todos los equipos
Clientes con el parche 2.x:
Obtenga los parches aplicables que coincidan con «(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)» de todos los equipos
</code>No obstante, es posible que muchas organizaciones que no hayan podido aplicar los parches, o que se hayan visto infectadas a través de otros vectores, tengan que recurrir a otras estrategias de mitigación.
Además del parche para esta vulnerabilidad, Microsoft también ofrece recomendaciones de mitigación que incluyen la desactivación del protocolo SMBv1 . El protocolo SMBv1 es un protocolo obsoleto que ha sido objeto de una amplia gama de vulnerabilidades y ataques. Desactivarlo puede reducir la superficie de ataque más allá de este brote específico de malware. Microsoft ha creado una página web (se abre en una nueva pestaña) para ofrecer instrucciones específicas sobre cómo desactivar el SMBv1. En resumen, para ello es necesario modificar la siguiente clave del Registro y su valor: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters Valor: SMB1 Datos: REG_DWORD: 0 = Desactivado
Una vez hecho esto, es necesario reiniciar los sistemas para que este cambio surta efecto.
Tal y como señala Microsoft en (se abre en una nueva pestaña),y , el protocolo SMB tiene más de 30 años, pero aún puede utilizarse en entornos con Windows XP / 2003 o con determinadas aplicaciones o dispositivos heredados. Lamentablemente, las versiones de Windows anteriores a la 10 / Server 2016 no ofrecen ningún mecanismo sencillo para auditar el uso de esta versión del protocolo.
Disabling SMBv1 with Tanium
Los usuarios de Tanium pueden aplicar medidas para desactivar la opción SMBv1 mediante un cambio en el registro y, a continuación, reiniciar los sistemas. Se recomienda a los clientes que colaboren con sus gestores técnicos de cuentas para obtener ayuda a la hora de definir las medidas a adoptar y gestionar un cambio de esta envergadura en toda la empresa.
Estos son los pasos que debe seguir:
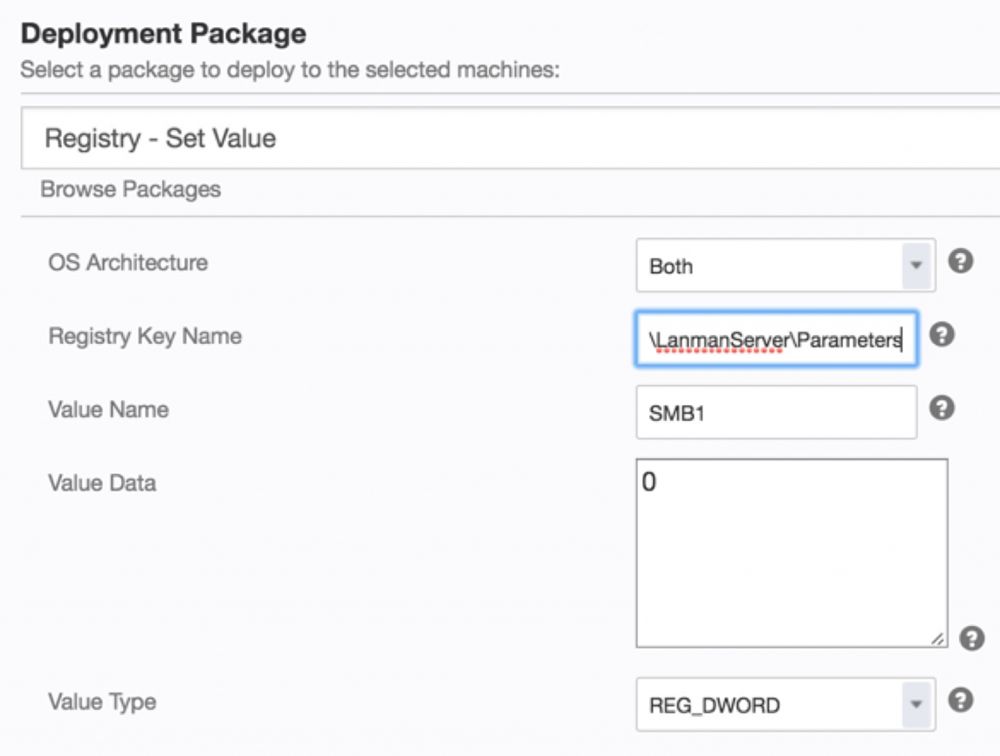
(1) Implemente el paquete «Registro – Establecer valor» en los sistemas de destino, utilizando como parámetros la clave, el valor y los datos del registro mencionados anteriormente:
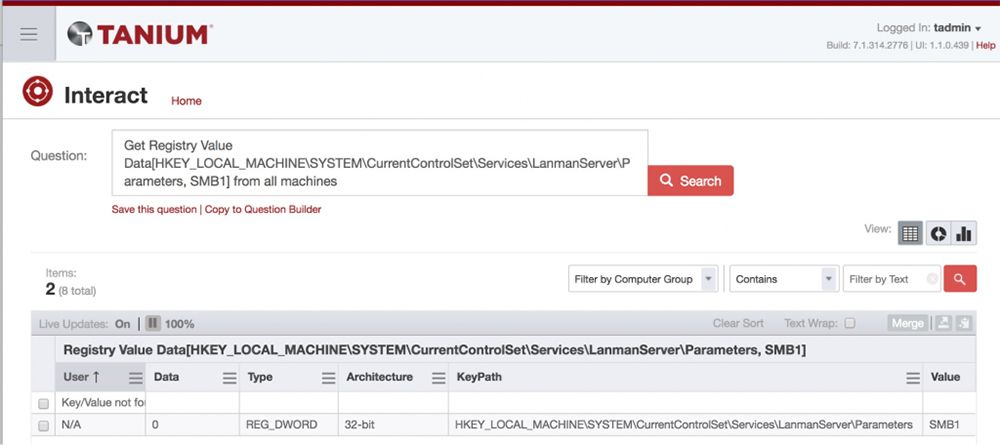
Para evaluar si los sistemas ya cuentan con la función SMBv1 desactivada, o para verificar y supervisar la aplicación de la medida correctiva a medida que se lleva a cabo, se puede utilizar el siguiente sensor:
<code>Valor del Registro
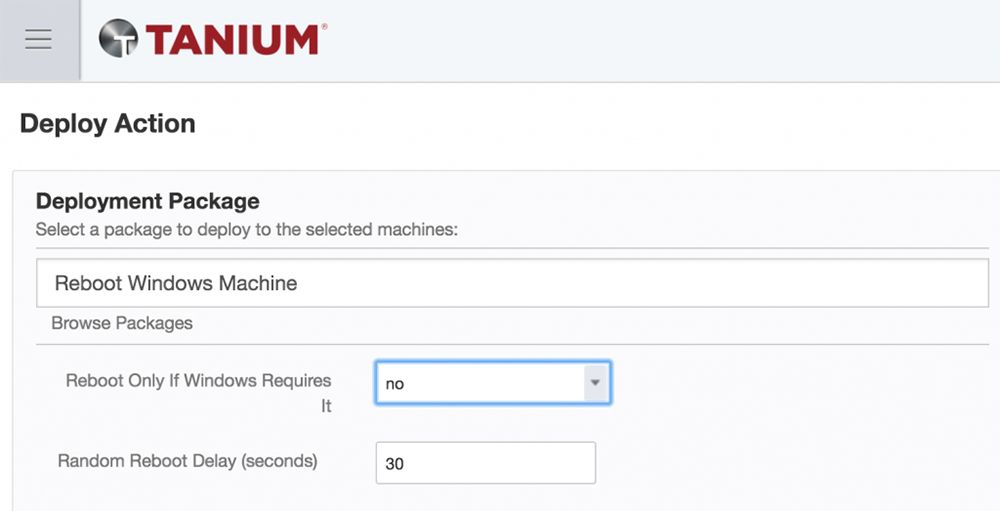
Datos[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) Una vez realizado el cambio en el registro, implemente el paquete «Reiniciar el equipo Windows» tal y como se muestra a continuación. Puede utilizar las opciones «Distribuir a lo largo del tiempo» y «Retraso aleatorio de reinicio» para reducir la concurrencia de acciones si se dirige a un gran número de hosts.
Otras medidas de investigación y respuesta
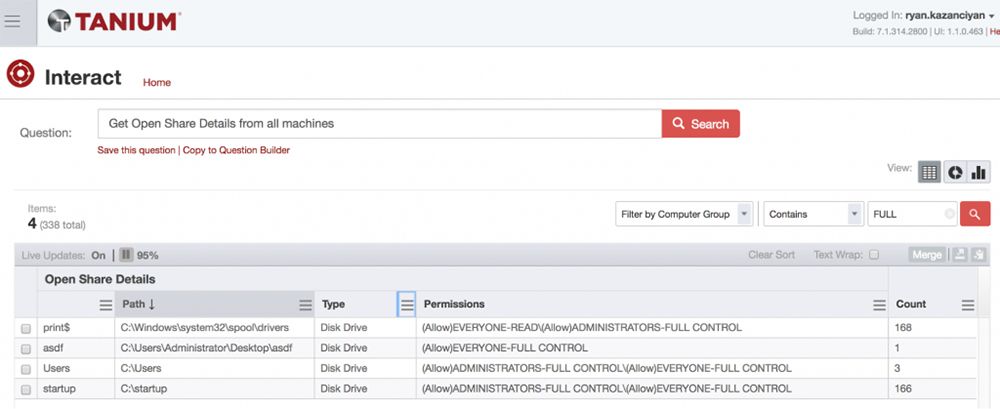
Muchas variantes de ransomware y otras formas de malware que se propagan por sí mismas utilizan recursos compartidos de red con permisos poco seguros para propagarse. El sensor de Tanium Open Share Details puede ayudarle a identificar recursos compartidos no deseados o vulnerables. No obstante, tenga en cuenta que los permisos de uso compartido no influyen en la vulnerabilidad SMBv1 mencionada anteriormente.
Los usuarios de Tanium que dispongan de los módulos , Incident Response, y , Tracey pueden ejecutar consultas ad hoc para localizar artefactos de esta variante más reciente del ransomware «Wcry» de las siguientes maneras:
- Busque en los archivos almacenados en el disco las extensiones de documento renombradas creadas por el malware, «.wcry» y «.wncry», utilizando el sensor Index Query File Details (requiere que Tanium Index esté implementado).
Los usuarios de Tanium que dispongan de los módulos , Incident Response, y , Tracey pueden ejecutar consultas ad hoc para localizar artefactos de esta variante más reciente del ransomware «Wcry» de las siguientes maneras:
- Busque en los archivos almacenados en el disco las extensiones de documento renombradas creadas por el malware, «.wcry» y «.wncry», utilizando el sensor Index Query File Details (requiere que Tanium Index esté implementado).
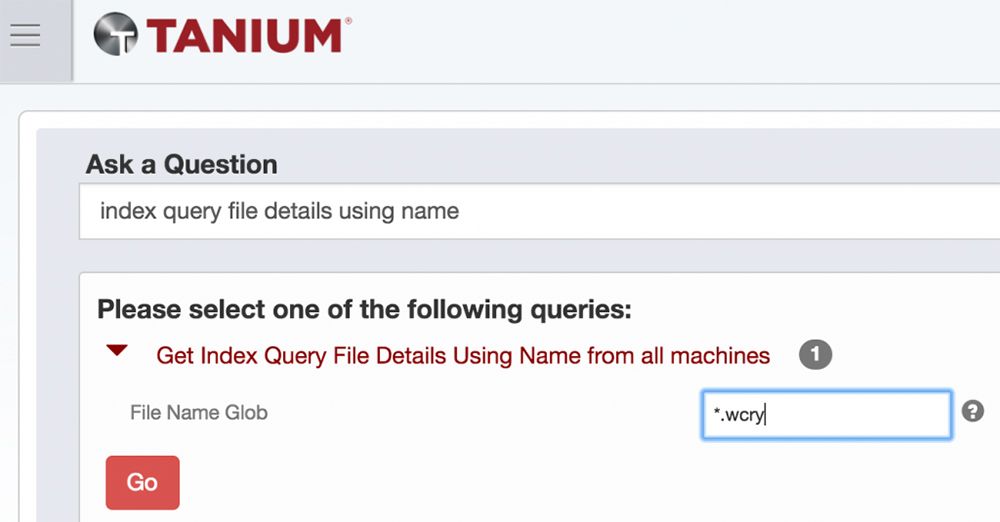
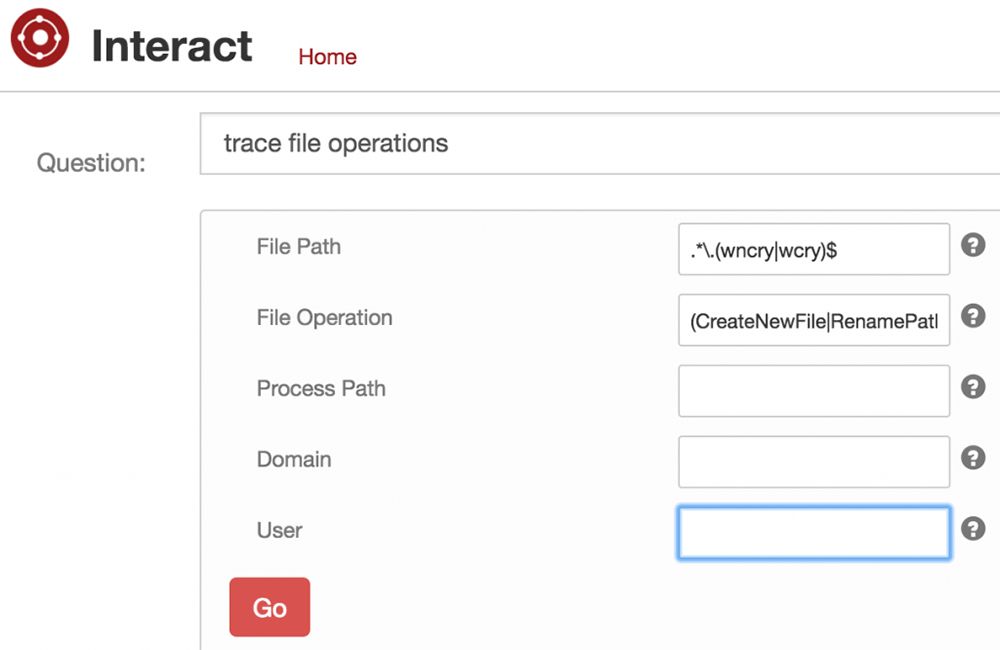
- Busque en el historial de operaciones de archivos aquellos que hayan sido renombrados para incluir las extensiones «.wncry» o «.wcry», utilizando el sensor Trace File Operations (requiere que Tanium Trace esté implementado). Más información:
- Marque la casilla para utilizar la búsqueda con expresiones regulares
- Ruta del archivo: .*.(wncry|wcry)$
- Operación con archivos: (CrearArchivoNuevo|CambiarNombreDeRuta|Escribir)
- Busque en , , historical,, , «process execution» o , , «live»,, , los procesos en ejecución para los nombres de archivo asociados al malware «WCry» utilizando , , «Trace Executed Processes»,, o , , «Running Processes with MD5 Hash»,, , sensores. En el momento de redactar este informe, entre los nombres de archivos de malware conocidos se incluyen: «C:\Windows\mssecsvc.exe» y «C:\WINDOWS\tasksche.exe». En entornos en los que no se hayan implementado previamente Trace o Index, Tanium proporciona sensores de respuesta ante incidentes (IR) que buscan pruebas en fuentes nativas del sistema operativo, como la caché de Shim y la memoria de precarga, que también pueden contener rastros del malware.
- Los clientes de Tanium que dispongan de , e IOC Detect pueden realizar búsquedas a gran escala de los indicadores basados en archivos y en la red relacionados con este malware. IOC Detect aplica indicadores a los artefactos en tiempo real, a los datos históricos a través de Trace y a los datos en reposo a través de Index. En el momento de redactar este artículo, AlienVault OTX incluye estos indicadores de compromiso (IOC) (se abre en una nueva pestaña) para «WCry». AlientVault OTX y otras comunidades privadas de intercambio de información han estado difundiendo activamente alertas con indicadores adicionales en los formatos OpenIOC y STIX/CyBOX.
- Los clientes de Tanium que dispongan de , , Protecty pueden aplicar reglas de lista negra de aplicaciones que bloqueen la ejecución de «tasksche.exe» y «mssecsvc.exe» por nombre y ruta.
(Nota del editor: Esta entrada del blog se actualizó el May 15 a las 3:00 pm PT para reflejar nueva información sobre la propagación del ataque y para corregir la sintaxis de las preguntas recomendadas a los clientes de Tanium Patch.)
Reciba nuestras últimas actualizaciones de software y comunicados de asistencia técnica:
- Cree una cuenta en , , Tanium Support, (se abre en una nueva pestaña),, , e inicie sesión.
- Acceda a la página , al foro de anuncios de (se abre en una nueva pestaña) y a.
- Haga clic en el botón «Suscribirse» situado en la esquina superior derecha.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

