Allá por el año 2013, cuando ocupaba el cargo de director de tecnología de la CIA, Gus Hunt dirigió uno de los proyectos informáticos más emblemáticos de los últimos 20 años. Tras décadas de proteger los secretos más confidenciales de Estados Unidos en centros de datos propiedad del Gobierno, «La Empresa» dio el salto a la nube.
No se trataba de la nube pública, donde el resto de nosotros compartíamos nuestras publicaciones de Facebook y almacenábamos nuestros correos electrónicos y fotos de boda. Más bien, Hunt encabezó una negociación con Amazon Web Services que condujo a la creación de una infraestructura independiente en la nube , valorada en 600 millones de dólares , para las 17 agencias de inteligencia nacionales. Aunque pudiera tratarse de un contrato a medida para espías, el proyecto —que acabó ahorrando tiempo y dinero a la CIA en la adquisición de servidores y agilizó las capacidades de inteligencia— fue ampliamente aclamado como prueba de que la nube estaba lista para dar el salto a la primera línea. Al fin y al cabo, si se le podían confiar todos los secretos más delicados de la nación, era lo suficientemente bueno para… bueno, prácticamente todo el mundo.
Hunt abandonó la CIA más adelante ese mismo año para fundar su propia empresa de consultoría, antes de convertirse en director de la división de ciberseguridad de los Servicios Federales de Accenture en 2016. En el transcurso de su trayectoria, ha ayudado a empresas de todos los sectores principales a adaptarse a un mundo cada vez más complejo y peligroso.
Hunt, que recientemente ha vuelto a ejercer en su propia consulta privada, habló con Endpoint sobre la situación actual de la gestión de terminales y sobre las mejores prácticas de seguridad para el teletrabajo que los responsables de TI de las empresas pueden aprender de la CIA y otras agencias del Departamento de Defensa.
Uno de los objetivos declarados de la transición a la nube era reunir a las 17 agencias de inteligencia de EE. UU. en una misma infraestructura para facilitar un intercambio de información más rápido. ¿Hubo otras ventajas? ¿Y cómo podría saber usted que sería seguro?
La migración a AWS tuvo como objetivo principal impulsar la rapidez y la agilidad en todas las comunidades de inteligencia, así como la capacidad de aprovechar rápidamente las posibilidades que había surgido de este nuevo mundo denominado «la nube». Pero también debe tener en cuenta que no utilizábamos la versión de AWS en la nube pública. Colaboramos con Amazon para crear una versión clasificada de la nube de AWS que pudiéramos gestionar de forma estrictamente controlada, tal y como siempre habíamos hecho.
¿En qué medida le preocupaba la seguridad de los dispositivos finales en aquel momento?
En aquella época, eso no era tan importante como lo es ahora. Casi todos los dispositivos eran ordenadores de sobremesa, por lo que nos centramos en garantizar que los sistemas operativos se mantuvieran actualizados y con los parches correspondientes, así como en mantener un control estricto sobre el acceso a elementos como los puertos USB. Además, no se permitía el uso de dispositivos inalámbricos en el interior del edificio. Así pues, hemos logrado limitar eficazmente la capacidad de las personas para cometer actos indebidos, o incluso para cometerlos de forma involuntaria.
Los estudios revelan que más del 90 % de las brechas de seguridad cibernética se deben a una «mala higiene», como una gestión inconsistente de los parches. ¿Ha comprobado que eso es cierto según su experiencia?
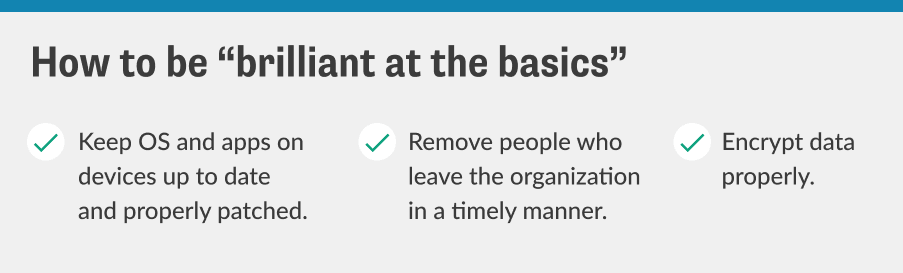
Yo habría pensado que la cifra es incluso mayor, en la franja alta de los 90s. Por eso, en Accenture teníamos un lema que se llamaba «Destaca en lo básico». Asegúrese de que sus sistemas operativos, aplicaciones y dispositivos estén actualizados y cuenten con los parches correspondientes. Limpie sus directorios para eliminar a las personas que abandonan la organización con la debida puntualidad. Asegúrese de que sus datos estén debidamente cifrados.
Ha hablado mucho sobre la necesidad de mantener siempre un «control positivo» sobre los dispositivos. Se trata de la capacidad no solo de identificar si un dispositivo supone un riesgo, sino también de tomar medidas al respecto; por ejemplo, obligar a un usuario a instalar un nuevo parche contra el malware antes de concederle acceso a la red.
Por supuesto. Es imprescindible que conozca en todo momento el estado de cada dispositivo, incluyendo qué se ha descargado en él y quién es el usuario. Solo así podrá tomar decisiones acertadas y automatizadas sobre quién puede hacer qué. Por lo tanto, si resulta realmente extraño que Gus se conecte desde un Starbucks un domingo por la mañana, quizá el sistema debería permitirme únicamente rellenar mi ficha de asistencia, pero no darme acceso al sistema de RR. HH. ni a ningún otro dato confidencial.
Hoy en día, estos son los principios básicos del «cero confianza», el modelo de seguridad que exige a una organización verificar todos los dispositivos que intentan conectarse a sus sistemas, incluso si se trata de un dispositivo conocido. Nadie tendrá acceso hasta que se haya verificado su identidad. El Departamento de Defensa y la comunidad de inteligencia llevan muchos años aplicando ese modelo de verificación. Es que nunca lo llamábamos «cero confianza».
Una cosa es ejercer ese tipo de control cuando se trata de proteger secretos de Estado, pero ¿es realmente viable que una empresa normal mantenga siempre un control efectivo?
En el ámbito militar y de los servicios de inteligencia no se recurre mucho al BYOD [traiga su propio dispositivo]. Sin embargo, es una práctica muy extendida en el mundo empresarial estadounidense, y eso puede suponer un problema. La mayoría de las empresas no van a comprar a cada empleado un ordenador portátil, un teléfono inteligente y todas las demás herramientas que no solo necesitan para desempeñar su trabajo, sino que también permiten a la empresa ejercer un control efectivo en todo momento. Ahí es donde entran en juego los sistemas de gestión de puntos finales de . Le permite dividir estos dispositivos en particiones, con el fin de establecer qué pueden hacer los usuarios con sus dispositivos y qué programas pueden ejecutar en ellos. Disponer de la visibilidad que aporta una gestión unificada resulta absolutamente fundamental.
¿Qué les diría a los responsables de TI que afirman estar demasiado desbordados con la transición al teletrabajo y la gestión de la pandemia como para preocuparse ahora mismo por establecer un control eficaz?
Cuando la gente dice: «Vaya, parece que eso va a salir muy caro», les respondo que el coste de solucionar un problema siempre supera al de hacerlo bien desde el principio.
Es evidente que ejercer un control activo tiene implicaciones en lo que los empleados pueden hacer con sus dispositivos. ¿Deben las empresas replantearse las expectativas respecto a sus empleados?
Los empleados deben aceptar que habrá algunas limitaciones. Habrá más restricciones. Si alguien desea trabajar en su propio ordenador de sobremesa en lugar de en el portátil de la empresa porque tiene una pantalla más grande, es posible que no pueda acceder a él a menos que el equipo esté actualizado con los últimos parches. O quizá solo puedan iniciar sesión entre las 8 a.m. y las 8 p.m., de lunes a viernes, ya que el departamento de informática quiere bloquear todo durante los fines de semana. Si tiene una reunión de emergencia fuera de ese horario, quizá deban llamar a un número para obtener acceso de emergencia.
Esto podría plantear algunos retos culturales difíciles.
No quiero restarle importancia a esto en absoluto. Cuando las empresas y las personas no están acostumbradas a desenvolverse en este tipo de entorno, sus mentes simplemente no funcionan de esa manera. En cambio, en el ámbito de la información clasificada, el personal recibe una amplia formación en materia de seguridad. Están programados, por ejemplo, para asignar una marca de clasificación adecuada a cada documento, de modo que pueda gestionarse correctamente. Si hace esto día tras día, se acostumbra.
No me malinterprete. Al principio habrá muchas quejas, lamentos y gemidos. Pero, al cabo de un tiempo, pasa a formar parte del ritmo natural de trabajo.

