La última publicación de Microsoft sobre vulnerabilidades incluye actualizaciones para 93 CVE, entre las que destacan siete calificadas como importantes o críticas y que ahora se conocen como los «Siete Monos». Cuatro de ellas (CVE-2019-1181, CVE-2019-1182, CVE-2019-1222, CVE-2019-1226) se describen como susceptibles de propagarse mediante gusanos. Esto significa que pueden ser aprovechadas para propagar malware de un ordenador vulnerable a otro sin que el usuario tenga que realizar ninguna acción, de forma muy similar a como lo hicieron los brotes de WannaCry y NotPetya en 2017.
Qué debe hacer como cliente de Tanium
Una mejor higiene informática puede prevenir incidentes derivados de estas vulnerabilidades. Le recomendamos encarecidamente que utilice Tanium Comply para comprobar si sus dispositivos finales presentan vulnerabilidades y que utilice Tanium Patch para aplicarles los parches de inmediato. Tanium Comply evalúa la exposición a estas vulnerabilidades mediante el feed de la biblioteca de vulnerabilidades de Tanium.
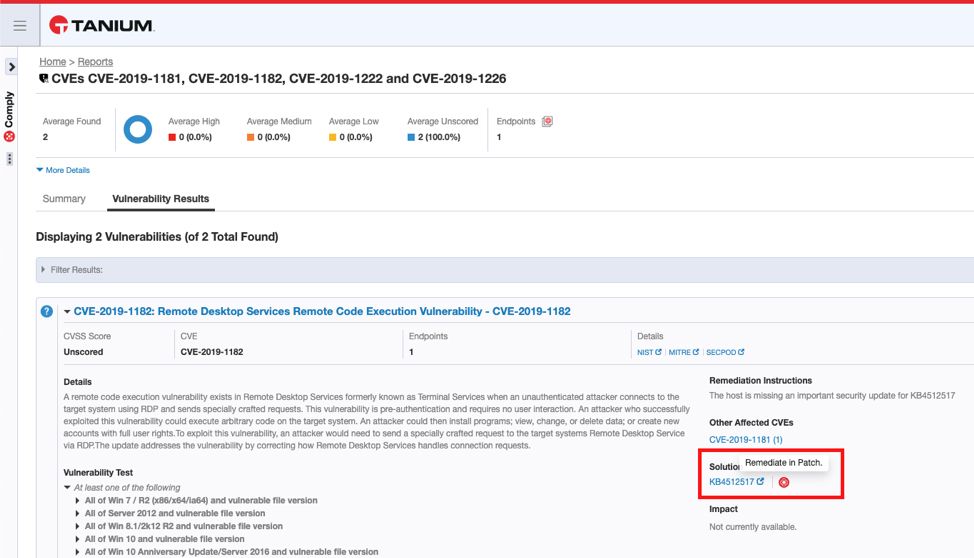
En el gráfico anterior se destaca en rojo la posibilidad de establecer un enlace con Tanium Patch. Esto permite a Tanium implementar al instante los parches necesarios. Tanium realizará un seguimiento del progreso de la instalación, lo que incluye notificar al usuario final la necesidad de reiniciar el sistema, hasta supervisar íntegramente la corrección de la vulnerabilidad.
En este breve vídeo, le mostramos un flujo de trabajo del tipo «detectar y corregir», que comienza con la detección de una vulnerabilidad mediante Tanium Comply y, a continuación, pasa de forma fluida a Tanium Patch para subsanarla.
Si desea obtener más información y asistencia, póngase en contacto con su gestor técnico de cuentas o visite , o la comunidad de Tanium.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().

