A raíz de las interrupciones a gran escala de los servicios en la nube y las brechas de seguridad cibernética que paralizan por completo la actividad empresarial, los consejos de administración y los altos directivos han venido presionando continuamente para lograr una mayor resiliencia empresarial y cibernética .
Uno de los retos constantes en materia de resiliencia ha sido mantenerse al día frente a adversarios que actúan a la velocidad de una máquina y no respetan ninguna norma. Según los expertos en ciberseguridad que han intervenido esta semana en la RSAC 2026 de San Francisco, la mejor forma de abordar esta brecha es la antifragilidad.
«Queremos sistemas que se reparen por sí mismos, sistemas que evolucionen por sí mismos.»Anthony Rodríguez, vicepresidente adjunto de ingeniería de seguridad de aplicaciones y gestión de amenazas en CVS Health
En una sesión de « » celebrada el primer día del evento anual del sector, se comparó la resiliencia —la capacidad de soportar el estrés— con la antifragilidad, en la que un sistema aprovecha el estrés para mejorar, con lo que se vuelve más resiliente. John Kindervag, evangelista jefe de Illumio — y antiguo analista de Forrester, creador del modelo «zero trust» — y Anthony Rodríguez, vicepresidente adjunto de ingeniería de seguridad de aplicaciones y gestión de amenazas en CVS Health, instó a los equipos de ciberseguridad a dejar de centrarse en la resiliencia y orientarse hacia la antifragilidad, un enfoque más adaptativo y proactivo.
¿Por qué la resiliencia de « » ya no es suficiente?
Una vez que acepte que los atacantes acabarán por descubrir sus puntos débiles, debe adquirir el hábito de someter a sus sistemas a pruebas de estrés de forma intencionada antes de que los atacantes lo hagan por usted.
Kindervag estableció una analogía con el levantamiento de pesas. El cuerpo humano es un sistema antifrágil y, cuando se levantan pesas, el cuerpo se fortalece durante la recuperación. El esfuerzo físico que supone el entrenamiento da lugar a avances positivos y a una mayor capacidad de adaptación si se mantiene el equilibrio entre el esfuerzo y la recuperación.
En los sistemas cibernéticos, el factor de estrés es un ataque o un incidente, y el motor de adaptación es , una solución de «cero confianza». Kindervag y Rodríguez afirmaron que la ciberseguridad y la ingeniería han ido avanzando hacia un estado de mayor preparación dinámica. Esto se observa en todo el sector, a medida que los sistemas estáticos y reactivos evolucionan hacia sistemas proactivos y en tiempo real.
La inteligencia artificial, por un lado, agrava los riesgos de ciberseguridad y, por otro, ayuda a los ingenieros a mitigarlos. «Queremos sistemas que se reparen por sí mismos, sistemas que evolucionen por sí mismos», afirmó Rodríguez. «Las organizaciones pueden aprovechar esas mismas señales para evolucionar más rápidamente». «La clave está en si va a saber captar esas señales y aprovecharlas».
Kindervag señaló que nadie quiere gastar dinero ni hacer nada hasta que ocurre algo malo, citando a un ejecutivo que le comentó recientemente que una multa de 150 millones de dólares no es más que un error de redondeo. « Tenemos que conseguir que los responsables empiecen a preocuparse por la ciberseguridad y dejen de esperar a que sucedan cosas malas », afirmó Kindervag .
Ambos abordaron el papel de la inteligencia artificial a la hora de mejorar la adaptabilidad de los sistemas y la importancia de reducir los procesos manuales para responder mejor a las amenazas desconocidas, así como la incorporación de los principios de la ingeniería del caos, que consisten en introducir deliberadamente factores de estrés en los sistemas con el fin de identificar puntos débiles y mejorar la solidez general.
Ingeniería para el caos del mundo real
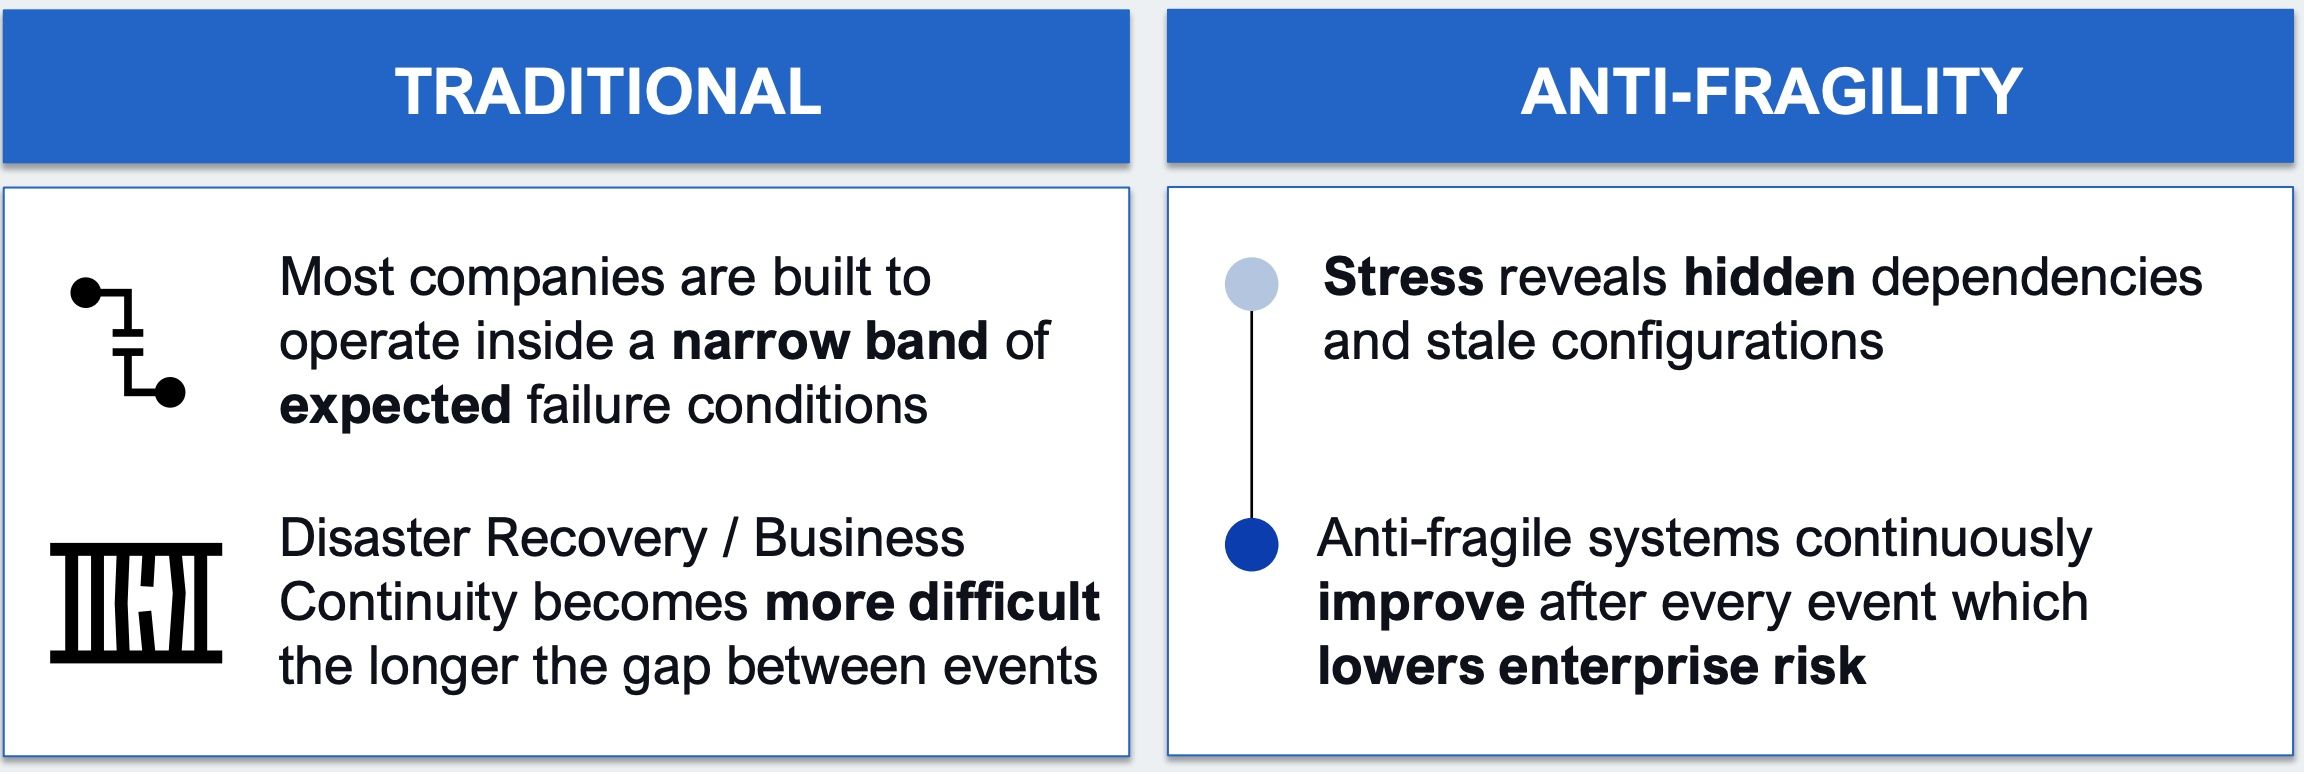
Sostuvieron que la antifragilidad debería ser un proceso continuo, en el que las organizaciones aprendan de cada incidente para evitar que se repita en el futuro. Esto implica ir más allá de la mentalidad centrada en la recuperación ante desastres y la continuidad del negocio. Para que sus sistemas evolucionen y puedan funcionar con éxito bajo una presión constante, sustituya las estrategias estándar del sector, como las de recuperación ante desastres (DR) y continuidad del negocio (BC) lineales, por otras que introduzcan el caos con el fin de intentar desestabilizar activamente su entorno de producción.
«Es mejor que simplemente se prepare para el hecho de que se producirá un fallo… no necesariamente el fallo concreto que usted espera, sino que intente continuamente provocar ese fallo… desactivando sistemas, sometiéndolos a tráfico real, simulando diferentes escenarios, es decir, sometiendo continuamente a presión al entorno y a los equipos que lo respaldan», afirmó Rodríguez.
«. Tenemos que conseguir que los responsables empiecen a preocuparse por la ciberseguridad y dejen de esperar a que ocurran cosas malas.»John Kindervag, responsable de evangelización de Illumio
«Es mejor que simplemente se prepare para la posibilidad de que se produzca un fracaso», afirmó Rodríguez. «No es posible predecir qué fallo afectará a su infraestructura», añadió, por lo que «se intenta constantemente ponerla a prueba... desactivando sistemas, sometiéndola a tráfico real, simulando diferentes escenarios; en definitiva, se somete continuamente a presión tanto al entorno como a los equipos que lo gestionan».
Medidas prácticas para iniciar el camino hacia la antifragilidad
Los ponentes de « » ( ) recomendaron ( ) empezar poco a poco, centrarse en áreas específicas de mejora y realizar iteraciones continuas para desarrollar una estrategia de ciberseguridad más resiliente y adaptable.
A continuación se incluye una versión de , en la que se detallan los pasos a seguir , con información adicional obtenida de :
La semana que viene
Elija un objetivo o un flujo de trabajo, como un servicio de alto valor o una fuente de incidentes frecuentes, y defina entre tres y cinco factores de estrés, tales como la interrupción de una dependencia, la conmutación por error de una región, un escenario de uso indebido de credenciales, tráfico anómalo este-oeste o una «implementación defectuosa». A continuación, identifique las señales que le indiquen que el sistema se está desviando hacia una situación de peligro.
Y review el último incidente y extraiga una solución sistémica que pueda implementar de inmediato.
Próximo « »: 90 días
Practique la conmutación por error desviando tráfico real a través de sus rutas de respaldo con regularidad, para que no se estanquen. Automatice las tareas de mantenimiento recurrentes, como la rotación de registros, los controles de seguridad, la detección de desviaciones en la configuración y las comprobaciones de dependencias. A continuación, aplique medidas de segmentación y límites de privilegios mínimos para reducir el alcance del impacto. Amplíe la solución buscando fallos similares una vez que haya detectado el primero, busque la misma situación en todo el entorno y corríjala.
Próximos: seis meses
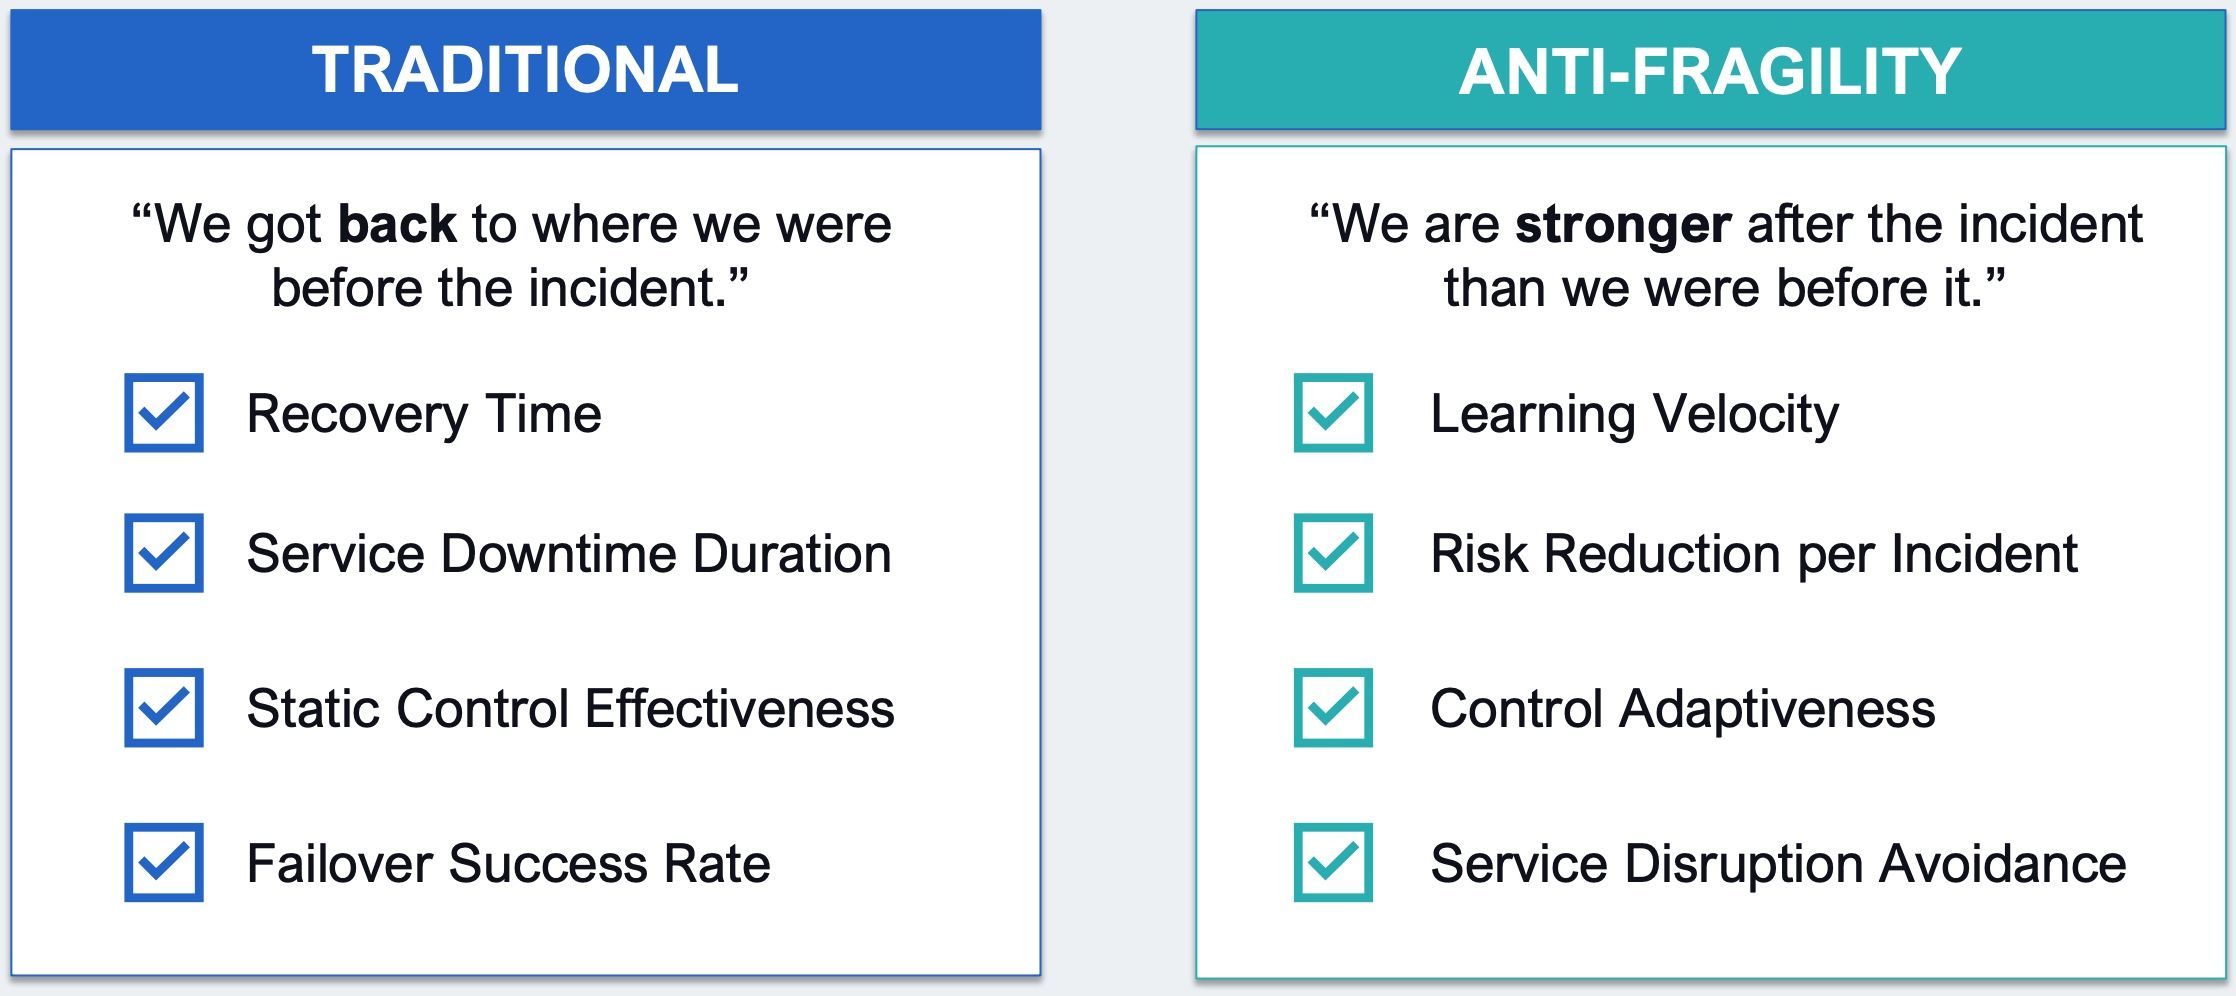
Tenga en cuenta los indicadores relacionados con el comportamiento, los dispositivos, la red y las cargas de trabajo para tomar mejores decisiones, y no dé por sentado que «autenticado = de confianza». Institucionalice el estrés controlado programando simulacros de caos y ejercicios de «equipo rojo» con objetivos de aprendizaje claros. Realice un seguimiento de indicadores significativos, como la reducción de la recurrencia y la reducción del riesgo sistémico, el tiempo de recuperación y la contención del radio de impacto. Por último, recompense el trabajo discreto y, a menudo, poco reconocido que supone la prevención y la búsqueda de soluciones duraderas, al tiempo que desalienta la cultura del «héroe» y la búsqueda de culpables.
Medición de la antifragilidad
Cómo fomentar una cultura de antifragilidad
Kindervag y Rodríguez concluyeron reforzando una distinción fundamental: La resiliencia le mantiene con vida; la antifragilidad cambia su trayectoria.
Cuando las organizaciones consideran el estrés como una señal, practican el fracaso de forma deliberada, aplican lo aprendido en todos los equipos y alinean su cultura en torno a la mejora, los programas de seguridad no se limitan a soportar el estrés, sino que mejoran bajo presión.
«La seguridad no debería limitarse a ayudarle a resistir los ataques», afirmó Kindervag . ««Esto debería ayudarle a que se vaya fortaleciendo cada vez más con el paso del tiempo».

