TANIUM HUNTIQ
Caza de Amenazas Dirigida por Expertos
Tanium HuntIQ combina investigación de seguridad, expertos prácticos e IA agéntica desarrollada sobre Tanium Atlas, ofreciendo identificación de amenazas en tiempo real y personalizada que acelera la respuesta y minimiza el riesgo organizacional.
CAZA AGÉNTICA
Caza con Mayor Inteligencia. Responde más Rápido.
Tanium HuntIQ combina cazadores expertos con Atlas, nuestro sistema operativo autónomo, convirtiendo una caza en lenguaje natural en una respuesta completamente preparada en minutos, no en horas.
Convierte la investigación de seguridad global en información local
El equipo de investigación de endpoints de Tanium rastrea las técnicas emergentes de los atacantes en el panorama global de amenazas. Esa inteligencia se convierte en la base de cada compromiso de HuntIQ, brindando a su equipo visibilidad temprana sobre las técnicas que los atacantes están utilizando en otros lugares para que pueda mantenerse un paso adelante.
Coloque cazadores expertos directamente en su entorno
Los cazadores de amenazas de HuntIQ trabajan de forma práctica dentro de su implementación de Tanium, utilizando su experiencia en seguridad y el conocimiento de su organización para identificar posibles amenazas, crear mecanismos de detección, monitorear la actividad de intrusos y apoyar la respuesta a incidentes sin agregar tickets ni intermediarios.
Inicie una investigación completa con una sola solicitud en lenguaje natural
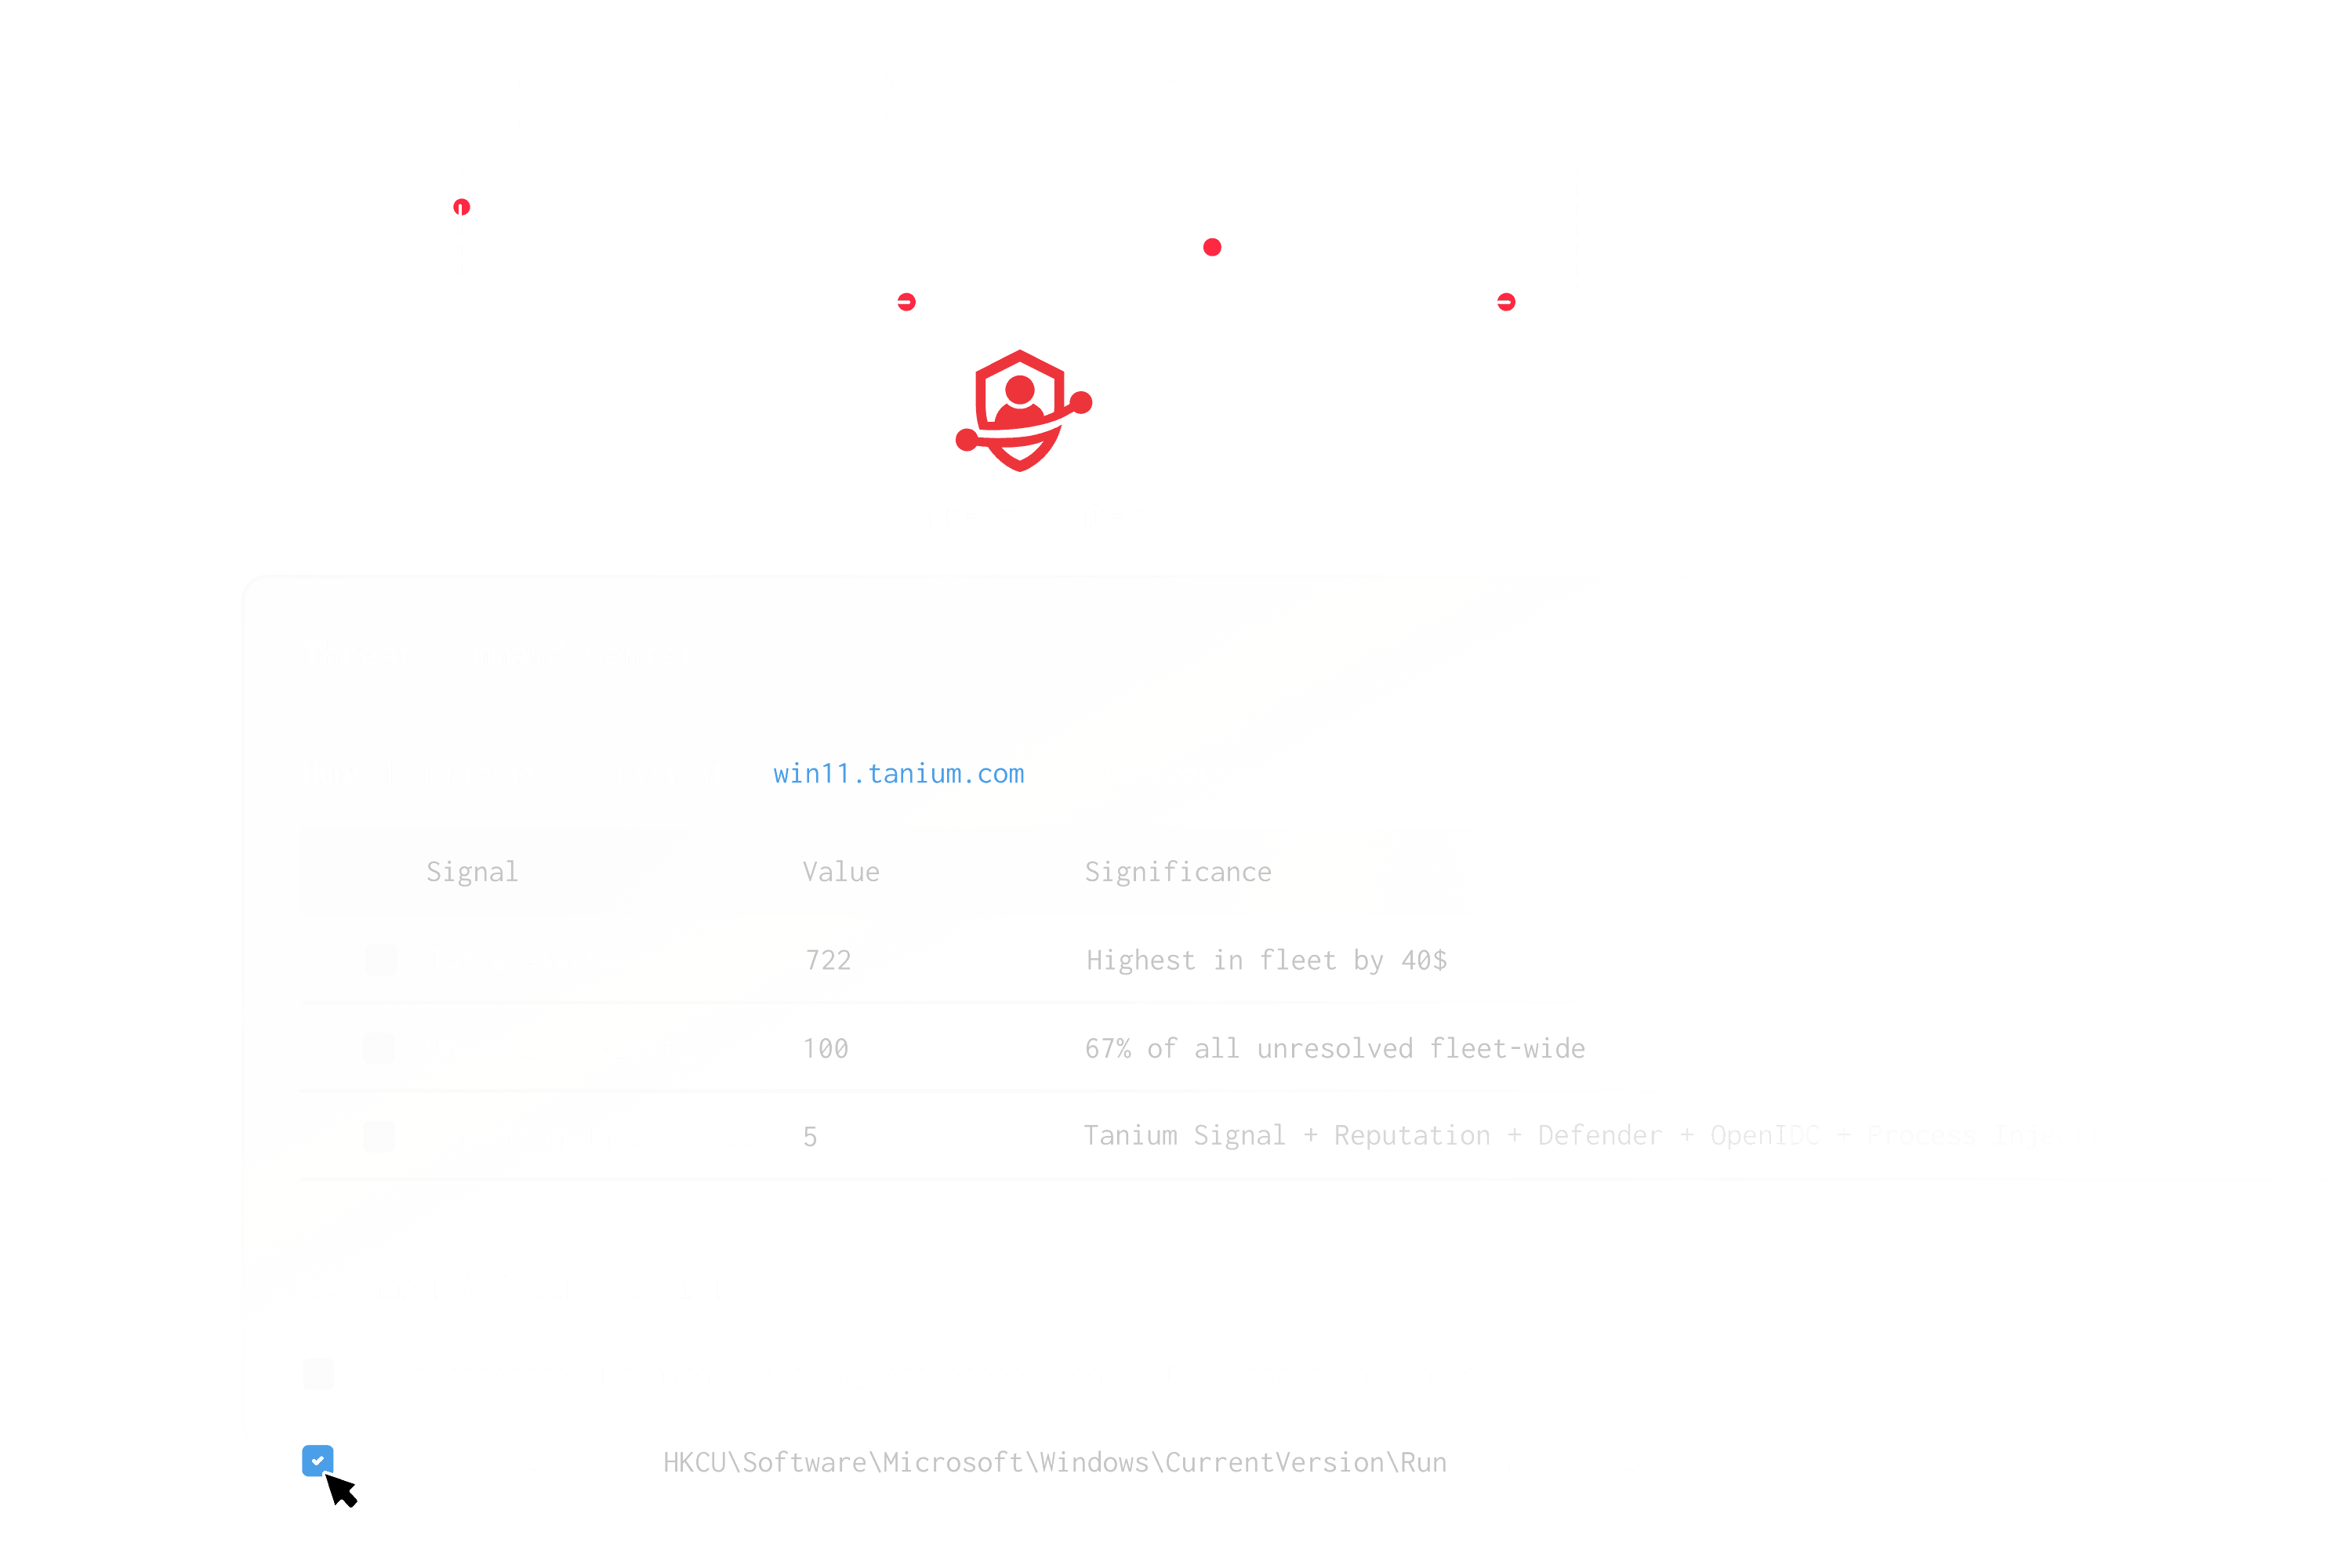
Atlas toma una hipótesis en lenguaje natural, despliega todas las capacidades relevantes de Tanium en paralelo en toda su flota y combina los resultados en una única cadena de evidencia. Lo que antes le tomaba a un cazador horas de triaje, alcance, correlación y contención, ahora se completa en minutos, con un veredicto estructurado listo para su aprobación con un solo clic.
Gestione su SOC como un equipo completo y siempre activo
Atlas ejecuta agentes especializados para triaje, análisis forense, caza, detección, identidad y líneas base en los datos de endpoints en vivo de Tanium. Atlas mantiene el SOC funcionando sin problemas, y su equipo mantiene el control de cada acción que modifica su entorno.
POR QUÉ HUNTIQ
Capacidades que impulsan cada búsqueda
Búsqueda activa de amenazas
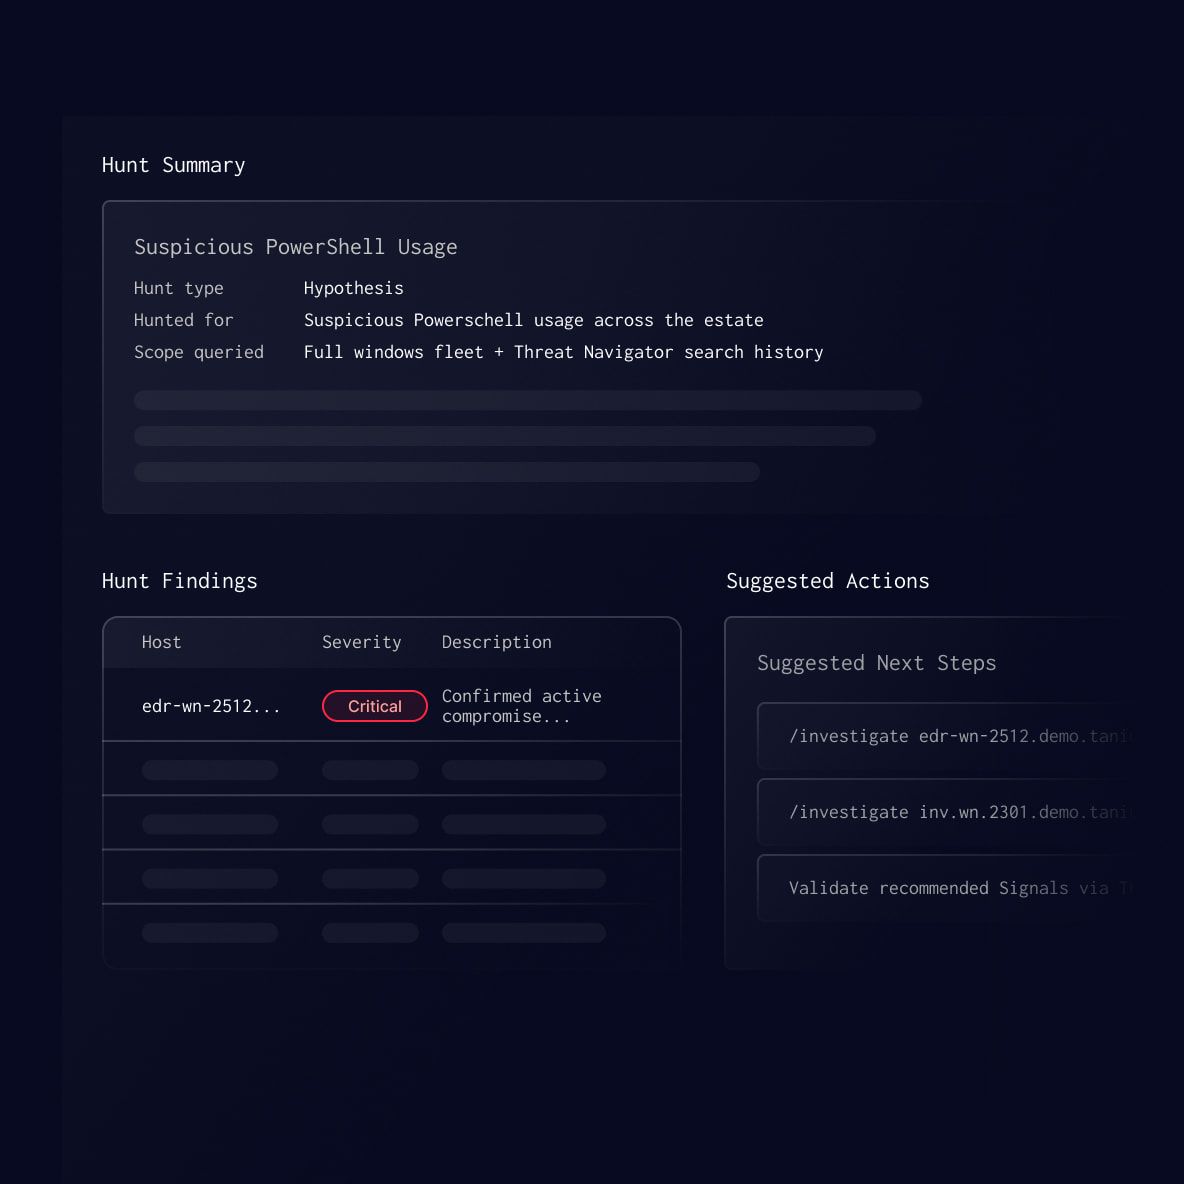
Los cazadores expertos de HuntIQ buscan proactivamente amenazas sofisticadas que las herramientas automatizadas no detectan, y dirigen a Atlas para desplegar cada capacidad relevante de Tanium en paralelo en el momento en que una hipótesis toma forma. Una búsqueda que antes requería horas de análisis forense de memoria y correlación manual ahora produce un veredicto estructurado en minutos.
OFERTAS DE LA PLATAFORMA TANIUM
Una plataforma. Todo lo que necesitan sus endpoints
Deje de gastar en herramientas que no se comunican entre sí. Tanium es una plataforma única para visibilidad, parcheo, cumplimiento, respuesta a amenazas y operaciones impulsadas por IA.
SOLUCIÓN
Operaciones de seguridad
Capacite a los profesionales de seguridad con detección y remediación automatizada y continua de vulnerabilidades y amenazas.
BUSCAR, INVESTIGAR, RESPONDER
Tanium Threat Response
Detecte, investigue y remedie amenazas en cada endpoint en tiempo real antes de que los atacantes puedan moverse, ocultarse o causar daños. Basado en datos de endpoints en vivo, no en una copia previamente ingerida.
VISIBILIDAD DE ACTIVE DIRECTORY
Tanium Impact
Obtenga visibilidad completa de los derechos de Active Directory para reducir el riesgo y contener las amenazas más rápidamente.
PREGUNTAS FRECUENTES
¿Tiene preguntas sobre HuntIQ?
Aquí encontrará respuestas a las preguntas que los líderes de seguridad hacen con más frecuencia antes de añadir la caza de amenazas dirigida por expertos a su programa de SecOps. ¿Aún tiene curiosidad? Comuníquese con nuestro equipo.

