Resumen
La amenaza de los hackeos automotrices afectará a todos en la carretera, sin importar lo que conduzcan. Y proteger el "backend" de un automóvil —donde se almacenan todos los activos de TI que controlan la velocidad, la dirección, la geolocalización y más— será la prioridad número 1. Pero, ¿cómo logramos que las personas actualicen el sistema operativo de su automóvil de manera oportuna cuando sabemos lo lentos que son para actualizar sus computadoras y teléfonos?
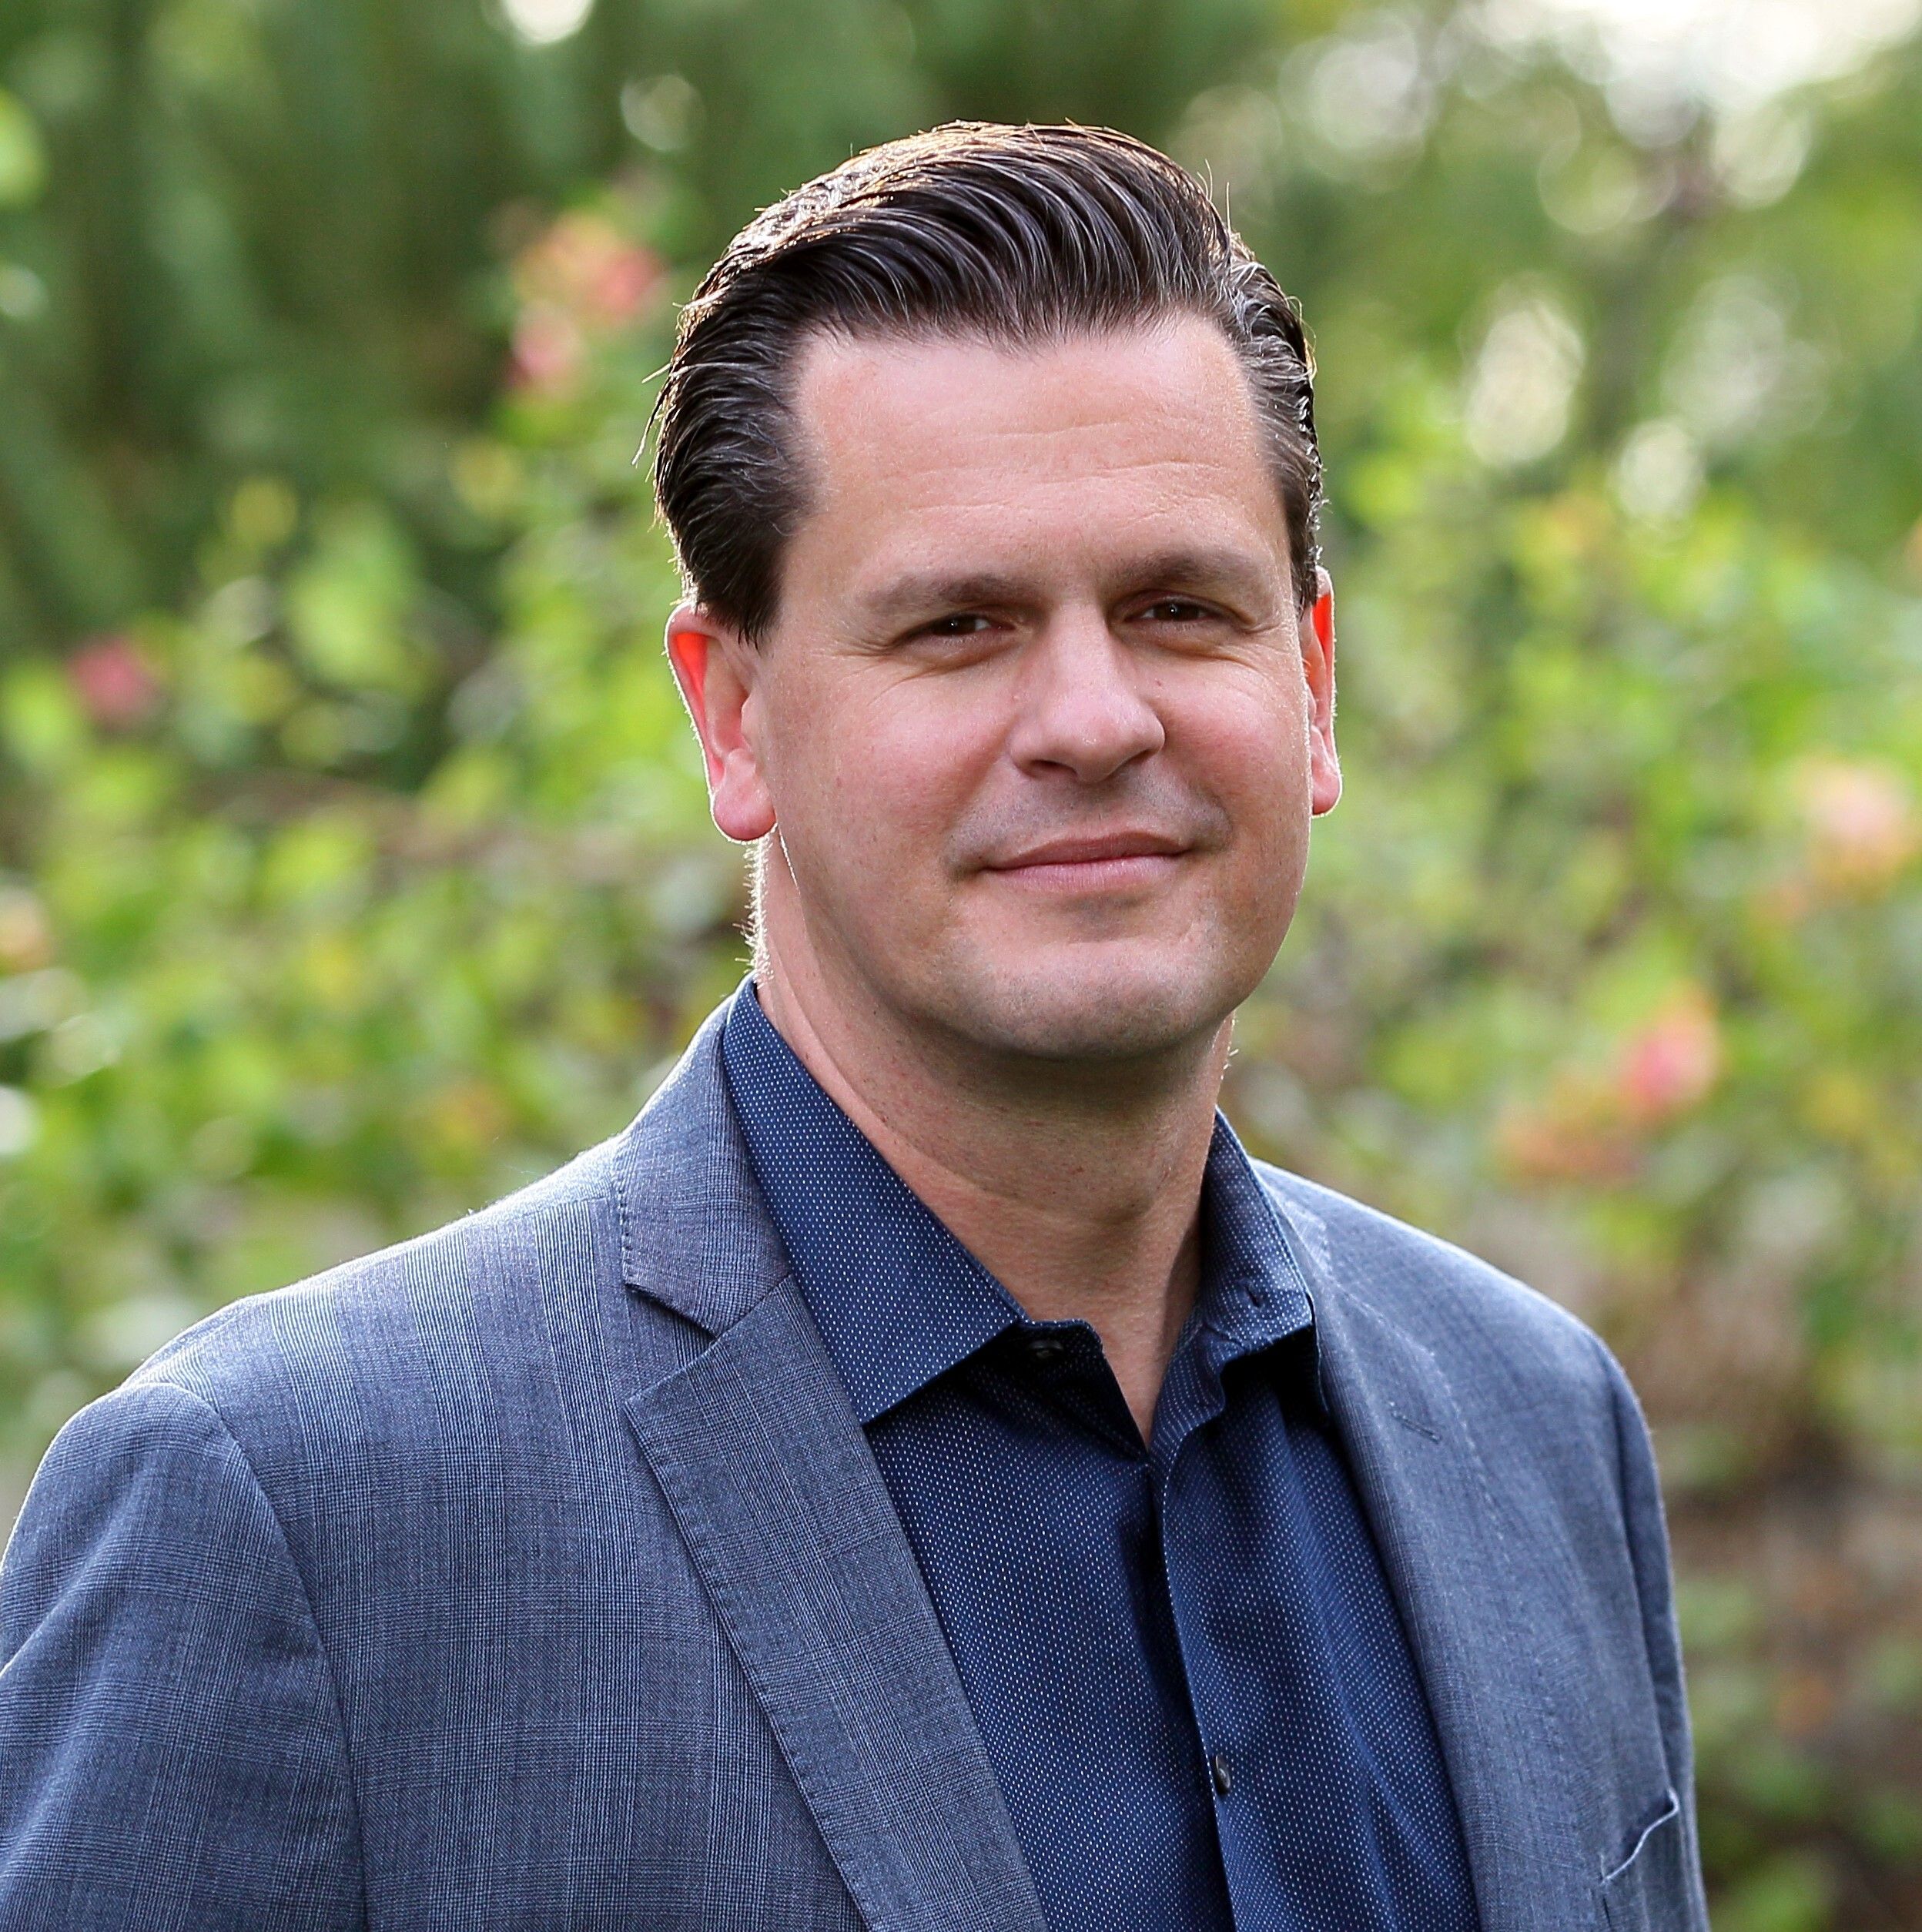
PRESENTADOR: Shawn Surber, director sénior de gestión de cuentas técnicas, Tanium
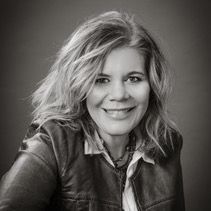
INVITADO: Jennifer Tisdale, CEO, Grimm
Notas del programa
Consulta estos artículos en Focal Point, la nueva revista de noticias sobre ciberseguridad en línea de Tanium.
- Cómo pueden los líderes empresariales evitar los ataques informáticos en el sector de la automoción
- La piratería informática en los vehículos: la próxima frontera de la ciberseguridad
Transcripción
La siguiente entrevista se ha editado para mayor claridad.
Jennifer Tisdale: Hay tanto sucediendo en relación con la automoción y las nuevas tecnologías que es casi imposible pensar en todos los escenarios que podrían salir mal. Pero la nube parece ser el entorno en el back end que albergará una gran cantidad de datos, y creo que es un terreno fértil para la curiosidad de los hackers.
Shawn Surber: Hola, soy Shawn Surber, y hoy en Let's Converge, hablamos sobre vehículos autónomos y ciberseguridad. El día de los autos sin conductor está llegando pronto, y con él, los inevitables hackeos y problemas de seguridad. La amenaza de los hackeos automotrices afectará a todos en la carretera, sin importar lo que conduzcan. Los investigadores están particularmente interesados en proteger el back end de estos vehículos, y con eso no me refiero a las luces traseras. El back end se refiere a todos los activos de TI con los que un ciberdelincuente podría querer interferir: la ruta que elige un vehículo, cómo rastrea la velocidad de otros autos y quién tiene el derecho de paso.
Nuestra invitada de hoy es Jennifer Tisdale, directora ejecutiva de Grimm Cyber, una empresa que ayuda a los proveedores automotrices a identificar y mitigar vulnerabilidades de seguridad. También se desempeñó como asesora de estrategia de ciberseguridad para Mazda Norteamérica y es gerente del programa de cibermovilidad para la Corporación de Desarrollo Económico de Michigan. Bienvenida al programa, Jennifer.
Tisdale: Bueno, gracias por recibirme, Shawn. Estoy muy emocionada de hablar contigo.
Surber: Maravilloso. Entremos de lleno en el tema. Hay una pregunta básica que debemos aclarar: ¿Alguna vez has viajado en un vehículo sin conductor?
Tisdale: Sí. Era una demostración. Fue en una conferencia, y fue en un entorno muy controlado. Así que quizás no es un buen indicador de cómo será cuando estén en la naturaleza y en la carretera. Para alguien controlador como yo, requiere algo de adaptación—estar en un vehículo que no tiene conductor, que utiliza tecnología de sensores para navegar por un recorrido. Es un poco desconcertante.
Surber: Sí, sería lo mismo para mí. Ni siquiera soy un gran fanático de viajar en la parte trasera de un taxi.
Tisdale: Exacto. Tienes que soltar un poco las riendas.
Surber: Entonces, en el pasado, cuando la gente irrumpía en un automóvil, buscaba robar el auto, sus componentes o su contenido, o simplemente quería llevárselo para dar una vuelta. Cuando se trata de estos vehículos autónomos, ¿quién cree que serán los principales activadores de amenazas y qué los motivará a hackear vehículos autónomos?
Tisdale: Bueno, creo que la motivación principal para irrumpir virtualmente o hackear uno de estos vehículos será la misma: el dinero es el motivador. Los días de las palancas y el puente en el arranque han quedado atrás, y ahora se hará a través de otras oportunidades para manipular el código y lograr que el vehículo haga lo que quieren, siendo el dinero el principal motivador. En relación con el robo de automóviles, existe cierta conversación dentro del gobierno sobre cómo podría ser si el control remoto de un vehículo pudiera ocurrir de forma masiva, y desde qué distancia. ¿Qué sucede si hay un evento mayor y más generalizado para un gestor de flota o para una marca, modelo y versión específica de un vehículo? ¿Cómo sería eso y qué podría ser? Ya sabe, estas son preguntas que en gran medida no tienen respuesta en este momento. Pero creo que cada día están más cerca de descubrir qué podría ser eso, más allá de lo que yo llamaría delito menor, y quizás incluso adentrándose en el espacio de lo que podría ser un problema de seguridad nacional o algo aún mayor.
Surber: Exacto. Como profesional de la ciberseguridad desde hace mucho tiempo, es bueno escuchar que la gente está analizando los escenarios posibles. Como, está bien, ¿y si, y si, y si? Y luego, siguiendo cada uno de esos a lo largo de la cadena, porque hay muchos grupos diferentes involucrados en la protección de estos vehículos. Están los fabricantes de vehículos, los proveedores de software y servicios, los propietarios de los vehículos, por supuesto, y luego el papel que los gobiernos van a desempeñar para garantizar que estos dispositivos sean seguros. Así que hablemos un poco sobre eso. Comencemos con los fabricantes de automóviles. ¿Qué tan receptivos crees que serán ante la posibilidad de ciberataques y los ciberataques a medida que ocurran?
Tisdale: No tendrán más opción que ser receptivos. Esta es una industria relativamente nueva, ¿verdad? No fue hasta 2015 cuando tuvimos el primer impacto mediático con el hackeo del Jeep que ocurrió.
Surber: Para aquellos que no lo saben, fue cuando dos investigadores de seguridad demostraron que podían tomar el control remoto de los frenos y la dirección de un Jeep Cherokee. Pudieron explotar una falla en la conexión celular del automóvil. Chrysler tuvo que emitir un retiro del mercado para solucionarlo.
Tisdale: Eso fue un cambio radical en la industria porque forzó la conversación. Pero los fabricantes de automóviles desde 2015 hasta 2022 han realizado una gran cantidad de trabajo no solo para descubrir cómo reaccionar, sino también cómo ser proactivos. Entonces, como alguien en ciberseguridad, eso me da cierto nivel de confianza en que están abordando la ciberseguridad vehicular de la mejor manera posible durante la fase de I&D.
El sector automotriz tiene un ciclo de producción de cinco años, por lo que los vehículos que no estarán en circulación durante cinco años ya están siendo analizados en términos de seguridad, lo cual es muy tranquilizador. Donde creo que se vuelve un poco gris es con los sistemas heredados y tratar de descubrir cómo mantener la seguridad a lo largo del ciclo de vida. Y eso, creo, estará impulsado en gran medida por todas las partes interesadas que están involucradas.
Surber: Creo que la clave principal aquí es el mantenimiento, ¿verdad? Ya saben, tradicionalmente cuando hay un problema con algo, emiten un retiro del mercado, llevan el vehículo al taller y lo arreglan. Con la nueva era de las actualizaciones por aire, vamos a ver un aspecto completamente diferente: actualizaciones forzadas, actualizaciones que los consumidores pueden aceptar o rechazar. ¿Qué hay de esa vía inalámbrica como vector de ataque? ¿Le preocupa eso?
Tisdale: Sí, ciertamente es un área de preocupación. Lo veo todo el tiempo, especialmente con mis suegros y mis hijos: si no aceptan la actualización de seguridad en sus dispositivos personales, ¿qué pasa si no la aceptan en su vehículo? Es una cosa si hablamos de proteger nuestros datos y nuestra información personal, pero es algo diferente si se trata de una actualización que podría afectar nuestra vida e integridad física, ¿verdad?
Surber: Por supuesto. Todos lo vemos, incluso en entornos empresariales tradicionales, simplemente lograr que se apliquen los parches y que la gente reinicie los sistemas—oh, ya saben, no podemos reiniciar estos dispositivos porque son de misión crítica en ciertos momentos. Pero es algo completamente diferente cuando vas conduciendo por la carretera. Quiero decir, obviamente no puedes tener un reinicio del sistema mientras conduces, pero ¿van a verse obligados los propietarios de estos vehículos a esperar, cuando vayan a encender su auto, ya saben, se va a esperar que esperen un par de minutos para estas actualizaciones?
Tisdale: Sí. Y no creo que sea incorrecto considerar [el auto] un dispositivo. Creo que eso es bastante preciso. Puede haber un tiempo de retraso, pero lo que estamos viendo típicamente en la industria ahora, tantos vehículos están usando aplicaciones, ya sabe, aplicaciones de teléfono que le avisan cuando su auto necesita servicio o mantenimiento. Y así recibirá la advertencia de cuándo necesita realizarse la actualización en su software. Si es algo que podría afectar lo que yo llamaría la función crítica del vehículo, la operación del vehículo, podría incluso ser algo que necesiten ir al concesionario para hacer. Creo que la práctica estándar se está elaborando en este momento.
Creo que también queríamos hablar sobre el papel del gobierno en esto. Y creo que veremos en el futuro alguna regulación que ayude a abordar la ciberseguridad desde una perspectiva de casi seguridad cibernética. A menudo tengo que recordarle a la gente que quizás no tendríamos airbags o cinturones de seguridad en nuestros autos si un organismo gubernamental no hubiera regulado la seguridad en el vehículo. Y creo que en el futuro veremos la ciberseguridad gestionada de manera muy similar.
Surber: ¿Cree usted que la regulación gubernamental es la mejor manera de proceder? ¿O le gustaría ver una coalición de fabricantes que elabore sus propias regulaciones internas que podrían aplicarse entre sí, incluso de manera más estricta de lo que podría hacerlo el gobierno?
Tisdale: No creo que nadie en la industria quiera que el gobierno dicte cómo construir su negocio. Las personas que son dueñas de los vehículos, en la mayoría de los estados de este país, deberían tener el derecho de reparar los bienes que compran. Tenemos muchos aficionados a los experimentos. Estoy en Detroit, donde a todos les gusta experimentar con sus vehículos, modificarlos, ver cómo funcionan. Y veremos que eso continúa a medida que avancemos más hacia ese sistema de vehículos autónomos. Entonces, ¿dejamos que la gente experimente con sus propios autos? Ya sabe, esto es un interrogante. Ahora mismo lo hacemos, pero preveo que podría no ser una gran idea cuando se trata de características críticas de seguridad de un vehículo que están controladas por software. Entonces, ¿en qué momento podría querer intervenir el gobierno? Creo que cada vez que hay una posibilidad de que alguien sufra daño físico o de que las cosas se salgan de control rápidamente al manipular el código de forma intencional o no intencional y que pueda causar daño a otros, probablemente intervendrán en ese espacio.
Tisdale: Me disgustaría ver que tenemos 50 estados con 50 leyes diferentes. Eso no va a funcionar para nadie, pero esa es la conversación que estamos escuchando ahora mismo. Algunos estados están considerando modificar o ajustar las leyes de derecho a reparación específicamente en torno a esta conversación sobre quién puede acceder al back end y qué se puede hacer con el código, qué está dentro de los derechos del consumidor y qué no. Algunos estados que he estado siguiendo están considerando convertirlo en un acto criminal, si estás hackeando un vehículo y no perteneces a la industria, ni eres investigador ni parte del mundo académico. Y creo que eso también es una pendiente muy resbaladiza. Así que los estados tienen que unirse junto con el gobierno federal para determinar cómo quieren manejar esas cuestiones. Pero es tan nuevo, Shawn — todos están tratando de ser proactivos, pero aún no están del todo informados sobre lo que están manejando, especialmente a nivel gubernamental.
Surber: El derecho a reparación es un punto interesante. Quiero decir, conozco todo tipo de formas en que la gente está potenciando y modificando vehículos simplemente introduciendo una programación diferente en el conjunto de chips. Creo que vamos a empezar a ver más un enfoque de jardín cerrado donde quizás puedas modificar esta área, pero requiere un nivel significativo de seguridad adicional, tal vez incluso dispositivos de seguridad físicos que solo estén disponibles para concesionarios y centros de reparación autorizados y cosas por el estilo. Porque tienes toda la razón: si entras y aumentas la potencia, pero al mismo tiempo desactivas los sensores de movimiento, podrías tener un problema real ahí.
Tisdale: Es definitivamente un área a observar; ha estado recibiendo más atención durante el último año aproximadamente. Y preveo que eso solo va a aumentar.
Surber: Exacto. Y entonces hemos hablado mucho sobre la seguridad de los vehículos en sí, pero ¿qué hay del back end, todos los servidores, los sistemas, el código? ¿Qué crees que los propietarios de negocios necesitan tener especialmente en cuenta para asegurar el back end del sistema?
Tisdale: Sí, tenemos que mantener en primer plano de nuestra mente que la razón por la que todo esto está sucediendo es para llegar a cero muertes. ¿De acuerdo? Una industria con cero fatalidades vehiculares. Por supuesto. Tanto la industria como el gobierno pueden estar de acuerdo en ese punto, que ese es el objetivo final, ¿verdad? El vehículo, a medida que se acerca cada vez más hacia los sistemas completamente autónomos, dependerá de la comunicación con su entorno operativo que se basa en lo que llaman sistemas ITS, sistemas de transporte inteligente, que son los sensores y la tecnología integrados en la calzada. Esto es lo que nos llevará a las ciudades inteligentes que van de la mano con nuestros autos inteligentes. Me gusta llamarlos autos en la nube porque me parece gracioso, pero tendremos estos autos en la nube en la carretera que se comunicarán con otros vehículos a su lado, delante de ellos, detrás de ellos.
Tisdale: Se comunicarán con esas vallas publicitarias digitales donde te dan la actualización, ¿verdad? Como, estás a 15 millas de cualquier salida y tienes un accidente, muévete a la derecha o lo que sea, ¿verdad? Entonces todo esto va a interactuar con el vehículo en sí. Eso hace que la nube esté madura para ser aprovechada, ya que la nube utilizará la IA y el aprendizaje automático. Recopilarán todos esos datos para tomar decisiones ultrarrápidas para la operación del vehículo y enviar esa información al sistema ITS. Todo esto se integrará en características de seguridad como los sistemas de asistencia al conductor y cooperando con la propia carretera, con el propio sistema ITS para prevenir accidentes y aumentar la seguridad vial y, en general, ¿mejorar el flujo del tráfico? Entonces ese es el backend en la nube, y ¿qué sucede si puedes penetrarlo, si puedes manipular los datos, si puedes hacer que el vehículo crea que debería girar a la izquierda en lugar de a la derecha?
Tisdale: Esas son las cosas que creo que son realmente de interés. Lo que odio ver es a demasiadas empresas apresurándose a lanzar esto al mercado, ¿verdad? Todos quieren ser los primeros, pero serlo conlleva muchos riesgos. Creo que en esta conversación la industria está observando a Tesla muy de cerca, ya sabes, para ver qué sucede. Ni siquiera hemos explorado la próxima evolución de los motores de combustión hacia los vehículos eléctricos y esa interconectividad con la red y cómo cargarán las carreteras y transferirán energía. Quiero decir, hay tanto sucediendo en relación con la automoción y la nueva tecnología que es casi imposible pensar en cada escenario que podría salir mal. Pero la nube parece ser el entorno en el back end que albergará una gran cantidad de datos. Y creo que es un terreno fértil para la curiosidad de los hackers, siendo completamente honesto.
Surber: Los conceptos de lo que está disponible para los consumidores en un mundo de conducción autónoma son muy atractivos. Recuerdo haber visto un video hace muchos, muchos años hablando sobre algo así como trenes de coches, ¿verdad? Donde estás en una autopista y puedes vincular toda una serie de autos y te da la oportunidad de moverte mucho, mucho más rápido de lo que potencialmente se nos permite conducir, pero de una manera mucho más segura. Y creo que eso es realmente genial. Es realmente genial, pero eso va a requerir cantidades masivas de procesamiento en el back end. Va a requerir millones, si no miles de millones, de líneas de código. Y con cada línea de código viene la oportunidad de un error, una falla o una vulnerabilidad.
Tisdale: Empieza a sentirse como si solo estuviéramos haciendo un intercambio, un intercambio de responsabilidad sobre dónde pueden salir mal las cosas.
Surber: Los hackeos de vehículos se remontan a 2010, cuando, creo, un Chevy Impala tuvo su sistema OnStar hackeado. Hablaste del hackeo del Jeep en 2015, y antes tuvimos 25 Teslas comprometidos a través de una aplicación de terceros. Entonces hablemos del 2021 Informe Global de Seguridad Automotriz, que dijo que el 57% de los hackeos automotrices conocidos en 2021 fueron realizados por actores maliciosos. Así que sabemos que esto no es solo un problema teórico, ¿verdad? Sabemos que, aunque tenemos una gran cantidad de investigadores y especialistas en seguridad que intentan encontrar las vulnerabilidades con anticipación, ya sabemos que los malos actores están tras ellas, y el 40% de esas brechas fueron brechas de servidores—ese back end del que estábamos hablando que se comunica con estos vehículos conectados. ¿Entonces qué hacemos hoy al respecto?
Tisdale: Honestamente, necesitamos tener más personas analizando estos sistemas. Y con mayor frecuencia, uno de los problemas más grandes no es exclusivo del sector automotriz; sé con certeza que no están priorizando el presupuesto necesario para realizar este tipo de trabajo. Y si lo hacen, tienen equipos internos de red team haciéndolo y, ya sabes, empiezas a bailar en la línea de qué es suficientemente bueno y hasta dónde es demasiado lejos. Así que lograr cierta consistencia sobre qué necesitan estar analizando, con qué frecuencia necesitan hacerlo y qué tan profundo necesitan llegar. Soy una persona anti-cumplimiento en el sentido de que no creo que solo necesitemos marcar una casilla; creo que tenemos que hacerlo un poco mejor que eso como industria, como colectivo. Y creo que probablemente estoy en minoría en eso. Quizás no en teoría—en teoría todos estarían de acuerdo en que queremos hacer más que marcar una casilla—pero en la práctica, la cantidad de tiempo y dinero que eso requiere es un poco prohibitiva.
Surber: Sí, estoy de acuerdo. El cumplimiento no equivale a seguridad. Pero creo que todos reconocemos que el cumplimiento obtiene presupuesto. Así es. Y por eso se convierte en un problema continuo. Y hay algunos pasos fundamentales que todas las partes interesadas pueden tomar para proteger las cosas, especialmente el backend, pero incluso en el frontend, como su higiene cibernética básica, su gestión de parches, su gestión de la cadena de suministro, cosas como el software, las listas de materiales, saber qué está integrado en el software que está utilizando para crear su software, ¿verdad? Todas estas cosas tienen que ver con limitar los riesgos de primera, segunda y tercera parte. Como industria de TI, sabemos cómo hacer esas cosas. ¿Cree que se están aplicando de manera efectiva en este nuevo mundo?
Tisdale: Los aspectos básicos de la seguridad en el vehículo se están gestionando bastante bien hoy en día. Lo digo con cautela. ¿Pueden hacer más? Sí, absolutamente. Pueden hacer más. ¿Pueden destinar más presupuesto para ello? Claro que sí. ¿Pueden involucrarse más con la comunidad investigadora? Por supuesto. Pero creo que, en su mayor parte, han mejorado a pasos agigantados en comparación con donde estaban hace apenas un par de años.
Surber: Bueno, Jen, muchas gracias por su tiempo hoy. ¿Hay algún pensamiento final que le gustaría dejarnos mientras avanzamos decididamente hacia este futuro?
Tisdale: Sí. Amo la tecnología. Amo las ventajas que el transporte del futuro traerá a nuestras comunidades, a los sectores poco representados alrededor del mundo que no tienen fácil acceso al transporte. Creo que lo bueno supera lo aterrador. Sí, hay cosas aterradoras. Hay personas que se están ocupando de ello, y creo que estamos viendo a muchas partes nuevas e interesadas involucrándose y participando, como usted mismo, y nunca habrá demasiadas personas analizando el problema y ayudándonos a resolverlo. Así que no dejaría que esta conversación aleje a las personas de lo que parece el futuro en términos de sistemas conectados, automatizados y eventualmente autónomos. Estoy muy emocionado por ello. Solo tenemos que ser inteligentes. Tenemos que ser más inteligentes que nuestro auto inteligente.
Surber: Ahí lo tiene. Va a ser un trabajo difícil, muy difícil, pero creo que podemos lograrlo. .
Surber: Hoy he estado hablando con Jennifer Tisdale, la directora ejecutiva de Grimm Cyber. Si desea leer más sobre los problemas de ciberseguridad relacionados con los vehículos autónomos, consulte Focal Point, la revista de noticias cibernéticas en línea de Tanium. Tenemos enlaces a varios artículos en las notas del programa. O simplemente visite tanium.com para escuchar más conversaciones con los principales líderes empresariales y expertos en seguridad de hoy.
Asegúrate de suscribirte a Let's Converge en tu aplicación de podcasts favorita. Y si le gusta este episodio, por favor denos esa calificación de cinco estrellas. Gracias por escucharnos. Esperamos compartir más perspectivas sobre ciberseguridad en el próximo episodio de Let's Converge.