OPERACIONES DE SEGURIDAD DE TANIUM
El SOC reactivo termina aquí
Los atacantes actúan ahora a la velocidad de una máquina, y su equipo de seguridad también debería hacerlo. Vea lo que ocurre en cada dispositivo en tiempo real, reaccione de inmediato y localice lo que aún se oculta antes de que se convierta en noticia.

CONSTRUYA LA SOC DE CONDUCCIÓN AUTÓNOMA
Modernizar el SOC. Actúe a la velocidad de una máquina.

Conozca lo que es normal. Descubra lo que no es.
Consulte cualquier punto final de toda la flota, ya sea en tiempo real o histórico, y establezca un patrón de comportamiento normal para detectar desviaciones.

Desde la detección hasta la resolución, de forma inmediata
Identifique los incidentes en cuestión de segundos, aísle y solucione los problemas de los terminales al instante y a gran escala, incluso cuando estén desconectados.

Velocidad de la máquina: usted tiene el control
Establezca límites para Atlas, simule cada respuesta, exija autorización y controle el acceso en función del rol.

Visibilidad sobre la IA y la infraestructura de agentes
Conozca los servidores MCP, los gestores de modelos y los agentes de IA que se ejecutan en su entorno.
Operaciones de seguridad
Diseñado para adelantarse al ataque
La detección, la respuesta y la búsqueda de amenazas se integran en una única plataforma, y todas ellas funcionan con datos en tiempo real procedentes de todos los terminales de los que dispone.
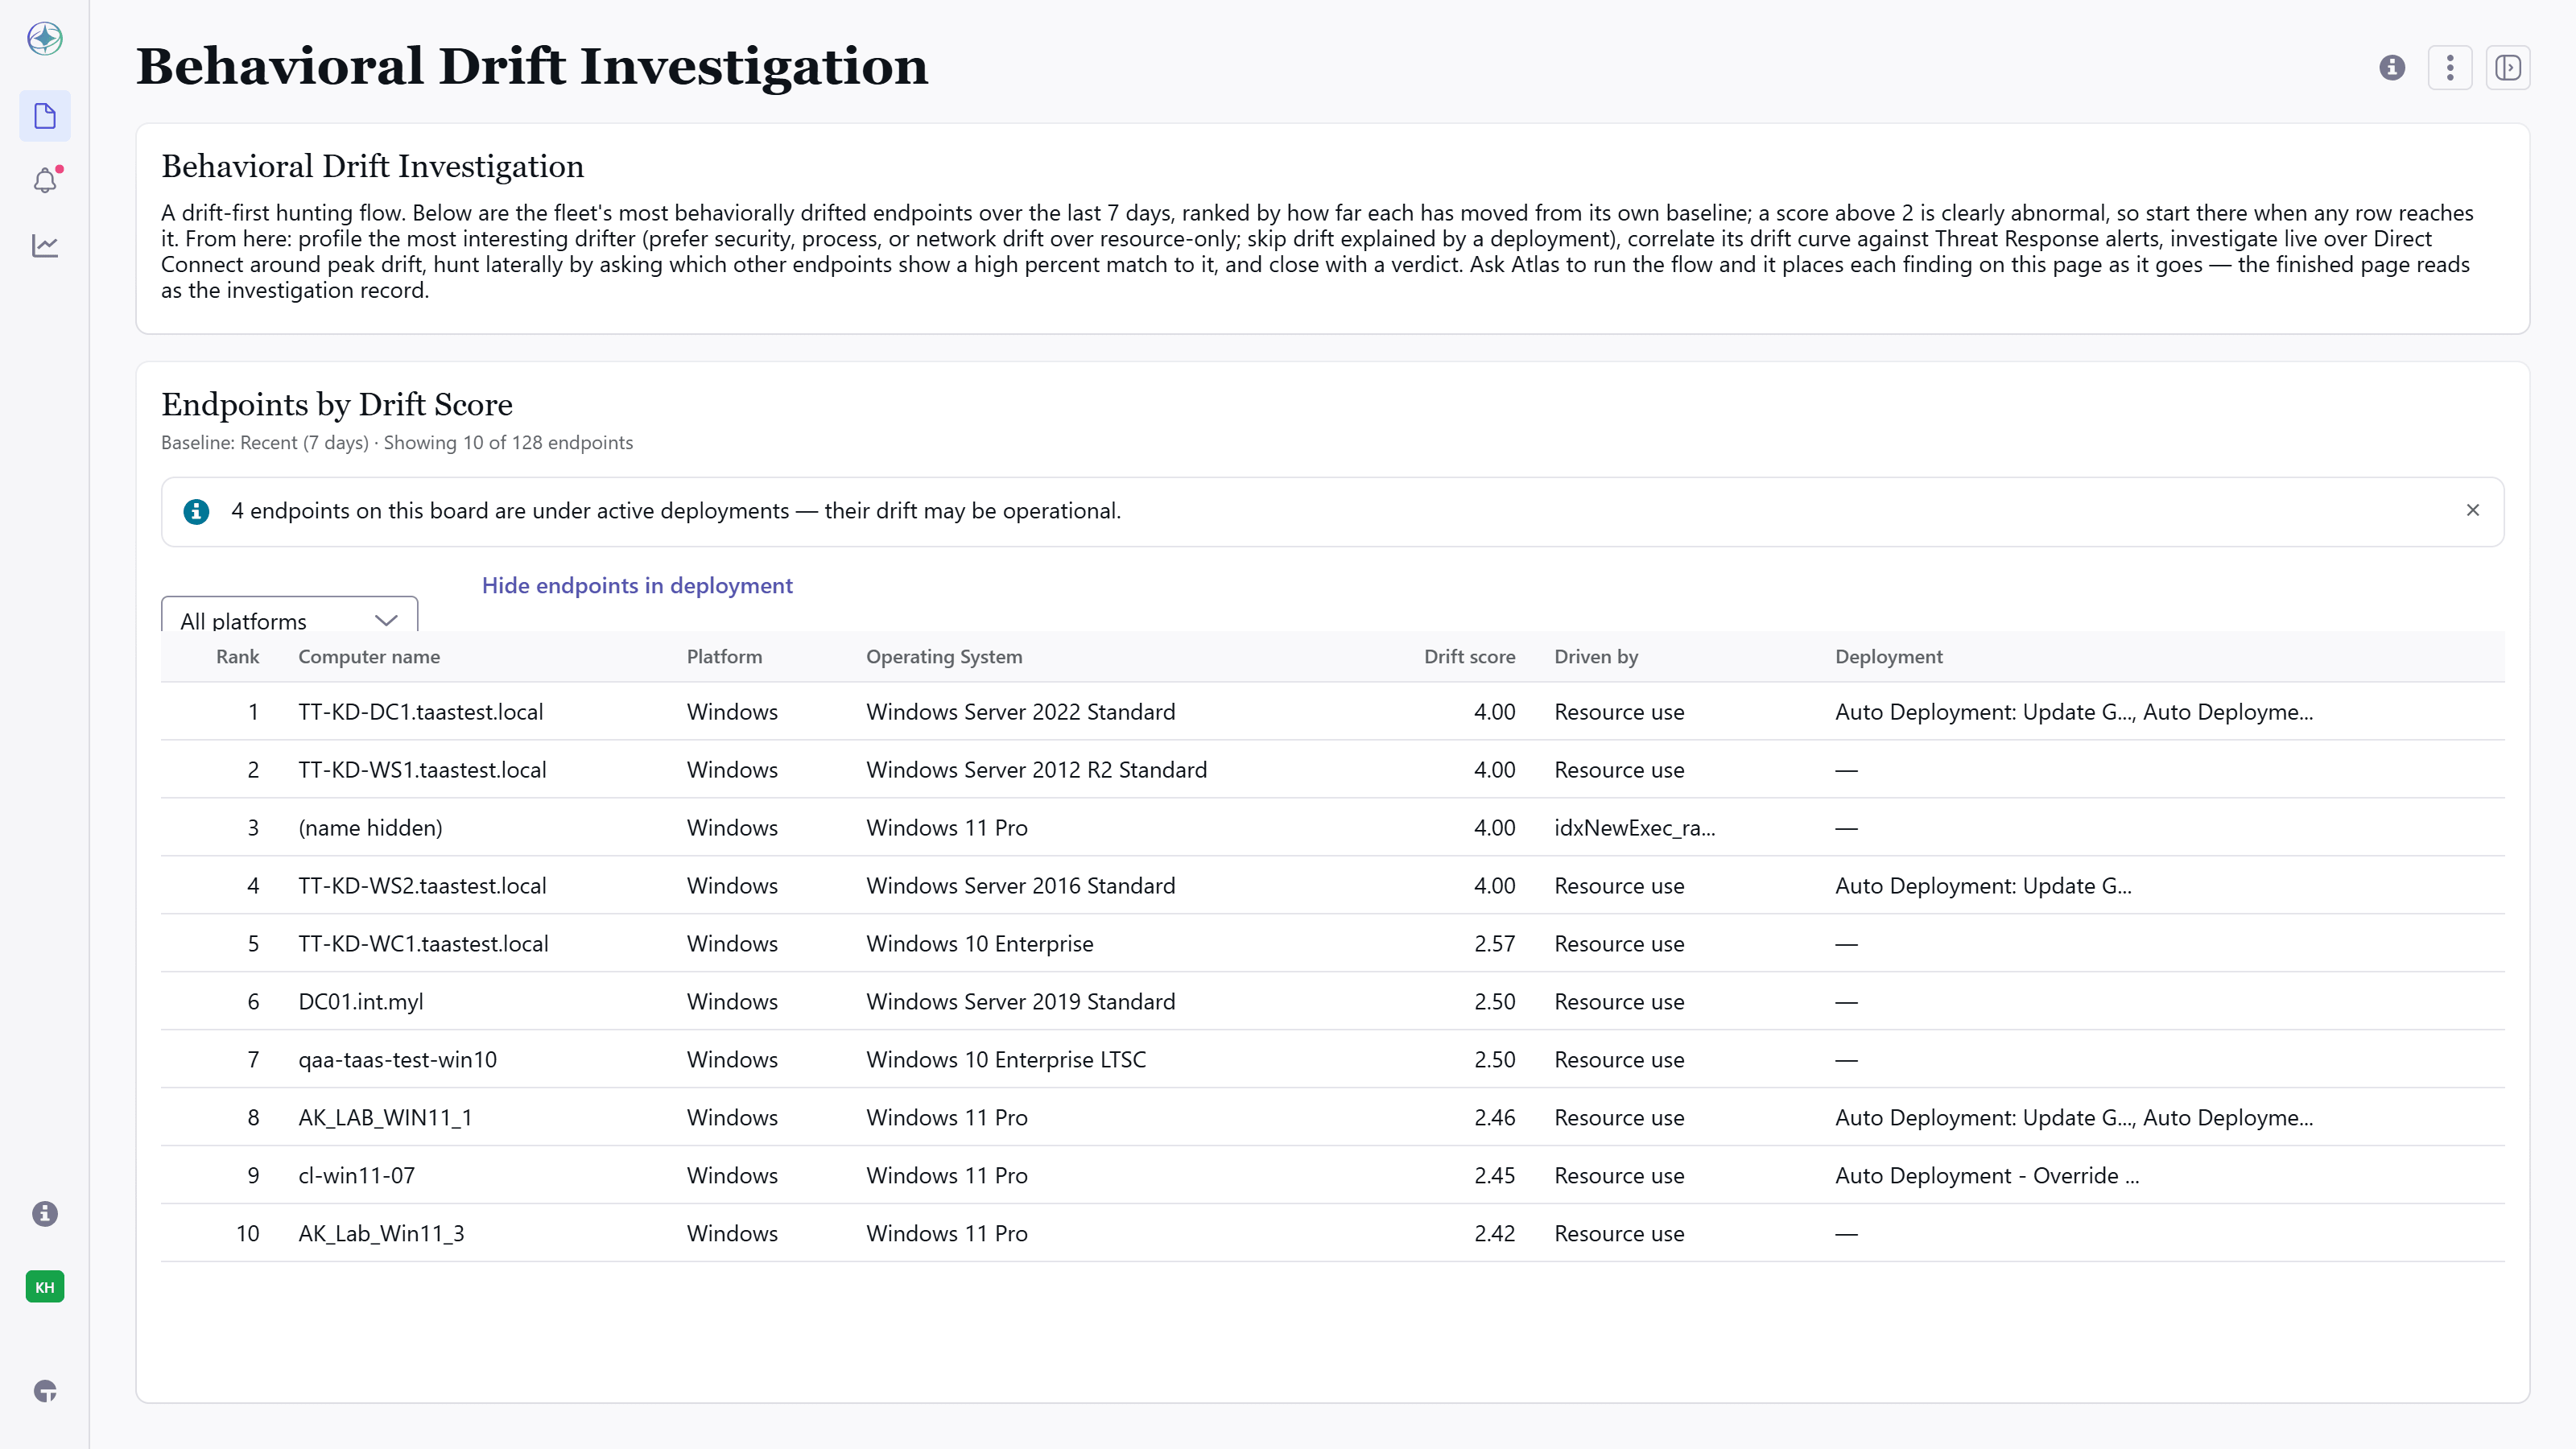
Detección de amenazas actuales
Sepa lo que está ocurriendo ahora, no lo que ocurrió ayer.
- Detecte los ataques de tipo «living-off-the-land» y los movimientos laterales que se ocultan tras la actividad normal
- Realice búsquedas en toda su flota en tiempo real, con datos históricos y análisis forenses complementarios
- Trate primero las alertas más peligrosas, clasificadas según Google Threat Intelligence
HUNTIQ
Cace como si contara con un equipo de expertos. Porque es así.
La detección proactiva de amenazas es una de las tareas más valiosas que realiza su equipo de seguridad y una de las más difíciles de cubrir con personal. HuntIQ integra a los propios cazadores de amenazas de Tanium en su entorno, donde colaboran con su equipo para detectar lo que la automatización por sí sola no detecta.

Descubra la realidad más rápidamente
Los expertos en detección de Tanium trabajan directamente en su entorno, confirmando o descartando los riesgos mediante un método riguroso, de modo que su equipo pueda actuar ante amenazas reales en lugar de basarse en conjeturas.

Menos falsas alarmas
Una inteligencia optimizada, una lógica de detección más precisa y sensores y consultas personalizados, diseñados específicamente para su entorno, eliminan el ruido, de modo que pueda centrarse en los riesgos que realmente afectan a la empresa.

Cada cacería le hace más fuerte
HuntIQ aprende a reconocer qué es lo normal, detecta comportamientos inusuales en todo su entorno y transmite los resultados a su equipo de ingeniería, de modo que cada investigación comience con una base más sólida que la anterior.
Últimas novedades en operaciones de seguridad
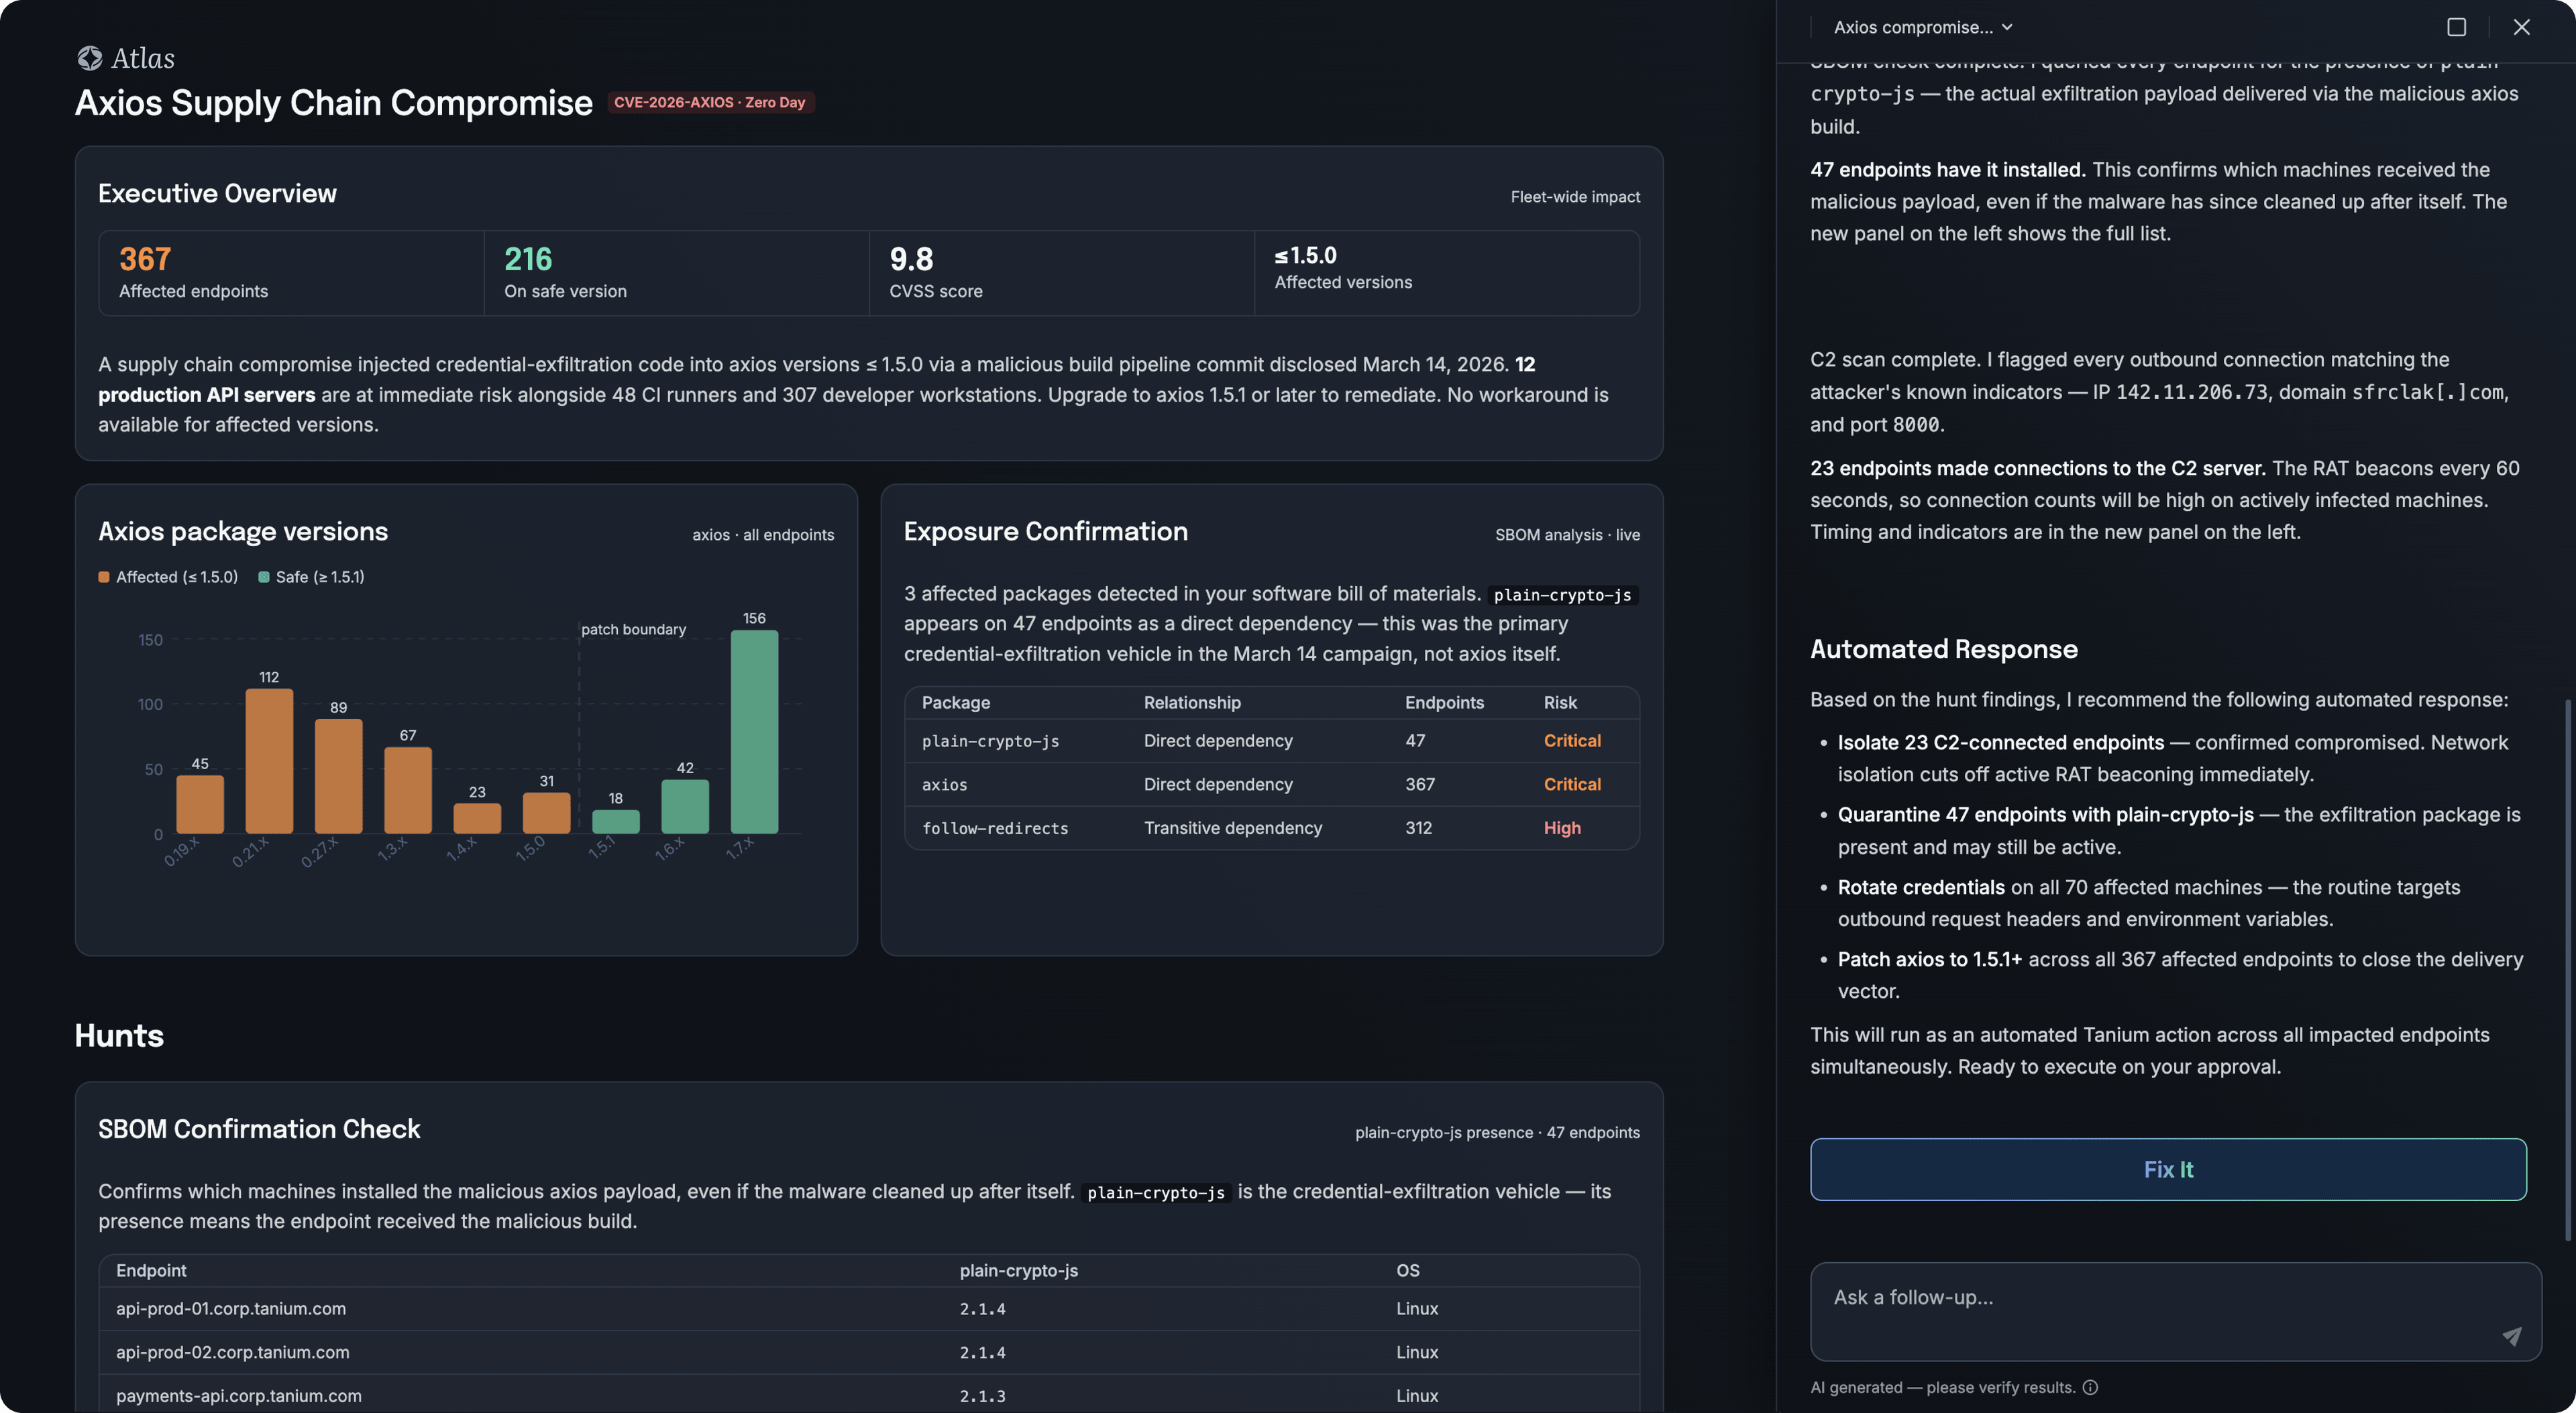
De «Mythos» a la defensa a velocidad de máquina
Frontier AI ha reducido a unas pocas horas el tiempo que transcurre desde el descubrimiento hasta la explotación de una vulnerabilidad. Vea cómo Tanium Atlas guía a un operador desde el momento en que surge una duda hasta su resolución, con un proceso de aprobación humana integrado.
Defensas basadas en la velocidad de las máquinas: trazando el camino hacia una rápida transformación de las operaciones de seguridad (SecOps)
Omdia analiza cómo la inteligencia artificial está transformando las operaciones de seguridad y qué necesitan los equipos de SecOps para mantenerse al día frente a las amenazas que se producen a la velocidad de las máquinas.
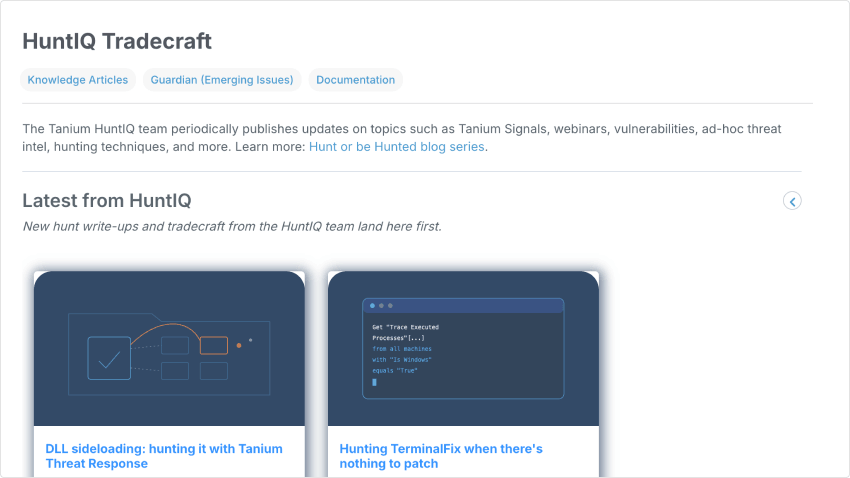
Hunter Wins: HuntIQ Tradecraft es su nueva biblioteca de estrategias de caza
La serie «Cazar o ser cazado» narra historias de caza. HuntIQ Tradecraft, ya disponible en el Centro de recursos de Tanium, le ofrece las guías prácticas para que pueda aplicarlas usted mismo.
TESTIMONIO DE UN CLIENTE
«La gestión automatizada de terminales supone el avance más significativo en este ámbito en más de una década».
LA PLATAFORMA TANIUM
Seguridad y TI: trabajando con los mismos datos.
Deje de pagar por herramientas que no se comunican entre sí. El departamento de Operaciones de Seguridad funciona en la misma plataforma que la gestión de terminales y de riesgos, por lo que tanto el equipo que detecta un problema como el que lo soluciona trabajan a partir de los mismos datos en tiempo real.
Use las teclas de flecha izquierda y derecha para navegar por las tarjetas.
RECONOCIMIENTO DE ANALISTAS
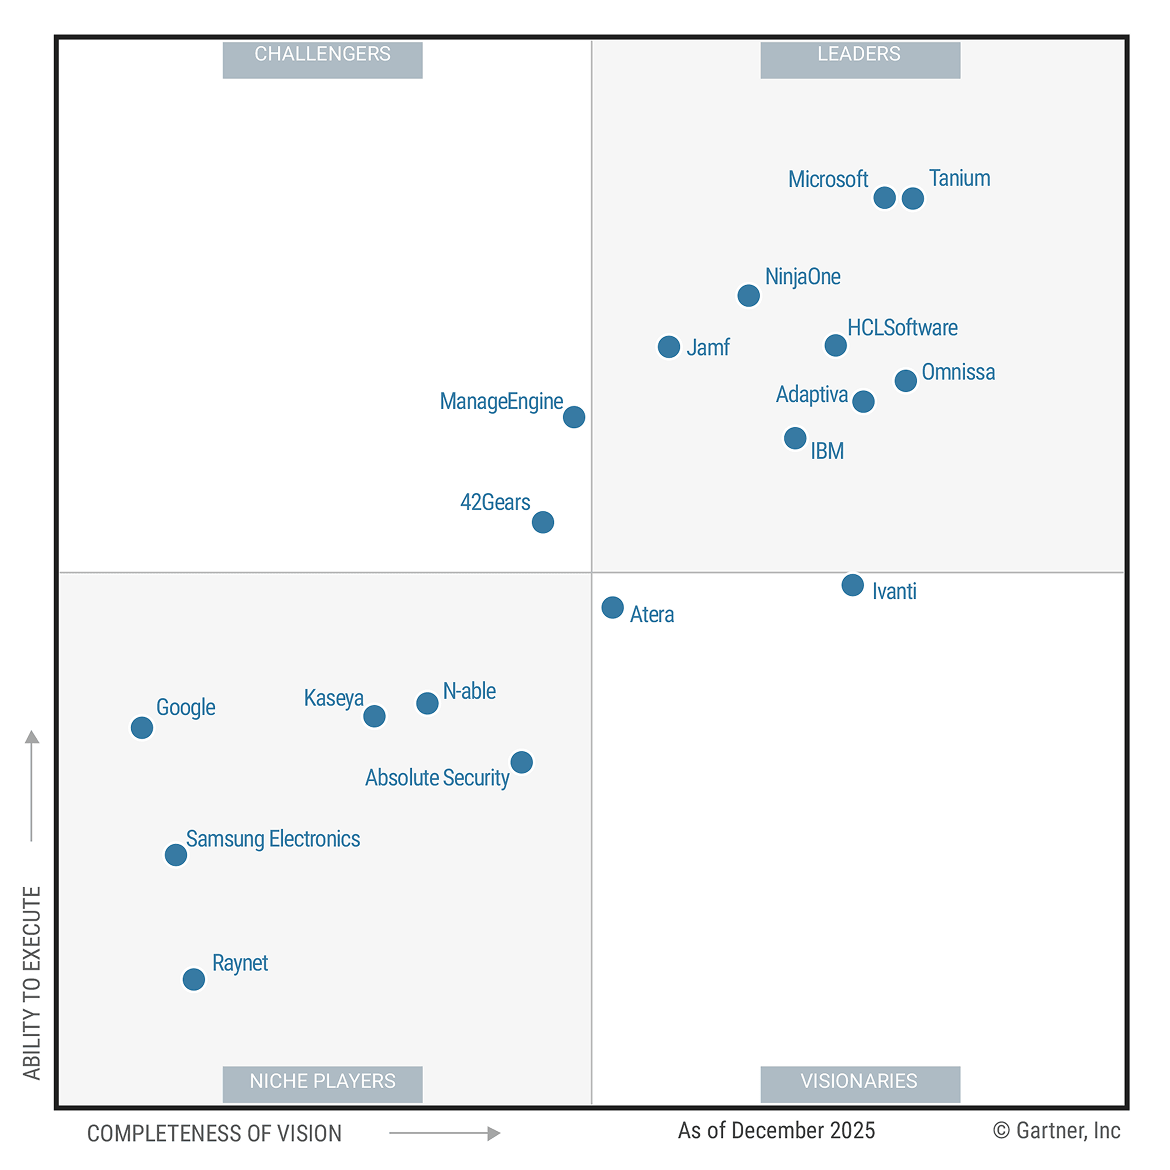
Tanium nombrado Líder y con mayor amplitud en Integridad de Visión
PREGUNTAS FRECUENTES
Respuestas a sus preguntas.
Preguntas frecuentes sobre cómo Tanium ayuda a los equipos de seguridad a detectar, responder y localizar amenazas.
PREPÁRATE AHORA
¿Está preparado para poner fin al SOC reactivo?
Plantee su pregunta más difícil. Responderemos en tiempo real, en todos los dispositivos, en cuestión de segundos.