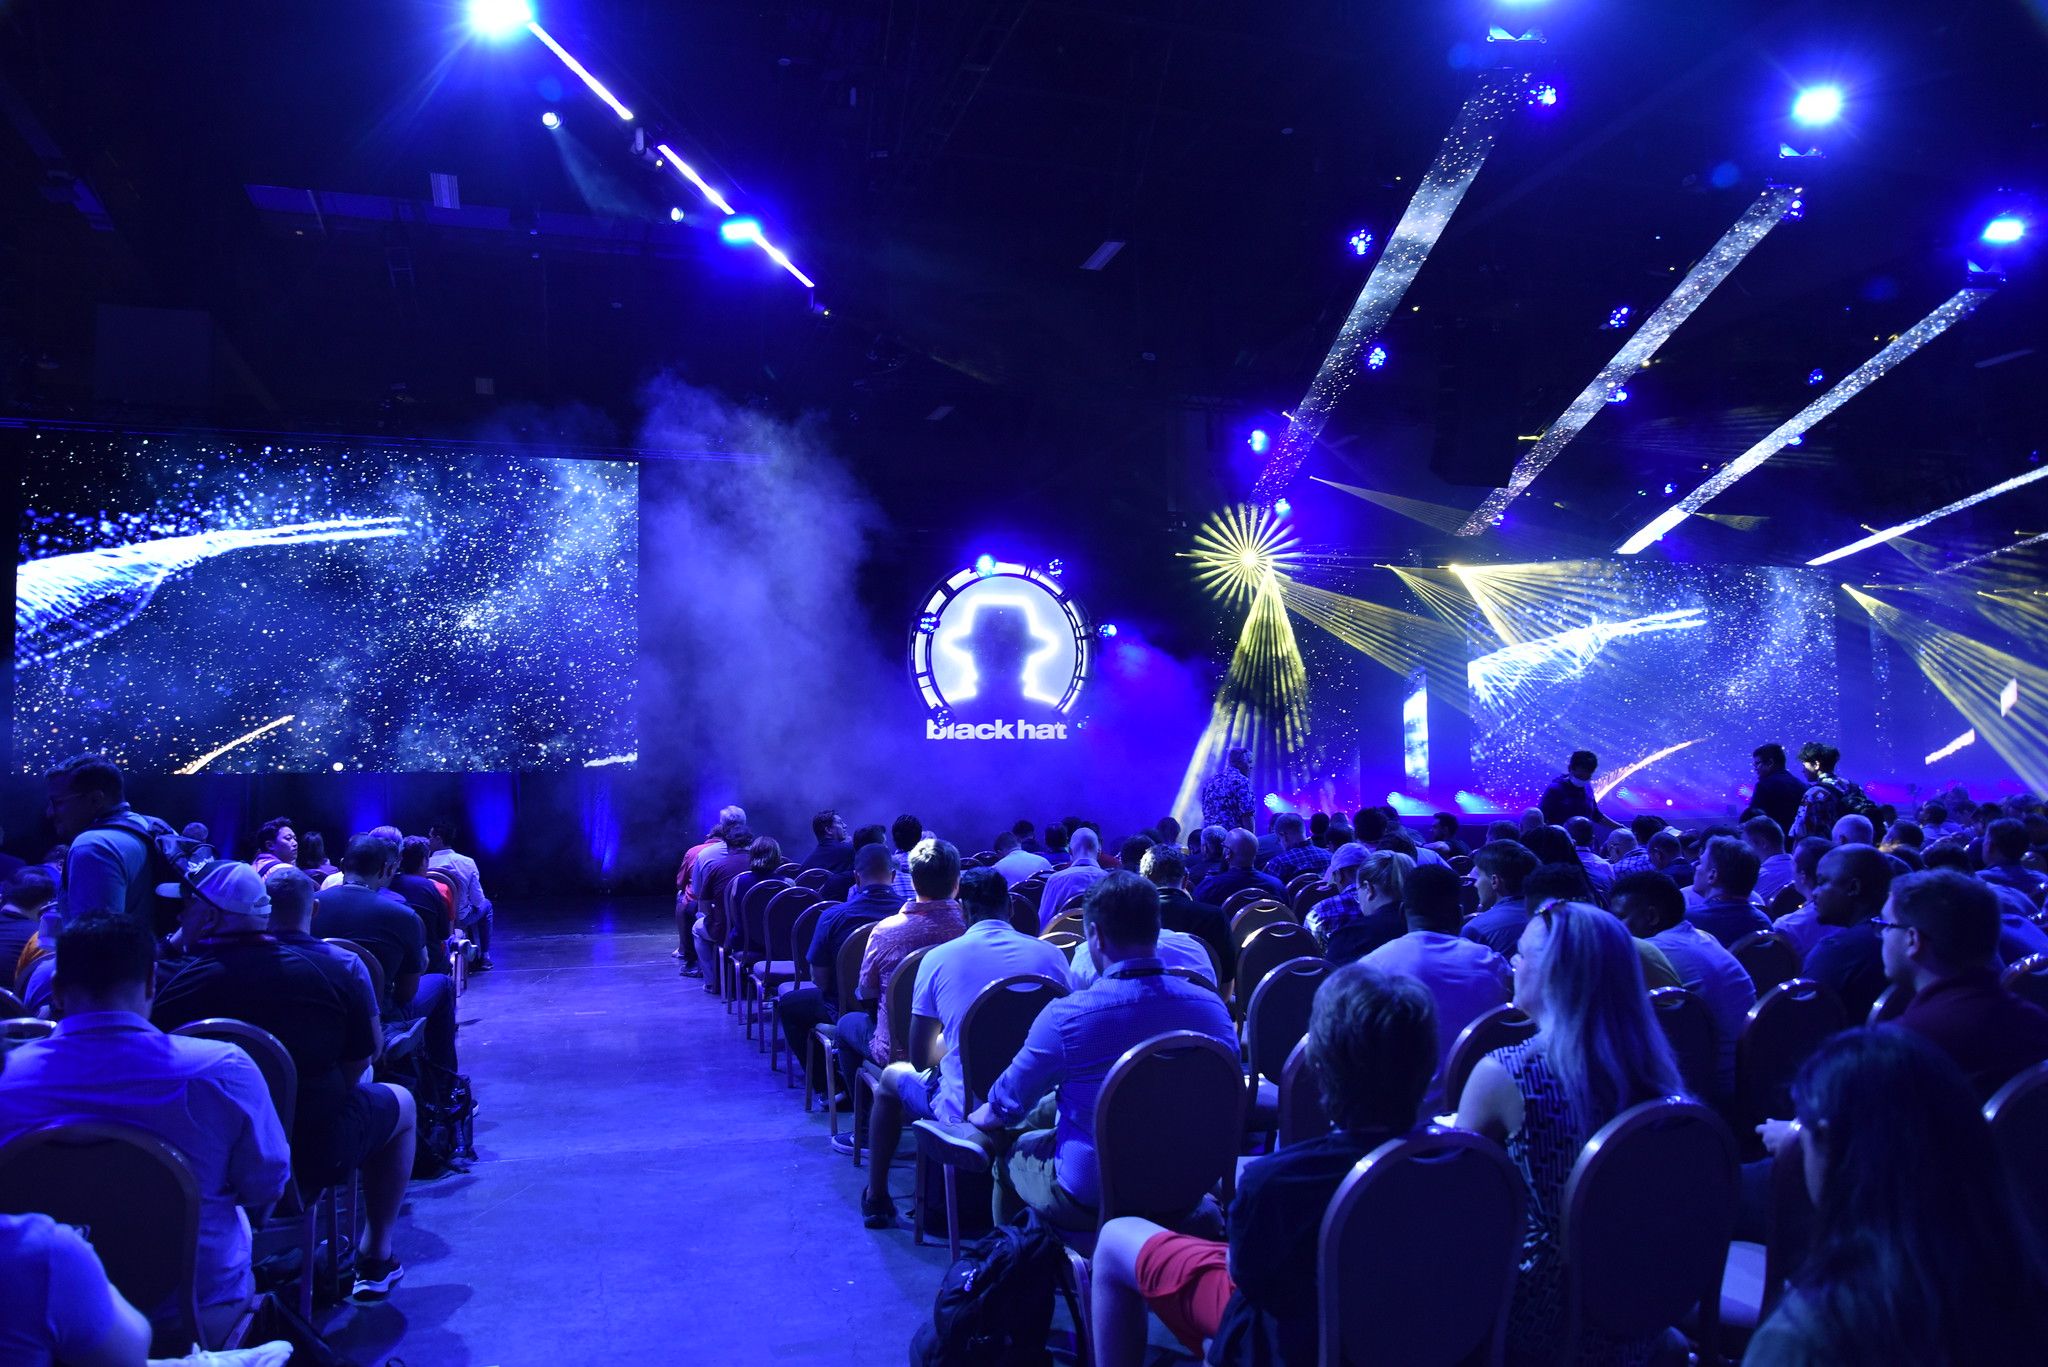
¡Ya ha llegado de nuevo la hora de Black Hat! Las Vegas volverá a ser el epicentro de las mentes más brillantes del mundo en materia de ciberseguridad cuando el sábado dé comienzo la conferencia Black Hat USA 2024 en el Centro de Convenciones Mandalay Bay. A continuación les ofrecemos nuestra selección de las sesiones que no deben perderse, así como información sobre algunos plazos de última hora de vital importancia.
Este evento tan esperado, que celebra este año su 27.ª edición, es un punto de encuentro para los profesionales de la seguridad, desde hackers éticos e innovadores tecnológicos hasta funcionarios públicos y responsables de seguridad de empresas.
Running August 3-8, Black Hat promises more than 100 advanced research briefings, 120-plus engaging discussion sessions, and a plethora of open-source tool demonstrations. Además, entre los ponentes figuran figuras destacadas del ámbito de la ciberseguridad, como la directora de la CISA, Jen Easterly, y la subdirectora de seguridad de la información de Microsoft, Ann Johnson, quienes compartirán sus puntos de vista sobre el panorama cambiante de las amenazas y las estrategias de defensa innovadoras.
Uno de los principales atractivos de la conferencia es el « » de Arsenal, una serie de laboratorios interactivos y talleres prácticos diseñados para proporcionar a los participantes experiencia práctica a la hora de abordar retos de seguridad del mundo real. Black Hat Arsenal (que se celebra en las sesió August 7 y 8) también presentará las últimas herramientas de código abierto, lo que permitirá conocer de primera mano las tecnologías punteras que están marcando el futuro de la ciberseguridad.
Otras actividades destacadas incluyen cursos de formación sobre ciberseguridad , sesiones de formación (August 3 – agosto 6), sesiones informativas sobre temas de seguridad (August 7 y 8), encuentros con proveedores en el Business Hall de (August 7 y 8) y sesiones informativas sobre temas específicos (August 7 y 8); consulte a continuación nuestras cinco propuestas que no debe perderse.
Para quienes no puedan asistir en persona, Black Hat sigue ofreciendo un acceso virtual completo. El formato híbrido del año pasado registró un número récord de participantes: más de 22,750 asistentes únicos, de los cuales casi 20,000 asistieron presencialmente y 3,000-plus se inscribieron para acceder al contenido bajo demanda. El acceso virtual le garantiza que, tanto si se encuentra en Las Vegas como si lo sigue desde casa, no se perderá ni un solo momento de la acción. Además, es una opción estupenda de última hora para quienes dejan las cosas para el último momento (sabemos que hay gente así). Tenga en cuenta que, tal y como se indica en y en , el plazo ya está a punto de vencer.
Plazos de última hora para Black Hat USA 2024
PLAZOS PARA EL ACCESO PRESENCIAL:
- August 2 (para inscripciones «tardías» realizadas en línea); 3,099 dólares: . Esto incluye el acceso a todas las sesiones informativas presenciales, las demostraciones de Arsenal, las actividades y sesiones del Business Hall, y mucho más. Esta entrada también le da acceso a toda la oferta de contenidos de la conferencia que estarán disponibles en línea en August 16 – September 16, 2024.
- August 8 (para la inscripción presencial); 3,299 $: . Esto incluye el acceso a cualquiera de los eventos mencionados anteriormente que aún estén por celebrarse, así como a las grabaciones virtuales.
PLAZOS PARA EL ACCESO BAJO DEMANDA:
- August 2 (si se inscribe en línea); 1,659 $: . Esto incluye todas las sesiones informativas grabadas, las presentaciones de Arsenal, las actividades y sesiones del Business Hall, que comenzarán una semana después del evento en directo y se prolongarán hasta el September 16.
- August 8 (si acude y se inscribe in situ); 1,769 $: . Igual que en el caso anterior.
5 sesiones que no debe perderse en Black Hat USA 2024
Para obtener más información sobre el acceso virtual y para inscribirse, visite la página web de Black Hat aquí. En ese caso, no deje de asistir a estas cinco sesiones sobre temas fundamentales para los responsables de empresas y los profesionales de la seguridad.
1. EL TEMA: Tácticas de supervivencia para los CISO
- Qué: Cómo eludir el tornado: estrategias esenciales para que los CISO eviten las repercusiones gubernamentales tras ciberataques de gran envergadura
- Cuándo: Miércoles, August 7, 3:20 p.m. – 4 p.m. (hora del Pacífico)
- Quién: Jess Nall, socio de Baker McKenzie, LLP
El experto en derecho Nall aborda el panorama cada vez más complejo al que se enfrentan los CISO tras un incidente cibernético de gran envergadura. La sesión resulta especialmente interesante debido a que se centra en cómo evitar las repercusiones gubernamentales tras un ciberataque, en un momento en el que se intensifica el escrutinio regulatorio.
Los asistentes adquirirán estrategias prácticas no solo para mitigar los daños, sino también para gestionar de forma proactiva las consecuencias, garantizando el cumplimiento normativo en materia de TI y manteniendo la confianza de las partes interesadas. Para los CISO que deseen mejorar sus herramientas de gestión de crisis, esta sesión informativa constituye una oportunidad ineludible para aprender de los mejores del sector.
2. EL TEMA: IA / APRENDIZAJE AUTOMÁTICO
- Qué: De HAL a HALT: cómo frustrar a Skynet y a sus «hermanos» en la era de la programación con IA generativa
- Cuándo: Miércoles, August 7, 1:30 p.m. – 2:10 p.m. (hora del Pacífico)
- Quién: Chris Wysopal, director técnico y cofundador de Veracode
En esta sesión se aborda el tema urgente de la seguridad de los sistemas basados en la inteligencia artificial ( ), un ámbito que está adquiriendo una importancia fundamental a medida que las tecnologías de IA se vuelven cada vez más sofisticadas y se integran en las operaciones cotidianas.
El principal y convincente enfoque de Wysopal se centra en las implicaciones en el mundo real de las vulnerabilidades de la IA . Mediante el análisis de las posibles amenazas que plantean los sistemas avanzados de inteligencia artificial, similares a Skynet —el sistema ficticio de « » ()—, su objetivo es dotar a los asistentes de estrategias prácticas para prevenir y mitigar los ataques impulsados por la inteligencia artificial. El debate permitirá analizar en profundidad los retos y las soluciones en este ámbito en rápida evolución.
3. EL TEMA: El seguro cibernético
- Qué: Riesgos morales y consideraciones éticas en los seguros cibernéticos
- Cuándo: Miércoles, August 7, 4:20 p.m. – 5 p.m. (hora del Pacífico)
- Quién: Lindsay Nickle, socia y vicepresidenta del departamento de Ciberseguridad y Privacidad de Datos de Constangy, Brooks, Smith & Prophete, LLP
Adéntrese en el cambiante mundo de los seguros cibernéticos con este panel de expertos que analizará aspectos fundamentales de la transferencia de riesgos y las últimas tendencias en este ámbito.
La mesa redonda se centrará en los dilemas éticos a los que se enfrentan las organizaciones, como el equilibrio entre una cobertura integral y el fomento de prácticas sólidas de ciberseguridad. Los asistentes también conocerán la evolución del panorama de las reclamaciones de seguros cibernéticos y cómo las consideraciones éticas están influyendo en las decisiones de suscripción y en los ajustes de las primas.
4. EL TEMA: Detección proactiva de amenazas y respuesta ante incidentes
- Qué: En defensa de los hechos: establecimiento de normas contra las amenazas a la información
- Cuándo: Jueves, August 8, 10:20 a.m. – 11 a.m. (hora del Pacífico)
- Quién: Lester Godsey, responsable de seguridad de la información (CISO) del condado de Maricopa, Texas
Esta sesión, de asistencia obligatoria para los profesionales de la ciberseguridad, los responsables políticos y cualquier persona relacionada con la gestión de la información, tiene como objetivo ofrecer una visión global de los retos actuales y las soluciones innovadoras en la lucha contra los «deepfakes» y otras amenazas a la información.
Tras hacer frente a una avalancha masiva de información errónea, desinformación y desinformación malintencionada en su condado, Godsey aboga ahora por la adopción de normas comunes sólidas para defenderse de las amenazas informativas. Los participantes obtendrán información sobre las últimas metodologías para detectar y neutralizar la desinformación, el papel de la tecnología en la protección de los hechos y las consideraciones éticas que implican estas iniciativas. La sesión promete dotar a los asistentes de herramientas y estrategias prácticas para proteger la integridad de la información en un panorama digital cada vez más complejo.
5. EL PROBLEMA: Reconocimiento previo al ataque de ransomware
- Qué: Las relaciones importan: Reconstrucción de la estructura organizativa y social de una banda de ransomware
- Cuándo: Miércoles, August 7, 2:30 p.m. – 3 p.m. (hora del Pacífico)
- Quiénes: Dalya Manatova, estudiante de doctorado de la Universidad de Indiana, y L. Jean Camp, profesora de la Universidad de Indiana
¿Cómo consigue el cibercrimen «organizado» estar tan bien organizado? A partir de un análisis exhaustivo de los registros de chat filtrados por un conocido grupo de ransomware , los ponentes abordan el factor humano de la ciberdelincuencia. Los asistentes aprenderán cómo las relaciones personales y las estructuras organizativas dentro de estas bandas influyen en su eficacia y resiliencia. La sesión también abordará técnicas innovadoras para cartografiar y analizar estas redes, lo que permitirá comprender de forma exhaustiva cómo combatir el ransomware desde una perspectiva sociotécnica.
Para quienes deseen profundizar en sus conocimientos sobre la ciberdelincuencia y mejorar sus estrategias contra el ransomware, este informe ofrece información valiosa y práctica de la mano de dos expertos destacados en la materia.
TANIUM EN BLACK HAT USA 2024 – Stand 2550
Tanium (la empresa que publica esta revista) ofrecerá en Black Hat USA una serie de presentaciones breves (porque sabemos que está usted muy ocupado) y demostraciones breves.
Busque el stand 2550, donde podrá obtener información actualizada al minuto sobre las últimas novedades de la plataforma Tanium y las soluciones de Tanium, entre las que se incluyen:

