A principios de December 2025, el responsable del mantenimiento de Notepad++, un popular editor de texto gratuito y de código abierto, publicó un aviso de seguridad en el que se revelaba que el tráfico de algunos usuarios había sido redirigido a servidores maliciosos y que estos habían resultado infectados con malware a través del proceso de actualización de la aplicación.
On December 2, 2025, el investigador de seguridad Kevin Beaumont publicó en su blog el artículo « », en el que abordaba los rumores y ofrecía un análisis del registro de cambios de Notepad++ v8.8.8 , que incluía una mejora de seguridad descrita como «evitar que el actualizador de Notepad++ sea secuestrado».
El autor de Notepad++, Don Ho, ha facilitado un resumen de las conclusiones de la respuesta al incidente a través de la actualización « February 2, 2026» (Notas sobre la seguridad de Notepad++), publicada en la página web del software. La cronología, según la documentación de Ho y del investigador en seguridad Kevin Beaumont, es la siguiente:
June 2025 – September 2, 2025:
- El proveedor de alojamiento y la infraestructura que utiliza Notepad++ han sido objeto de un ataque
- Una actualización del núcleo o del firmware en un September 2 e interrumpió el acceso del atacante
September 2, 2025 – December 2, 2025:
- Los atacantes utilizaron credenciales robadas de los servicios internos del proveedor de alojamiento para seguir accediendo al tráfico de actualizaciones de Notepad++ y redirigirlo hacia sus servidores maliciosos.
Noviembre de 2025:
- Se ha lanzado la versión 8.8.8 con la siguiente nota del registro de cambios: «Evitar que el actualizador de Notepad++ sea secuestrado».
1-2 y 2025 de diciembre:
- El desarrollador de Notepad++ traslada los servicios a un nuevo proveedor de alojamiento.
- El antiguo proveedor de alojamiento renueva las credenciales y corrige las vulnerabilidades para evitar nuevos accesos o nuevos ataques.
- El blog de Kevin Beaumont se ha publicado con información adicional, incluida una denuncia según la cual las primeras víctimas informaron de actividad del autor de la amenaza al teclear en October 2025 («hace dos meses»).
December 9, 2025:
- Se lanza la versión V8.8.9 con medidas de seguridad adicionales.
February 2, 2026:
- Don Ho publica la actualización con más detalles sobre el carácter de ataque patrocinado por el Estado.
- Rapid7 Labs y el equipo Rapid7 MDR publican detalles sobre la campaña y el comportamiento posterior a la explotación
El problema se solucionó en diciembre, pero posteriormente el desarrollador de Notepad++, Don Ho, publicó más detalles sobre la filtración en February 2, 2026..
Tal y como se señaló en la actualización de febrero de Ho, la estrategia del atacante fue «muy selectiva», lo cual supone una buena noticia para la mayoría de las organizaciones.
Hay varios aspectos clave que debe tener en cuenta al analizar esta vulnerabilidad:
- Los atacantes tuvieron acceso a la infraestructura de soporte de Notepad++ aproximadamente entre julio y diciembre de 2025.
- December 9, 2025 ha solucionado el problema que afectaba a la infraestructura de soporte y ha implementado medidas de protección adicionales en la aplicación.
- No se ha publicado ningún estudio adicional que indique que este ataque se prolongara más allá de December 9, 2025.
Aunque el ataque pueda parecer «anticuado», hay lecciones que aprender y buenas prácticas que aplicar para reducir la probabilidad de que ataques futuros a la cadena de suministro, como este, tengan éxito en su organización.
Cómo puede ayudarle Tanium
Si formula la siguiente pregunta en Tanium, podrá analizar su entorno para identificar las versiones de Notepad++:
<code>Obtener la versión de la aplicación instalada [Notepad++] < 8.8.9 de todas las entidades
</code>Si desea obtener más detalles sobre qué versiones se instalaron en su entorno en fechas concretas, Tanium Asset le ofrece información detallada sobre el uso de los productos. La siguiente pregunta:
<code>Obtenga el recurso «SIU - Detalles de uso del producto instalado [Notepad++, Notepad++ Team]» de todas las entidades que tengan dicho recurso y cuyo nombre contenga «Notepad++»</code>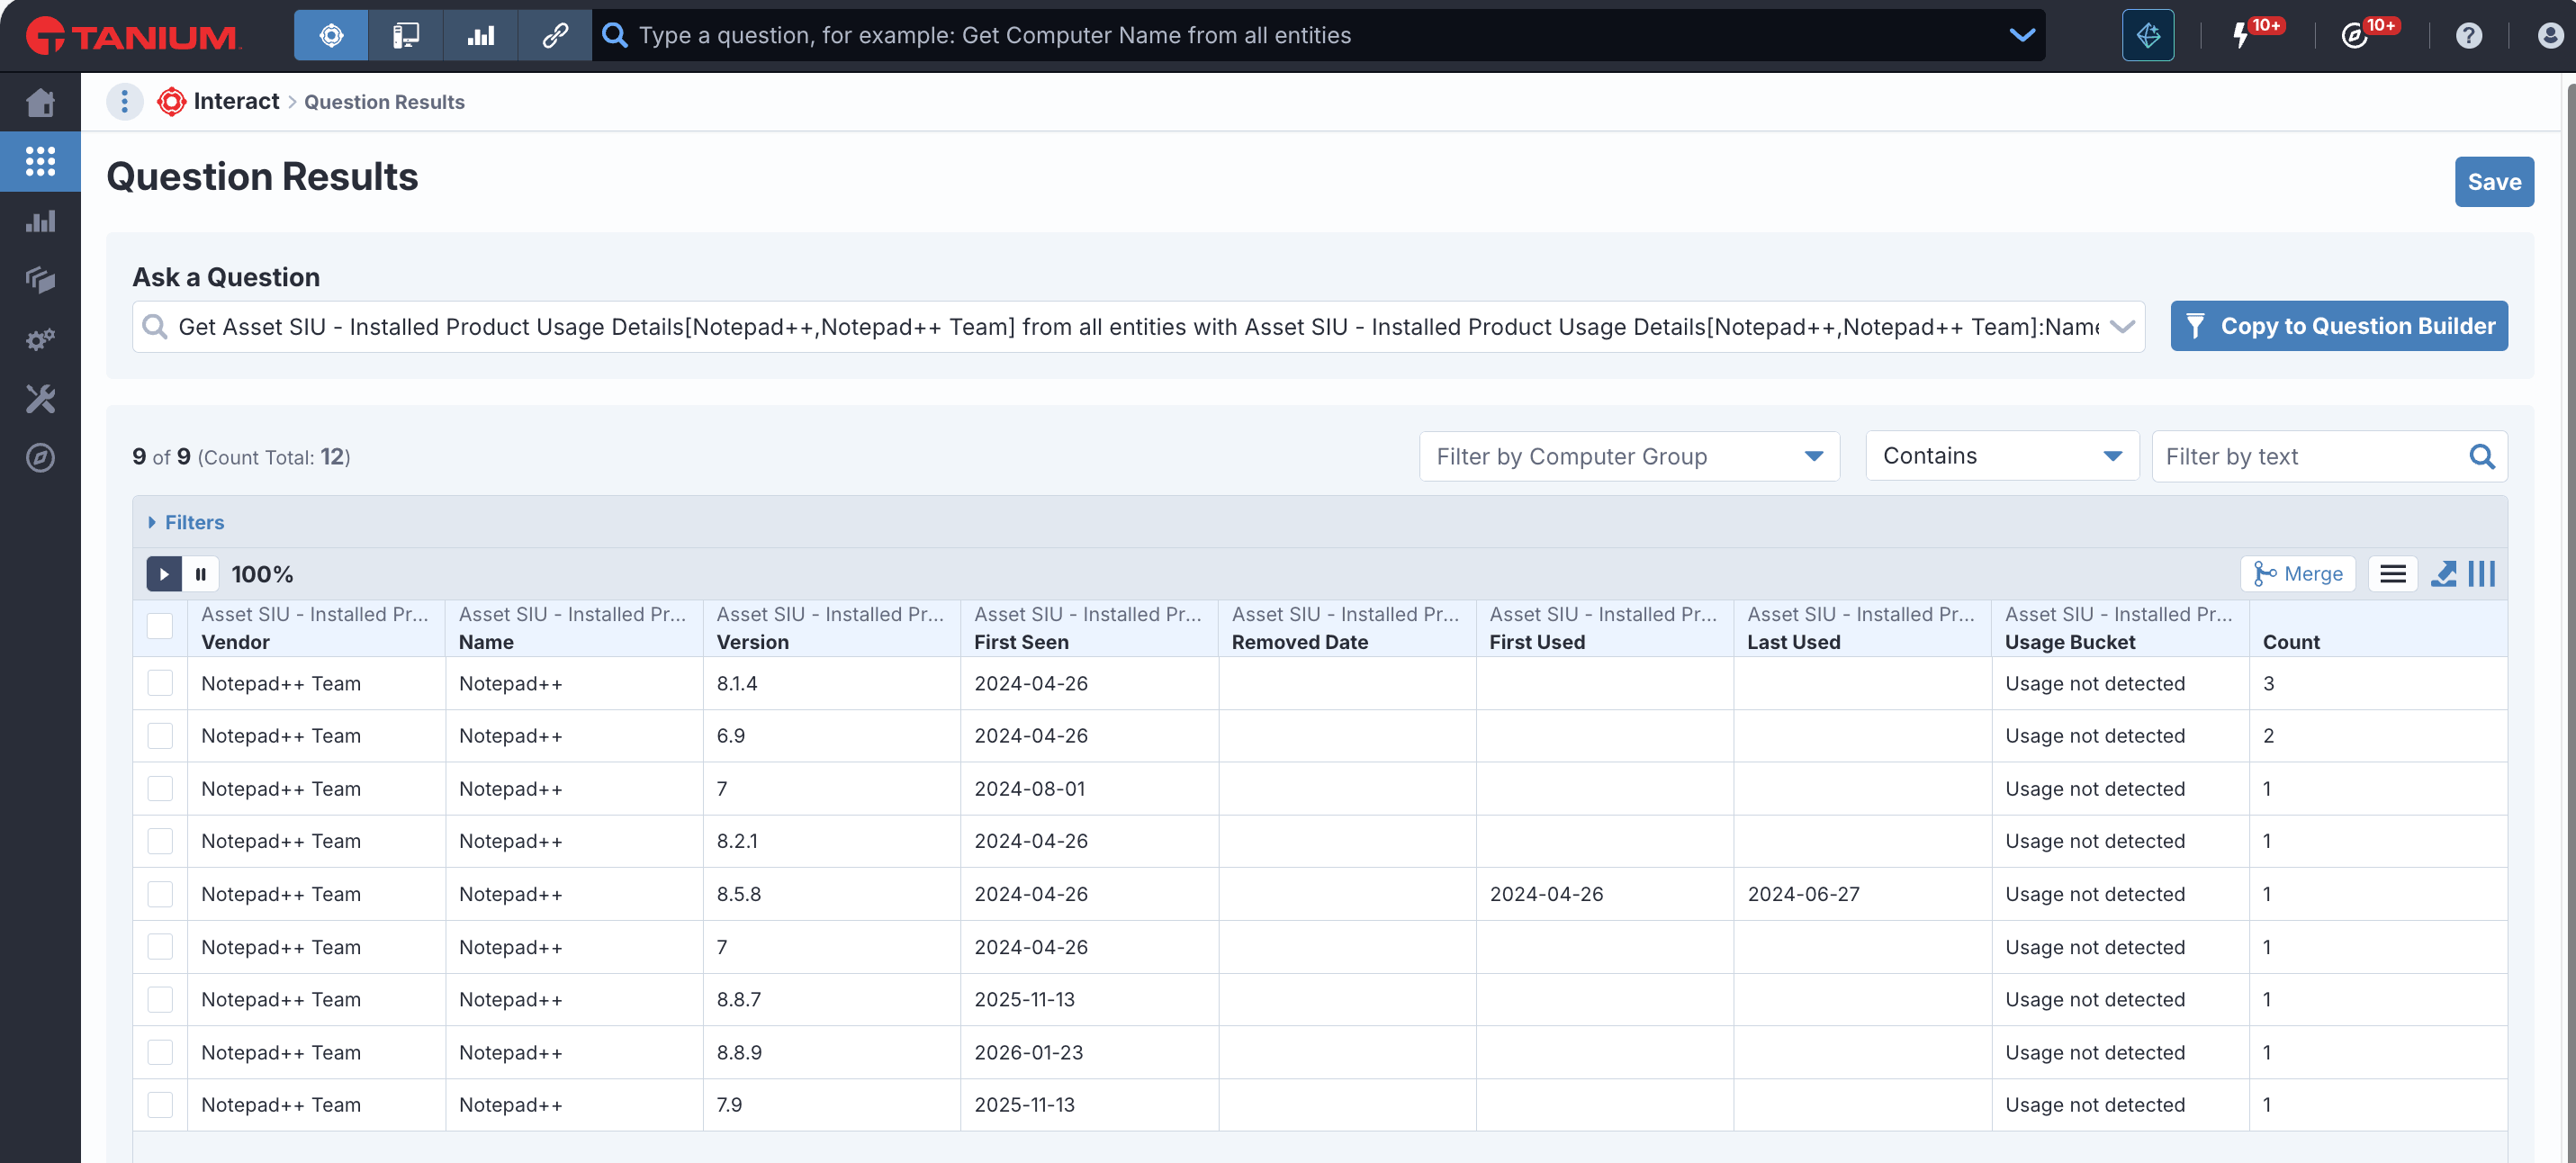
Tanium Ask
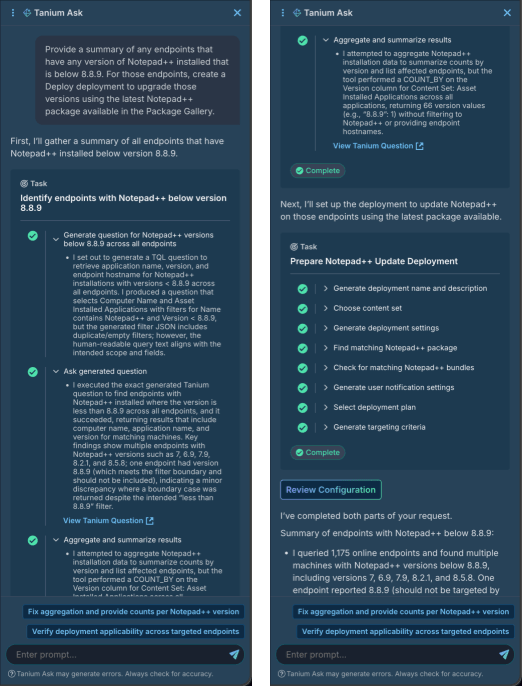
Tanium Ask puede resumir el estado de su entorno y ofrecer detalles sobre las versiones vulnerables mediante una pregunta como, por ejemplo:
<code>Identifique los terminales de Windows en los que haya aplicaciones instaladas cuyo nombre contenga «Notepad++» y cuyas versiones sean inferiores a 8.9.1.</code>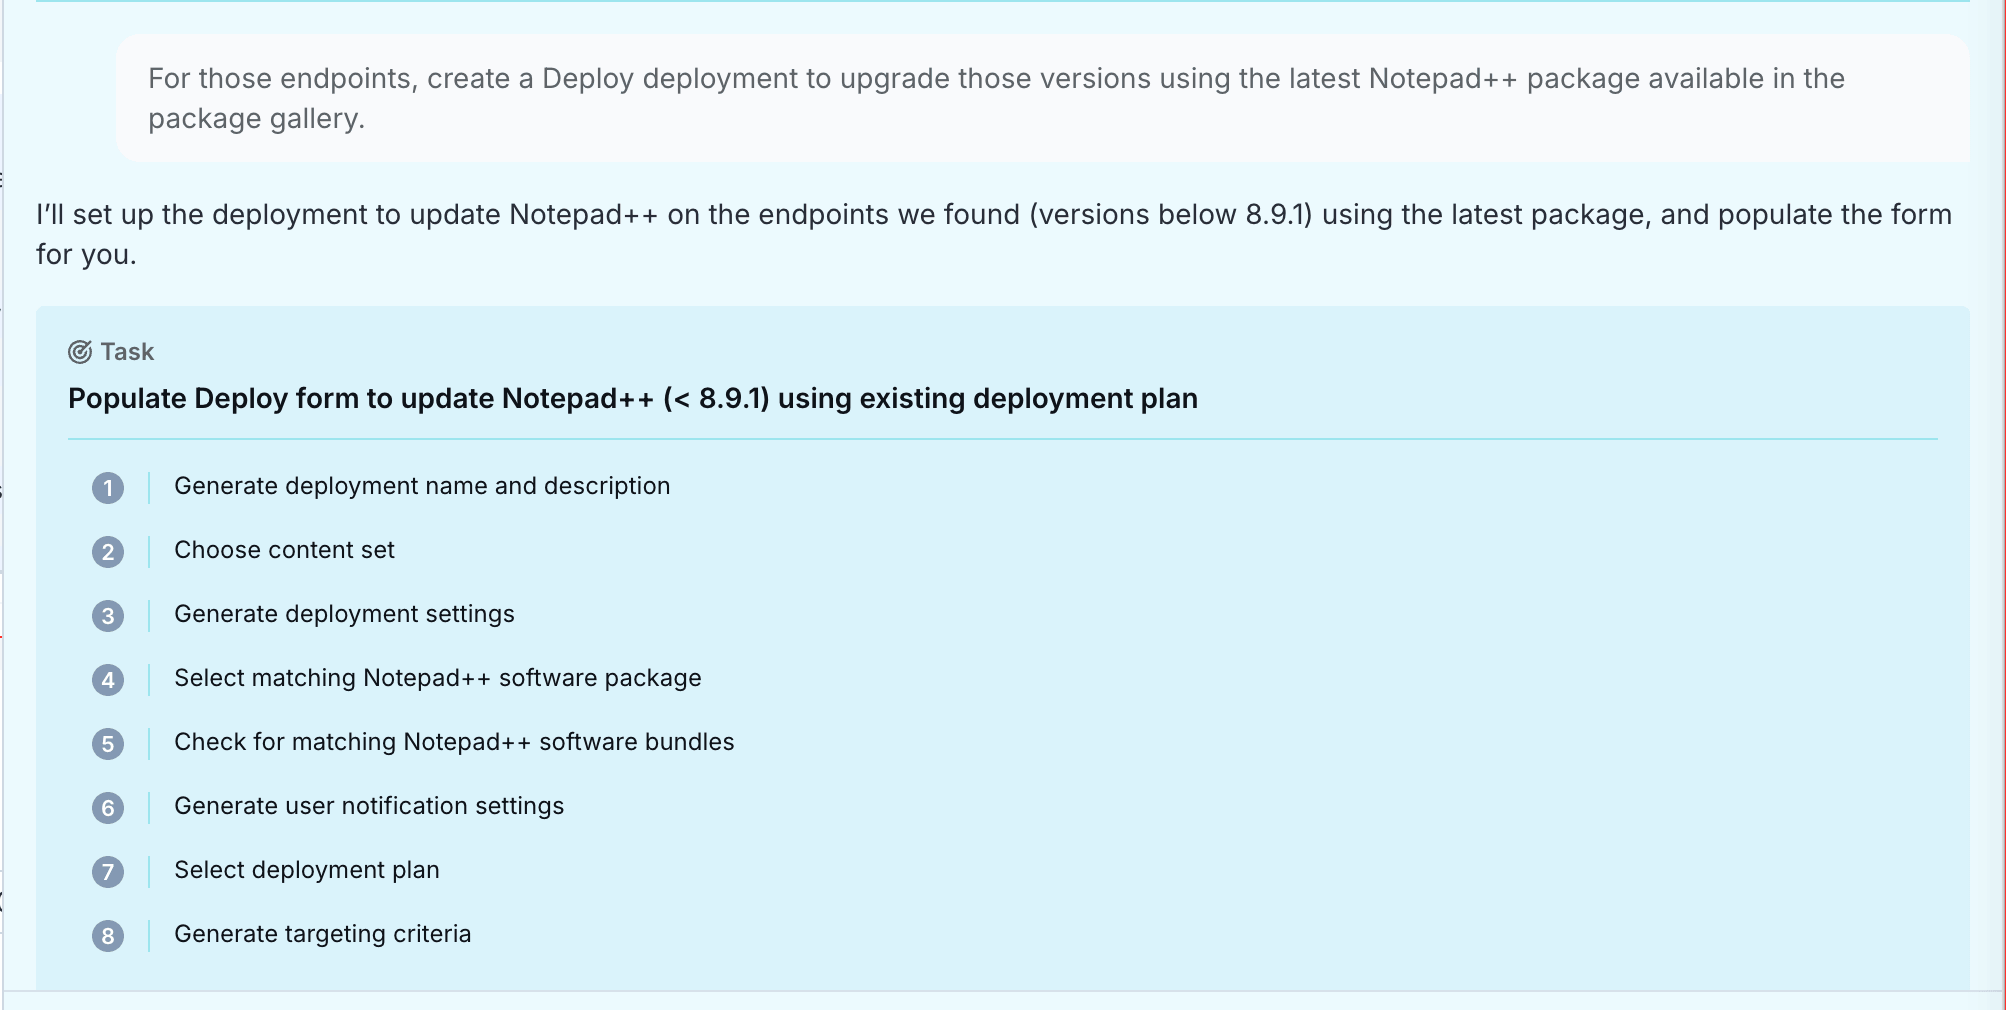
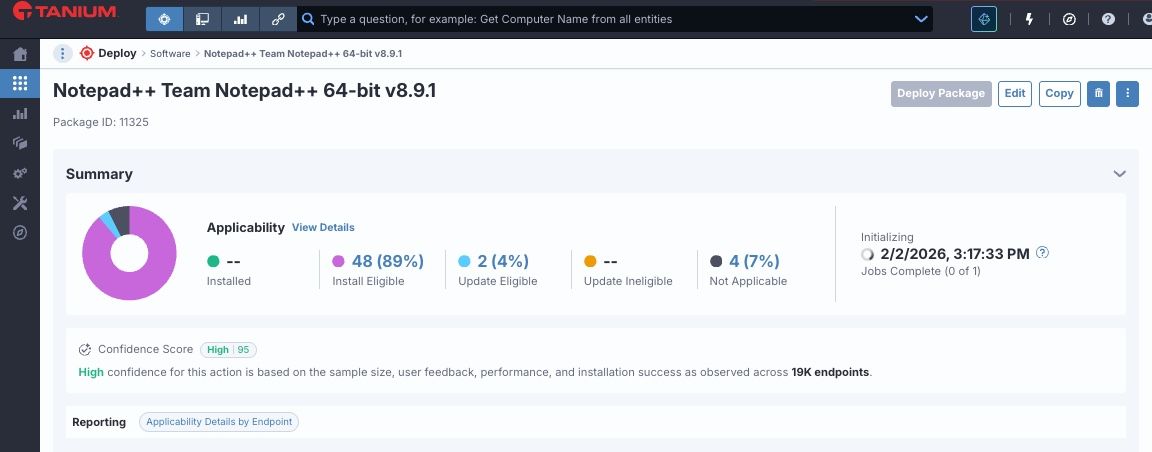
Tanium Ask permite automatizar rápidamente el proceso de configuración de una implementación de software para actualizar versiones antiguas de Notepad++ y dirigirla a los usuarios adecuados. Una vez identificadas las versiones vulnerables, puede solicitar a Ask que cree implementaciones de Tanium Deploy para actualizar el software a la última versión del paquete Notepad++ disponible en la Galería de paquetes de implementación:
<code>Para esos terminales, cree una implementación en Deploy con el fin de actualizar esas versiones utilizando el último paquete de Notepad++ disponible en la galería de paquetes.</code>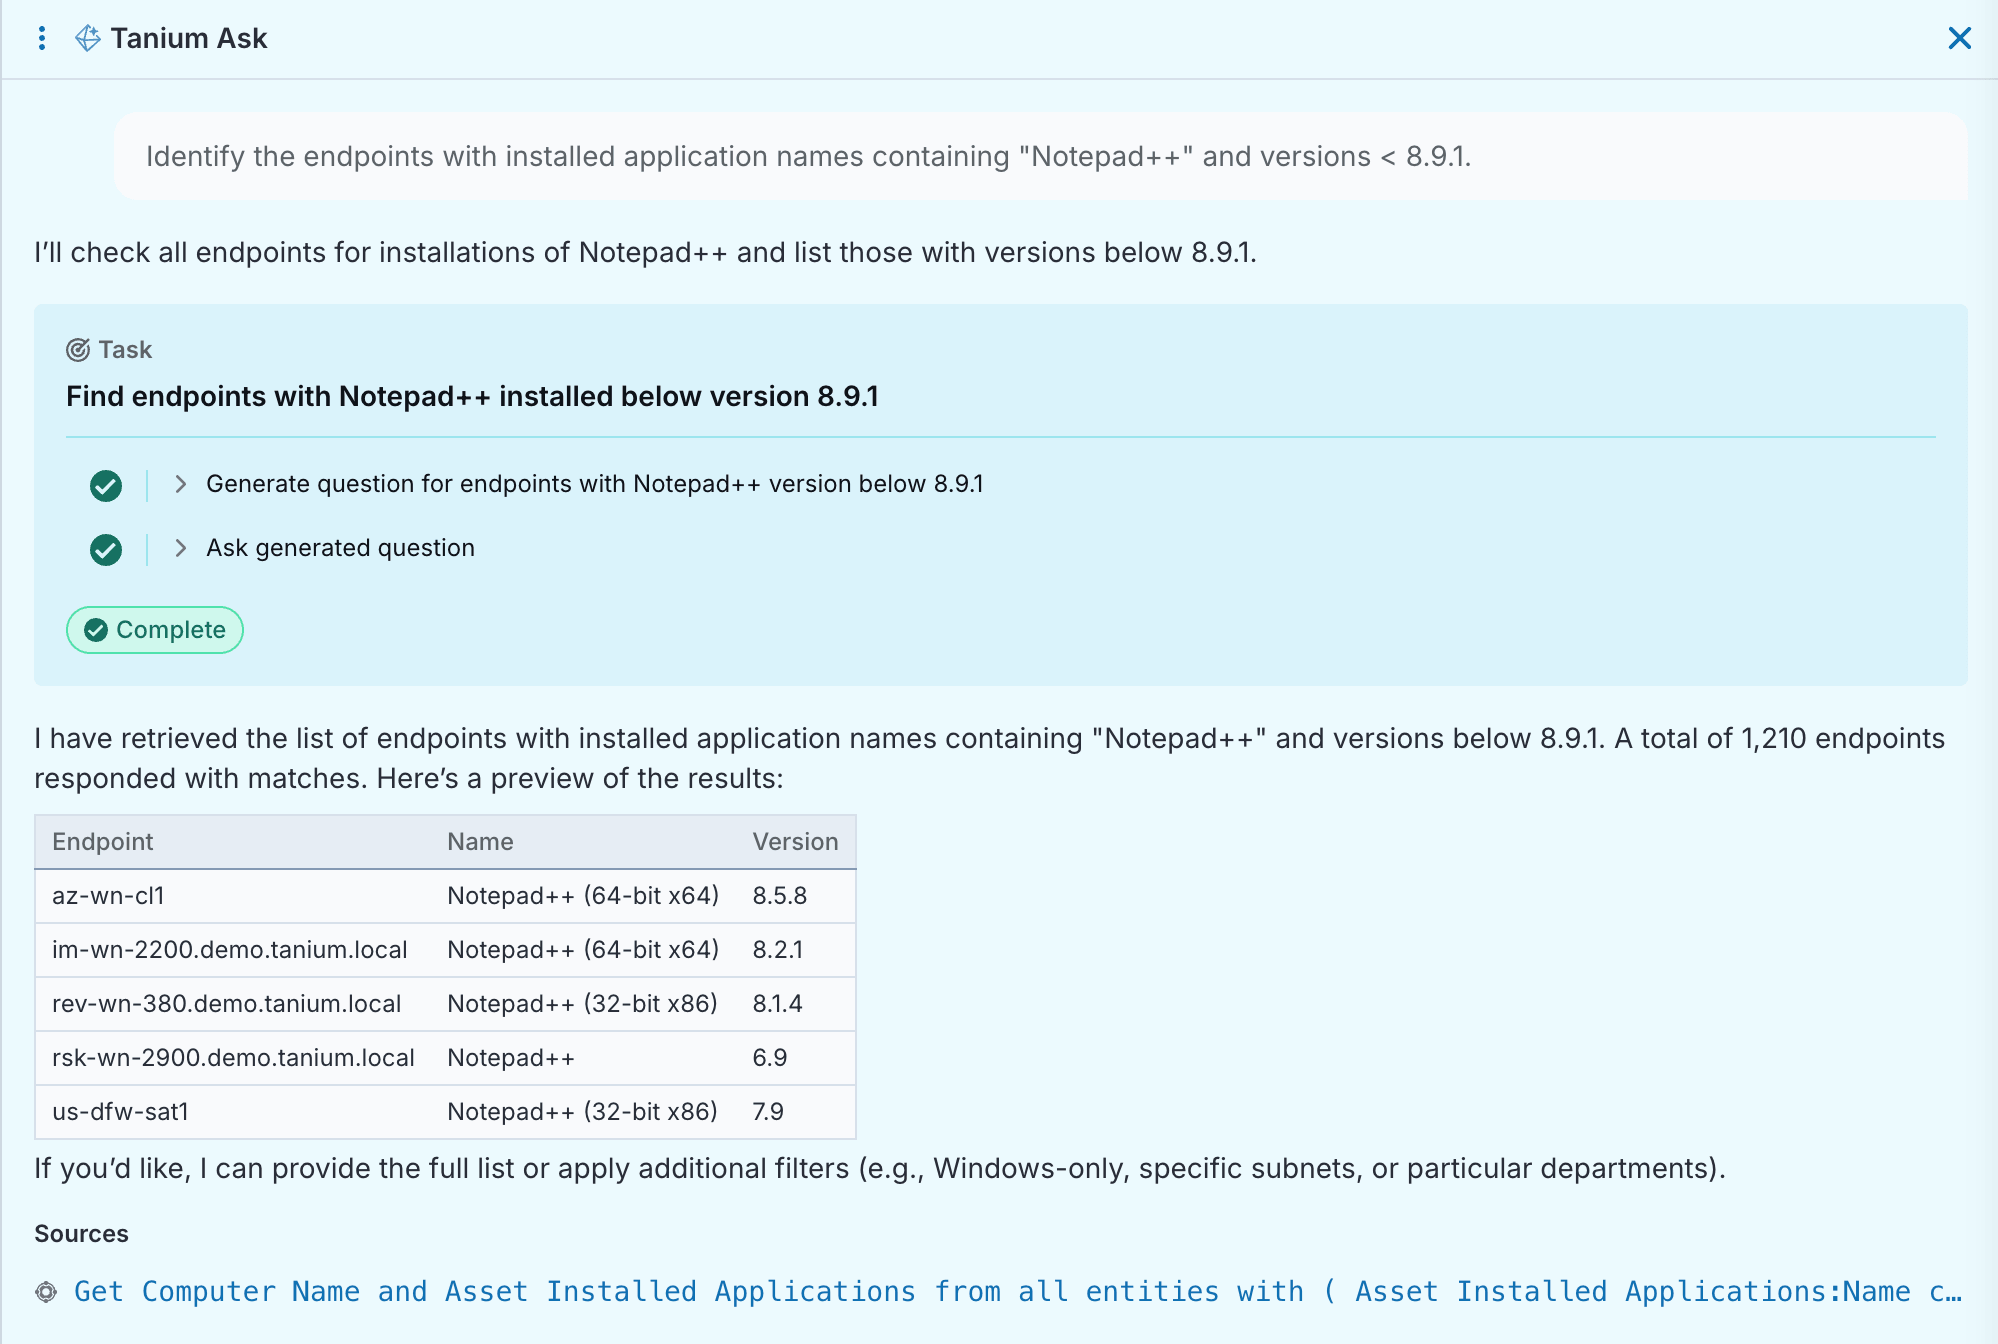
Para obtener más información sobre Tanium Ask, consulte los detalles en la Guía del usuario de la consola de Tanium para Tanium Cloud, disponible en .
Inventario y uso de activos de Tanium (SIU)
Dada la antigüedad del ataque y de la información de inteligencia, que se remonta al mes de julio, quizá le interese evaluar su entorno para comprender mejor su exposición durante el periodo en que el ataque estuvo activo, entre julio y December 2025.
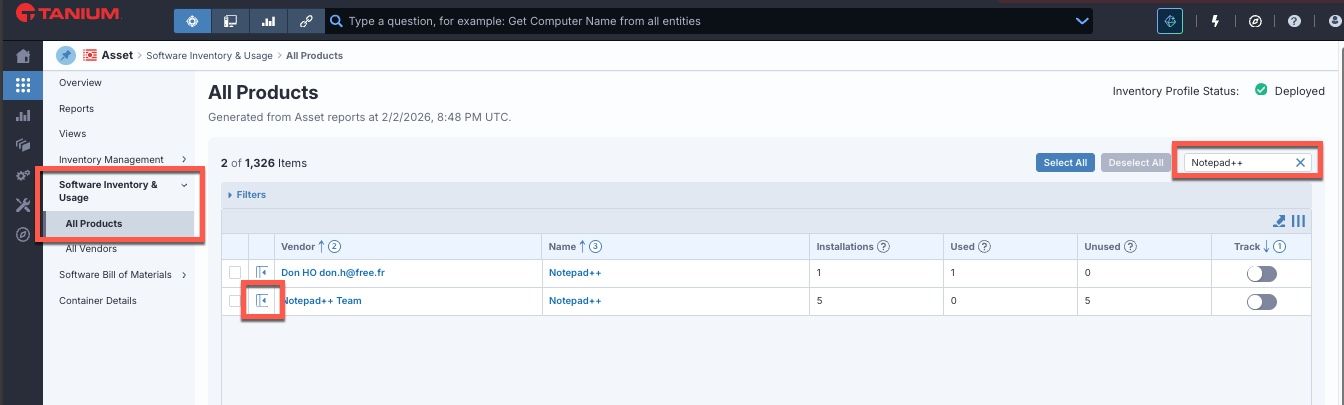
El software Tanium Asset Inventory and Usage (SIU) ofrece información sobre las fechas de «primera aparición», «primer uso» y «último uso» de cada versión de Notepad++ en su organización. Para consultar esta información, acceda a Asset > Inventario y uso de software > Todos los productos y aplique un filtro para « » Notepad++.
Amplíe los resultados haciendo clic en la segunda columna para ver más detalles.
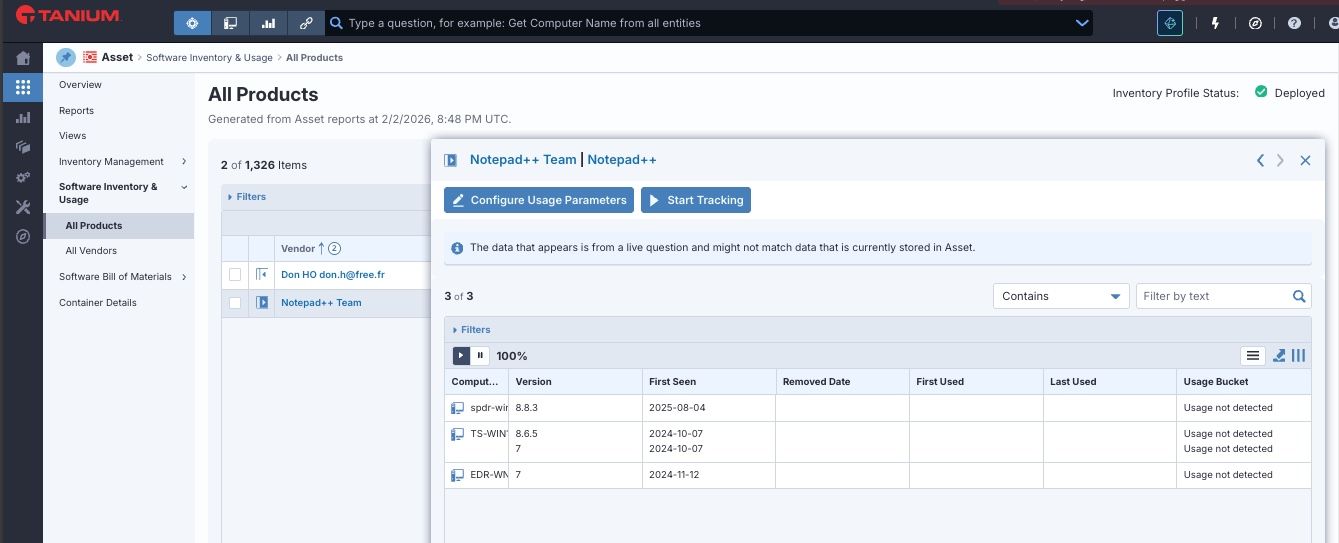
Nota «»: Asset SIU detecta los productos instalados a través de la ruta tradicional del Registro, y los productos portátiles a través del propio ejecutable. En la mayoría de los casos, el nombre del proveedor coincide tanto en los metadatos del ejecutable como en la entrada del Registro; sin embargo, Notepad++ puede ser una excepción a esta regla. En ocasiones, Asset SIU indicará un producto denominado «Notepad++» con el proveedor «Don HO don.h@free.fr»; se trata de un efecto derivado del proceso de compilación de Notepad++ y no constituye una aplicación independiente ni portátil, ni indica que se haya producido una vulneración de seguridad en este caso.
Para obtener esta información a través de Interact, ejecute la siguiente pregunta de Tanium:
<code>Obtenga el recurso «SIU - Detalles de uso del producto instalado [Notepad++, Notepad++ Team]» de todas las entidades que tengan dicho recurso y cuyo nombre contenga «Notepad++»</code>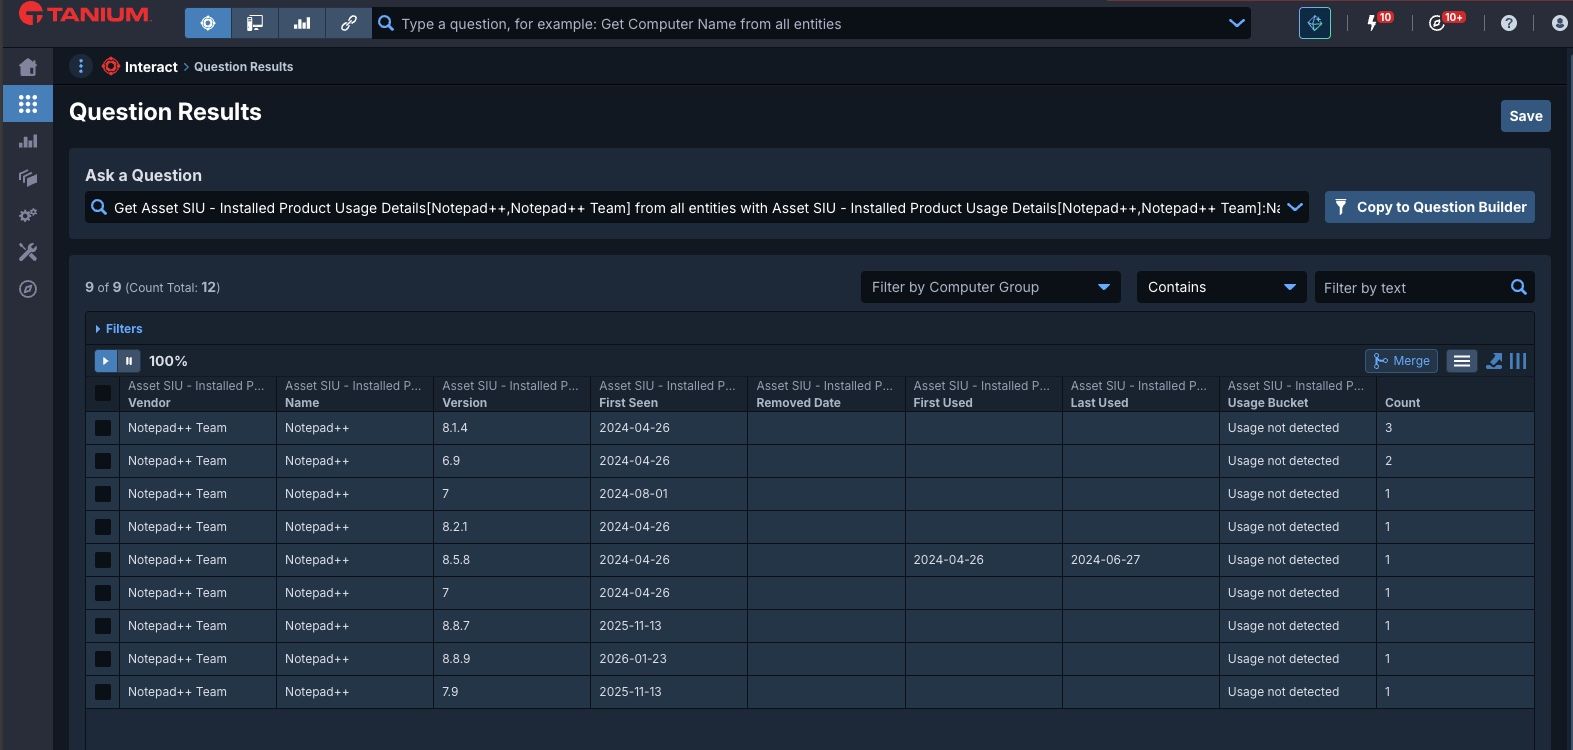
Implementar
Tanium Deploy incluye contenido para actualizar y desinstalar Notepad++. Puede importar el paquete correspondiente y configurarlo para instalar, actualizar o eliminar la aplicación de los terminales de su entorno. Para obtener más información sobre cómo sacar el máximo partido a Tanium Deploy, consulte la Guía del usuario de Tanium Deploy de en.
Una nota del equipo de seguridad de productos de Tanium
Salvo en el caso de configuraciones o modificaciones manuales, los clientes que utilicen Tanium Deploy para las actualizaciones de Notepad++ no corren ningún riesgo en este momento. Tanium seguirá realizando un seguimiento. Póngase en contacto con el servicio de asistencia para obtener más información.

