Autor
Equipo de Investigación de Guardian
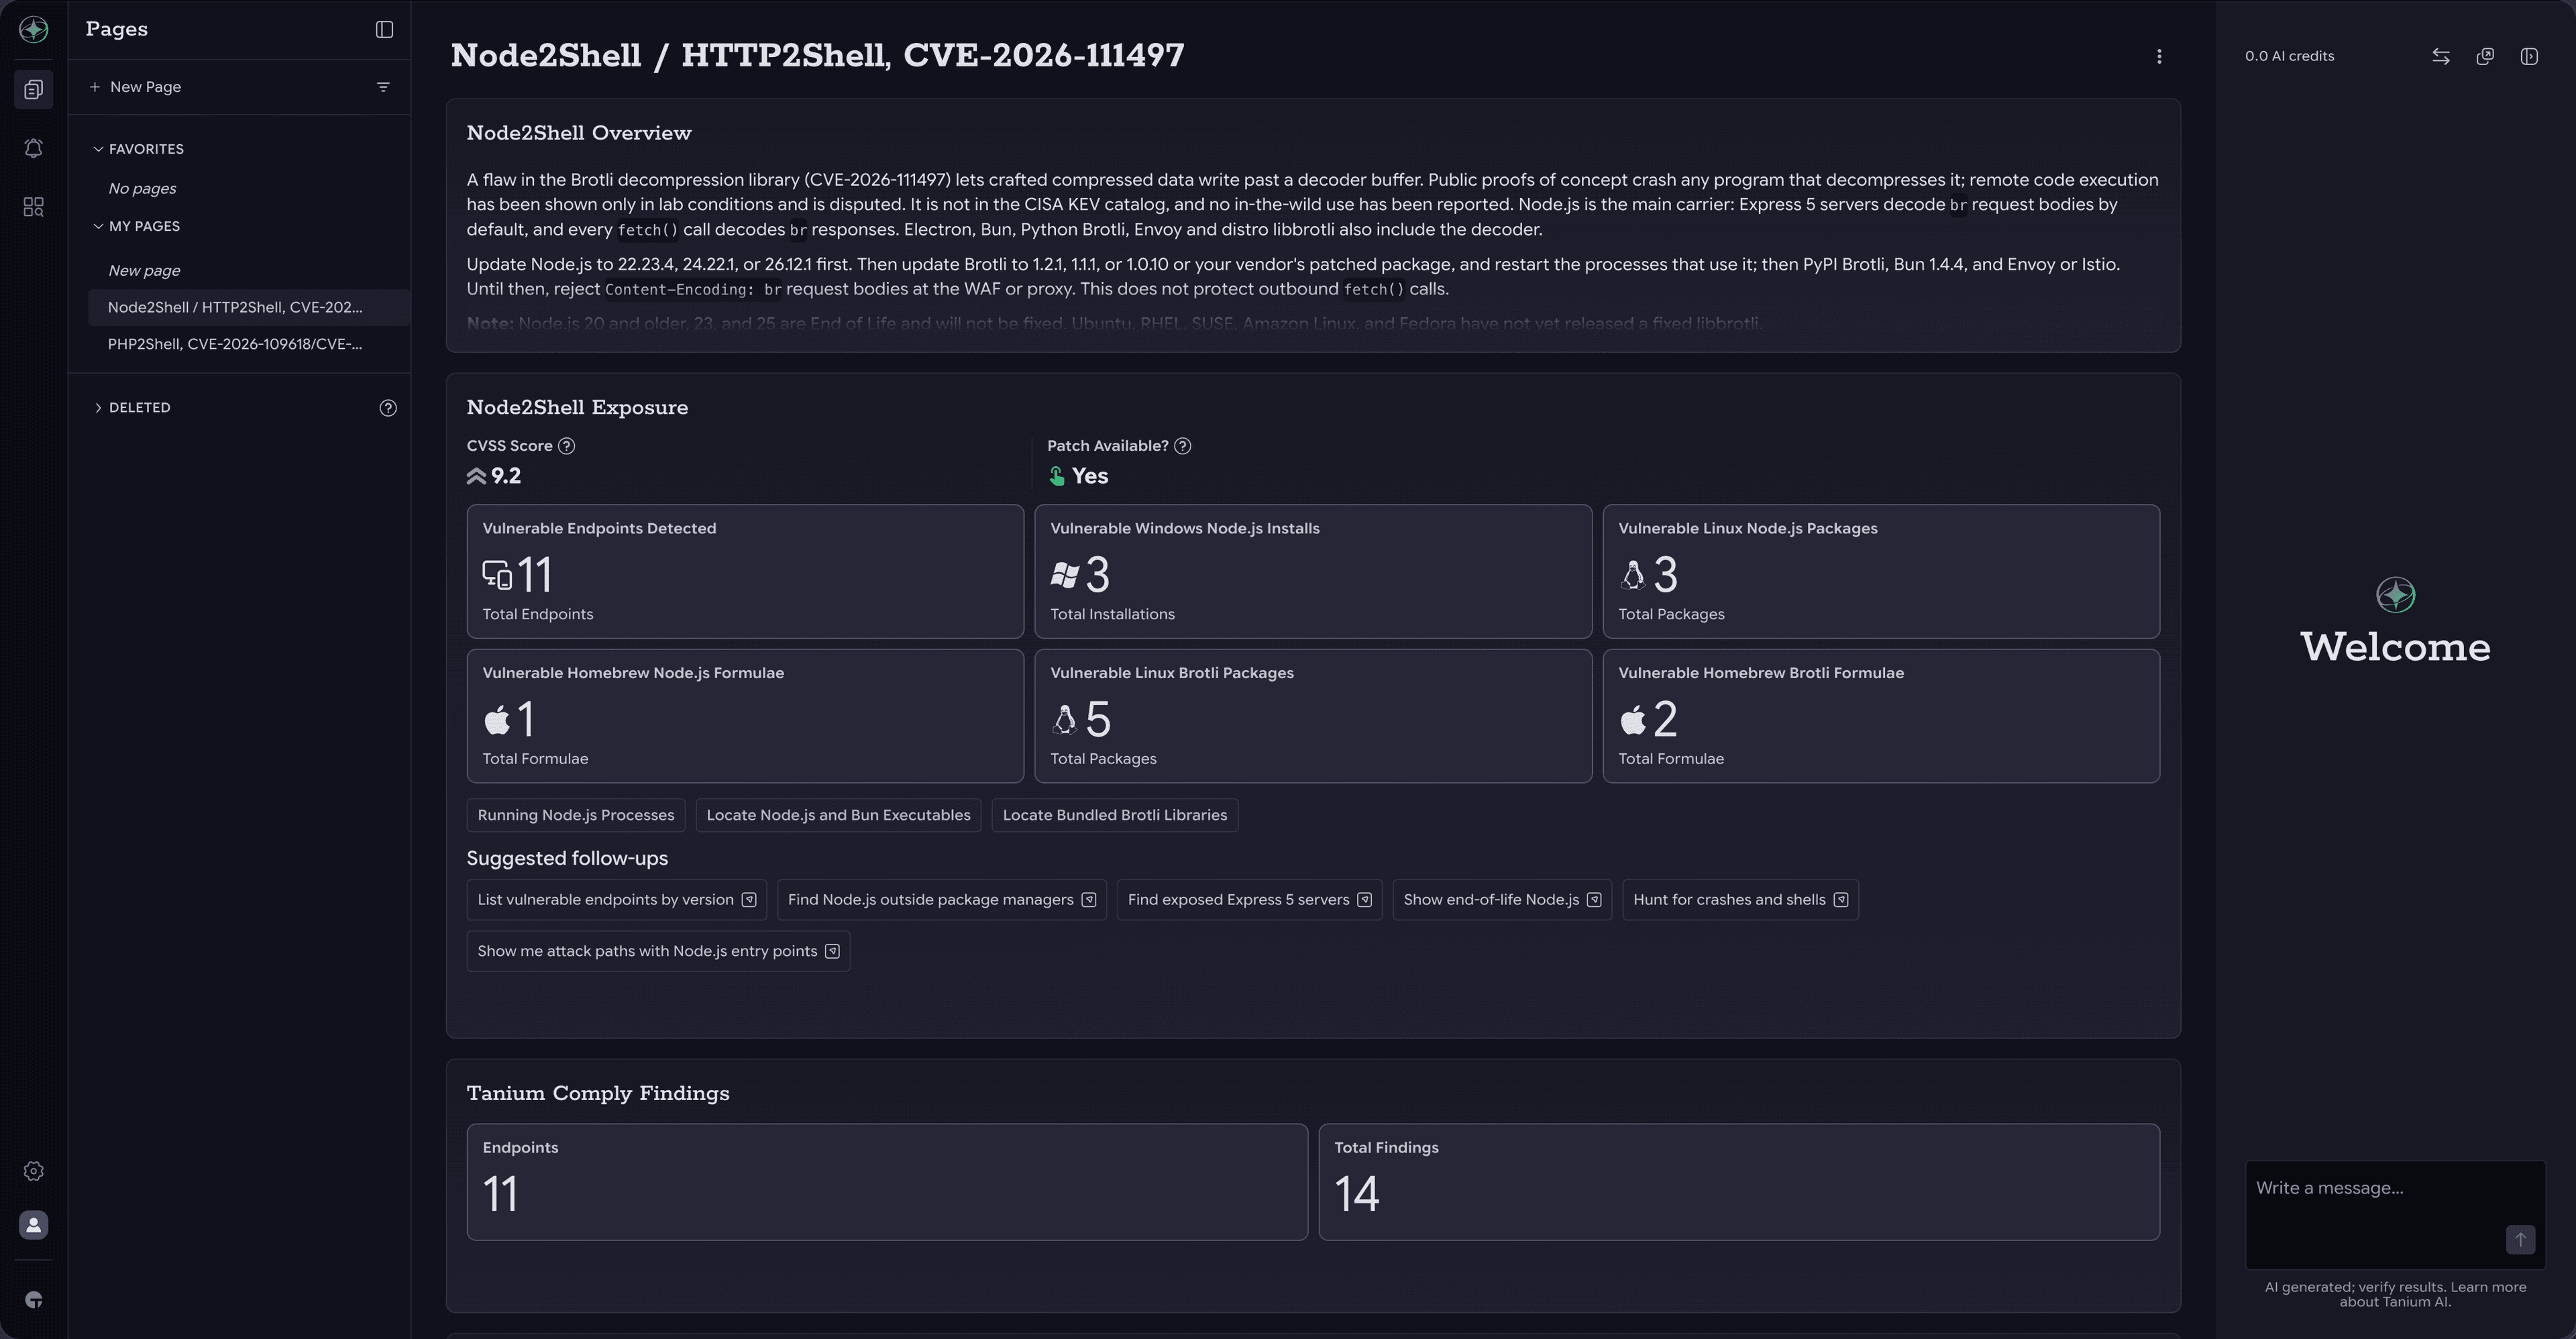
HTTP2Shell: Detección y corrección de copias vulnerables de Brotli con Tanium
Una vulnerabilidad crítica en el decodificador Brotli de Google (CVSS 9.2) puede permitir que un atacante remoto provoque un fallo o se haga con el control de las aplicaciones que descomprimen datos Brotli. Actualice ahora Node.js, Python Brotli y Bun.
Incidente de seguridad de eMudhra CA: Detecte y solucione sus vulnerabilidades con Tanium
Las claves privadas de ocho autoridades de certificación intermedias de eMudhra pueden calcularse a partir de sus certificados públicos. Los navegadores los bloquean una vez actualizados; la mayoría del resto de programas requiere una actualización del almacén de certificados de confianza.
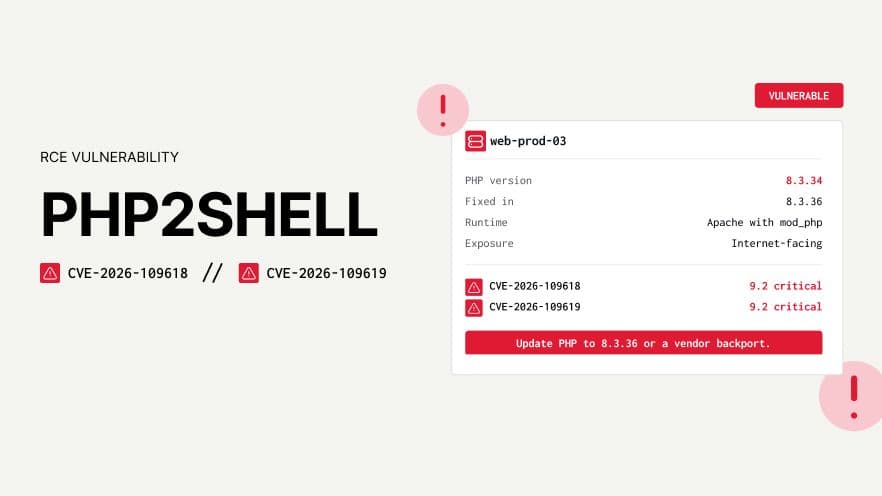
PHP2Shell: Respuesta a los puntos CVE-2026-109618 y CVE-2026-109619
Dos vulnerabilidades críticas en el núcleo de PHP (CVSS 9.2) permiten a un atacante no autenticado ejecutar código mediante una solicitud web manipulada. Actualícese ahora a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35 .

Vulnerabilidad crítica en macOS que permite eludir la autenticación al compartir pantalla — Se está explotando activamente (CVE-2026-65400)
CVE-2026-65400 es una vulnerabilidad de preautenticación en el demonio de uso compartido de pantalla de macOS (screensharingd) que permite a un atacante de red autenticarse sin credenciales válidas y obtener ejecución remota de código con privilegios de root. Apple corrigió la vulnerabilidad en August 6, 2026, en macOS Tahoe 26.6.1, Sequoia 15.7.9 y Sonoma 14.8.9; sin embargo, tras recibir informes de que se estaba explotando activamente, la CISA revisó su calificación de 7.1 a 9.8 (Crítica) en August 14 y la añadió al catálogo de vulnerabilidades explotadas conocidas (KEV) en August 18, dando a las agencias federales de plazo hasta el August 21, 2026 para subsanarla.

ShieldBreak: La vulnerabilidad de día cero de Windows Defender para la que aún no hay parche — y qué hacer al respecto.
Una demostración pública de viabilidad denominada «ShieldBreak» elude por completo el parche de Microsoft para la vulnerabilidad de escalada de privilegios de Windows Defender conocida como «RoguePlanet» (CVE-2026-50656, CVSS 7.8), lo que permite a un atacante que ya disponga de ejecución de código local acceder a un shell de nivel SYSTEM en Windows 11 25H2 y Windows Server 2025 , con una tasa de éxito del 100 %, según se ha informado. Actualmente, ninguna solución de Microsoft subsana esta vulnerabilidad. Implemente la medida de mitigación provisional en el panel de control de Guardian y busque los indicadores de explotación asociados hasta que se detecte alguno.
Vulnerabilidad crítica de ejecución remota de código (RCE) en Netlogon en los controladores de dominio (CVE-2026-41089)
Una vulnerabilidad crítica de ejecución remota de código sin autenticación en Windows Netlogon (CVE-2026-41089, CVSS 9.8) permite a un atacante remoto ejecutar código con privilegios de SYSTEM en un controlador de dominio. Aplique las actualizaciones de seguridad de « May 2026 » a todos los controladores de dominio durante la misma ventana de mantenimiento.
Un ataque a la cadena de suministro en Notepad++
El proceso de actualización de Notepad++ se ha visto afectado por un ataque a la cadena de suministro, por lo que se recomienda encarecidamente a los usuarios que actualicen a la versión 8.8.9 o posterior para garantizar su seguridad.

