La globalización no es nada nuevo. Se ha convertido en algo habitual que las empresas mantengan importantes relaciones comerciales transnacionales. Esto podría consistir en suministrar bienes o prestar servicios a clientes en el extranjero o en recurrir a cadenas de suministro globales para obtener insumos clave, como mano de obra o piezas fabricadas.
Esto supone un grave motivo de preocupación para los profesionales del ámbito de los riesgos informáticos y el cumplimiento normativo. Las normativas gubernamentales en materia de privacidad de datos y ciberseguridad, entre otras cuestiones, varían de una jurisdicción a otra, y corresponde a estos expertos en cumplimiento normativo garantizar que su organización actúe dentro de los marcos legales de cada una de las jurisdicciones en las que opera.
Afortunadamente, la plataforma Converged Endpoint Management (XEM) de Tanium está diseñada para aliviar la carga que supone el cumplimiento normativo en una amplia variedad de marcos normativos y casos de uso.
En esta entrada, analizaremos uno de estos marcos de cumplimiento en materia de ciberseguridad, el «Essential Eight» de Australia, y mostraremos cómo la solución «Compliance by Design» de Tanium ayuda a las organizaciones a alcanzar sus objetivos de cumplimiento como resultado de una gestión eficaz de la red, en lugar de tratarlo como un ejercicio independiente.
¿Qué es «The Essential Eight»?
Las «Ocho medidas esenciales» constituyen un conjunto básico de estrategias de mitigación que el Centro Australiano de Ciberseguridad (ACSC) ha recomendado con el fin de dificultar que los adversarios puedan comprometer los sistemas informáticos, basándose en datos reales sobre incidentes. Aunque la aplicación de las «Ocho medidas esenciales» no garantiza que todos los ataques fracasen, el objetivo es reducir de forma significativa la superficie de ataque.
Como su propio nombre indica, el «Essential Eight» del ACSC se compone de ocho pilares:
- Control de aplicaciones: Para impedir la ejecución de programas no autorizados o maliciosos, incluidos archivos .exe, DLL, scripts (por ejemplo, Windows Script Host, PowerShell y HTA) e instaladores.
- de parches para aplicaciones: Flash, navegadores web, Microsoft Office, Java y visores de PDF. Aplique parches o mitigue las vulnerabilidades de «riesgo extremo» en los ordenadores en un plazo de 48 horas. Utilice únicamente la última versión de las aplicaciones.
- Configure los ajustes de macros de Microsoft Office: Bloquee las macros procedentes de Internet y permita únicamente aquellas que hayan sido verificadas, ya sea en «ubicaciones de confianza» con acceso de escritura limitado o que cuenten con una firma digital con un certificado de confianza; además, active las funciones avanzadas de Windows Defender para bloquear las amenazas.
- Refuerzo de la seguridad de las aplicaciones de usuario: Configure los navegadores web para que bloqueen Flash (lo ideal sería desinstalarlo), los anuncios y Java en Internet. Desactive las funciones que no necesite en Microsoft Office (por ejemplo, OLE), los navegadores web y los visores de PDF, y active más funciones de Microsoft Defender.
- Restringir los privilegios administrativos: Restrinja los privilegios administrativos en los sistemas operativos y las aplicaciones en función de las funciones de cada usuario. Revise periódicamente si sigue siendo necesario conceder dichos privilegios. No utilice cuentas con privilegios para leer el correo electrónico ni para navegar por Internet.
- de sistemas operativos: aplicar parches o mitigar las vulnerabilidades de «riesgo extremo» en los ordenadores (incluidos los dispositivos de red) en un plazo de 48 horas. Utilice la última versión del sistema operativo. No utilice versiones que ya no cuenten con soporte técnico.
- Autenticación multifactorial: Implemente la autenticación multifactorial (MFA) para VPN, RDP, SSH y otros tipos de acceso remoto, así como para todos los usuarios cuando realicen una acción con privilegios o accedan a sistemas o datos con privilegios.
- Copias de seguridad diarias: Realice una copia de seguridad diaria de los datos importantes nuevos o modificados, del software y de los ajustes de configuración; almacénela sin conexión y consérvela durante al menos tres meses. Compruebe la restauración inicialmente, una vez al año y cada vez que se produzcan cambios en la infraestructura informática.
El uso de Tanium para gestionar y proteger los entornos informáticos ofrece importantes ventajas a la hora de abordar el reto que supone el cumplimiento de los «Essential Eight». Analizaremos esas ventajas comparando la moderna solución de Tanium, basada en el concepto de «cumplimiento desde el diseño», con los enfoques tradicionales. Señalaremos las deficiencias de estos métodos tradicionales de cumplimiento normativo y demostraremos cómo las organizaciones que operan total o parcialmente en Australia pueden alcanzar sus objetivos de cumplimiento normativo gracias a una gestión eficaz de la red, en lugar de considerar el cumplimiento normativo como una tarea independiente.
Tenga en cuenta que este documento forma parte de un conjunto de documentación que también incluye detalles específicos sobre cómo Tanium aplica los «Controles Esenciales» y otras justificaciones más generales que sustentan el enfoque de Tanium respecto a los «Ocho Esenciales».
¿De qué manera ayuda Tanium a mantener el cumplimiento de los «Essential Eight» de ACSC?
Dadas las dificultades con las que se han encontrado las organizaciones a la hora de desarrollar un enfoque para el cumplimiento de los «Essential Eight» desde su creación, sería comprensible pensar que existe una falta de información detallada sobre qué es lo que se debe medir, y que dicha información se ha dejado en manos de entidades comerciales externas para que la elaboren y la consideren su propiedad intelectual.
Sin embargo, la realidad es que el ACSC ha elaborado documentación y directrices detalladas sobre cada una de las 8 estrategias de mitigación y sus controles asociados a lo largo de todos los niveles de madurez. Esto no solo incluye información sobre la finalidad de cada control, con el fin de facilitar su interpretación, sino también herramientas y detalles específicos sobre qué es lo que debe medirse. Por lo tanto, si lo que debemos utilizar como referencia es bien conocido y se comprende perfectamente, ¿cuál es entonces el problema?
Hay cuatro aspectos clave que deben tenerse en cuenta y que, tradicionalmente, han impedido a las organizaciones comprender cuál es su nivel real de cumplimiento (por no hablar de mejorarlo).
- de cobertura: ¿Puede dar cuenta de todos sus activos y tenerlos bajo gestión?
- sobre divisas: ¿De cuándo son los datos de su último informe?
- de exhaustividad: ¿Se realizan pruebas en todos sus puntos finales o solo en un subconjunto?
- sobre medidas correctivas: ¿Cómo se integran las actividades de corrección en su régimen?
Tanium se basa en una arquitectura única e innovadora que proporciona acceso en tiempo real a los dispositivos finales. Esta arquitectura permite que Tanium funcione de una manera que aborda de forma inherente los cuatro retos mencionados anteriormente. El objetivo de este documento es analizar cada una de estas áreas, describir el reto con mayor detalle y mostrar cómo el diseño exclusivo de Tanium garantiza que dichos retos no obstaculicen los objetivos de cumplimiento normativo.
Cobertura
La cobertura de activos es un aspecto fundamental de la gestión de terminales. El dicho «lo que se mide, se gestiona» es innegable. Llegados a este punto, la mayoría de las personas sensatas estarían de acuerdo en que aplicar productos y prácticas de seguridad avanzados únicamente a un porcentaje de los activos es un enfoque claramente erróneo. Sin embargo, las organizaciones lo hacen con frecuencia (a menudo sin darse cuenta).
Esto plantea varias preguntas:
- ¿Conoce realmente todos los activos que se incorporan a la red?
- ¿Dispone de una CMDB actualizada y completa?
- ¿Utilizan todas las herramientas de gestión y seguridad la CMDB como fuente de datos de referencia?
- ¿Cómo se asegura de que las herramientas de los terminales se mantengan en buen estado?
Una modificación reciente de las «Essential Eight» ha incorporado un control explícito de detección de activos tanto en la estrategia de mitigación «Application Patching» como en la de «Operating Patching». En las versiones anteriores, esto se daba por supuesto o era un requisito previo implícito.
Afortunadamente, Tanium incluye una función de detección de activos. Esta funcionalidad aprovecha la arquitectura de Tanium mediante la realización de análisis distribuidos. Es decir, los dispositivos finales detectan por sí mismos los activos cercanos, en lugar de hacerlo a través de un punto de escaneo centralizado. Esto permite conocer mucho más rápidamente qué hay en la red, ya que la carga se distribuye y el escaneo puede llegar a zonas de la red a las que un punto centralizado quizá no pueda acceder. Los objetivos principales de la función de detección de activos de Tanium son los siguientes:
1. Identifique los activos gestionables que actualmente no se encuentran bajo gestión y procure que se incorporen a un proceso de gestión.
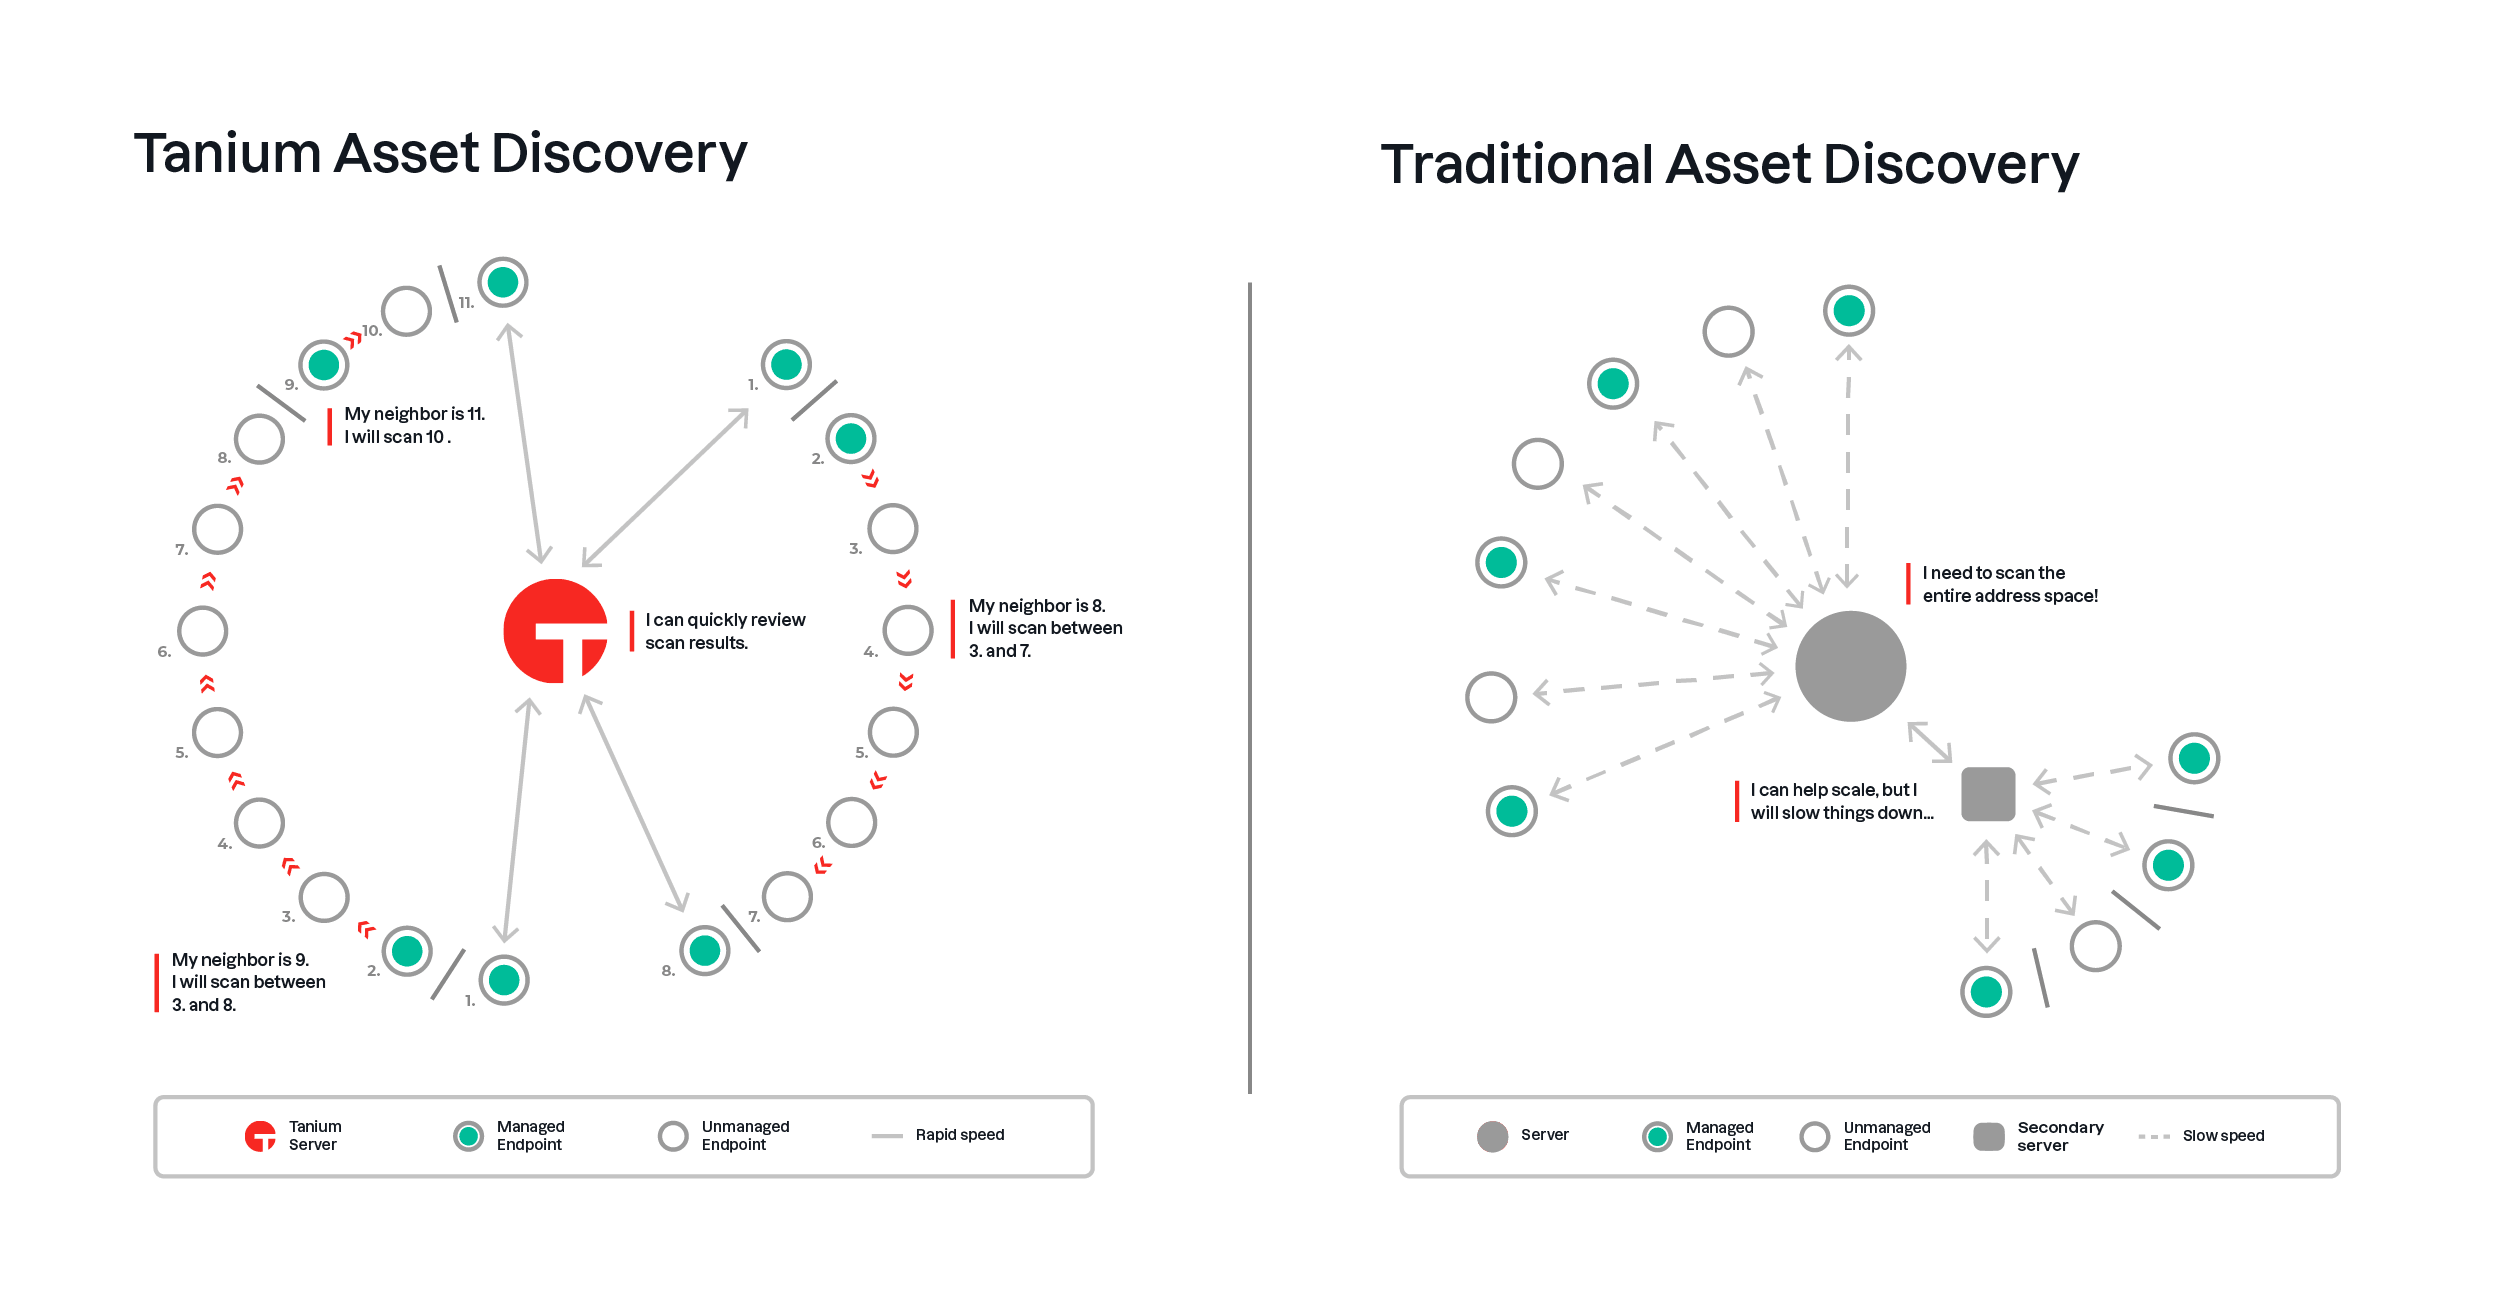
2. Identifique los activos que estaban bajo gestión y que, por alguna razón, actualmente no lo están, y proceda a investigarlos y a subsanar la situación.
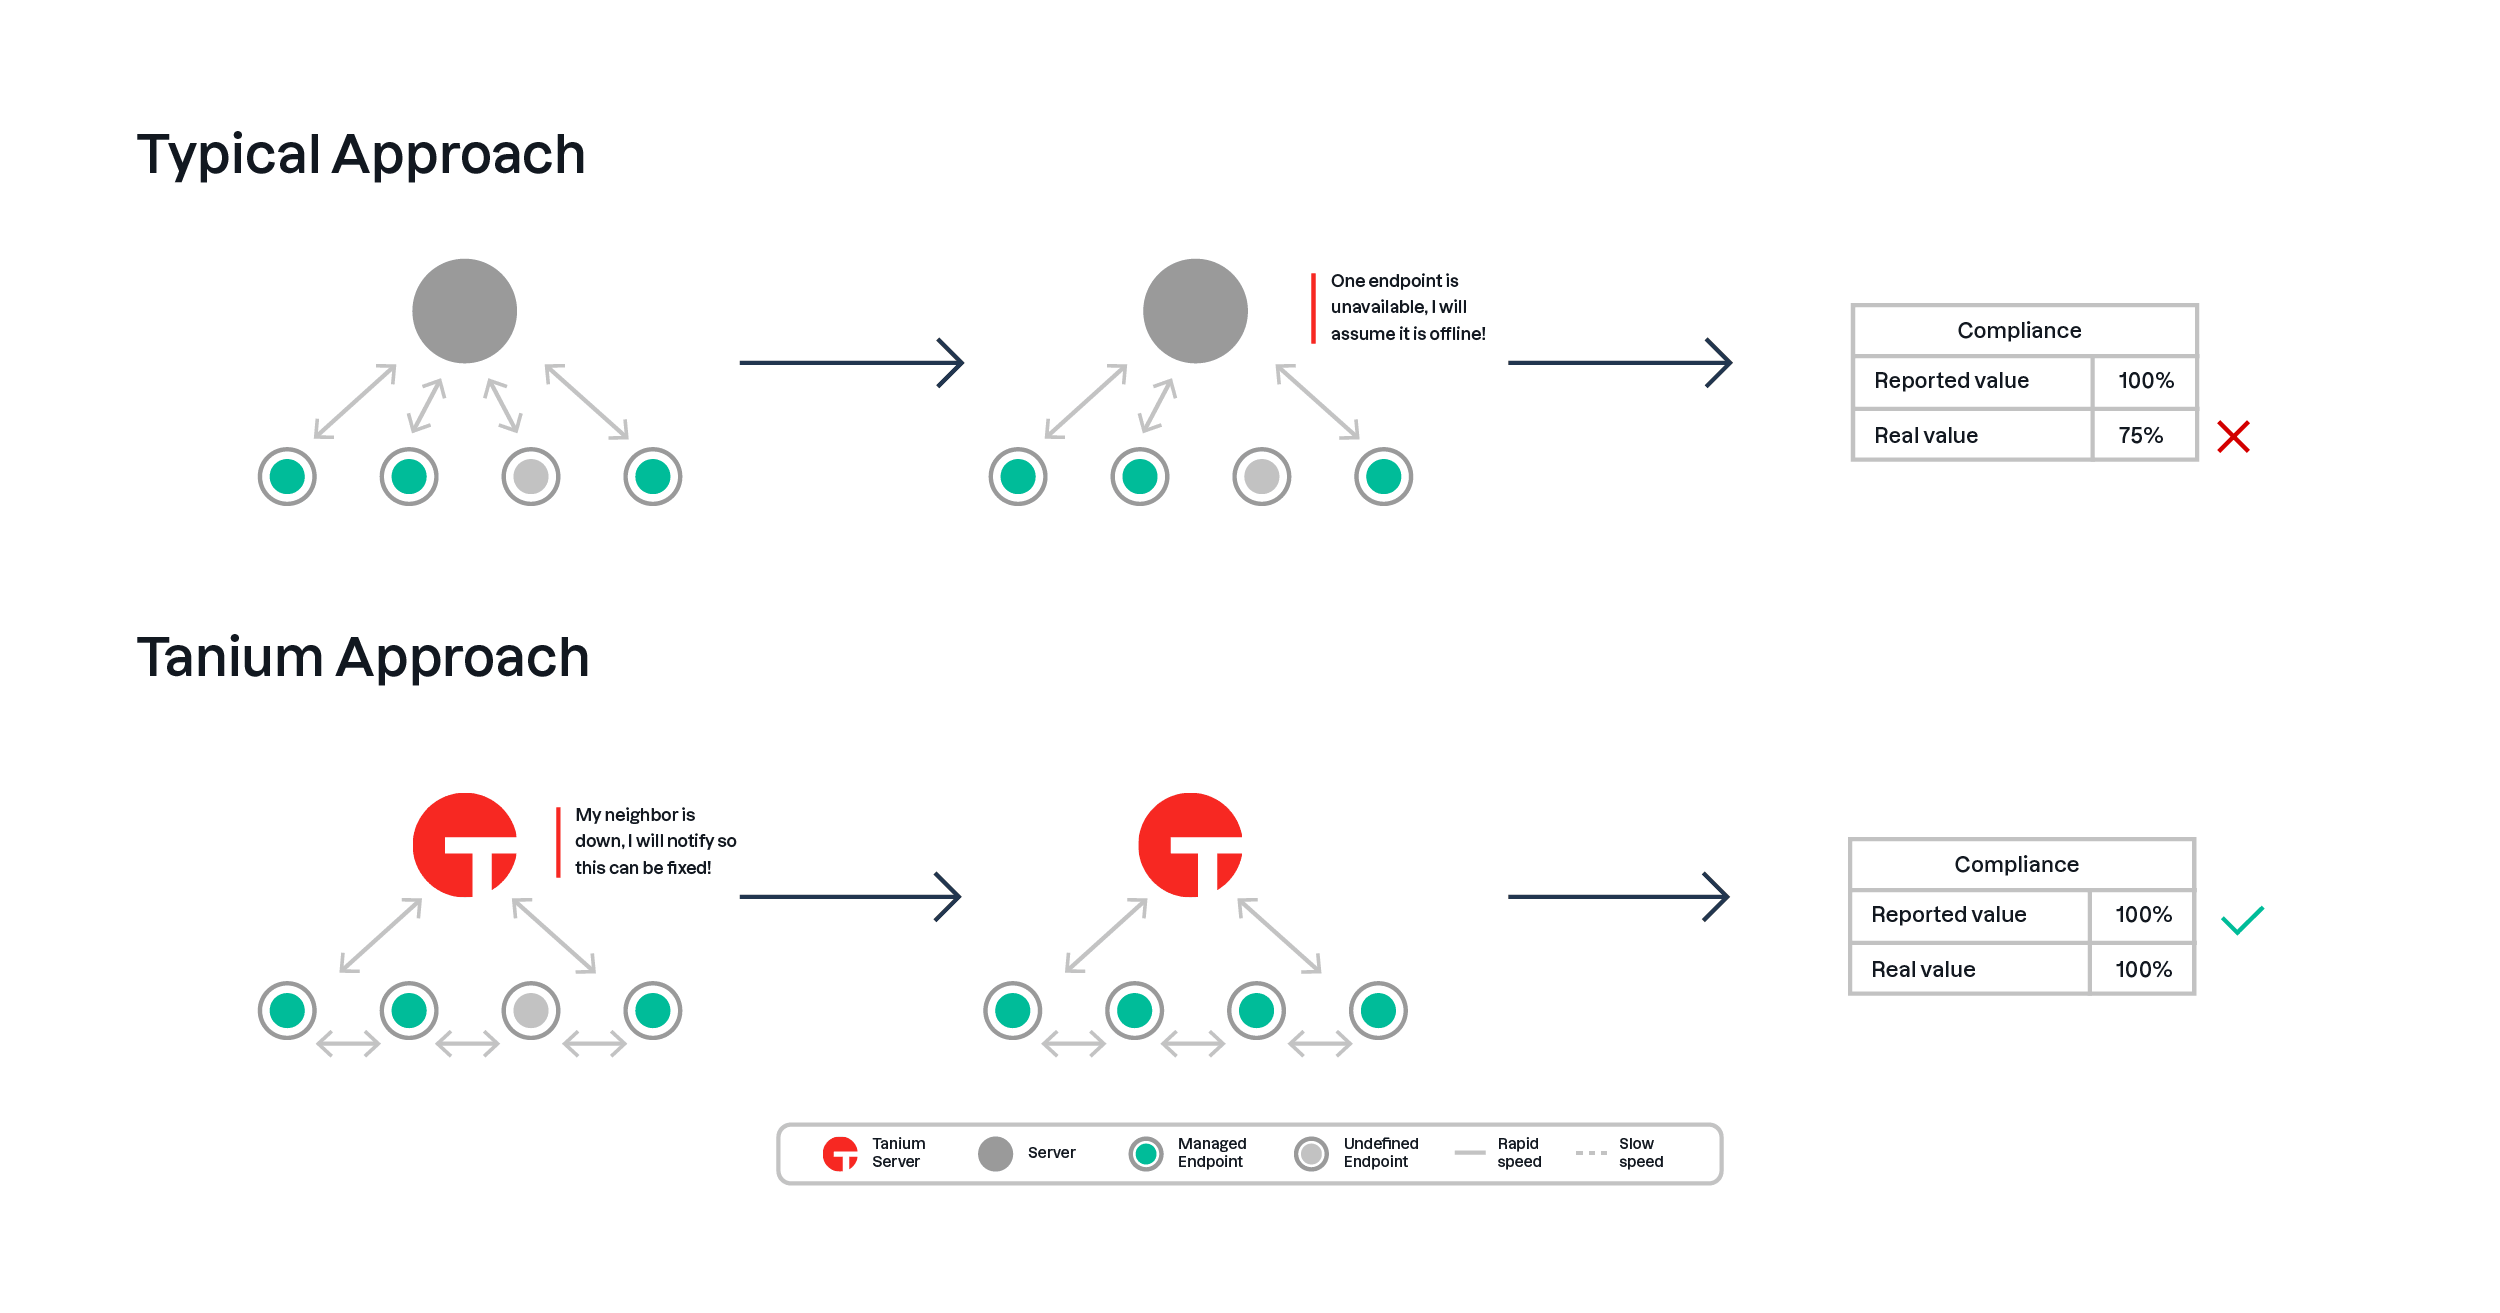
Tanium garantiza que todos los dispositivos finales de una organización incluidos en el ámbito de aplicación de los «Essential Eight» se gestionen adecuadamente y que no existan lagunas que distorsionen al alza o a la baja los niveles de cumplimiento. En última instancia, el objetivo de los «Essential Eight» es ofrecer a las organizaciones un punto de partida para comprender y mejorar su nivel de seguridad; si no se aborda adecuadamente el aspecto de la cobertura, todo el esfuerzo fracasa en ese objetivo.
Moneda
El reto de la actualidad de los datos es aplicable a todo el ámbito de la gestión de terminales. Las herramientas y arquitecturas tradicionales han tenido dificultades para adaptarse al creciente tamaño de las redes, al tiempo que garantizan que la visibilidad y el control de dichas redes estén disponibles con la rapidez necesaria para satisfacer las necesidades operativas y de seguridad actuales.
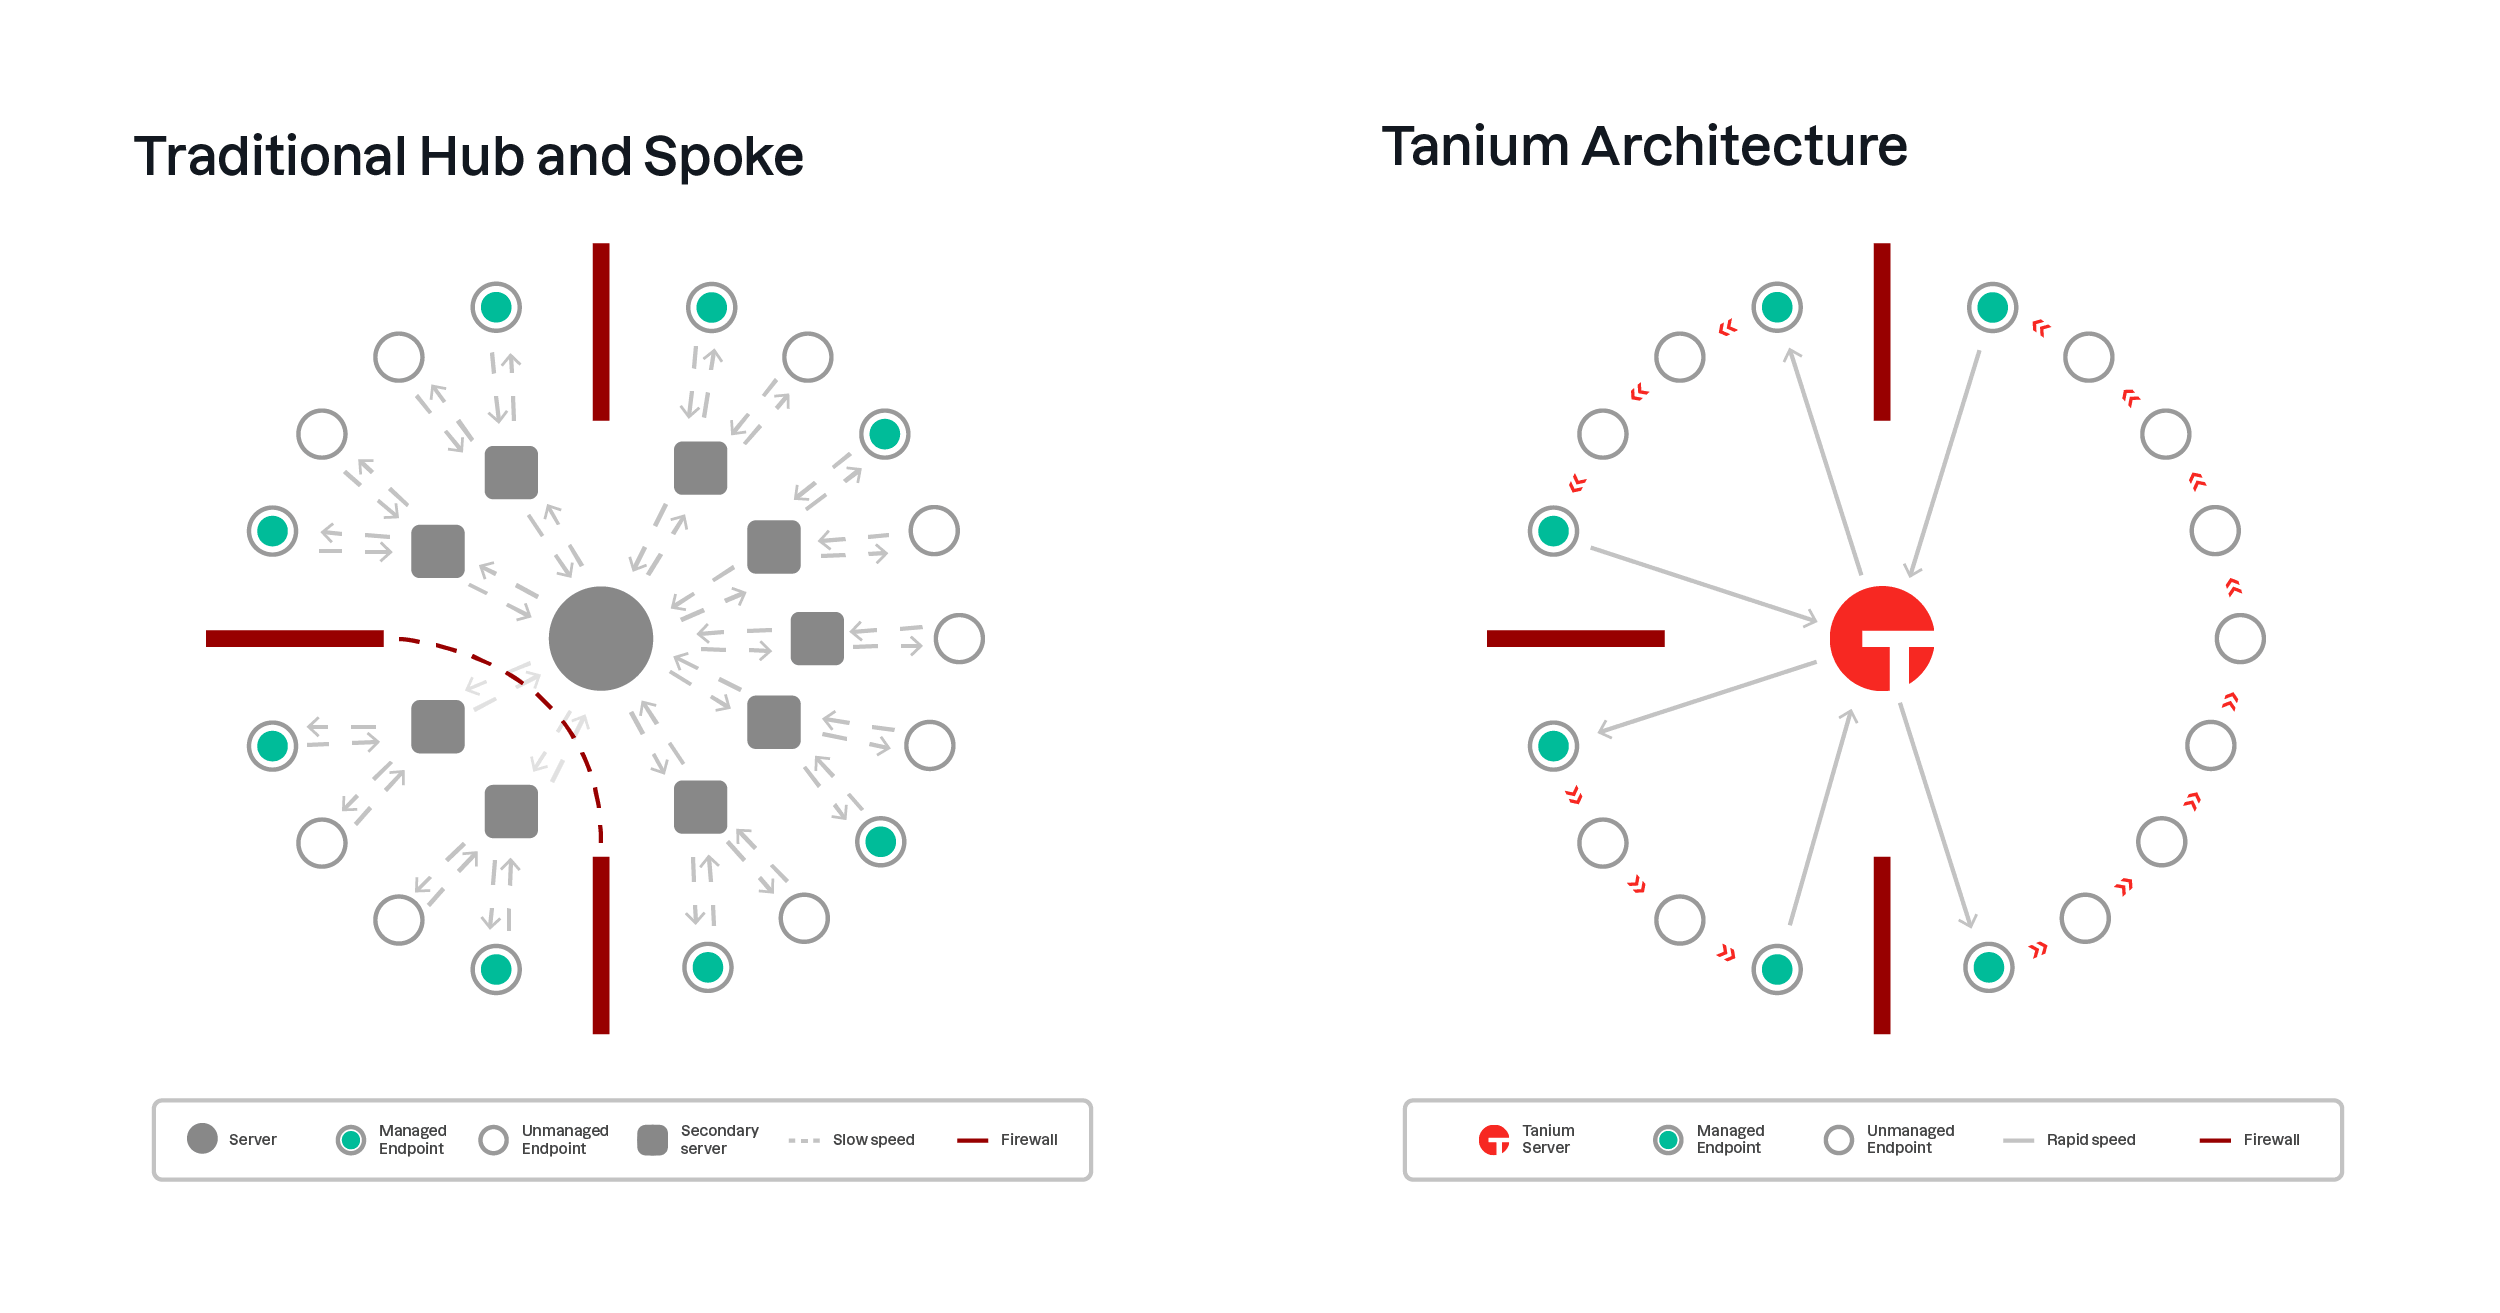
Las herramientas tradicionales utilizan la arquitectura clásica de tipo «hub and spoke». Es decir, conexiones punto a punto desde el servidor de gestión hasta cada terminal. La única forma de que esta arquitectura sea escalable es añadir capas intermedias de infraestructura para distribuir la carga desde un único punto centralizado; sin embargo, esto ralentiza la recuperación de datos e introduce más puntos de fallo.
Tanium se basa en una arquitectura de cadena lineal patentada. Los puntos finales se conectan entre sí y transmiten datos entre vecinos, lo que permite reducir al mínimo las comunicaciones desde un único servidor de gestión. El resultado es una plataforma de comunicaciones altamente eficiente y con una escalabilidad extraordinaria, capaz de acceder a los dispositivos finales tanto para recuperar datos como para realizar acciones a velocidades que se miden en segundos.
¿De qué manera influyen estas arquitecturas en el cumplimiento de los «Essential Eight»?
En primer lugar, los métodos tradicionales para evaluar el cumplimiento de los «Ocho Fundamentales» suelen llevarse a cabo mediante un enfoque de tipo auditoría. Esto implica el uso de recursos internos o externos para conectarse a los terminales a los que tienen acceso, ejecutar scripts para evaluar el cumplimiento, enviar los resultados y, a continuación, correlacionarlos y organizarlos para la elaboración de informes. Esto puede suponer un proceso largo y costoso, por lo que, por lo general, no se lleva a cabo con regularidad. El informe de cumplimiento resultante refleja un momento concreto y se considera válido hasta que se pueda llevar a cabo otra auditoría.
Por el contrario, cuando Tanium gestiona un entorno, ya recopila una amplia variedad de datos en tiempo real; los datos específicos necesarios para la elaboración de informes sobre el «Essential Eight» no son más que otro caso de uso. Al examinar datos de este tipo, se refleja el estado actual del entorno, tal y como se recoge en . Esto es importante no solo para la validez de los resultados en un momento dado, sino también a la hora de introducir el concepto de adoptar medidas para subsanar y mejorar el nivel de seguridad, tal y como se explica en la sección «Medidas correctivas» del presente documento. A medida que se llevan a cabo las distintas medidas correctoras, un informe antiguo que refleja una situación en un momento determinado deja de ser representativo del entorno y, por consiguiente, resulta menos útil.
Exhaustividad
Las organizaciones se enfrentan a diversos retos a la hora de garantizar la integridad de los datos para el seguimiento del cumplimiento de los «Ocho Fundamentales».
- Limitaciones de recursos y costes: Los métodos de recopilación de datos basados en auditorías consumen recursos limitados.
- Limitaciones técnicas: Los métodos tradicionales de recuperación de datos presentan limitaciones en cuanto a su escala, velocidad, acceso a la totalidad de los terminales (por ejemplo, terminales remotos y no incorporados al dominio) y, en última instancia, al alcance y la profundidad de la visibilidad en el terminal.
Para sortear estas limitaciones, suelen emplearse los siguientes enfoques:
- Mida un pequeño subconjunto de puntos finales para comprobar el cumplimiento y, a continuación, extrapole los resultados a toda la red.
- Consulte la configuración y los registros centralizados y deduzca o asuma que estos reflejan el estado real de los terminales.
Tanium está diseñado de forma nativa para gestionar en su totalidad entornos de red muy grandes y complejos. Existen numerosos elementos arquitectónicos que garantizan que esto se consiga y que, de forma natural, se integran en el caso de uso de supervisión del cumplimiento de «Essential Eight». Entre las ventajas se incluyen:
- Tanium gestiona los dispositivos finales que ejecutan diversos sistemas operativos, como Windows, macOS y Linux, de forma coherente y normalizada.
- Tanium no está vinculado a ningún dominio. Los dispositivos finales solo necesitan conexión a la red para comunicarse con el servidor de Tanium. Esto permite gestionar los dispositivos finales como parte de un parque global a través de Internet, una VPN o cuando se encuentran en enclaves seguros de la red.
- Tanium ofrece una escalabilidad masiva al tiempo que mantiene capacidades de gestión casi en tiempo real.
- La amplitud y profundidad de la visibilidad en el terminal son considerables. Cualquier recuperación de datos o tarea que pueda realizarse desde una línea de comandos (mediante una utilidad nativa o un script) en el terminal puede llevarse a cabo en todo el entorno con Tanium.
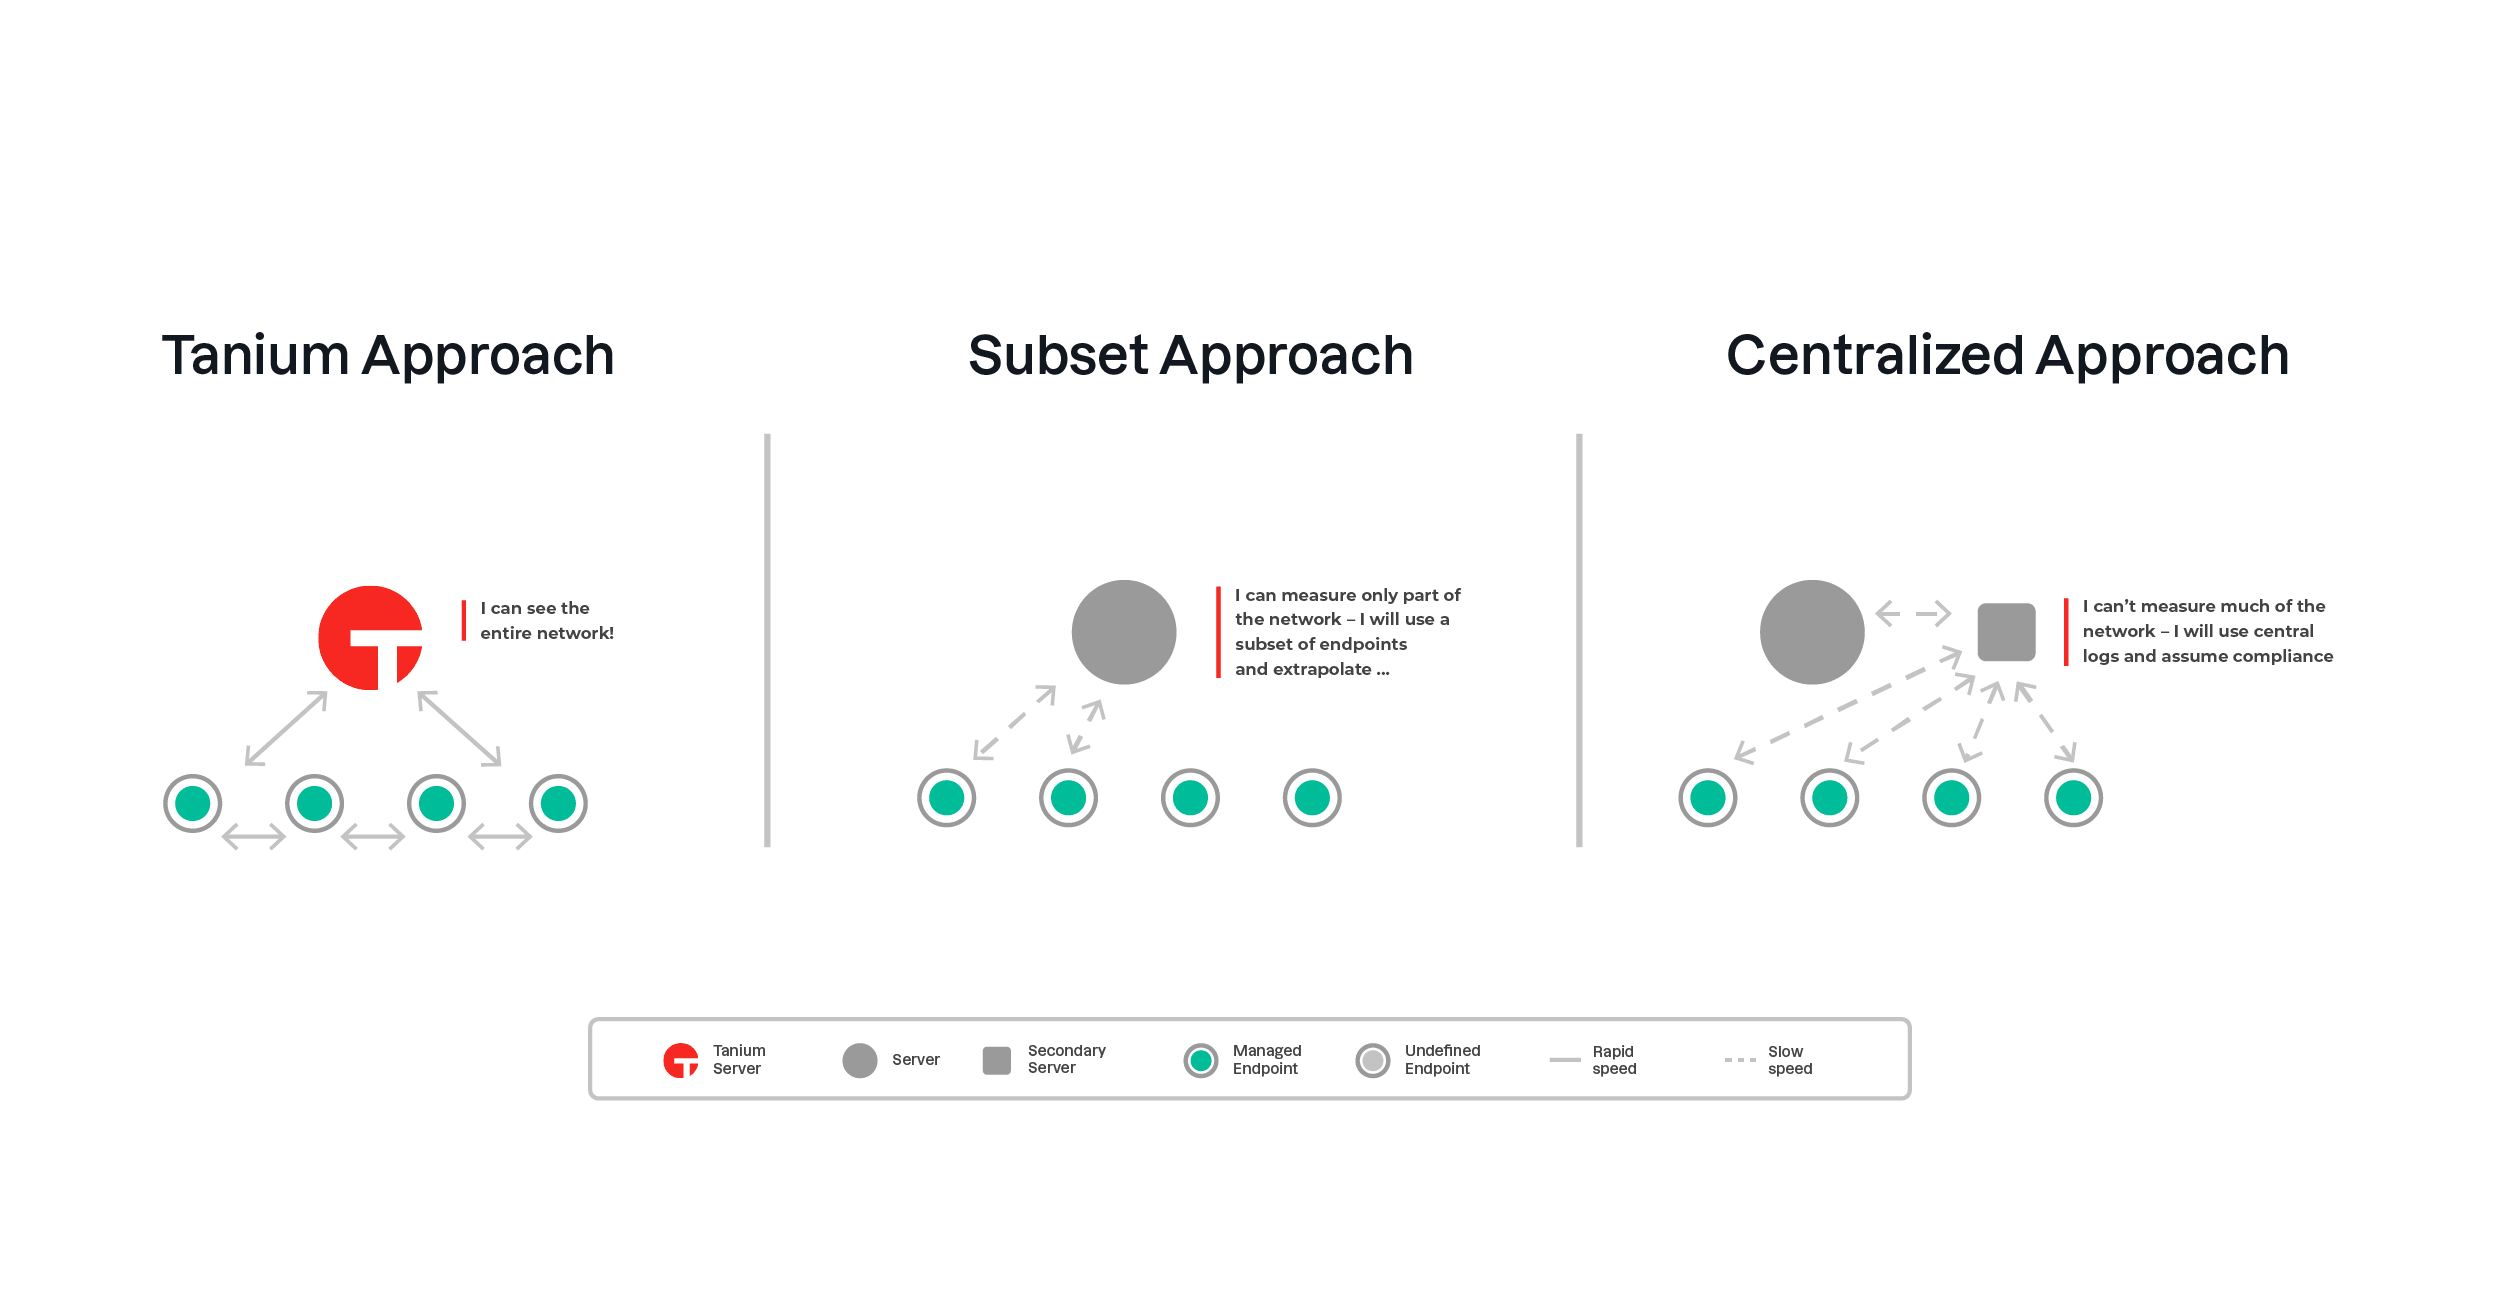
Una vez que se haya establecido un seguimiento completo del cumplimiento de los «Essential Eight» en todo el entorno mediante Tanium, podría resultar útil crear subvistas de estos datos. Tanium ofrece mecanismos para clasificar los datos de los terminales de diversas formas, de modo que las vistas puedan presentarse según criterios geográficos, por unidad de negocio, por subred o según cualquier otra distinción lógica que resulte pertinente.
Medidas correctivas
La capacidad de mejorar el nivel de seguridad mediante algún tipo de medida correctiva o actividad de subsanación constituye, en última instancia, el objetivo final del cumplimiento de las «Essential Eight».
Sin embargo, tal y como se ha señalado en los apartados anteriores, los informes típicos del método «Essential Eight», al estilo de una auditoría, ofrecen un conjunto de cifras porcentuales derivadas sobre el cumplimiento, pero luego le corresponde a usted determinar cómo resolver las áreas de incumplimiento. Sin disponer de datos detallados y atribuibles sobre los criterios de valoración, esta tarea resulta, sin duda, muy complicada.
La herramienta de supervisión «Essential Eight» de Tanium pone de manifiesto las deficiencias en materia de cumplimiento, mostrando no solo porcentajes resumidos, sino también los puntos finales subyacentes pertinentes, los controles específicos que han fallado y los datos que han dado lugar a este resultado en relación con cada nivel de madurez. A partir de ahí, se puede utilizar Tanium para aplicar las medidas correctivas o bien se puede recurrir a una herramienta ya existente, según se considere oportuno. Dada la situación actual de la elaboración de informes, los nuevos resultados se reflejarán en los informes poco después.
Tanium ofrece de por sí la capacidad de mejorar el nivel de seguridad y, por consiguiente, el cumplimiento de los «Essential Eight». Las actividades estándar de información y control del cumplimiento de las normas de higiene que utilizan Tanium pueden aprovecharse para influir positivamente en el cumplimiento de la mayoría de los controles. La presentación de informes sobre dichas actividades se convierte simplemente en un resultado de dicha gestión, en lugar de constituir un ejercicio independiente o distinto. Este ciclo cerrado de retroalimentación en materia de cumplimiento es lo que denominamos «Cumplimiento desde el diseño».
Obtenga más información sobre los «Essential Eight» de la ACSC y y descubra cómo Tanium puede ayudar a su organización a mantener el cumplimiento normativo.