En lugar de basarse únicamente en una contraseña —un único punto de fallo—, la autenticación multifactorial (MFA) exige a los usuarios que verifiquen su identidad mediante dos o más factores distintos. Este enfoque por capas garantiza que, incluso si se ve comprometida una de las credenciales, el acceso no autorizado a su cuenta siga estando bloqueado.
ACTUALIZACIÓN: Esta entrada, publicada originalmente en November 22, 2022, se ha actualizado para reflejar las últimas prácticas recomendadas en materia de autenticación multifactorial, incluyendo nuevos datos sobre la autenticación multifactorial (MFA) basada en la nube, la autenticación adaptativa y cómo estas tecnologías respaldan las estrategias de «Zero Trust».
En el panorama actual de la ciberseguridad, las contraseñas por sí solas ya no son suficientes. El phishing, el «credential stuffing» y los ataques de fuerza bruta han convertido la autenticación de un solo factor en un riesgo. Ahí es donde entra en juego la autenticación multifactorial (MFA): aporta capas adicionales de protección y se convierte en una pieza fundamental de cualquier estrategia «Zero Trust» de .
Estos factores se clasifican en diferentes categorías: algo que usted sabe (como una contraseña), algo que usted tiene (como un código de acceso o un token de software —por ejemplo, los generados por aplicaciones de autenticación como Google Authenticator o Microsoft Authenticator, que proporcionan contraseñas de un solo uso basadas en el tiempo (TOTP) sin necesidad de hardware físico—) o algo que usted es (como un escaneo de huella dactilar).
La autenticación multifactorial (MFA) refuerza la seguridad de los usuarios al ofrecerles múltiples formas de demostrar su identidad, lo que dificulta considerablemente que los actores malintencionados se hagan pasar por ellos. Por ejemplo, una contraseña robada por sí sola no será suficiente si el atacante no tiene también acceso a su teléfono o a su huella dactilar. Sin embargo, la autenticación de dos factores (MFA) no es solo una buena práctica, sino un elemento fundamental de las estrategias de seguridad modernas que protege las cuentas, refuerza la verificación de identidad y fomenta la confianza entre sistemas y servicios.
Esta guía explica en detalle qué es la MFA, cómo funciona, los diferentes tipos que existen y cómo implementarla de forma eficaz. Tanto si acaba de empezar como si está ampliando sus operaciones en un entorno complejo, encontrará información útil que le ayudará a hacerlo bien.
Tipos de autenticación multifactorial
Los tipos de MFA varían en función del número y la naturaleza de los factores de autenticación, tales como contraseñas, datos biométricos y dispositivos inteligentes.
Autenticación de dos factores (2FA)
El método 2FA, la forma más extendida de autenticación multifactorial (MFA), exige a los usuarios que verifiquen su identidad mediante dos tipos distintos de credenciales: normalmente, algo que conocen (como una contraseña) y algo que poseen (como un código de un solo uso procedente de una aplicación de autenticación o de un SMS). Este enfoque por capas reduce considerablemente el riesgo de acceso no autorizado, incluso en caso de que se filtre una contraseña.
Nota: . Aunque el método 2FA basado en SMS es mejor que no disponer de autenticación multifactorial (MFA), es más vulnerable a la interceptación y a los ataques de suplantación de tarjeta SIM que los métodos basados en aplicaciones o en hardware.
2FA resulta especialmente eficaz para proteger cuentas en línea y sistemas críticos, como el correo electrónico, las plataformas en la nube y los servicios financieros, en los que el robo de una sola contraseña podría dar lugar a graves violaciones de seguridad. Por ejemplo, para iniciar sesión en su correo electrónico del trabajo es posible que tenga que introducir su contraseña habitual, además de un código de seis dígitos de Microsoft Authenticator en su teléfono, lo que dificulta considerablemente que los atacantes puedan acceder de forma remota.
2FA combina la facilidad de uso con una mayor seguridad, lo que lo convierte en una primera medida acertada para aquellas organizaciones que deseen reforzar los controles de acceso sin tener que renovar por completo su infraestructura de autenticación. Es sencillo, eficaz y una opción obvia para cualquier organización que siga dependiendo únicamente de las contraseñas.
| Ventajas: - Mayor protección contra el phishing y el robo de credenciales - Fácil integración con la mayoría de las aplicaciones y servicios modernos - Mayor confianza de los usuarios y cumplimiento de las normas de seguridad | Inconvenientes: - Proceso de inicio de sesión ligeramente más lento - Dependencia de un dispositivo secundario (por ejemplo, un teléfono) - Posible frustración del usuario en caso de que se pierda el acceso al segundo factor de autenticación |
|---|
Autenticación de tres factores (3FA)
3FA se basa en los fundamentos de la autenticación de dos factores y añade una tercera capa independiente de verificación de identidad, lo que mejora la gestión del acceso en entornos de alto riesgo; por lo general, se trata de un factor biométrico, como una huella dactilar, el reconocimiento facial o un escáner de retina. Este enfoque combina:
- Algo que usted conozca (como una contraseña)
- Algo que tenga (como un dispositivo móvil o un token de seguridad)
- Algo que usted es (como un rasgo biométrico)
El modelo 3FA resulta más eficaz en entornos con elevados requisitos de seguridad, como los sistemas gubernamentales, las redes sanitarias, las entidades financieras y las infraestructuras críticas, donde las consecuencias de un acceso no autorizado son graves. Además, se utiliza cada vez más en situaciones de teletrabajo en las que se accede a datos confidenciales desde fuera del perímetro corporativo.
[Lea también: ¿En qué consiste la seguridad de Active Directory? [Riesgos y buenas prácticas]
La opción 3FA resulta ideal cuando los requisitos de seguridad son elevados y es posible encontrar un equilibrio entre la experiencia del usuario y el riesgo. Aunque no es necesario en todos los inicios de sesión, constituye una medida de seguridad muy eficaz para proteger los sistemas críticos y los datos confidenciales.
Imagínese poder acceder a un sistema seguro de historiales médicos. Introduzca su contraseña, apruebe una notificación push en su teléfono y escanee su huella dactilar. Aunque un ciberdelincuente le robe la contraseña y el teléfono, no podrá acceder al sistema sin sus datos biométricos.
| Ventajas: - Ofrece el mayor nivel de seguridad entre los métodos habituales de autenticación multifactorial (MFA). - Proporciona una sólida protección contra el phishing, el robo de credenciales y la compromisión de dispositivos. - Ayuda a cumplir requisitos de cumplimiento normativo muy estrictos (por ejemplo, HIPAA, FIPS, CJIS). | Inconvenientes: - Su implementación y mantenimiento resultan más complejos y costosos. - Pueden generar dificultades para el usuario o problemas de accesibilidad. - Los datos biométricos, en caso de verse comprometidos, no pueden modificarse como una contraseña, lo que plantea riesgos a largo plazo para la identidad si no se almacenan y cifran de forma segura. |
|---|
Máster en Bellas Artes adaptativo
La autenticación multifactorial (MFA) adaptativa o basada en el riesgo ajusta dinámicamente los requisitos de autenticación en función de señales contextuales. Las señales contextuales pueden incluir la huella digital del dispositivo, la velocidad de inicio de sesión, los metadatos del navegador y el historial de comportamiento del usuario.
En lugar de aplicar el mismo nivel de restricción a cada intento de inicio de sesión, la autenticación adaptativa evalúa el riesgo en tiempo real y solo solicita una verificación adicional cuando se detecta algo inusual.
La autenticación multifactorial adaptativa resulta especialmente eficaz en entornos de trabajo híbridos o a distancia, en los que la gestión del acceso debe adaptarse a distintos niveles de riesgo y los usuarios acceden a los sistemas desde diversas ubicaciones y dispositivos. Además, destaca en sectores con estrictos requisitos de cumplimiento normativo o en entornos con amenazas dinámicas, en los que la detección y la respuesta a los riesgos en tiempo real son fundamentales para mantener un acceso seguro.
| Ventajas: - Reduce las molestias para los usuarios al minimizar las solicitudes innecesarias. - Detecta y responde a anomalías en tiempo real, como comportamientos inusuales al iniciar sesión. - Se adapta fácilmente a entornos híbridos y remotos, con amplia compatibilidad con señales. | Inconvenientes: - Requiere una integración compleja con múltiples fuentes de datos. - Puede confundir a los usuarios debido a un comportamiento inconsistente de las indicaciones. - Puede clasificar erróneamente actividades legítimas o maliciosas debido a una puntuación de riesgo imperfecta. |
|---|
Autenticación multifactorial biométrica
Este tipo de autenticación multifactorial (MFA) se basa en características inherentes, como las huellas dactilares, el reconocimiento de voz o los escáneres de retina. Es uno de los métodos más seguros, ya que los datos biométricos son difíciles de replicar o de sustraer.
[Lea también: El nuevo dilema de la biometría: ¿nos aportará seguridad o nos causará problemas?]
La autenticación multifactorial biométrica resulta especialmente eficaz en entornos estrictamente controlados o en los que la fatiga por el uso de contraseñas y la pérdida de dispositivos son problemas habituales. Por ejemplo, un proveedor de asistencia sanitaria de podría utilizar la autenticación mediante huella dactilar para garantizar que solo el personal autorizado pueda acceder a los historiales de los pacientes, lo que elimina la necesidad de recordar o gestionar múltiples credenciales.
| Ventajas: - Es extremadamente difícil de falsificar o robar en comparación con las contraseñas o los tokens. - Es cómodo y rápido para los usuarios: no es necesario recordar ni llevar nada consigo. - Es ideal para entornos que requieren un acceso rápido o sin necesidad de utilizar las manos (por ejemplo, hospitales, naves de producción). | Inconvenientes: - Requiere hardware especializado, que puede no estar disponible de forma generalizada. - Preocupaciones en materia de privacidad relacionadas con el almacenamiento y la gestión de datos biométricos. - Puede verse afectado por cambios físicos (por ejemplo, lesiones o enfermedades) o por condiciones ambientales (por ejemplo, el uso de guantes o la iluminación). |
|---|
Autenticación multifactorial (MFA) basada en la nube
Este método ofrece la autenticación multifactorial (MFA) a través de servicios en la nube, lo que facilita su integración en entornos híbridos y para usuarios remotos. Por lo general, incluye el inicio de sesión único (SSO) y se integra con proveedores de identidad.
La autenticación multifactorial (MFA) basada en la nube se ha diseñado para adaptarse a nuestra forma actual de trabajar: a distancia, de forma híbrida y siempre conectada. Ofrece un enfoque de seguridad escalable y centrado en la identidad, especialmente para plantillas distribuidas. Resulta especialmente eficaz para organizaciones con plantillas distribuidas o aquellas que adoptan arquitecturas «Zero Trust», en las que el control centralizado y la escalabilidad son fundamentales.
Por ejemplo, un equipo de marketing internacional que utilice varias plataformas SaaS puede recurrir a la autenticación multifactorial (MFA) basada en la nube para garantizar un acceso seguro y sin complicaciones, tanto si inician sesión desde Austin, Ámsterdam o cualquier otro lugar entre ambas ciudades.
| Ventajas: - Fácil de implementar y escalar en entornos remotos e híbridos - Gestión centralizada a través de proveedores de identidad y plataformas de inicio de sesión único (SSO) - Actualizaciones y mejoras frecuentes sin necesidad de mantenimiento in situ | Inconvenientes: depende de la conexión a Internet y de la disponibilidad de los servicios de terceros; puede provocar latencia o interrupciones del servicio si el proveedor de servicios en la nube experimenta problemas; posibles problemas de cumplimiento normativo para sectores con requisitos estrictos en materia de residencia de datos. |
|---|
Ahora que ya hemos abordado los diferentes tipos de MFA, aclaremos un punto que suele generar confusión: ¿en qué se diferencia realmente el 2FA del MFA?
Máster en Bellas Artes frente a 2FA: cómo entender la diferencia
Los términos «MFA and 2FA are » y «MFA» suelen utilizarse indistintamente, pero no son lo mismo.
El 2FA is se considera un subconjunto del MFA. Se requieren exactamente dos tipos de credenciales: normalmente, algo que usted sabe (como una contraseña) y algo que usted tiene (como un código de un solo uso o un dispositivo móvil). Supone un avance significativo con respecto a la seguridad basada únicamente en contraseñas y se utiliza ampliamente para el acceso al correo electrónico, la banca y los servicios SaaS.
El MFA, por su parte, es más flexible. Puede incluir dos o más factores de diferentes categorías, como datos biométricos (algo que usted es) o señales de comportamiento (algo que usted hace). Este enfoque por capas resulta especialmente valioso en entornos de alto riesgo o para usuarios con privilegios elevados.
| Características | 2FA | Máster en Bellas Artes |
|---|---|---|
| Número de factores | Exactamente 2 | 2 o más |
| Flexibilidad | Limitado | Alto |
| Seguridad | Moderado | Más fuerte |
| Casos de uso habituales | Correo electrónico, VPN, aplicaciones SaaS | Sector financiero, sector sanitario, entornos «Zero Trust» |
| Ejemplos | Contraseña + código SMS | Contraseña + token + huella dactilar |
El 2FA es un buen punto de partida, pero es con el MFA donde comienza la verdadera madurez en materia de seguridad. A medida que los ciberataques evolucionan y los requisitos de cumplimiento se vuelven más estrictos, las organizaciones están pasando de las configuraciones básicas de autenticación de dos factores a estrategias más adaptativas y que tienen en cuenta los riesgos.
Sin embargo, no todos los programas de máster en bellas artes son iguales. La combinación adecuada depende de su perfil de riesgo, de su base de usuarios y de lo que desee proteger. Esto significa que las organizaciones modernas están avanzando hacia la incorporación de capas adicionales de datos biométricos, estado de los dispositivos, información de ubicación e incluso señales de comportamiento para tomar decisiones de acceso más inteligentes y adaptadas al contexto.
Cómo funciona la autenticación multifactorial
El MFA tiene como objetivo hacer que la verificación de identidad sea más inteligente y más difícil de falsificar. En lugar de basarse en una única contraseña (que puede ser adivinada, robada o objeto de un ataque de phishing), la autenticación multifactorial (MFA) exige a los usuarios que presenten varias formas de identificación antes de que se les conceda el acceso.
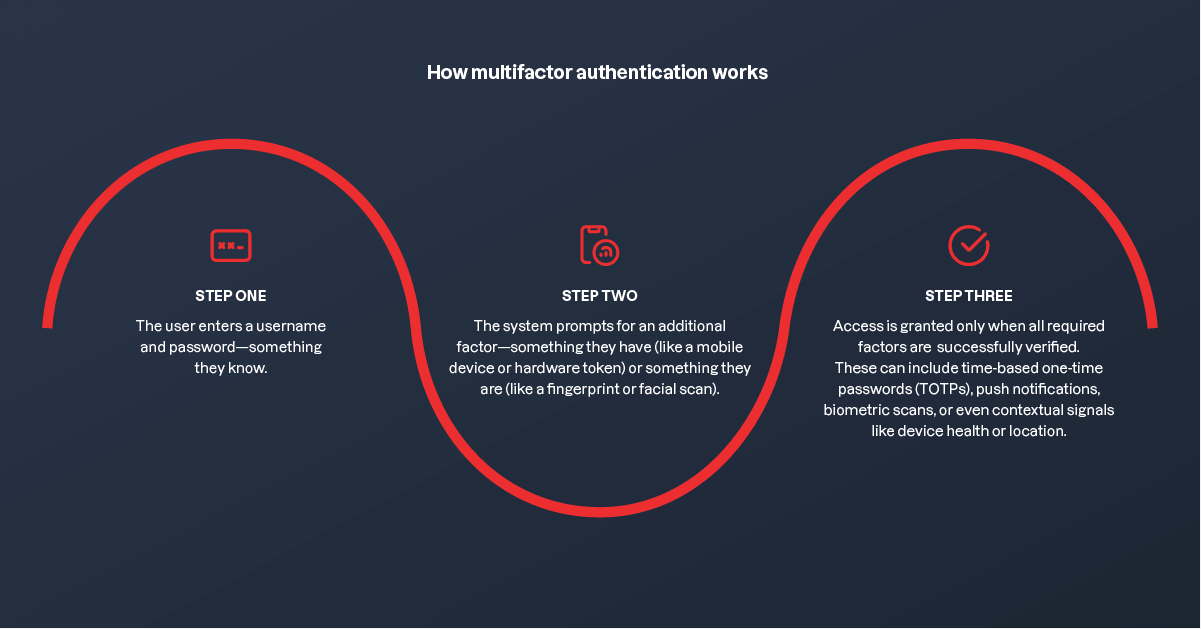
A continuación se explica cómo funciona normalmente la autenticación MFA:
- Paso uno: Introduzca su nombre de usuario y contraseña, algo que solo usted conozca.
- Paso dos: Confirme su identidad mediante algo que tenga (como su teléfono) o algo que le sea propio (como una huella dactilar).
- Tercer paso: Ya ha accedido: una vez que se hayan comprobado todos los factores, incluidos los códigos de un solo uso, los datos biométricos o incluso el estado del dispositivo y su ubicación.
Este enfoque por capas reduce drásticamente la probabilidad de que se produzca un acceso no autorizado, incluso si uno de los factores se ve comprometido. Una contraseña robada por sí sola no servirá de mucho a los piratas informáticos si además necesitan su teléfono, su huella dactilar o su ubicación física.
Y a medida que la autenticación multifactorial (MFA) evoluciona, no se trata simplemente de añadir más pasos, sino de añadir pasos más inteligentes. Las implementaciones modernas pueden adaptarse en tiempo real, ajustando el nivel de autenticación requerido en función de señales de riesgo como el comportamiento de inicio de sesión, el estado del dispositivo o las anomalías geográficas.
Los factores de la autenticación multifactorial
La autenticación multifactorial (MFA) funciona exigiendo a los usuarios que presenten dos o más tipos de pruebas (factores) de diferentes categorías antes de concederles el acceso, con el fin de garantizar la seguridad de las cuentas en línea y proteger la identidad del usuario. Estos factores se clasifican en cinco grupos principales:
- Los factores de conocimiento (algo que se sabe) son credenciales que el usuario memoriza.
• Contraseñas: . Son la forma más habitual, pero también la más vulnerable a los ataques de phishing y a la reutilización.
• . Códigos PIN: . Se utilizan a menudo en dispositivos móviles o tarjetas inteligentes; son más cortos que las contraseñas, pero siguen siendo susceptibles de ser adivinados.
• . Preguntas de seguridad: . Son menos seguras, ya que las respuestas suelen encontrarse en las redes sociales o mediante ingeniería social.
- Los factores de posesión (algo que se tiene) requieren que el usuario posea físicamente un dispositivo u objeto.
• Teléfonos móviles: Se utilizan para recibir códigos SMS o notificaciones push a través de aplicaciones de autenticación o mensajes de texto
• Tokens de hardware: Generan contraseñas de un solo uso basadas en el tiempo (TOTP), que se utilizan a menudo en los servicios financieros
• Llaves USB/tarjetas inteligentes: Dispositivos físicos que deben insertarse o acercarse para autenticarse; son muy seguros y habituales en el sector público o en sectores regulados
- Los factores inherentes (algo que usted es) se basan en características biométricas exclusivas del usuario.
• Huellas dactilares: . Muy habituales en smartphones y ordenadores portátiles; rápidas y fáciles de usar.
• . Reconocimiento facial: . Cada vez más utilizado en dispositivos móviles y empresariales.
• . Escáneres del iris o de la retina/reconocimiento de voz: . Opciones de alta precisión utilizadas en instalaciones de seguridad o centros de atención telefónica.
- Los factores basados en la ubicación (dónde se encuentra usted) evalúan la ubicación física o de red del usuario.
• Dirección IP: Ayuda a detectar inicios de sesión desde ubicaciones inusuales o de riesgo
• Ubicación GPS: Se utiliza en la autenticación multifactorial (MFA) basada en dispositivos móviles para verificar la presencia geográfica
• Identificador de red: Confirma el acceso desde una red corporativa de confianza
- Los factores conductuales (lo que usted hace) analizan los patrones de interacción de los usuarios con los dispositivos.
• Patrones de escritura: Mide el ritmo y la velocidad de las pulsaciones de teclas
• Movimientos del ratón: Realiza un seguimiento de cómo los usuarios navegan por las interfaces
• Hábitos de navegación: Analiza los tiempos habituales de inicio de sesión o el uso de las aplicaciones
Opinión de Tanium: La autenticación multifactorial (MFA) es tan segura como los dispositivos en los que se ejecuta. Por eso nos centramos en los dispositivos finales: validar el estado de seguridad, detectar desviaciones y proporcionar a las plataformas de identidad el contexto en tiempo real que necesitan para tomar decisiones de acceso más inteligentes.
Por qué la autenticación multifactorial es esencial para la ciberseguridad
MFA no es solo una mejora de la seguridad, sino una línea de defensa de primera línea frente a las amenazas cibernéticas más habituales y costosas de la actualidad. Al exigir algo más que una contraseña, la autenticación multifactorial (MFA) dificulta exponencialmente que los atacantes obtengan acceso no autorizado, incluso cuando las credenciales se hayan visto comprometidas.
Protección contra el robo de credenciales
El robo de credenciales sigue siendo una de las principales causas de las filtraciones de datos. El phishing, los ataques de fuerza bruta y el «credential stuffing» están diseñados para aprovechar las contraseñas débiles o reutilizadas. El MFA rompe esa cadena. Aunque un atacante consiga su contraseña, seguirá necesitando un segundo (o tercer) factor —como una huella dactilar, un dispositivo o la coincidencia de la ubicación— para obtener acceso. Esa medida adicional suele frustrar un ataque de raíz.
Cumplimiento de los requisitos normativos
Normativas como la HIPAA, la PCI DSS y el NIST no solo recomiendan la autenticación multifactorial (MFA), sino que la exigen. La autenticación multifactorial (MFA) es un requisito básico para proteger la información regulada y demostrar que se han implantado controles de acceso en sectores como la sanidad, las finanzas y la administración pública. No se trata simplemente de marcar una casilla, sino de generar confianza entre las autoridades reguladoras, los clientes y los socios.
Mejorar la facilidad de uso sin comprometer la seguridad
MFA no tiene por qué implicar fricción. Gracias a opciones modernas como las notificaciones push, la biometría y la autenticación basada en dispositivos, las organizaciones pueden implementar la autenticación multifactorial (MFA) de forma que resulte totalmente natural para los usuarios. Ya se trate de empleados, contratistas o clientes, la autenticación multifactorial (MFA) permite unificar las políticas de acceso de forma generalizada sin ralentizar el trabajo de nadie.
¿Sabía usted que...? Según Microsoft (se abre en una nueva pestaña), la autenticación multifactorial (MFA) puede bloquear más del 99.9 % de los ataques de compromiso de cuentas que implican
el robo de credenciales.
Retos y aspectos a tener en cuenta para la implantación de la autenticación multifactorial (MFA)
Aunque la autenticación multifactorial (MFA) refuerza considerablemente la seguridad, su implementación no siempre resulta sencilla. Las organizaciones deben tener en cuenta los factores técnicos, financieros y humanos para garantizar una implantación sin contratiempos y el éxito a largo plazo.
A continuación se ofrece un desglose de los retos más habituales y de lo que implican en la práctica:
Coste y complejidad
La implantación de la autenticación multifactorial (MFA) suele requerir una inversión inicial en herramientas, licencias e infraestructura, especialmente en el caso de las grandes organizaciones o las organizaciones híbridas.
- Es posible que sea necesario adquirir tokens físicos, pasarelas de SMS o herramientas de gestión de dispositivos móviles
- Los costes de las licencias pueden aumentar rápidamente en distintos departamentos o regiones
- Es posible que los equipos de TI tengan que configurar la autenticación multifactorial (MFA) en varias plataformas y proveedores de identidad
Integración con sistemas heredados
Es posible que los sistemas más antiguos no sean compatibles con los protocolos modernos de autenticación multifactorial (MFA), lo que dificulta la integración o hace que esta resulte inconsistente.
- Es posible que las aplicaciones heredadas requieran un desarrollo a medida o complementos de terceros
- Una aplicación inconsistente de la autenticación multifactorial (MFA) puede generar brechas de seguridad
- Podría retrasar los plazos de implantación o requerir sistemas de autenticación paralelos
Resistencia de los usuarios
Es posible que algunos usuarios consideren que la autenticación multifactorial (MFA) resulta incómoda o innecesaria, sobre todo si no están familiarizados con esta tecnología.
- Añadir pasos adicionales al proceso de inicio de sesión puede resultar frustrante para los usuarios si no se explican con claridad
- La resistencia puede dar lugar a soluciones provisionales arriesgadas o a solicitudes de asistencia técnica
- Requiere formación y comunicación para fomentar la confianza y la aceptación
Dispositivos perdidos o acceso
Cuando los usuarios pierden el acceso a su segundo factor de autenticación, como un teléfono o un token, esto puede afectar a la productividad y al acceso a sistemas críticos.
- Es posible que los usuarios no puedan acceder a herramientas o datos esenciales
- Los equipos de asistencia técnica necesitan flujos de trabajo claros para la recuperación o la reinscripción
- Los métodos de respaldo (por ejemplo, códigos de recuperación o contactos alternativos) deben ser seguros y accesibles
Ciberataques
La autenticación multifactorial (MFA) es segura, pero no infalible, sobre todo cuando los usuarios desconocen cómo los atacantes podrían eludirla.
- Los ataques de phishing siguen siendo capaces de engañar a los usuarios para que revelen sus credenciales secundarias
- La fatiga provocada por las notificaciones (por ejemplo, las notificaciones push repetidas) puede dar lugar a aprobaciones accidentales
- Es posible que los usuarios no detecten comportamientos sospechosos si la autenticación multifactorial adaptativa no se explica adecuadamente
Lo que muchas guías sobre el MFA pasan por alto: la mayoría de los consejos se limitan a la configuración. Sin embargo, la seguridad en el mundo real se encuentra en ese término medio tan complejo: cuando los usuarios pierden sus dispositivos, las políticas se desvían de lo previsto o los atacantes dan rienda suelta a su creatividad.
Autenticación multifactorial sin contraseña: el futuro de la autenticación
Las contraseñas siempre han sido el eslabón más débil de la cadena de seguridad: son fáciles de olvidar, fáciles de robar y, a menudo, se reutilizan en distintos sistemas. La autenticación multifactorial sin contraseña (MFA) elimina el factor de conocimiento y se basa, en su lugar, en los factores de posesión e inherencia para la autenticación. En lugar de basarse en algo que usted sabe, verifica la identidad mediante algo que usted tiene o es, sin necesidad de contraseña.
Este enfoque combina la seguridad de la autenticación multifactorial con la sencillez que buscan los usuarios. Piense en escáneres biométricos, autenticación mediante dispositivos o FIDO2 llaves de seguridad que permiten el acceso con un simple toque o una mirada. ¿El resultado? Inicios de sesión más rápidos, menos incidencias en el servicio de asistencia técnica y una reducción drástica del riesgo de ataques basados en credenciales.
La autenticación multifactorial (MFA) sin contraseña resulta especialmente eficaz en entornos con elevados requisitos de cumplimiento normativo o de alto riesgo, en los que las buenas prácticas en materia de contraseñas por sí solas resultan insuficientes. Además, respalda los principios de «Zero Trust» mediante la validación continua de la identidad sin depender de credenciales estáticas.
Entre las ventajas de la autenticación multifactorial (MFA) sin contraseña se incluyen:
- Elimina el riesgo de reutilización de contraseñas y de suplantación de identidad
- Reduce los gastos generales de TI derivados de los restablecimientos de contraseñas y los bloqueos de acceso
- Ofrece una experiencia de usuario más fluida e intuitiva
En resumen: La autenticación multifactorial sin contraseña está ganando terreno como una evolución prometedora en materia de acceso seguro y fácil de usar, pero su adopción depende de las necesidades de la organización, su infraestructura y su perfil de riesgo.
Cómo Tanium facilita una gestión eficaz de los accesos gracias a la visibilidad de los dispositivos en tiempo real
Tanium permite a las organizaciones tomar decisiones más acertadas en materia de acceso seguro, al convertir la visibilidad de los dispositivos en tiempo real en información útil mediante integraciones de con soluciones de terceros , como plataformas de identidad, para fundamentar y aplicar políticas de acceso condicional.
Por ejemplo, Tanium permite evaluar de forma continua el cumplimiento normativo y el perfil de riesgo de los dispositivos, lo que permite a las organizaciones obtener datos en tiempo real sobre el estado de un dispositivo, incluyendo el estado del cifrado, la configuración del cortafuegos y las políticas de seguridad.
Las plataformas de identidad, como Microsoft Entra ID , pueden utilizar esta telemetría de dispositivos en tiempo real para conocer el estado de cumplimiento, la exposición a vulnerabilidades y si un dispositivo tiene permiso para acceder a la red, lo que ayuda a las organizaciones a aplicar las políticas de acceso condicional de forma más eficaz y coherente en todo el entorno, con el fin de implementar el modelo «Zero Trust» a gran escala.
Tanium incorpora el contexto de los terminales en tiempo real, lo que contribuye a garantizar que las decisiones de acceso se basen en el estado real del dispositivo, y no únicamente en el del usuario.
Esto resulta fundamental para el modelo «Zero Trust».
Además, el sistema operativo local de Tanium, TanOS, admite la aplicación de la autenticación multifactorial (MFA) para el acceso mediante SSH a la infraestructura de Tanium, lo que contribuye a proteger el acceso administrativo a los sistemas críticos. Los administradores pueden configurar requisitos de MFA, como el TOTP, para garantizar que solo los usuarios verificados puedan acceder a los sistemas críticos de Tanium.
Esta configuración refuerza la protección de las infraestructuras críticas, al reducir el riesgo de acceso no autorizado. La aplicación de la autenticación multifactorial (MFA) puede adaptarse a las políticas de la organización, y los administradores pueden especificar los métodos de autenticación preferidos directamente desde la consola de TanOS.
¿Desea saber cómo encaja el MFA en una estrategia más amplia de «Zero Trust»? Descubra cómo Tanium y Microsoft Entra ID colaboran para ofrecer decisiones de acceso en tiempo real basadas en el análisis de riesgos, sin ralentizar a los usuarios.
Preguntas frecuentes sobre el MFA
What are the 3 credentials used in multifactor authentication?
- Algo que usted conoce (como una contraseña)
- Algo que usted tenga (como un código de acceso o un token de software)
- Algo que usted es (biométrico)
Estas tres categorías han sido definidas por organismos de normalización como el NIST (SP 800-63B) y gozan de una amplia aceptación en el sector de la ciberseguridad.
No obstante, algunos marcos también reconocen una cuarta categoría que incorpora señales contextuales, como la ubicación, el dispositivo o el comportamiento. Se utilizan en la autenticación adaptativa o basada en el riesgo para evaluar si un intento de inicio de sesión resulta sospechoso y puede dar lugar a pasos de verificación adicionales. Por ejemplo, Microsoft y otros proveedores de identidad utilizan la geolocalización basada en la dirección IP para detectar inicios de sesión procedentes de regiones inusuales y solicitar una autenticación reforzada.
Nota: Estas señales refuerzan las capas de seguridad, pero no se consideran factores de autenticación independientes según las directrices del NIST o de la CISA.
¿Cuál es la forma más segura de autenticación multifactorial?
Algunas de las implementaciones de autenticación multifactorial (MFA) más seguras combinan datos biométricos o tokens de hardware con una autenticación adaptativa basada en el riesgo, especialmente en entornos con elevados requisitos de cumplimiento normativo o de alto riesgo. No obstante, la configuración «más segura» depende de su modelo de amenazas y de su infraestructura.
¿Cuáles son algunos ejemplos de autenticación multifactorial?
Mediante una contraseña y una huella dactilar, o bien una contraseña y un código de un solo uso procedente de una aplicación de autenticación o de un SMS.
Nota: Los códigos generados a través de una aplicación o por hardware suelen ser más seguros que los enviados por SMS.
¿Es realmente más seguro el MFA?
Sí. La autenticación multifactorial (MFA) reduce considerablemente el riesgo de acceso no autorizado al incorporar múltiples niveles de verificación. La CISA señala que (se abre en una nueva pestaña) puede hacer que tenga «un 99 % menos de probabilidades de sufrir un ataque informático».
¿Debería tener siempre activada la autenticación multifactorial (MFA)?
En la mayoría de los casos, sí. Todas las organizaciones deberían utilizar la autenticación multifactorial (MFA) para reforzar la ciberseguridad, proteger la información confidencial y reducir el riesgo de ataques basados en credenciales. No obstante, a la hora de llevar a cabo la implementación, se deben tener en cuenta la experiencia del usuario, la compatibilidad del sistema y el nivel de riesgo.
Recursos relacionados
- ¿Está la autenticación multifactorial a la altura de las expectativas que ha generado?
- Los expertos de Tanium desmontan los mitos más comunes sobre las contraseñas
- ¿En qué consiste la prevención de la pérdida de datos? Y por qué lo necesita
- Implemente el modelo «Zero Trust» a gran escala con Tanium y Microsoft Entra ID
- Casos de uso de la integración con Tanium
La gestión autónoma de terminales (AEM) de Tanium permite a los equipos de TI y de seguridad actuar con precisión y rapidez, automatizando los cambios, ofreciendo recomendaciones en tiempo real y ejecutando actualizaciones a gran escala con total confianza. Tanto si gestiona la aplicación de parches, el cumplimiento normativo o la respuesta ante incidentes, AEM aúna visibilidad y acción en una única plataforma unificada.
El máster en Bellas Artes no es más que el comienzo. Con Tanium, no solo se aplican políticas, sino que se fomenta la confianza. Descubra cómo nuestra plataforma convierte la visibilidad en acción y la acción en resiliencia solicitando hoy mismo una demostración en directo y personalizada de « » en.

