Ahora que el mundo se prepara para afrontar ciberataques de tipo « » procedentes de Rusia como represalia por las sanciones occidentales, la necesidad de una comunicación eficaz entre los responsables de seguridad de las empresas y los directivos a los que rinden cuentas nunca ha sido mayor.
Pero hablar es más fácil que hacerlo. En un nuevo informe elaborado por Harvard Business Review Analytic Services, en colaboración con Tanium, un tercio de los encuestados afirma que sus altos directivos solo reciben información puntual por parte de los responsables de seguridad sobre cuestiones como la supervisión de datos confidenciales y la protección de datos.
Debido a un entorno informático complejo y en constante evolución, la ciberseguridad nunca ha sido tan complicada. Y, según el informe de HBR, la situación se ha visto agravada por el uso de herramientas que no están vinculadas al análisis de riesgos ni al rendimiento en materia de seguridad.
Esto implica dos cosas: a los profesionales de la ciberseguridad les cuesta explicar los riesgos cibernéticos en un lenguaje que los líderes empresariales y los consejos de administración puedan entender. A su vez, los directivos y los miembros de los consejos de administración no están recibiendo la información que necesitan para tomar decisiones acertadas en materia de riesgos de red y resiliencia empresarial.
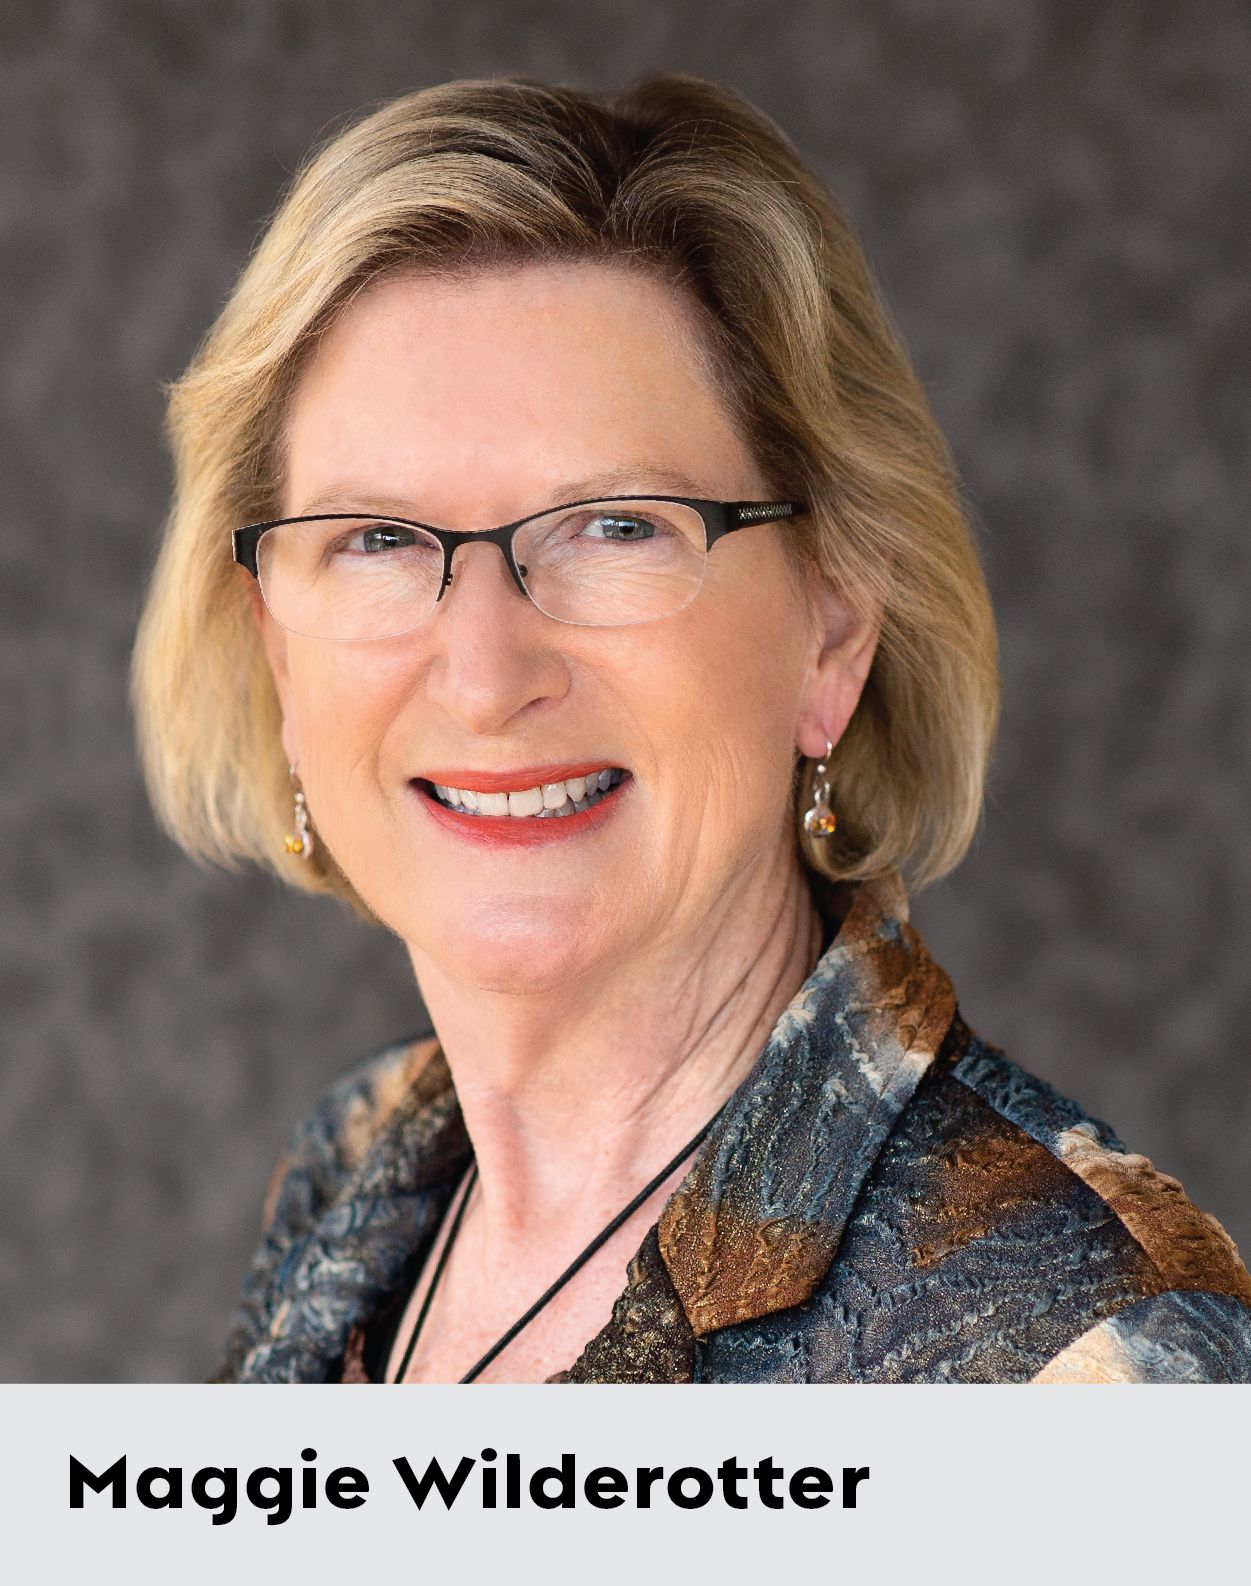
Dada la urgencia de que ambas partes de esta ecuación se pongan de acuerdo, Endpoint ha decidido repasar una importante conversación que mantuvimos la pasada primavera con Maggie Wilderotter. Ella lleva mucho tiempo abordando estas cuestiones en los altos cargos y en las salas de juntas, en su calidad de antigua consejera delegada de la empresa de telecomunicaciones Frontier Communications, miembro de la Comisión para la Mejora de la Ciberseguridad Nacional del presidente Barack Obama y una de las « “50 mujeres más influyentes del mundo empresarial» de la revista Fortune —un galardón que ha recibido en cuatro ocasiones. Asimismo, ha formado parte
de más de 32 consejos de administración de los sectores público y privado, el primero de ellos
cuando tenía 28 años.
En este artículo, aborda los retos empresariales que plantean las amenazas cibernéticas, la necesidad de realizar revisiones periódicas —y frecuentes— de la seguridad cibernética, y la importancia de la colaboración entre los sectores público y privado.
(La siguiente entrevista se publicó en May 2021.)
¿Qué papel deben desempeñar los consejos de administración a la hora de hacer frente a las amenazas cibernéticas?
Los consejos de administración deben desempeñar un papel activo. Parte de la labor de un consejo de administración consiste en garantizar que se mitiguen los riesgos y que comprendamos cuáles son los principales riesgos de la empresa. Debemos comprender qué medidas está tomando la empresa en relación con para gestionar ese riesgo.
«. Parte del trabajo de un consejo de administración consiste en garantizar que se mitiguen los riesgos.»
Y debemos asegurarnos de que la gobernanza y la transparencia satisfagan las necesidades, no solo de los accionistas de la empresa, sino también de sus partes interesadas. Esto incluye a sus clientes, a las entidades gubernamentales con las que colabora y a otras empresas que dependen de ella en su cadena de suministro.
Por ejemplo, presido tres comités de auditoría de empresas que cotizan en bolsa. Nos encargamos de la supervisión de los riesgos en nombre del consejo de administración, al que corresponde la responsabilidad última en materia de supervisión. De hecho, algunos consejos de administración de empresas que cotizan en bolsa cuentan con un comité de cibertecnología. «Cyber» es una revisión que llevamos a cabo cada trimestre en el ámbito del comité de auditoría, y una vez al año realizamos un análisis en profundidad con el consejo de administración. Pero gran parte de ello se basa en lo que sabemos, no en lo que no sabemos.
¿Cuáles son los retos a los que se enfrenta la supervisión de la seguridad?
Seguimos teniendo que lidiar con muchas redes heredadas. Los procesos y las capacidades de dichas redes no siempre permiten hacer frente a la sofisticación de los ciberataques actuales. La transformación de esas redes requiere tiempo, esfuerzo, dinero y
otros recursos.
Así pues, creo que todos nos dedicamos más a ponernos al día que a adelantarnos a los acontecimientos. Y, en lo que respecta a los sistemas heredados, existe un gran recelo incluso a la hora de modificarlos, ya sea porque las organizaciones no desean sufrir interrupciones en el servicio o porque resulta costoso. Pero no le queda más remedio que armarse de valor y hacerlo.
«. Si ocurre algo, ya sea una filtración u otra actividad maliciosa, debe disponer de un sistema que le proporcione datos concretos para que pueda actuar con rapidez.»
Lo que ha venido ocurriendo con el paso del tiempo es que, cuando se descubre una nueva vulnerabilidad cibernética, las empresas acaban adquiriendo una solución puntual en lugar de plantearse una estrategia de « » (protección continua) mediante una plataforma que pueda ampliarse para resolver un problema. Así pues, con el paso del tiempo, las empresas acaban teniendo múltiples soluciones puntuales, y ninguna de ellas está integrada ni se comunica con las demás.
Los directores técnicos (CTO), los directores de sistemas de información (CIO) y los responsables de seguridad de la información (CISO) de las empresas han elegido estas soluciones y las han puesto en marcha. Con el paso del tiempo, las empresas se dan cuenta de que, a menos que las soluciones estén debidamente integradas, en realidad no están protegidas. Dado que cuentan con un amplio conjunto de soluciones puntuales de , los líderes tecnológicos no se apresuran a sustituirlas debido a las inversiones realizadas para instalarlas y utilizarlas en sus sistemas.
Además, haría que dichos dirigentes parecieran menos competentes en sus decisiones por haber puesto en marcha estas soluciones puntuales en primer lugar. La permanencia en el cargo de los directores de sistemas de información (CIO) y de seguridad de la información (CISO) ya es corta en las grandes empresas. Por lo tanto, nos vemos obligados a «conformarnos» con un conjunto de soluciones que dista mucho de ser adecuado.
¿Cómo resuelve una empresa este problema?
La solución consiste en que los altos directivos —entre ellos, el director general, el director financiero y el director de operaciones—, así como el consejo de administración, estén dispuestos a autorizar la sustitución de estas soluciones puntuales por plataformas que puedan aprovecharse con múltiples soluciones de aplicaciones totalmente integradas.
Por lo tanto, estas plataformas pueden proporcionar conexiones horizontales entre todas las facetas de la empresa para garantizar la visibilidad, las pruebas de vulnerabilidad y —como medida de defensa clave— el aislamiento cuando se produzca algún incidente. Y si ocurre algo, como una filtración u otra actividad maliciosa, debe disponer de un sistema que le proporcione datos concretos para que pueda actuar con rapidez. Los ataques seguirán evolucionando y volviéndose cada vez más sofisticados. El coste de la filtración de datos de Colonial Pipeline ascendió a 44 millones de dólares, una cifra considerable, pero inferior al coste medio de 200 millones de dólares que supone una filtración de datos para las grandes empresas.
[Lea también: Cómo actuar ante una filtración de datos]
En la actualidad, los consejos de administración buscan conocimientos especializados en ciberseguridad y tecnología, y, si no disponen de ellos, recurren a consultores externos, colaboraciones con el sector y centros de estudios para formarse al respecto.
¿Ha hecho lo suficiente el Gobierno federal para que las empresas comprendan la gravedad de la amenaza y para ofrecerles el apoyo que necesitan?
Una de las cosas que el Gobierno no ha hecho, y que creo que a la empresa privada le encantaría, es considerar los delitos cibernéticos como un acto de guerra «
».
«. Se trata de actos de guerra». Estos ataques equivalen a que una nación intente destruir la economía de otra.»
¿A qué me refiero? El detonante de todo esto fue el ataque de Corea del Norte contra Sony. [En 2014, Corea del Norte pirateó el sistema informático corporativo de Sony Pictures después de que el estudio estrenara una película de Seth Rogen en la que se parodiaba al líder de Corea del Norte, Kim Jong-un.]
En estos momentos estamos observando cómo agentes extranjeros utilizan programas de ransomware para bloquear los activos de las empresas. Se trata de actos de guerra « ». Estos ataques equivalen a que una nación intente destruir la economía de otra.
¿Quién debería encargarse de esto en el Gobierno?
Existen numerosas agencias gubernamentales que asumen cierta responsabilidad en materia de ciberseguridad, pero sería necesario poner en mar
, un plan o programa más coherente. Es realmente necesaria una colaboración más proactiva entre el sector público y el privado. Dirigí una empresa de telecomunicaciones durante 12 años. El sector de las telecomunicaciones está muy regulado.
Este sector dispone de una gran cantidad de información sobre las comunicaciones personales de muchas personas. Nuestro organismo regulador es la FCC, que cuenta con un excelente historial en materia de protección del consumidor. El otro sector regulado que cuenta con una sólida supervisión en materia de ciberseguridad es el sector financiero, que incluye a los grandes bancos y a los bancos regionales.
[Lea también: Tendencias en ciberseguridad a tener en cuenta en 2022]
Por lo tanto, existen buenas prácticas que pueden servir de punto de partida para que las colaboraciones público-privadas pongan en marcha medidas de ciberseguridad y garanticen que estas se compartan con las cadenas de suministro de software de « » (), que se extienden por todo el mundo y no siempre cuentan con sistemas de seguridad muy sofisticados. Eso contribuiría en gran medida a mejorar la protección y la detección.

