El presidente Biden firmó la semana pasada un decreto ejecutivo sobre ciberseguridad (se abre en una nueva pestaña) tras un ataque de ransomware contra Colonial Pipeline (se abre en una nueva pestaña). La orden tiene por objeto reforzar la ciberseguridad del Gobierno federal y establece nuevas normas de seguridad para el software que utilizan las empresas y los particulares.
Un nuevo estudio encargado por Tanium y realizado por The Harris Poll revela que la mayoría de los estadounidenses desea que el Gobierno dé prioridad a la seguridad. Quieren un mayor gasto federal, un mayor intercambio de información y una mayor participación de las empresas privadas de ciberseguridad.
Esta información resultará útil tanto para los responsables políticos como para las empresas privadas. Pero, ¿a qué ámbitos debería destinarse ese gasto? Para obtener resultados óptimos, las medidas de seguridad del Gobierno deben centrarse tanto en reducir la complejidad como en mitigar el riesgo cibernético. Esto implica la consolidación en plataformas líderes del sector para lograr una mayor visibilidad y seguridad.
El ciberespacio está en todas partes
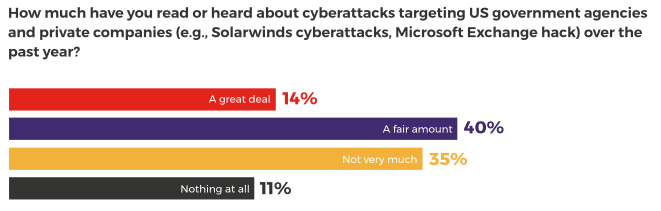
La ciberseguridad se ha generalizado. Hemos constatado que el 54 % de los estadounidenses ha leído u oído hablar «bastante» o «mucho» sobre los ataques dirigidos contra entidades gubernamentales y empresas privadas durante el último año.
Esto no debería sorprender a nadie. Las revelaciones sobre SolarWinds pusieron de manifiesto la creciente sofisticación de los ataques dirigidos contra organizaciones de los sectores público y privado. Se cree que nueve organismos del Gobierno federal han sido objeto de un ataque en el marco de una campaña que se ha prolongado durante meses.
Poco después, varios grupos de atacantes aprovecharon vulnerabilidades conocidas en Microsoft Exchange Server, lo que supuso otro momento decisivo. Se calcula que, solo en Estados Unidos, unos 30,000 puntos finales se vieron comprometidos tras un fallo generalizado a la hora de aplicar los parches con la debida rapidez.
Este mes, un ataque de ransomware ha afectado a Colonial Pipeline, uno de los oleoductos más grandes del país, lo que ha puesto de manifiesto el impacto inmediato de los ciberataques en los estadounidenses: no pueden llenar el depósito de sus vehículos.
Este tipo de prácticas de ciberseguridad —disponer de una visibilidad del 100 % de su entorno informático, conocer el estado de sus activos informáticos y aplicar rápidamente las actualizaciones necesarias— debería ser un requisito mínimo para cualquier director de sistemas de información (CIO) o director de seguridad de la información (CISO).
Qué opina la ciudadanía sobre la ciberseguridad
Sin embargo, la incesante avalancha de malas noticias no ha hecho más que añadir una urgencia adicional a las palabras del presidente Biden.
Existe una creciente preocupación por el hecho de que Estados Unidos y sus aliados estén perdiendo la batalla frente a naciones hostiles cada vez más audaces y frente a la ciberdelincuencia organizada, que cuenta con abundantes recursos.
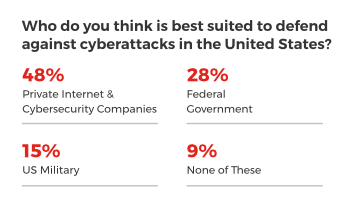
Hemos constatado que un tercio (33 %) de los estadounidenses considera que la defensa frente a este tipo de ataques debería ser una prioridad máxima para el Gobierno federal este año. Y, aunque consideran que la responsabilidad de ello recae por igual en el Gobierno y en el sector privado, una mayoría de casi la mitad (48 %) opina que el sector privado es el más indicado para asumir esa labor.
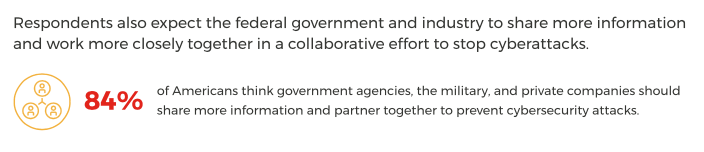
¿Cómo debería llevarse a cabo esta labor tan importante? La mayoría (84 %) de los estadounidenses considera que los organismos públicos, las Fuerzas Armadas y las empresas privadas deberían compartir más información y colaborar para prevenir los ciberataques. Esto contribuiría a eliminar los compartimentos estancos tradicionales, que ralentizan la respuesta ante incidentes e impiden el intercambio de buenas prácticas.
Un porcentaje similar (80 %) sostiene que es imprescindible que el Gobierno federal aumente el gasto en ciberseguridad para mejorar la protección. Es importante tener en cuenta que estos fondos deben destinarse a los organismos públicos y utilizarse para reforzar la seguridad y las normas entre los proveedores y los responsables de las infraestructuras críticas.
Más de la mitad (59 %) de quienes desean un mayor gasto público en ciberseguridad consideran que esto debería llevarse a cabo incluso a costa de recortar la financiación destinada a otros ámbitos, como el transporte, las infraestructuras y la educación.
Mitigar el riesgo cibernético mediante la visibilidad y el control
El mensaje del pueblo estadounidense no podría ser más claro. Sin embargo, una ciberseguridad eficaz no consiste únicamente en aumentar el gasto, sino en destinar los fondos a las áreas adecuadas.
Los dispositivos finales constituyen un punto de encuentro fundamental entre usuarios, datos y máquinas, lo que los convierte en un objetivo muy codiciado por los atacantes. Disponer de las herramientas necesarias para obtener visibilidad y control sobre estos activos —ordenadores portátiles, ordenadores de sobremesa, servidores, contenedores en la nube o máquinas virtuales— es fundamental para mitigar de forma continua el riesgo cibernético.
Sin embargo, en la actualidad, las organizaciones internacionales utilizan diversas herramientas independientes de seguridad y operaciones para gestionar sus entornos informáticos, muchas de las cuales no son compatibles entre sí.
Este tipo de «sobrecarga de herramientas» puede perjudicar los esfuerzos por mejorar la seguridad. Esto agrava la fragmentación de la seguridad en las operaciones de TI, genera lagunas de visibilidad y hace que los equipos distribuidos trabajen con datos diferentes.
El enfoque de Tanium en materia de gestión y seguridad de los dispositivos finales
En cambio, las agencias deben desarrollar nuevas estrategias para gestionar y proteger sus terminales y los datos que circulan a través de ellos. El objetivo debería ser unificar los equipos de operaciones de TI y de seguridad en torno a una única plataforma, que ofrezca una visión global y en tiempo real de todo su entorno de TI.
La misma plataforma debe permitir una respuesta rápida, tanto en velocidad como en escala, como, por ejemplo, la aplicación de parches en todos los terminales expuestos a una nueva amenaza de día cero. Además, debería integrarse a la perfección con las ofertas de terceros para ofrecer un ecosistema ampliado de soluciones que aporten un valor añadido al cliente.
Seguir una estrategia como esta permitirá a las organizaciones públicas y a las empresas privadas:
- Reduzcan al mínimo el número de herramientas de operaciones de TI y de seguridad que necesitan, lo que les permitirá reducir los costes, la complejidad y los riesgos de TI en el proceso.
- Reduzca el número de interfaces que utilizan para las funciones de seguridad.
- Reduzca al mínimo la carga administrativa y las fricciones entre los equipos que colaboran para garantizar la seguridad de la organización.
- Asegúrese de que dispongan de visibilidad y control sobre sus activos informáticos más críticos.
- Verificar y mantener de forma continua la higiene cibernética en toda su infraestructura informática.
Descargue el informe completo, « » () . Encuesta de Harris Poll: «Ciberinversiones y prioridades» (Cybersecurity Investments and Priorities).
Para obtener más información sobre los cambios introducidos en el decreto presidencial del presidente Biden sobre ciberseguridad, visite este sitio web: «Fortalecimiento de las defensas de ciberseguridad».
Metodología de la encuesta
Esta encuesta fue realizada en línea en Estados Unidos por The Harris Poll por encargo de Tanium entre el 22-26 y el 2021 de abril, entre 2,063 adultos mayores de 18 años. Esta encuesta en línea no se basa en una muestra probabilística y, por lo tanto, no es posible calcular ninguna estimación del error de muestreo teórico. Para obtener información completa sobre la metodología de la encuesta, incluidas las variables de ponderación y los tamaños de las muestras de los subgrupos, póngase en contacto con press@tanium.com.

